Die Cybersicherheits-Grundlage, nach der Ihre Kunden fragen.
Venvera ist Compliance-Software für das NIST CSF, aufgebaut auf Govern, Identify, Protect, Detect, Respond und Recover. Sie ordnet Ihre Kontrollen dem NIST CSF 2.0 zu, zeigt den Reifegrad je Funktion und lässt Sie den Sicherheitsfragebogen mit Nachweisen beantworten statt mit Versprechen.
Wie viel von NIST CSF 2.0 erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Compliance-Software für das NIST CSF über alle sechs Kernfunktionen
Venvera ist Compliance-Software für das NIST CSF, aufgebaut auf dem im Februar 2024 veröffentlichten NIST Cybersecurity Framework 2.0. Sie bewertet Ihre Kontrollen gegen die Funktionen Govern, Identify, Protect, Detect, Respond und Recover bis hinunter auf die Ebene der Unterkategorien, verfolgt Ihre Implementierungsstufe und führt Ist-Profil und Zielprofil, sodass der Abstand zwischen beiden sichtbar bleibt. Jede Unterkategorie benennt die Nachweise hinter ihrer Bewertung. So beantworten Sie den Sicherheitsfragebogen eines Großunternehmens oder einer US-Bundesbehörde aus einer bewerteten und belegten Sicherheitslage heraus, und dieselbe Kontrollarbeit zählt auch für ISO 27001 und SOC 2.
Was ist das NIST CSF 2.0, und warum fragen Ihre Kunden danach?
Das NIST CSF 2.0 ist das Cybersecurity Framework des US-amerikanischen National Institute of Standards and Technology. Mit der Aktualisierung vom Februar 2024 gliedert es die Sicherheitsarbeit in sechs Funktionen: Govern, Identify, Protect, Detect, Respond und Recover. Wirtschaftlich zählt es, weil Großunternehmen und Behörden in den USA bei der Sicherheitsprüfung ihrer Anbieter ausdrücklich danach fragen. Es ist zur gemeinsamen Sprache für Reifegrade geworden, mit der Sie zeigen, dass Sie ein echtes Sicherheitsprogramm betreiben. Wenn Sie Ihre Kontrollen dem CSF 2.0 zuordnen, beantworten Sie einen Einkaufsfragebogen daher mit einer bewerteten, belegten Sicherheitslage statt mit einem Versprechen, und Ihre Deals bleiben nicht in der Sicherheitsprüfung hängen.
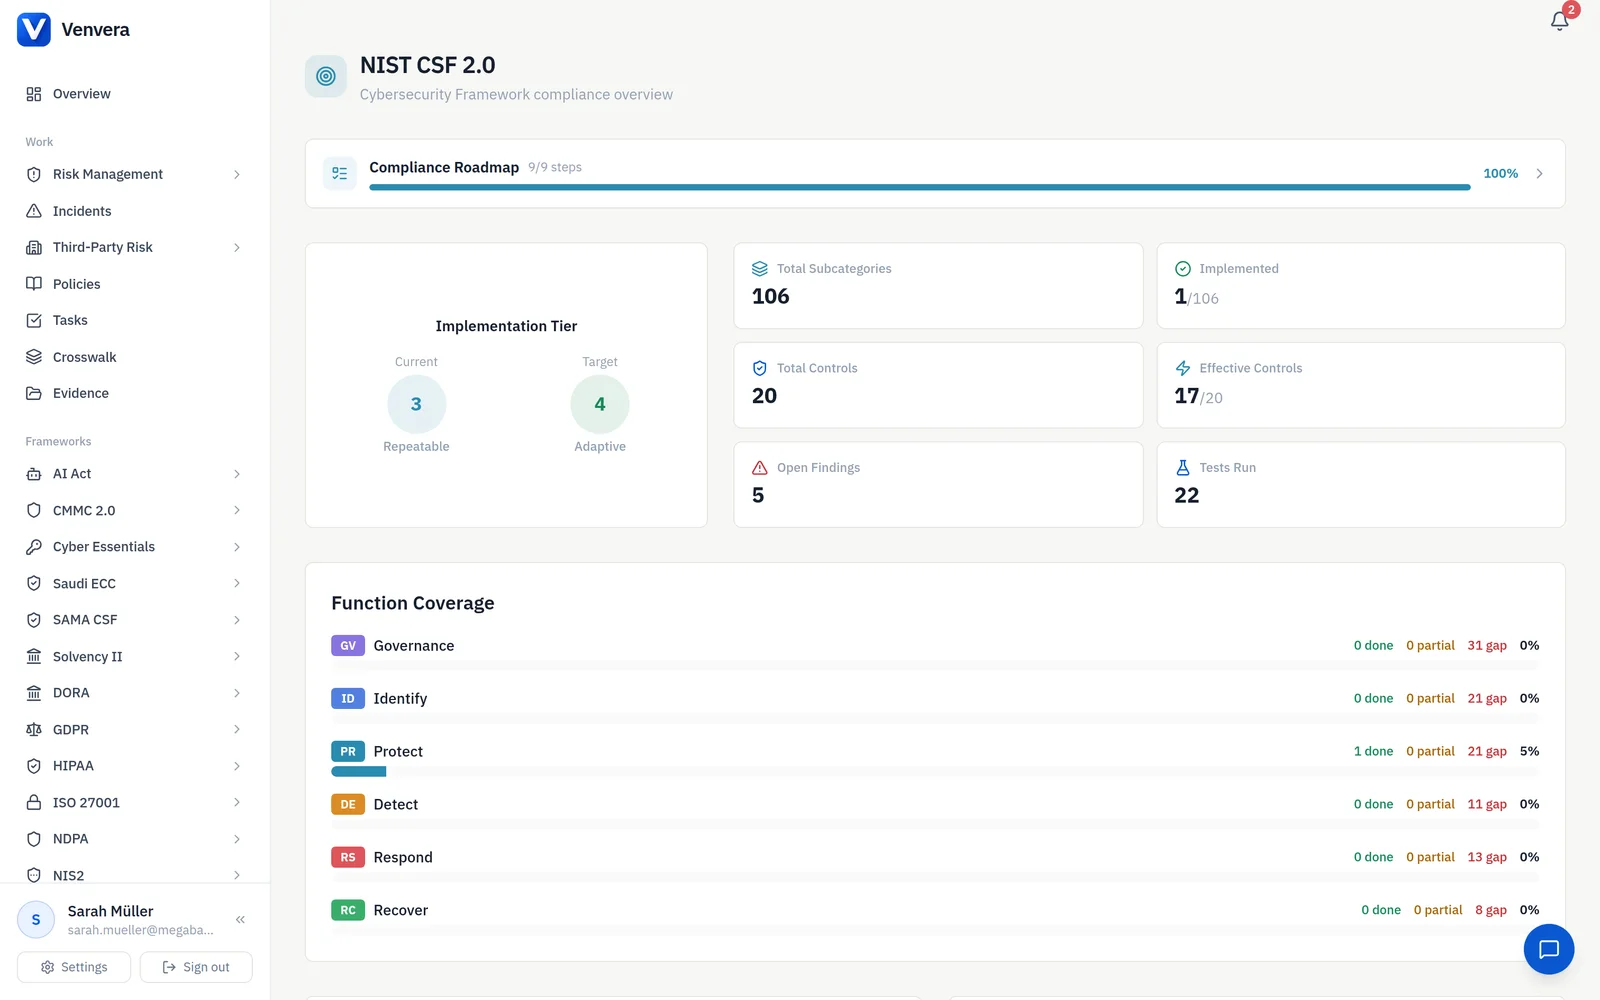
Alle sechs Funktionen, auch die neue Funktion Govern, auf einem Bildschirm.
Venvera deckt das vollständige NIST CSF 2.0 ab, einschließlich der mit Version 2.0 hinzugekommenen Funktion Govern. Bewerten Sie Ihre Lage über alle sechs Funktionen, 22 Kategorien und 106 Unterkategorien, jeweils mit Umsetzungsbeispielen und informativen Referenzen, damit Ihr Team auf jeder Ebene genau weiß, wie gute Umsetzung aussieht.
- Govern (GV): Strategie, Richtlinien, Rollen, Lieferkette, Aufsicht
- Identify (ID): Asset-Management, Risikobewertung, Verbesserung
- Protect (PR): Zugriffskontrolle, Sensibilisierung, Datensicherheit, Resilienz
- Detect (DE): kontinuierliche Überwachung, Analyse nachteiliger Ereignisse
- Respond (RS): Vorfallsmanagement, Analyse, Eindämmung, Meldung
- Recover (RC): Wiederherstellungsplanung, Durchführung, Kommunikation

Bewerten Sie alle 106 Unterkategorien mit Nachweisen statt mit Häkchen.
Bewerten Sie jede der 106 Unterkategorien auf einer vierstufigen Reifegradskala: nicht umgesetzt, teilweise umgesetzt, weitgehend umgesetzt, vollständig umgesetzt. Hängen Sie Nachweise an, weisen Sie Verantwortlichkeiten zu und dokumentieren Sie die Begründung jeder Einstufung. Die Werte verdichten sich automatisch auf die Ebene der Kategorien und Funktionen, sodass Sie stets das Detail und das Gesamtbild vor Augen haben.
- Vierstufige Reifegradbewertung je Unterkategorie
- Nachweise anhängen und Verantwortlichkeiten zuweisen
- Automatische Verdichtung zu Werten je Kategorie und Funktion
- Kennzeichnung als „nicht zutreffend“ mit dokumentierter Begründung
- Fortschrittsverfolgung mit Erledigungsgrad in Prozent

Belegen Sie Ihren Weg von Partial zu Adaptive.
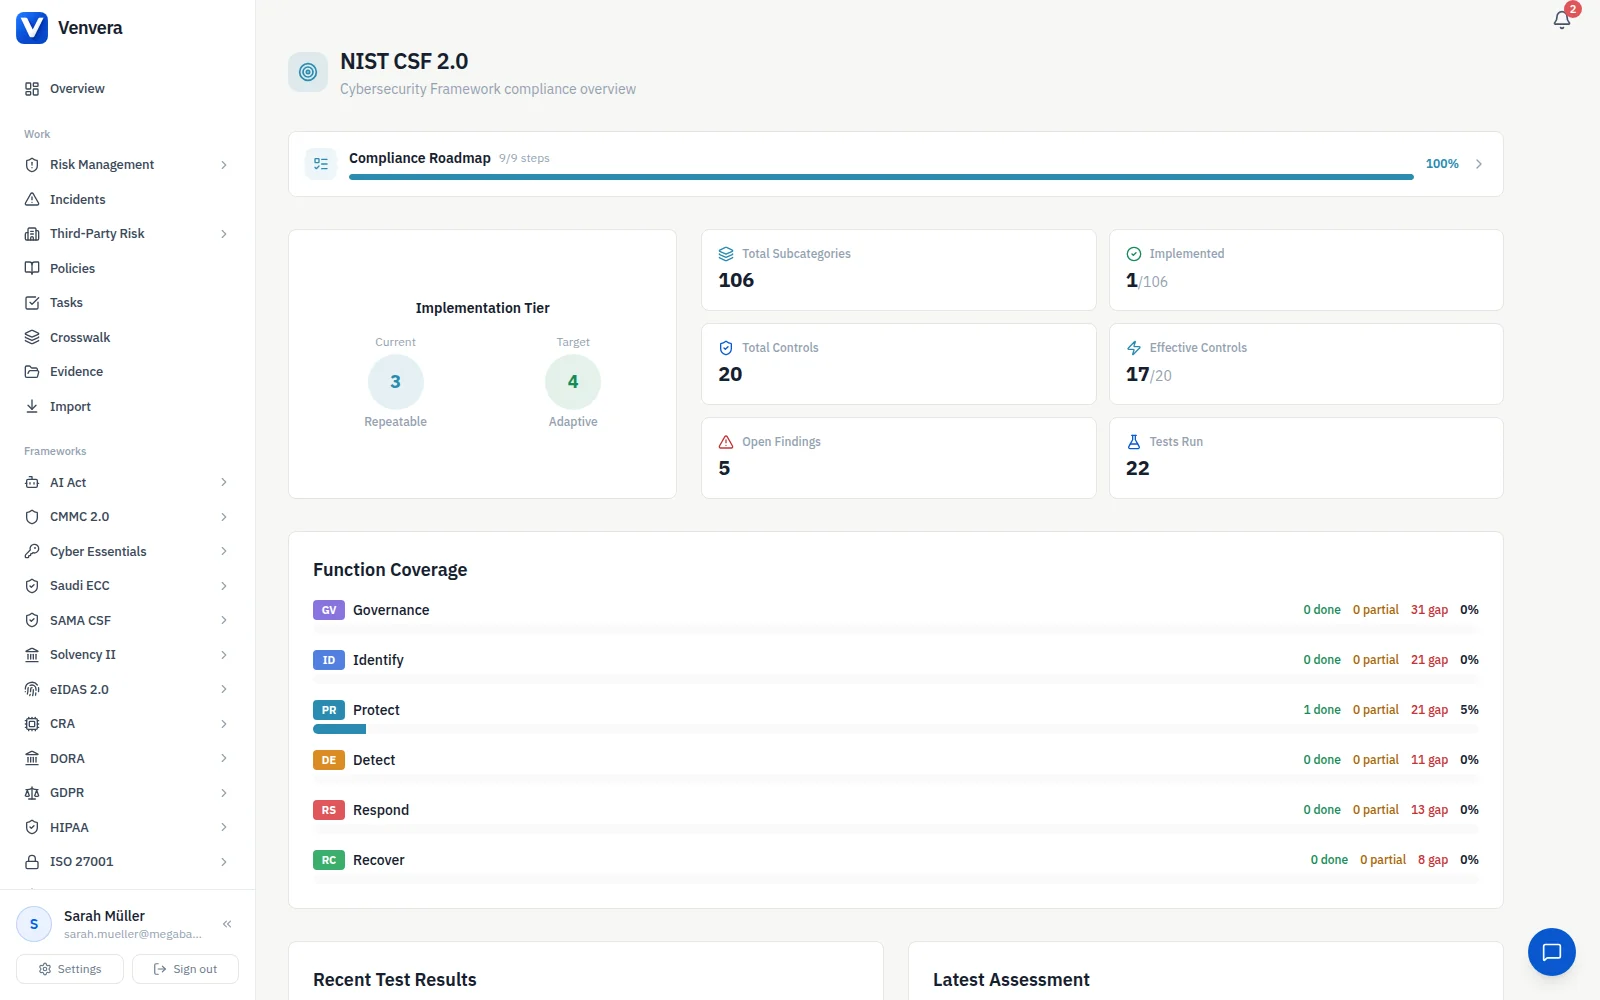
Verfolgen Sie Ihre Implementierungsstufe über die vier Ebenen des NIST CSF: Tier 1 (Partial), Tier 2 (Risk Informed), Tier 3 (Repeatable) und Tier 4 (Adaptive). Venvera leitet Ihre Stufe aus den Ergebnissen der Unterkategorien ab und zeigt genau, was Sie verbessern müssen, um Ihr Ziel zu erreichen. Legen Sie Zielstufen je Funktion oder insgesamt fest und sehen Sie zu, wie sich die Trendlinie über die Zeit bewegt.
- Automatische Berechnung der Stufe aus den Bewertungen der Unterkategorien
- Stufenverfolgung je Funktion mit Trendanalyse
- Festlegung der Zielstufe mit sichtbarem Abstand zum Ziel
- Roadmap für den Stufenaufstieg mit konkreten Verbesserungsmaßnahmen
- Historische Momentaufnahmen der Stufen für das Vorstandsreporting
Einmal zuordnen, ISO 27001, SOC 2, DORA und NIS2 erfüllen.
Jede Unterkategorie des NIST CSF ist den zugrunde liegenden Kontrollen aus NIST SP 800-53 zugeordnet und von dort weiter ISO 27001 Annex A, den Trust Services Criteria von SOC 2, DORA-Artikeln und NIS2-Anforderungen. Setzen Sie eine Kontrolle einmal um und sehen Sie, wie sie Anforderungen in jedem zutreffenden Rahmenwerk erfüllt. Mehrere Zertifizierungen bedeuten so keine doppelte Arbeit mehr.
- Vorgefertigte Zuordnungen zu SP 800-53, ISO 27001, SOC 2, DORA, NIS2
- Einmal umsetzen, Anforderungen rahmenübergreifend erfüllen
- Lückenerkennung spezifisch für jedes Rahmenwerk
- Dashboard mit rahmenübergreifendem Abdeckungsgrad in Prozent
- Export von Zuordnungsberichten für Prüfer und Aufsichtsbehörden

Machen Sie aus Ist und Ziel einen priorisierten Backlog.
Erstellen Sie ein Ist-Profil aus Ihren Bewertungsergebnissen und ein Zielprofil aus Ihren Geschäftszielen, Ihrer Risikotoleranz und Ihren regulatorischen Pflichten. Venvera berechnet die Lücke zwischen beiden und macht daraus einen priorisierten Maßnahmenplan. Vergleichen Sie Profile über die Zeit und zeigen Sie Geschäftsleitung und Prüfern, dass Ihr Sicherheitsprogramm reift, statt stillzustehen.
- Automatisch erzeugtes Ist-Profil aus den Bewertungsdaten
- Editor für das Zielprofil mit Ausrichtung am Geschäftskontext
- Automatische Berechnung der Lücke zwischen Ist und Ziel
- Priorisierter Maßnahmenplan mit Bewertung von Aufwand und Wirkung
- Profilvergleich über die Zeit für das Trendreporting

Jede Lücke wird zur Aufgabe mit Verantwortlichem und Termin.
Machen Sie aus den Lücken der Bewertung einen strukturierten Behebungsplan. Jede Lücke zwischen Ist-Profil und Zielprofil wird zu einem umsetzbaren Punkt mit Verantwortlichem, Priorität, Aufwandsschätzung und Frist. Verfolgen Sie den Fortschritt über alle sechs Funktionen, sehen Sie Ihre Reifekurve steigen und erzeugen Sie vorstandsreife Berichte, die Investitionen der Risikominderung gegenüberstellen.
- Umwandlung von Lücken in Aufgaben mit automatischer Priorisierung
- Zuweisung von Verantwortlichen und Fristenverfolgung je Punkt
- Aufwandsschätzung für die Ressourcenplanung
- Fortschritts-Dashboard mit Aufschlüsselung nach Funktion
- Vorstandsreife Berichte zur Entwicklung des Reifegrads
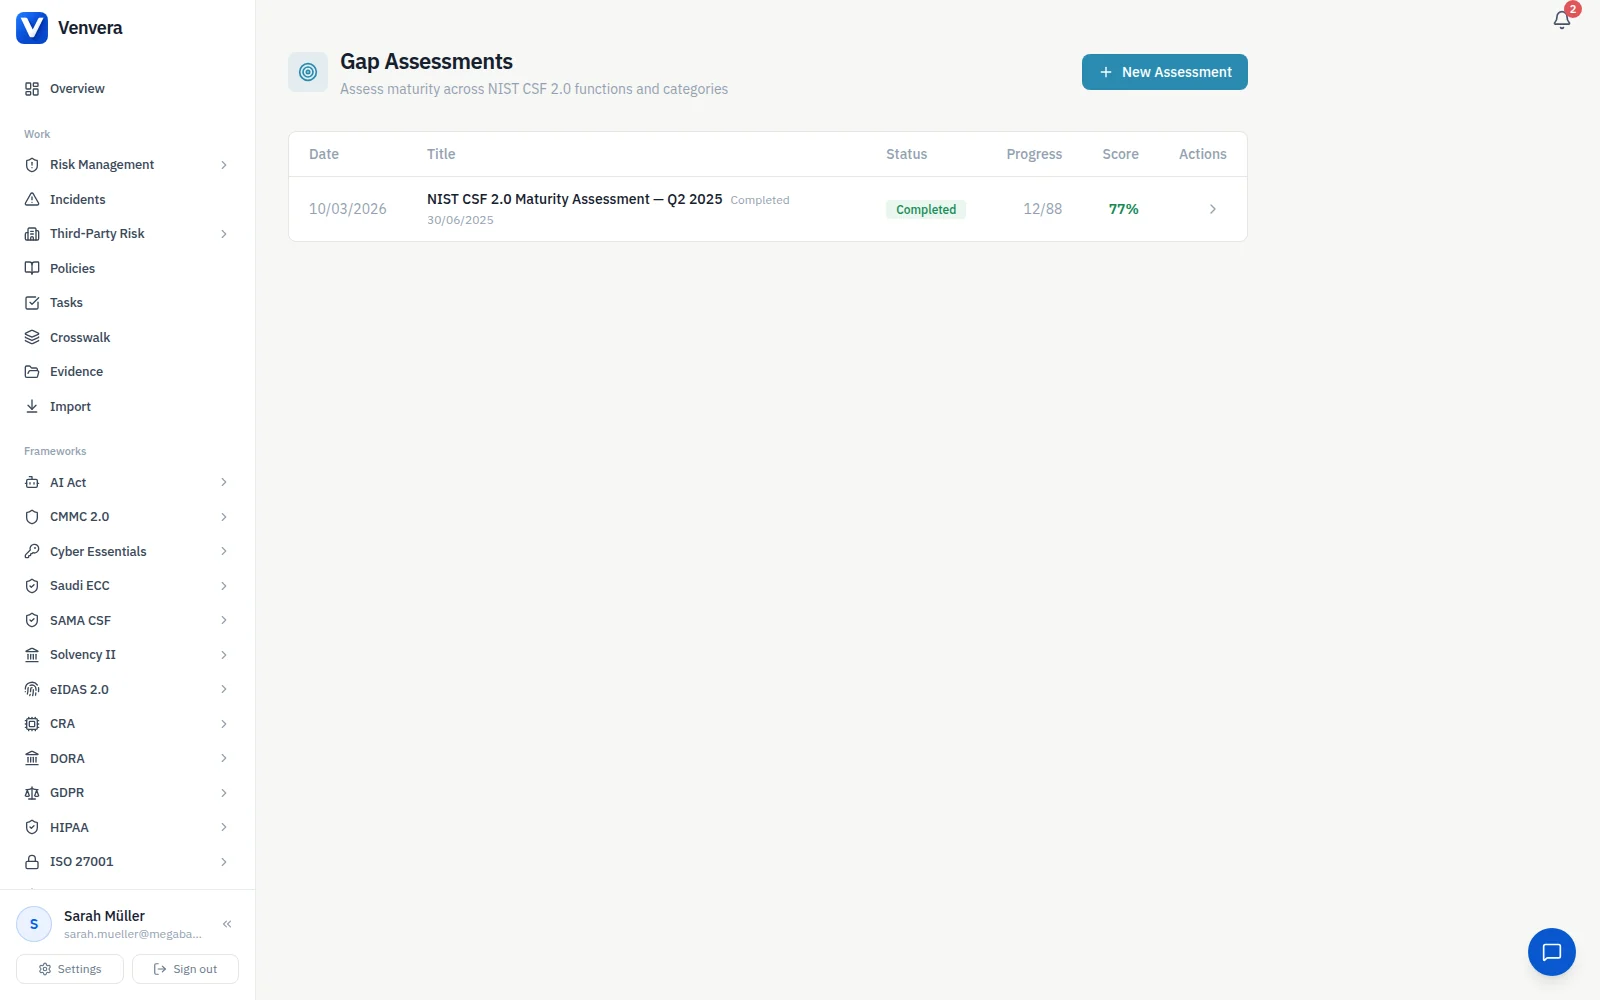
Die Tabelle oder Venvera.
NIST CSF, beantwortet.
Kennen Sie Ihren NIST-CSF-Reifegrad, bevor der Fragebogen eintrifft.
Starten Sie mit einem kostenlosen Gap-Bericht über die sechs CSF-Funktionen: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten