Сигурността става условие за продажба на 11 декември 2027 г.
Cyber Resilience Act (Акт за киберустойчивост, Регламент (ЕС) 2024/2847) прави киберсигурността законово изискване за всеки продукт с цифрови елементи, който се продава в ЕС. Venvera е софтуер за съответствие с CRA, който превръща регламента в програма с ясен обхват и проследим напредък: кои продукти попадат в обхвата, какво трябва да изгради и докаже производителят и как да постигнете съответствие преди крайния срок, вместо да изтегляте продукти от пазара след него.
Каква част от Cyber Resilience Act вече покривате?
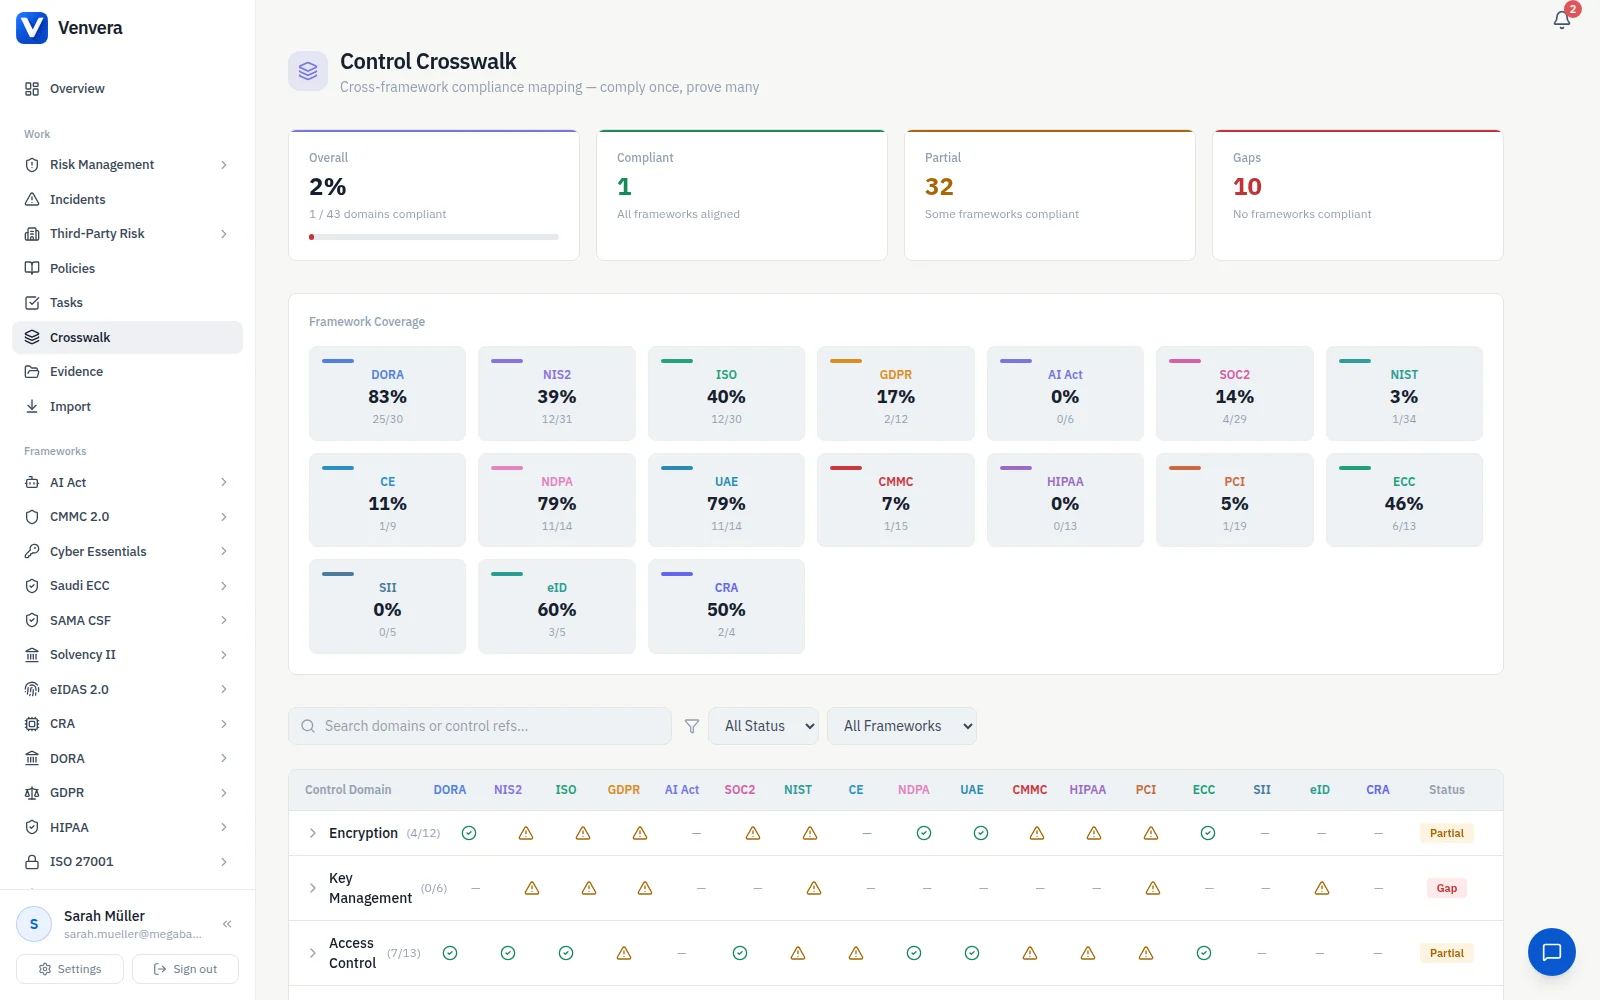
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие с CRA за продукти с цифрови елементи
Venvera е софтуер за съответствие с CRA за производители, вносители и дистрибутори, които пускат продукти с цифрови елементи на пазара на ЕС съгласно Регламент (ЕС) 2024/2847. Той съдържа 24 проследявани контрола, които покриват съществените изисквания от приложение I за сигурен дизайн и обработване на уязвимости, списъка на софтуерните компоненти (SBOM), периода на поддръжка с актуализации за сигурност от поне пет години, оценяването на съответствието и маркировката CE, както и задълженията за докладване на активно експлоатирани уязвимости. Всеки контрол посочва своите доказателства и своя отговорник, а готовността се оценява спрямо крайния срок 11 декември 2027 г.
Какво е CRA и попадат ли вашите продукти в обхвата му?
Cyber Resilience Act е първият закон в целия ЕС, който въвежда задължителни изисквания за киберсигурност към продуктите с цифрови елементи: хардуер и софтуер, пуснати на пазара на ЕС. Той влезе в сила на 10 декември 2024 г. Обхватът се определя от продукта и от вашата роля: продукт с цифрови елементи е най-общо всеки софтуер или хардуер, чиято предвидена или разумно предвидима употреба включва връзка за данни с устройство или мрежа, така че обхватът стига далеч отвъд IoT и включва фърмуер, операционни системи, библиотеки и софтуер, продаван като продукт. Производителите носят съществените изисквания (приложение I): сигурен дизайн, обработване на уязвимости, SBOM, актуализации за сигурност през период на поддръжка от поне пет години, оценяване на съответствието и маркировка CE. Вносителите и дистрибуторите проверяват тази работа. Задълженията за докладване на активно експлоатирани уязвимости и тежки инциденти се прилагат от 11 септември 2026 г., а задълженията в пълен обем се прилагат от 11 декември 2027 г. Venvera обхваща всичко това като софтуер за съответствие с CRA: съпоставя съществените изисквания и задълженията за обработване на уязвимости с контроли, проследява съответствието и SBOM и използва повторно доказателствата, които вече имате по NIS2, DORA и ISO 27001.
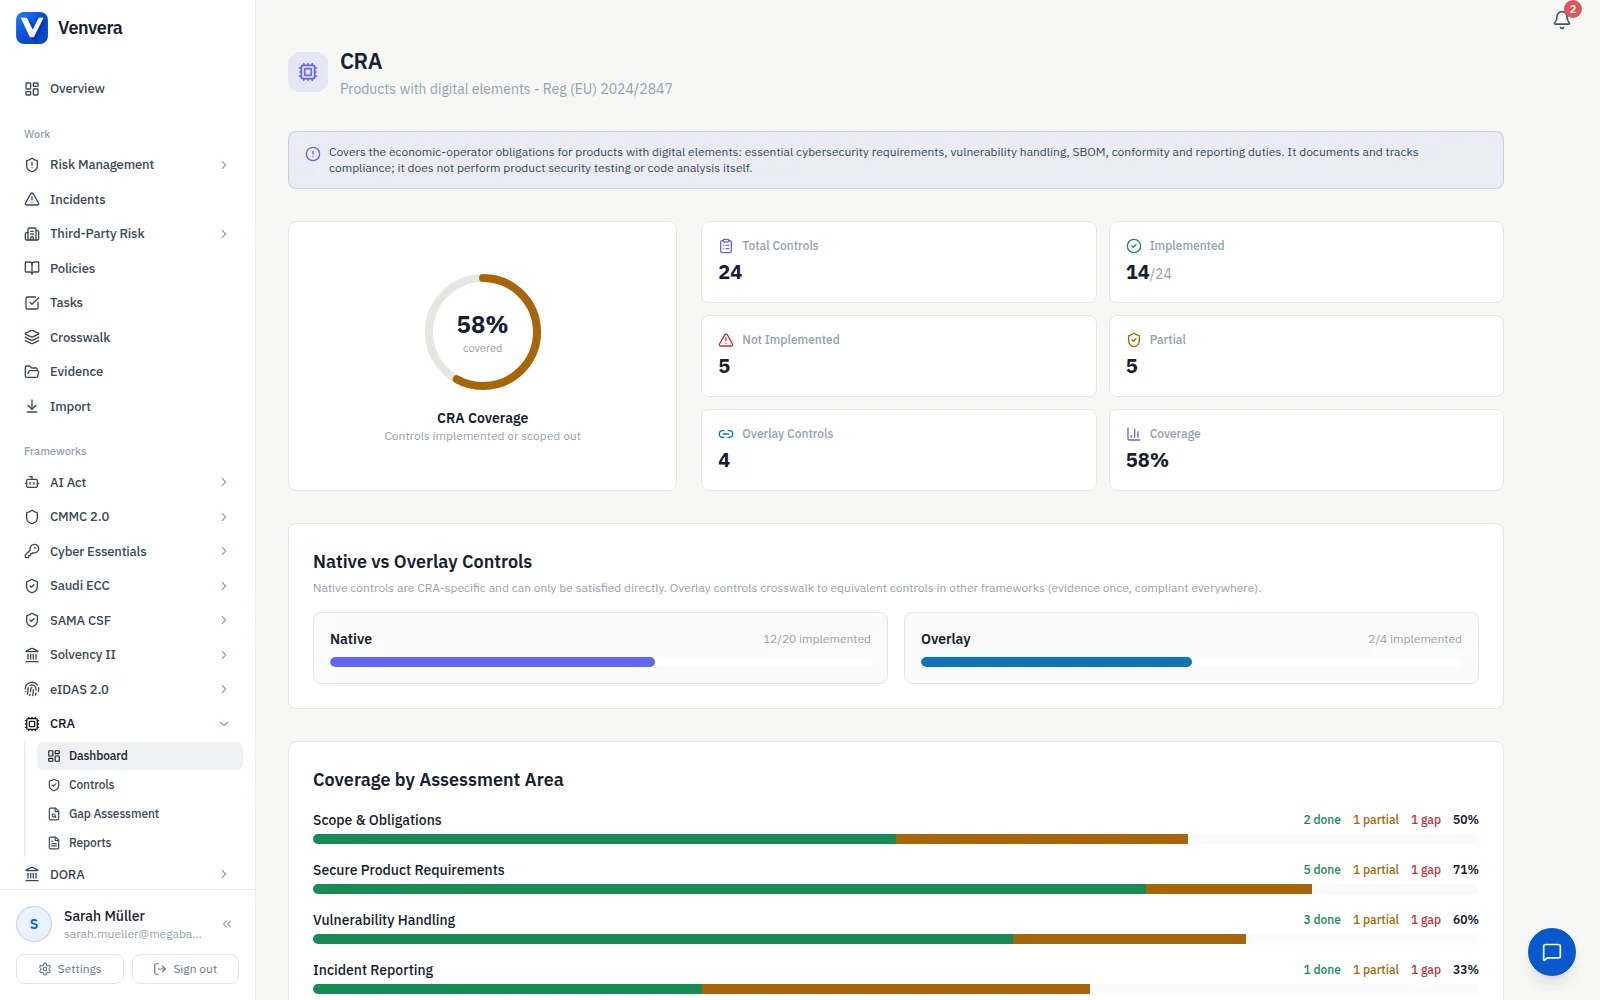
Разберете дали CRA се прилага, продукт по продукт.
Обхватът е тест по продукт и по роля, а грешно определеният клас променя целия път към съответствие. Venvera ви води през него: кои продукти се считат за продукти с цифрови елементи, как се класифицира всеки от тях (категория по подразбиране, важен от клас I или II или критичен) и дали за всеки от тях действате като производител, вносител или дистрибутор. Решението се документира, датира и може да се изпълни отново, когато продуктовата ви гама или актовете за изпълнение се променят.
- Приложимост като продукт с цифрови елементи за всеки продукт
- Класификация: категория по подразбиране, важен от клас I/II или критичен
- Роля на икономическия оператор за всеки продукт (производител, вносител, дистрибутор)
- Документиран и датиран обхват, който можете да покажете на органа за надзор на пазара
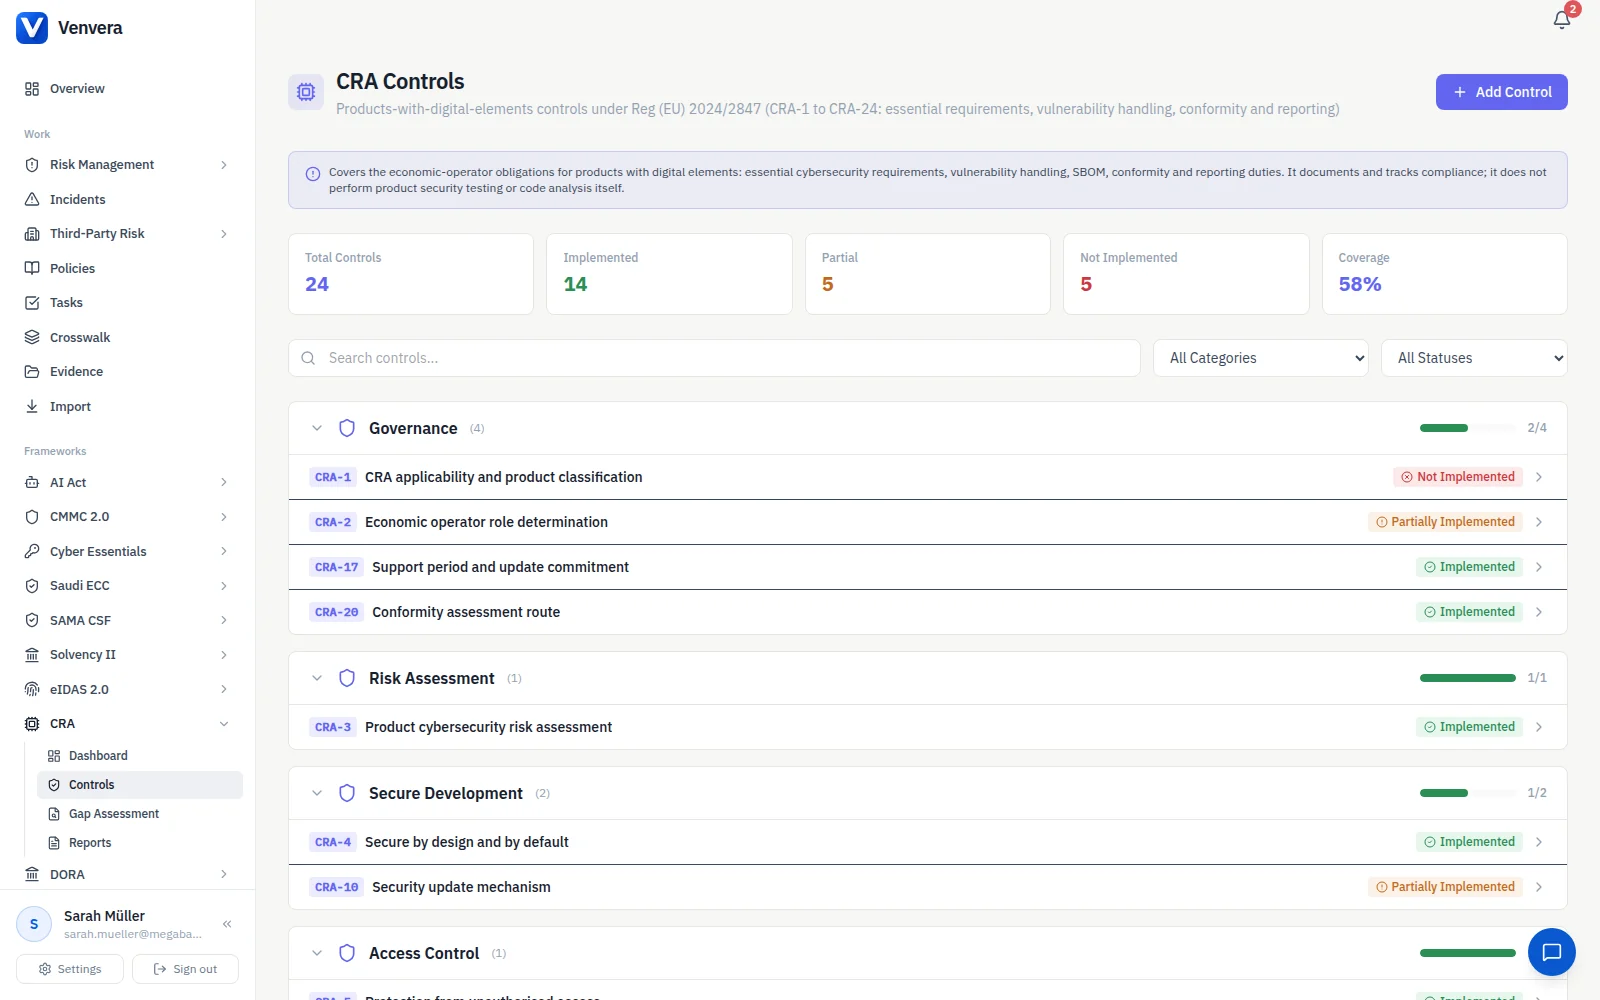
Изграждайте по приложение I и го докажете.
Основното задължение на производителя е продуктите да се пускат на пазара сигурни. Venvera проследява изискванията от приложение I, част I като контроли с доказателства: сигурна конфигурация по подразбиране, липса на известни уязвимости, които могат да бъдат експлоатирани, защита срещу неоторизиран достъп, поверителност и цялост на данните, свеждане на данните до минимум, наличност и устойчивост срещу атаки за отказ на услуга, ограничена повърхност на атака и възможност за актуализиране. Кои изисквания се прилагат и как, се определя от документирана оценка на риска за всеки продукт, която Venvera съхранява заедно с контролите.
- Документирана оценка на риска за киберсигурността за всеки продукт
- Свойствата за сигурност на продукта от приложение I, част I като проследявани контроли
- Дисциплина за сигурност по подразбиране и липса на известни експлоатируеми уязвимости
- Изискванията за наличност, цялост и повърхност на атака, подкрепени с доказателства
SBOM, разкриване и актуализации през целия период на поддръжка.
Приложение I, част II е процес, а не еднократно действие. Venvera проследява целия механизъм за обработване на уязвимости: списък на софтуерните компоненти (SBOM) в машинночетим формат, публикувана политика за координирано разкриване на уязвимости, процес на обработване, който отстранява уязвимостите без забавяне и публикува съобщения за сигурността, редовно тестване на сигурността и определен период на поддръжка от поне пет години с налични актуализации през цялото време. Сроковете на валидност на доказателствата поддържат SBOM и тестването актуални, вместо да ги оставят да остареят.
- Списък на софтуерните компоненти (SBOM), поддържан постоянно, а не еднократно
- Публикувана политика за координирано разкриване на уязвимости
- Обработване на уязвимости със съобщения за сигурността и навременни актуализации за сигурност
- Период на поддръжка (поне пет години), определен и обявен
Часовникът от 24 часа, на същия механизъм като NIS2 и DORA.
От 11 септември 2026 г. активно експлоатирана уязвимост или тежък инцидент трябва да се докладва на CSIRT, определен за координатор, и на ENISA чрез единната платформа за докладване: ранно предупреждение в рамките на 24 часа, уведомление в рамките на 72 часа и последващ окончателен доклад. Venvera следи тези срокове на същия механизъм за докладване като сроковете ви по NIS2 и DORA, така че задължението е видимо, с ясен срок и подкрепено с доказателства, вместо да се превръща в трескава надпревара, когато се появи нов CVE.
- Проследявано докладване на активно експлоатирани уязвимости и тежки инциденти
- Часовници за ранно предупреждение до 24 часа и уведомление до 72 часа
- Един механизъм за докладване, общ със задълженията по NIS2 и DORA
- Уведомяването на засегнатите потребители се записва като доказателство
Работата, която свършихте за NIS2 и DORA, се брои и тук.
Повечето контроли по CRA не са нова работа. Сигурната разработка, управлението на уязвимостите, оценката на риска, докладването на инциденти, надлежната проверка на доставчици и компоненти и тестването на сигурността се припокриват с контроли, за които вече предоставяте доказателства по NIS2, DORA, ISO 27001 и SOC 2. Venvera ги съпоставя, така че в момента, в който докажете един от тях, той покрива своя еквивалент по CRA. След това Evidence Autopilot гони само наистина специфичните за CRA пропуски, от правилните контакти по области, и пита отново, когато доказателствата изтекат.
- Припокриващите се контроли се покриват автоматично от NIS2, DORA, ISO 27001 и SOC 2
- Специфичните за CRA задължения (SBOM, маркировка CE, докладване до ENISA) никога не се отчитат автоматично
- Evidence Autopilot събира липсващото чрез заявки без вход
- Сигурността на компонентите от трети страни е обща с вашия регистър на доставчиците
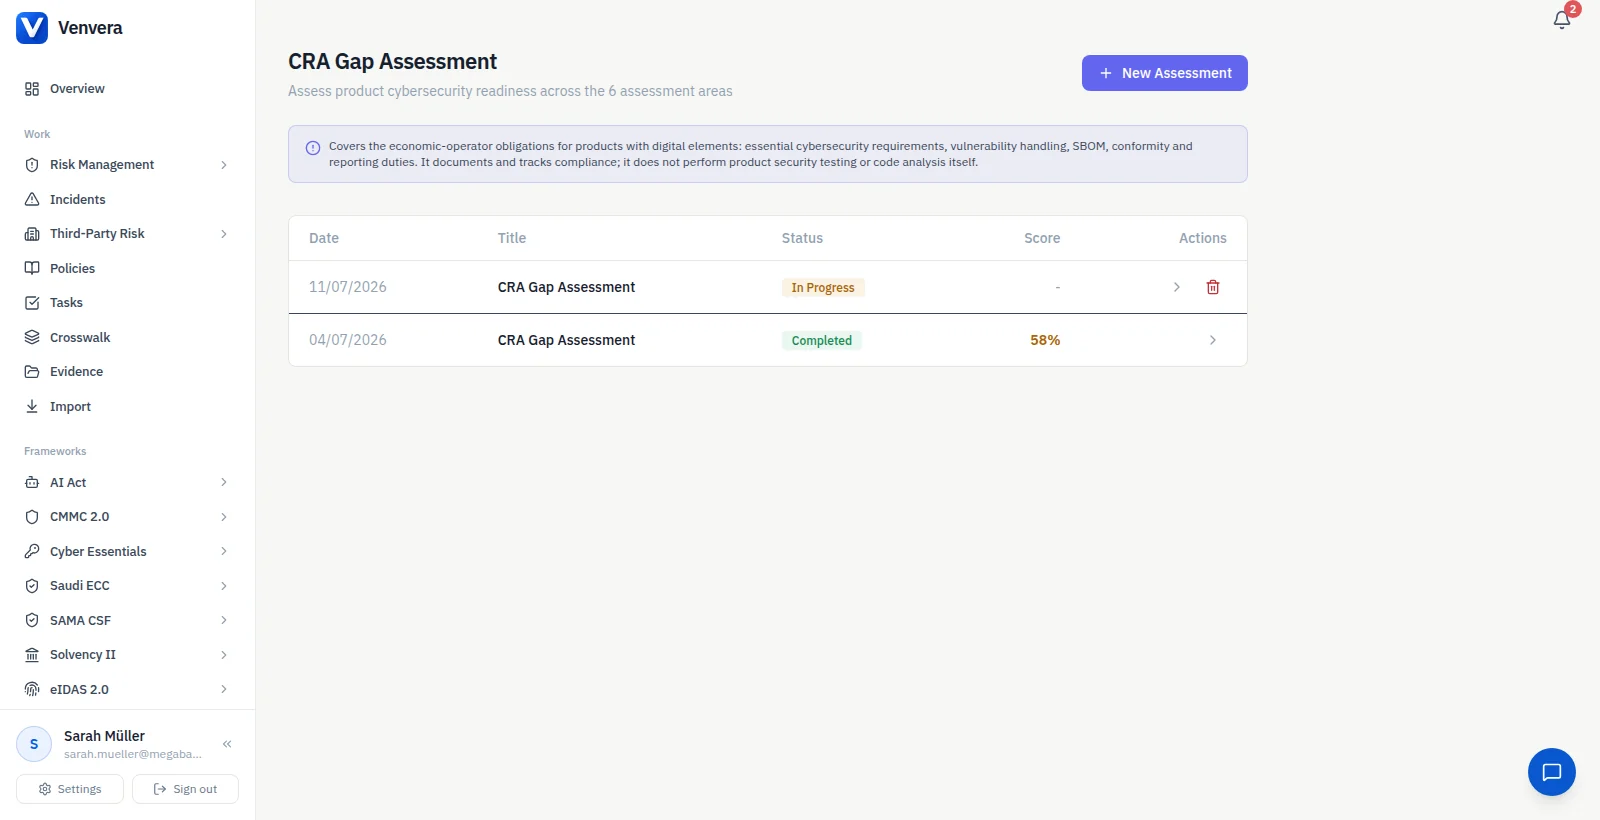
Маркировката CE, декларацията и документацията, проследени.
Съответствието е документацията, която ви позволява да продавате. Venvera проследява пътя до него: процедурата за оценяване на съответствието за класа на вашия продукт, техническата документация, изготвена преди пускането на пазара и съхранявана десет години, ЕС декларацията за съответствие, маркировката CE и ясната информация за потребителите, включително датата, на която изтича периодът на поддръжка. Оценката на пропуските измерва организацията ви по всяка област на CRA и връща приоритизиран план за отстраняване с отговорници и оценка на усилието, проследяван до датата 11 декември 2027 г.
- Избран път за оценяване на съответствието според класа на продукта
- Техническа документация (приложение VII) и ЕС декларация за съответствие
- Маркировка CE и информация за потребителите, включително датата, на която изтича периодът на поддръжка
- Обобщение на готовността за борда с един клик
Таблицата или Venvera.
Cyber Resilience Act, с отговори.
Наръчници за CRA
- Изискванията на Cyber Resilience Act, обяснени13-те свойства на продукта и 8-те задължения за обработване на уязвимости в приложение I, задълженията по чл. 13 и докладването по чл. 14.
- Cyber Resilience Act срещу NIS2 срещу DORAПродукти, субекти и финансовият сектор: обхват, дати, срокове за докладване и глоби едно до друго.
- Обхват на Cyber Resilience Act: за кого се прилагаТестът по чл. 2 разпоредба по разпоредба, определенията по чл. 3, които решават граничните случаи, и какво е изключено.
- Санкции и срокове по CRA: какво се прилага и когаТрите тавана по чл. 64, съпоставени с датите по чл. 71, и какво означава чл. 69 за продуктите, които вече са на пазара.
- Цена на съответствието с CRA: какво да заложите в бюджетаОценката от 29 млрд. евро, разделена до нивото на един производител, и разходите, които тя пропуска.
- Колко време отнема съответствието с CRA?Петте фази, защо честният диапазон е от 12 до 24 месеца и датата, спрямо която да планирате.
- Как да изберете инструмент за съответствие с CRAПетте задачи, които инструментът трябва да изпълнява, къде електронната таблица спира да върши работа, и 12 въпроса към всеки доставчик.
- Глоби и санкции по CRA: какво реално рискуватеТрите тавана по чл. 64, какво задейства всяко ниво и кой налага санкциите.
- Сроковете по CRA за 2026 и 2027 г.Всеки етап от влизането в сила до пълното прилагане и какво да направите за всеки от тях.
- Кой трябва да спазва CRA?Тестът за цифрови елементи, трите икономически оператора и приложения III и IV.
Разберете къде сте по CRA много преди 2027 г.
Започнете с безплатен доклад за пропуските по всички области на CRA: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше