Системата за управление на ИИ, която можете да сертифицирате.
Venvera е софтуер за съответствие с ISO 42001, който поддържа системата за управление на изкуствения интелект (ИИ), изисквана от ISO/IEC 42001:2023: всичките 38 контроли от Annex A с доказателствата, които всеки от тях очаква, оценката на риска по клауза 6.1.2 и оценката на въздействието по клауза 6.1.4, водени отделно, и декларация за приложимост, която следва от собствените ви решения.
Каква част от ISO 42001 вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие с ISO 42001 с пълния набор от контроли от Annex A
Venvera е софтуер за съответствие с ISO 42001 за изграждане и поддържане на система за управление на ИИ по ISO/IEC 42001:2023. Той включва всичките 38 контроли от Annex A, групирани в деветте цели, които стандартът номерира от A.2 до A.10, всеки със специално написани насоки за доказателствата, отговорник и статус, и оценява самата система за управление по клаузи 4 до 10 чрез оценка на пропуските от 50 въпроса. Решенията ви за приложимост създават декларацията за приложимост, повтарящите се задължения, които стандартът поражда, попадат в календар за съответствие с отговорници и дати, а отчет за борда обобщава позицията за ръководния орган. Там, където стандартът се припокрива с EU AI Act, доказателствата се пренасят през десет групи за съпоставяне, вместо да се изготвят два пъти.
Какво е ISO 42001 и кой го изисква от вас?
ISO/IEC 42001:2023 е международният стандарт за системи за управление на ИИ и подлежи на сертифициране от акредитиран орган, което го прави първия стандарт за ИИ, който някой може да поиска да притежавате, а не просто да декларирате. Изграден е по същия начин като ISO 27001: клаузи 4 до 10 определят изискванията към системата за управление, от контекста и лидерството през планирането, осигуряването и дейността до оценката на резултатността и подобряването, а Annex A съдържа 38 контроли в девет цели, номерирани от A.2 до A.10. Сертификацията следва тригодишен цикъл с годишни надзорни одити, същия ритъм като при ISO 27001. Изискват го корпоративните купувачи, които вече включват въпроси за ИИ в прегледа на доставчиците, бордовете, които искат управлението на ИИ да бъде система, а не поредица от спорове между правния отдел, собствениците на моделите и онзи, който е подписал договора с доставчика, както и организациите, които прилагат на практика EU AI Act, който предполага, че този механизъм съществува, без да изисква този сертификат.
Всичките 38 контроли от Annex A с доказателствата, които всеки от тях очаква.
Всеки контрол от ISO/IEC 42001:2023, групиран в деветте цели, които стандартът номерира от A.2 до A.10: политики, свързани с ИИ, вътрешна организация, ресурси за системите с ИИ, оценка на въздействието на системите с ИИ, жизнен цикъл на системите с ИИ, данни за системите с ИИ, информация за заинтересованите страни на системите с ИИ, използване на системите с ИИ и отношения с трети страни и клиенти. Всеки контрол съдържа специално написани насоки за това какво би го изпълнило, отговорник, статус и собствени доказателства, така че наборът от контроли е работещ запис, а не списък, който някой тепърва трябва да тълкува.
- Всичките 38 контроли в деветте цели на Annex A
- Насоки за доказателствата, написани специално за всеки контрол
- Отговорник, статус и собствени доказателства за всеки контрол
- Решения за приложимост, записани заедно с мотивите зад тях
- Планирани прегледи на контролите, за да не остарява записът

Оценете системата за управление, а не само контролите.
Annex A е половината от ISO 42001. Клаузи 4 до 10 са другата половина и частта, по която се сертифицирате: контекст, лидерство, планиране, осигуряване, дейност, оценка на резултатността и подобряване. Venvera ги измерва с оценка на пропуските от 50 въпроса, така че да виждате дали самата система за управление би издържала одит, а не само дали контролите са налице. Получавате класиран списък с това, което липсва, който се преоценява с напредъка на работата, вместо да остане замразен в деня, в който е идвал консултантът.
- Оценка на пропуските от 50 въпроса по клаузи 4 до 10
- Контекст, лидерство, планиране, осигуряване, дейност, оценка, подобряване
- Класиран списък с пропуски вместо описателен доклад
- Преоценява се с напредъка на работата, а не остава фиксиран към датата на оценката
- Констатациите водят до контролите и задълженията, които ги закриват
Оценката на риска и оценката на въздействието не са един документ.
Клауза 6.1.2 изисква оценка на риска от ИИ: рисковете за организацията и за очакваните резултати на системата за управление. Клауза 6.1.4 изисква оценка на въздействието на системата с ИИ: последиците от една система с ИИ за отделни лица, групи от лица и обществата. Те отговарят на различни въпроси за различна публика и одиторът очаква да види и двете. Venvera ги поддържа като отделни записи с отделни отговорници и отделни дати за преглед, така че нито една от тях да не бъде тихомълком погълната от другата, което е най-честият начин една програма за ISO 42001 да се разпадне на одита.
- Оценка на риска от ИИ по клауза 6.1.2 с оценяване и третиране на рисковете
- Оценка на въздействието по клауза 6.1.4 върху отделни лица, групи и обществата
- Отделни отговорници, отделни записи, отделни цикли на преглед
- Решенията за третиране на риска захранват декларацията за приложимост
- И двата прегледа са в календара за съответствие
Декларация за приложимост, която следва от вашите решения.
Сертификацията зависи от декларацията за приложимост: кои от 38-те контроли от Annex A се прилагат, кои не и защо. Venvera я изгражда от решението, вече записано за всеки контрол, с приложени обосновка и доказателства, така че документът, който одиторът чете, е записът, в който работи вашият екип, а не паралелна таблица, написана седмица преди одита. Променете решение за приложимост и декларацията се променя заедно с него, а прегледът ѝ стои в календара като всяко друго повтарящо се задължение.
- Генерира се от решението за приложимост за всеки контрол
- Записана обосновка както за включване, така и за изключване
- Доказателствата са прикачени към контрола, а не към отделен документ
- Проследявани промени, така че декларацията никога не се възстановява по памет
- Прегледът на декларацията за приложимост е планиран като повтарящо се задължение

Задълженията, които поддържат сертификата жив, всяко с дата.
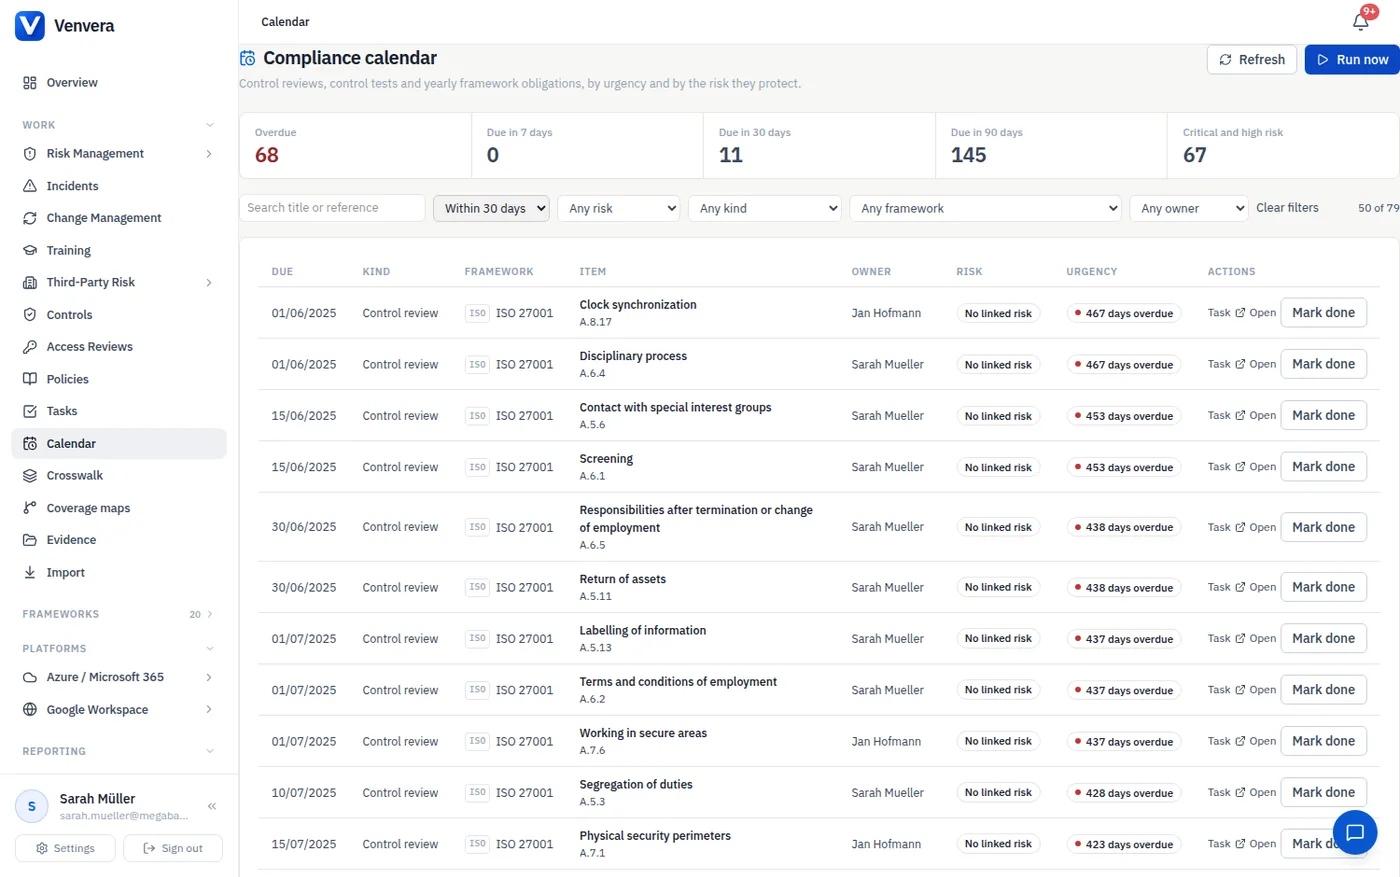
ISO 42001 не свършва със сертификата. Той върви по тригодишен цикъл с годишни надзорни одити, а годината между тях трябва да остави запис. Venvera поставя повтарящите се задължения в календара за съответствие с отговорник, задача и напомняне: вътрешния одит, прегледа от ръководството, оценката на риска от ИИ, прегледа на оценката на въздействието, прегледа на политиките, прегледа на декларацията за приложимост, прегледа на компетентността и самия надзорен одит. Отчет за борда обобщава позицията за ръководния орган, когато дойде време за прегледа от ръководството.
- Вътрешният одит и прегледът от ръководството са планирани и имат отговорник
- Прегледите на оценката на риска от ИИ и на оценката на въздействието се правят ежегодно
- Проследявани прегледи на политиките, декларацията за приложимост и компетентността
- Надзорният одит е в календара, преди да е настъпил
- Отчет за борда, генериран за ръководния орган
Свършете общата работа с AI Act веднъж.
Системата за управление на ИИ е начинът, по който една организация прилага на практика задълженията си по EU AI Act, но сертификацията по ISO 42001 не е съответствие с регламента и никой не бива да ви я продава като такова. Venvera ви спестява двойното изготвяне на общата работа: доказателствата се пренасят между ISO 42001 и EU AI Act през десет групи за съпоставяне, които обхващат оценка на въздействието, изисквания към системата, проектна документация, верификация и валидиране, техническа документация, регистриране на събития, управление на данните, качество на данните, произход на данните и информация за потребителите. Там, където двете се разминават, пропускът остава видим, вместо да бъде замазан.
- Десет групи за съпоставяне между ISO 42001 и EU AI Act
- Оценка на въздействието, изисквания към системата и проектна документация
- Верификация и валидиране, техническа документация, регистриране на събития
- Управление на данните, качество на данните и произход на данните
- Информация за потребителите, като всяка страна запазва собствената си препратка

Таблицата или Venvera.
ISO 42001, с отговори.
Наръчници за ISO 42001 и управлението на ИИ
- ISO 42001 срещу EU AI Act: нужни ли са ви и двете?Къде доброволната сертификация и задължителният регламент се припокриват и къде сертификатът не решава нищо.
- Политики и документация по EU AI ActКакво трябва да има доставчикът и какво внедрителят, член по член.
- Изисквания за грамотност в областта на ИИ (чл. 4)Задължението за компетентност, което вече се прилага, независимо в кое ниво на риск попадат системите ви.
- Как е организиран наборът от контроли в Annex AВерсията на същия модел в ISO 27001 и как решенията за приложимост се превръщат в декларация.
- Как да събирате одитни доказателстваКакво се смята за проверимо доказателство и методът за събиране в пет стъпки зад вътрешния одит.
Вижте докъде вече е стигнало управлението ви на ИИ.
Започнете с безплатен доклад за пропуските по рамката, която ви спира: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше