Печелете договори във Великобритания с Cyber Essentials.
Venvera е софтуер за съответствие с Cyber Essentials, който определя обхвата и събира доказателствата за петте контрола на NCSC, готови за сертификация и за Cyber Essentials Plus: базовото ниво, което британските държавни институции и корпоративни купувачи изискват, преди да ви включат в списъка си с доставчици.
Каква част от Cyber Essentials вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие с Cyber Essentials за петте контрола на NCSC
Venvera е софтуер за съответствие с Cyber Essentials за британски организации, които се сертифицират чрез IASME. Той определя вашия обхват и след това проследява 24 контрола в петте технически теми на NCSC: защитни стени, сигурна конфигурация, управление на актуализациите за сигурност, контрол на потребителския достъп и защита от зловреден софтуер. За всеки контрол е посочено доказателството, което оценителят очаква, включително 14-дневния срок за прилагане на критичните и високорисковите актуализации и премахването на неподдържания софтуер. Отговорите ви от самооценката, датата на годишното подновяване и допълнителното техническо тестване, което добавя Cyber Essentials Plus, се съхраняват в същия запис.
Какво е Cyber Essentials и защо британските купувачи го изискват?
Cyber Essentials е сертификация с подкрепата на британското правителство, разработена от NCSC, администрирана от IASME и изградена върху пет технически контрола, които спират около 80% от често срещаните кибератаки. Тя има търговско значение, защото е задължително условие за участие в много британски държавни поръчки, свързани с лични или чувствителни данни, а главните изпълнители и корпоративните купувачи все по-често я изискват, преди да ви добавят в списъка си с доставчици. Сертифицирането, а след това и преминаването към одитирания Cyber Essentials Plus, е това, което ви отваря тези търгове и ви прекарва през проверката на доставчиците, вместо да отпаднете още на входа на процедурата за възлагане.
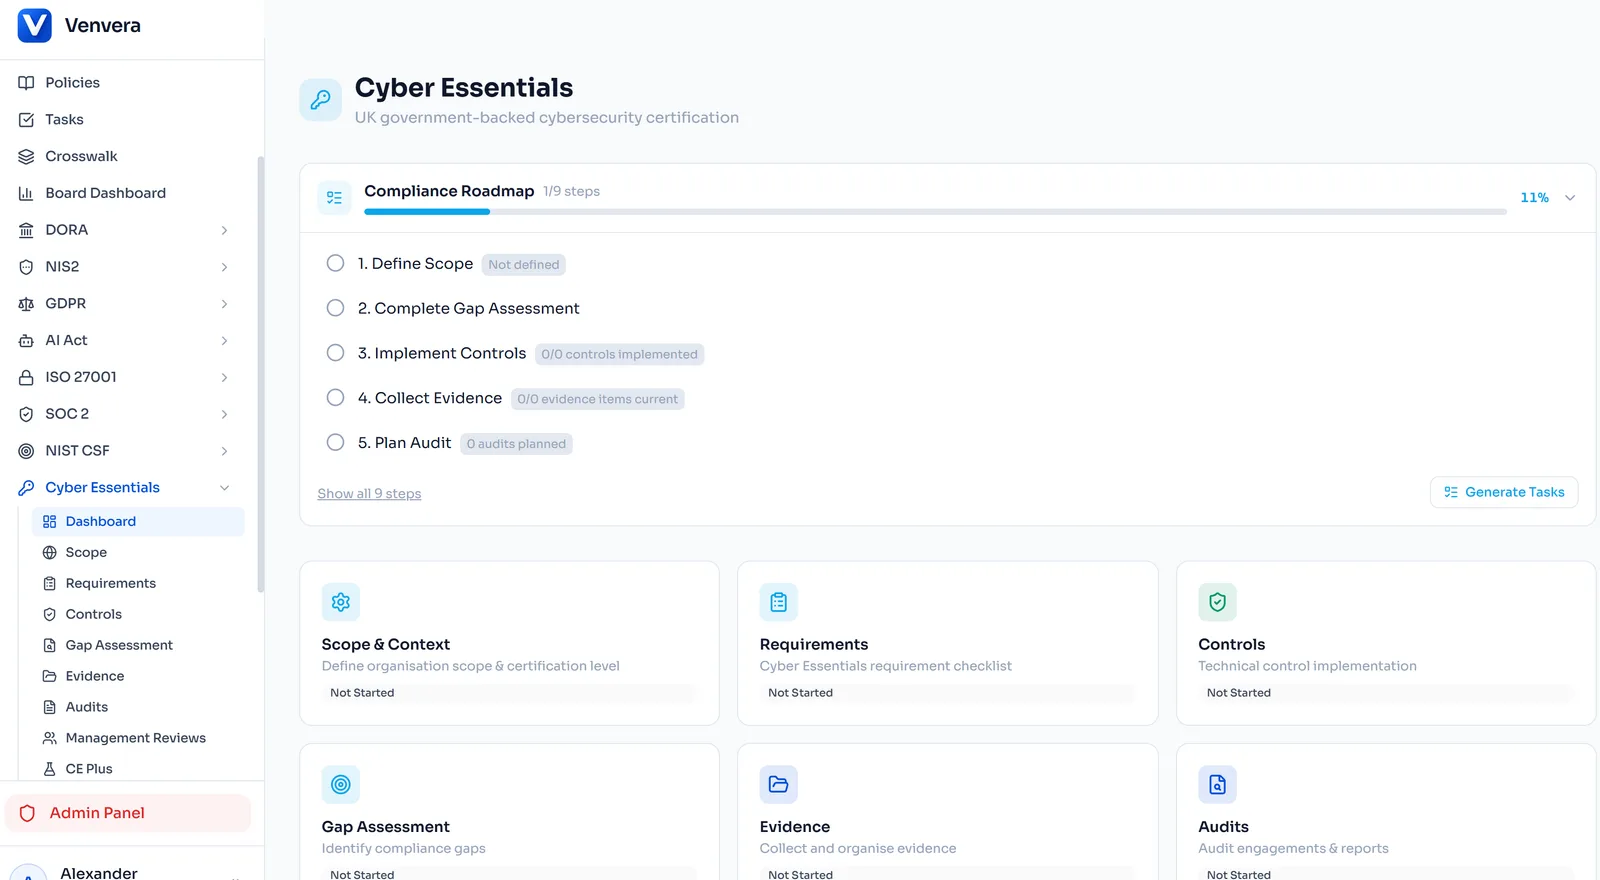
Всеки от петте контрола на NCSC, оценен, преди да подадете.
Cyber Essentials се преценява по пет технически контрола и Venvera ви оценява спрямо всеки от тях с точния набор от въпроси на IASME: защитни стени, сигурна конфигурация, управление на актуализациите за сигурност, контрол на потребителския достъп и защита от зловреден софтуер. Всеки контрол се разбива на конкретните си критерии за успех или неуспех, така че знаете дали бихте преминали, преди да платите таксата за оценка, а не след това.
- Защитни стени: правила на периметровата защитна стена и конфигурация на интернет шлюза
- Сигурна конфигурация: сменени пароли по подразбиране, премахнати ненужни услуги
- Управление на актуализациите за сигурност: критичните корекции се прилагат до 14 дни
- Контрол на потребителския достъп: минимални привилегии, уникални акаунти, отделени администраторски права
- Защита от зловреден софтуер: проверена защита от зловреден код, списъци с разрешени приложения или изолирана среда

Очертайте границата на сертификацията, преди оценителят да я постави под въпрос.
Неясният обхват е най-бързият път към неуспех. Venvera ви помага да документирате точно кои устройства, мрежи, облачни услуги и локации попадат в границите ви, да определите граничните си устройства и да отчетете собствените устройства на служителите (BYOD) и дистанционно работещите. Така оценителят вижда ясен и защитим обхват още от първия ден.
- Инвентар на устройствата: настолни компютри, лаптопи, сървъри и мобилни устройства
- Картографиране на мрежовата граница с идентифициране на защитните стени и шлюзовете
- Облачни услуги, включени в обхвата по модела на споделената отговорност
- Документирани договорености за BYOD и дистанционна работа
- Диаграма на обхвата, готова за подаване към оценителя
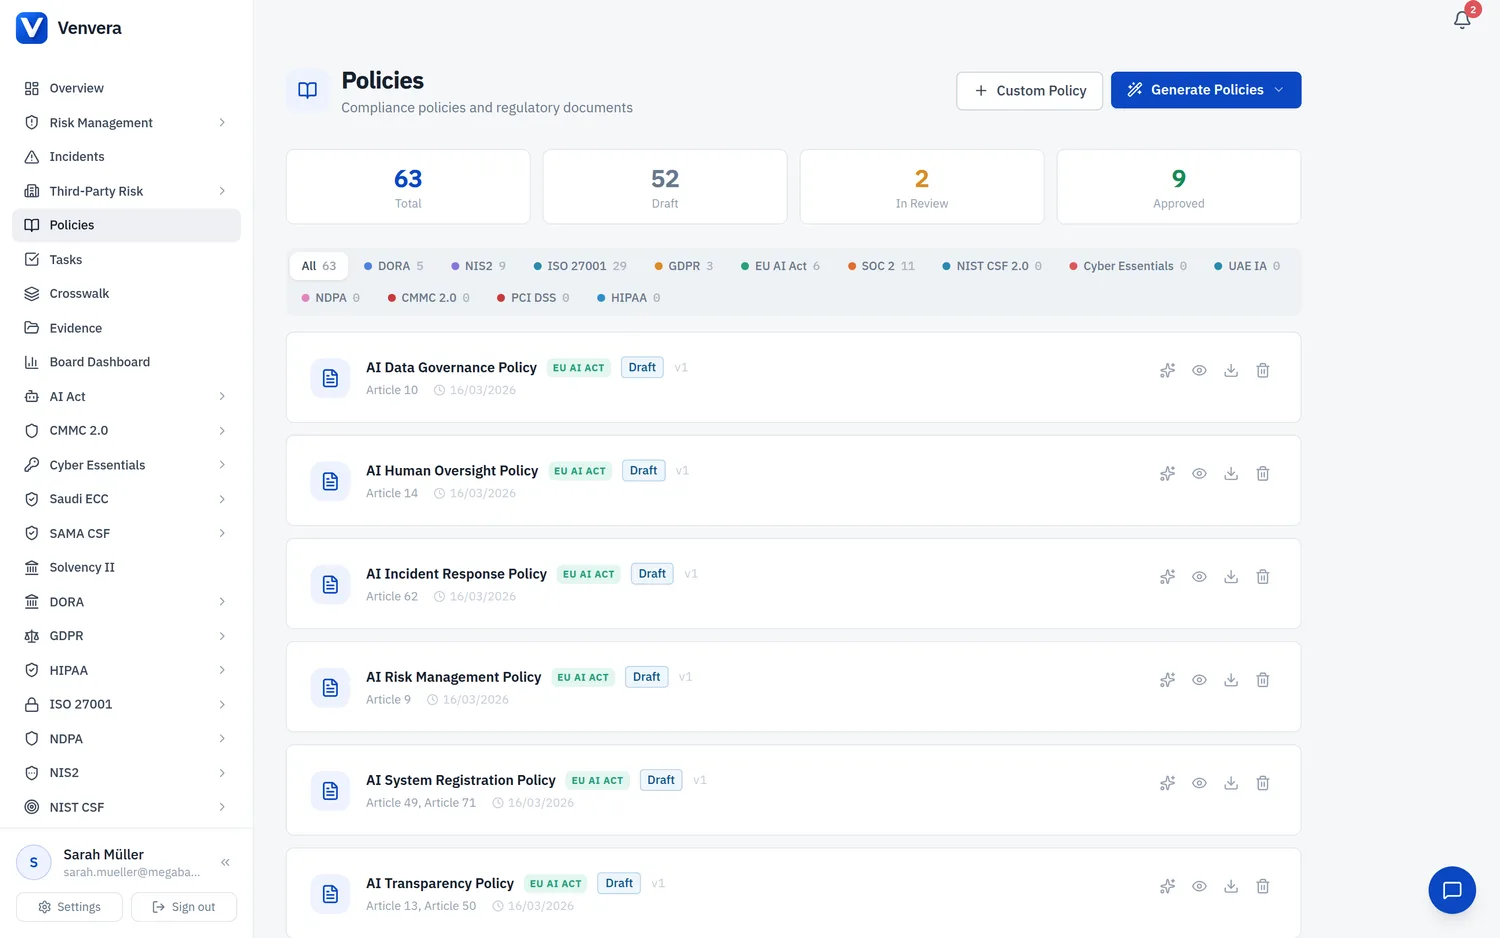
Открийте всеки пропуск, докато все още има време да го отстраните.
Направете структурирана оценка на пропуските, която съпоставя текущото ви състояние с всяко изискване на Cyber Essentials и ви казва кое е в съответствие, кое е частично в съответствие и кое липсва. Venvera ви връща приоритизиран план за отстраняване, така че усилията ви отиват там, където сертификацията наистина зависи от тях.
- Пропуски на ниво изискване по всичките пет контрола
- Оценяване в три нива: съответства, частично, не съответства
- Приоритизиран план за отстраняване с оценки на усилието
- Възложени задачи с отговорници и срокове
- Процес за повторна оценка, който потвърждава корекциите, преди да подадете
Един пакет с доказателства за въпросника и за одита по Plus.
Събирайте и подреждайте на едно място доказателствата, които са ви нужни за самооценката и за практическия тест по Cyber Essentials Plus. Конфигурации на защитни стени, отчети за корекциите, списъци за контрол на достъпа, резултати от защитата срещу зловреден софтуер: всяко е маркирано с контрола, който подкрепя, така че оценителят получава пълен пакет, вместо да търси съкровища.
- Доказателства, подредени по контролна област и изискване
- Всякакъв формат: екранни снимки, PDF и CSV файлове, експорти на конфигурации
- Автоматичен времеви печат, така че актуалността никога не е под съмнение
- Дашборд за пълнотата, който показва какво още липсва
- Експорт, готов за оценителя, за проверката по Plus

Преминете практическия одит по Plus от първия път.
Cyber Essentials Plus добавя технически одит на живо върху въпросника, а неуспешната оценка по Plus ви струва време и такса за повторен тест. Venvera ви превежда през всяка област, която оценителят ще тества: външни и вътрешни сканирания за уязвимости, защита на имейла и уеб сърфирането, MFA за облачните услуги. Така откривате слабите места преди оценителя.
- Чеклист за готовност за външното сканиране за уязвимости
- Подготовка за вътрешната оценка на уязвимостите
- Тестване на защитата на имейла срещу злонамерени прикачени файлове и линкове
- Защита при уеб сърфиране срещу злонамерени изтегляния
- Проверено многофакторно удостоверяване във всички облачни услуги

Останете сертифицирани, когато търгът го изиска.
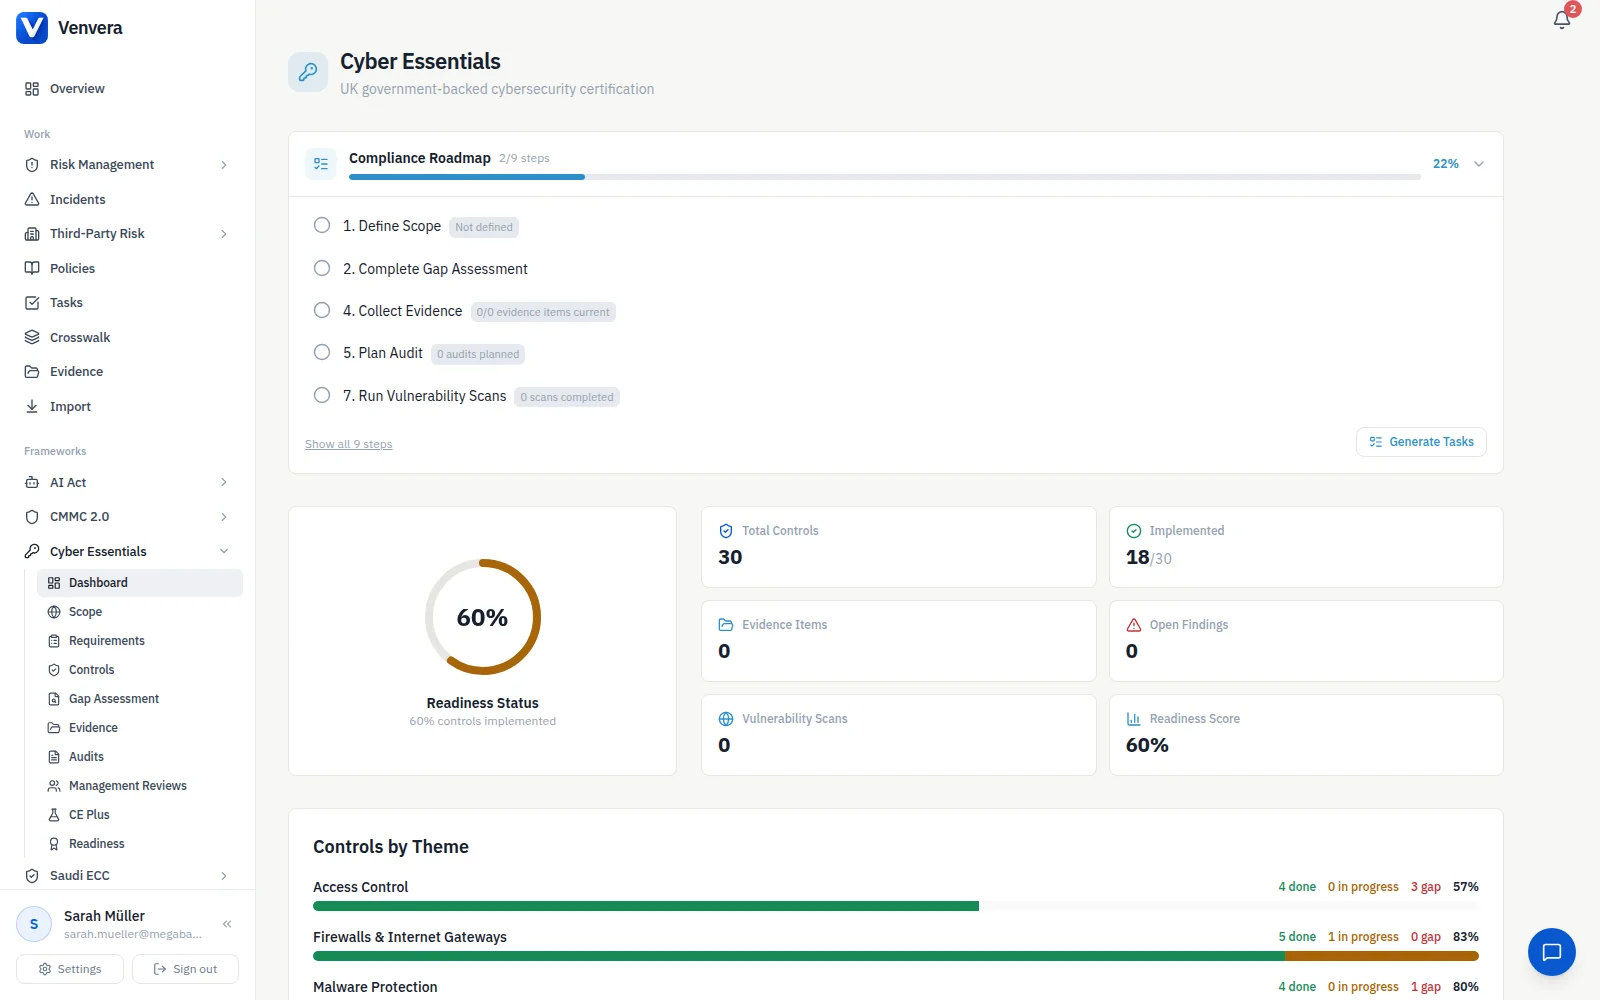
Сертификат, който изтича между подновяванията, е същото като липса на сертификат, когато пристигне покана за оферта. Един дашборд показва готовността ви по всичките пет контрола, следи 12-месечната дата за подновяване и сигнализира в момента, в който даден контрол излезе от съответствие. Така сертификатът ви е валиден, когато възложителят направи проверка.
- Обща оценка на готовността с разбивка по контроли
- Индикатор за готовност за подаване по петте контрола
- Проследяване на 12-месечната дата за подновяване с предварителни напомняния
- Непрекъснато наблюдение между сертификациите
- Сравнение година спрямо година, което показва подобрението

Работата ви по Cyber Essentials се зачита за ISO 27001 и NIST.
Cyber Essentials е базовото ниво, а не таванът. Venvera съпоставя всеки контрол, който внедрявате, с Annex A на ISO 27001, NIST CSF и другите ви рамки, така че доказателствата за защитните стени, корекциите и контрола на достъпа, които събирате за сертификацията, преминават директно в следващия ви одит, вместо да се събират отначало.
- Контроли, съпоставени с ISO 27001, NIST CSF и други
- Доказателствата за Cyber Essentials се използват повторно в различните рамки
- Вижте къде покритието се припокрива, преди да започнете следващата сертификация
- Една библиотека с контроли, която захранва всяка рамка, която следвате

Таблицата или Venvera.
Cyber Essentials, с отговори.
Бъдете готови за сертификация навреме за търга.
Започнете с безплатен доклад за пропуските по петте контрола на Cyber Essentials: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше