Докладът SOC 2, който сделките ви с корпоративни клиенти чакат.
Venvera е софтуер за съответствие със SOC 2, който съпоставя контролите ви с всичките пет Trust Services Criteria и събира доказателства непрекъснато, така че влизате в одита Type II вече подготвени, а докладът пристига, преди сделката да изстине.
Каква част от SOC 2 вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие със SOC 2, който ви води до доклада Type II
Venvera е софтуер за съответствие със SOC 2 за организации, които се подготвят за проверка SOC 2 по стандартите на AICPA. Той съпоставя 51 проследявани контроли с петте Trust Services Criteria (критерии за доверителни услуги): Сигурност, Наличност, Цялостност на обработката, Поверителност и Защита на личните данни, и посочва доказателствата, от които се нуждае всеки контрол, от прегледи на достъпа и записи за промени до оценки на доставчици и тикети за инциденти. Статусът, отговорникът и доказателствата стоят върху самия контрол, така че периодът на наблюдение изгражда съвкупността, от която одиторът ви ще прави извадка. Когато започне работата на място, пакетът с доказателства се експортира от същия жив запис.
Какво е SOC 2 и защо купувачите ви го изискват?
SOC 2 е одитна рамка на AICPA, която доказва как управлявате данните на клиентите си по петте Trust Services Criteria: Сигурност, Наличност, Цялостност на обработката, Поверителност и Защита на личните данни. Отделите за доставки на големите компании все по-често изискват доклад SOC 2 Type II, преди да подпишат. Без такъв доклад сделките засядат в прегледа на сигурността и отиват при доставчика, който го има.
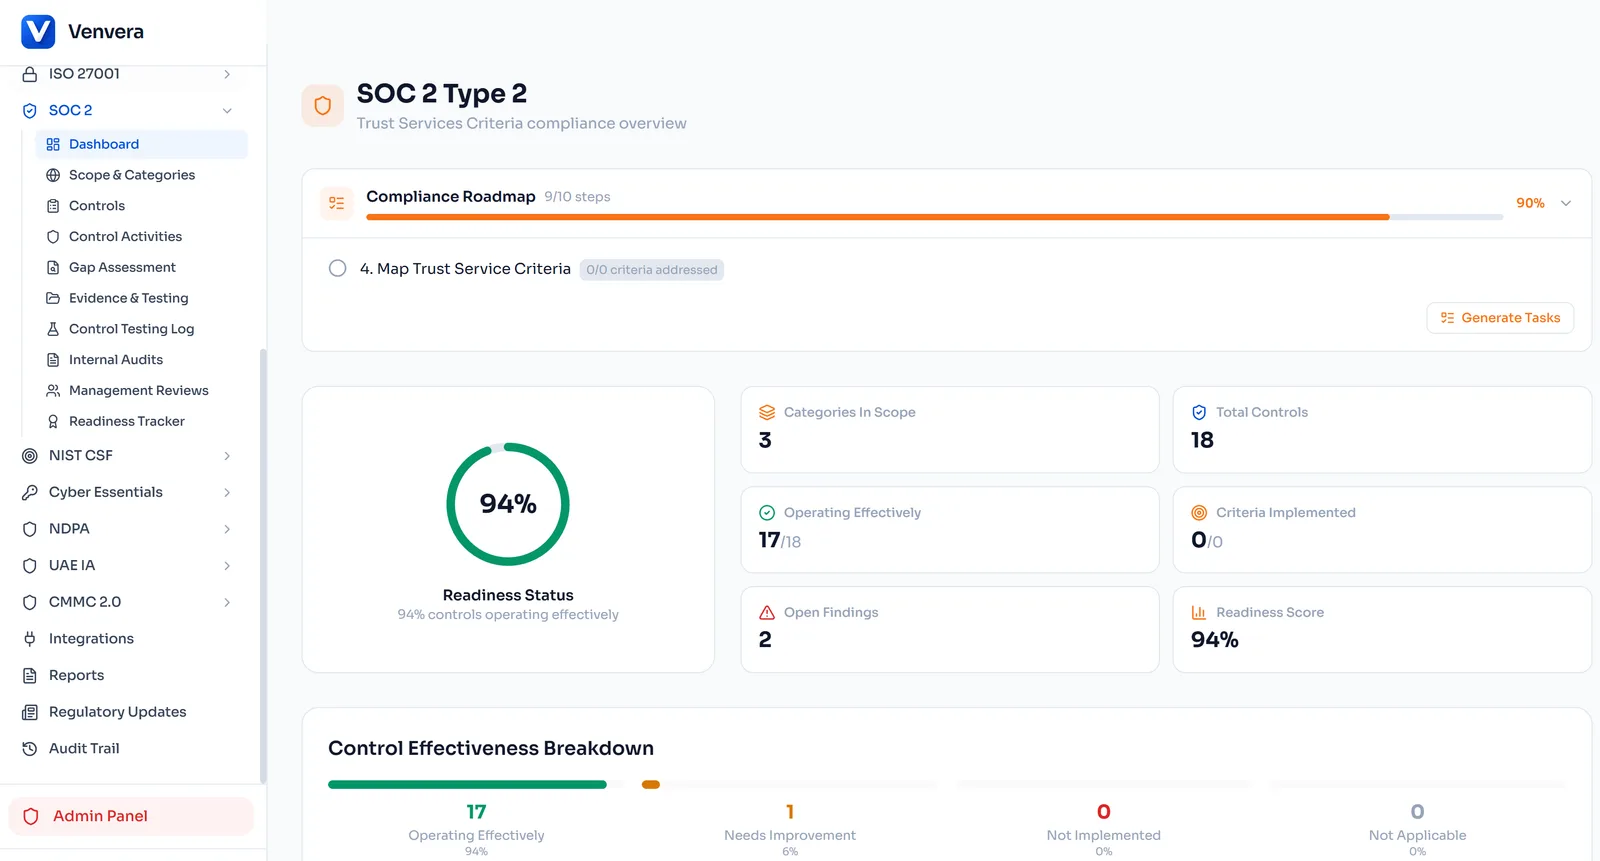
Всеки контрол, съпоставен с всичките пет критерия.
Съпоставете съществуващите си контроли с всичките пет Trust Services Criteria на AICPA: от Сигурност (CC1-CC9) като задължителна основа до Наличност, Цялостност на обработката, Поверителност и Защита на личните данни. Готовата библиотека с контроли ви показва точно какво очакват одиторите, а пропуските в покритието се виждат от пръв поглед.
- Готова библиотека с контроли за всичките пет Trust Services Criteria
- Съпоставяне на контролите с критериите, с насоки за внедряване
- Откриване на пропуски по категория критерии
- Съпоставяне между рамки към ISO 27001, NIST CSF и DORA

Доказателства, които се събират сами.
SOC 2 Type II изисква доказателство, че контролите ви са работили през целия период на наблюдение. Venvera събира, маркира и версионира доказателствата непрекъснато, така че те са готови в момента, в който одиторът ги поиска, вместо да се сглобяват набързо седмица преди одита.
- Доказателства, подредени по Trust Services Criteria и по контрол
- Всякакъв тип файлове: PDF, екранни снимки, CSV, логове
- Автоматичен времеви печат и история на версиите
- Експорт с един клик на пакети за преглед от одитора

Тестване на контролите с вградено отстраняване.
Тествайте всеки контрол за ефективност на дизайна и оперативна ефективност. Записвайте „Успешен“, „Неуспешен“ или „Частичен“ с бележки, готови за одитора, а всеки неуспешен контрол създава задача за отстраняване с отговорник, срок и процес за повторен тест, преди да се отвори одитният ви прозорец.
- Тестване на ефективността на дизайна и на оперативната ефективност
- Успешен / Неуспешен / Частичен с бележки, готови за одитора
- Автоматични задачи за отстраняване при неуспешни контроли
- Процес за повторен тест с доказателства преди и след

Разберете дали сте готови за одит, преди да платите на одитор.
Направете структурирана оценка на пропуските по всеки критерий в обхвата, преди да ангажирате одитор. Venvera оценява готовността ви от „Незапочнато“ до „Готово за одит“ и ви дава приоритизиран план за действие, който показва точно какво остава преди периода на наблюдение.
- Оценка по всички категории TSC в обхвата
- Оценяване на четири нива, от „Незапочнато“ до „Готово за одит“
- Приоритизирана пътна карта за отстраняване с оценки на усилието
- Исторически моментни снимки за проследяване на подобрението
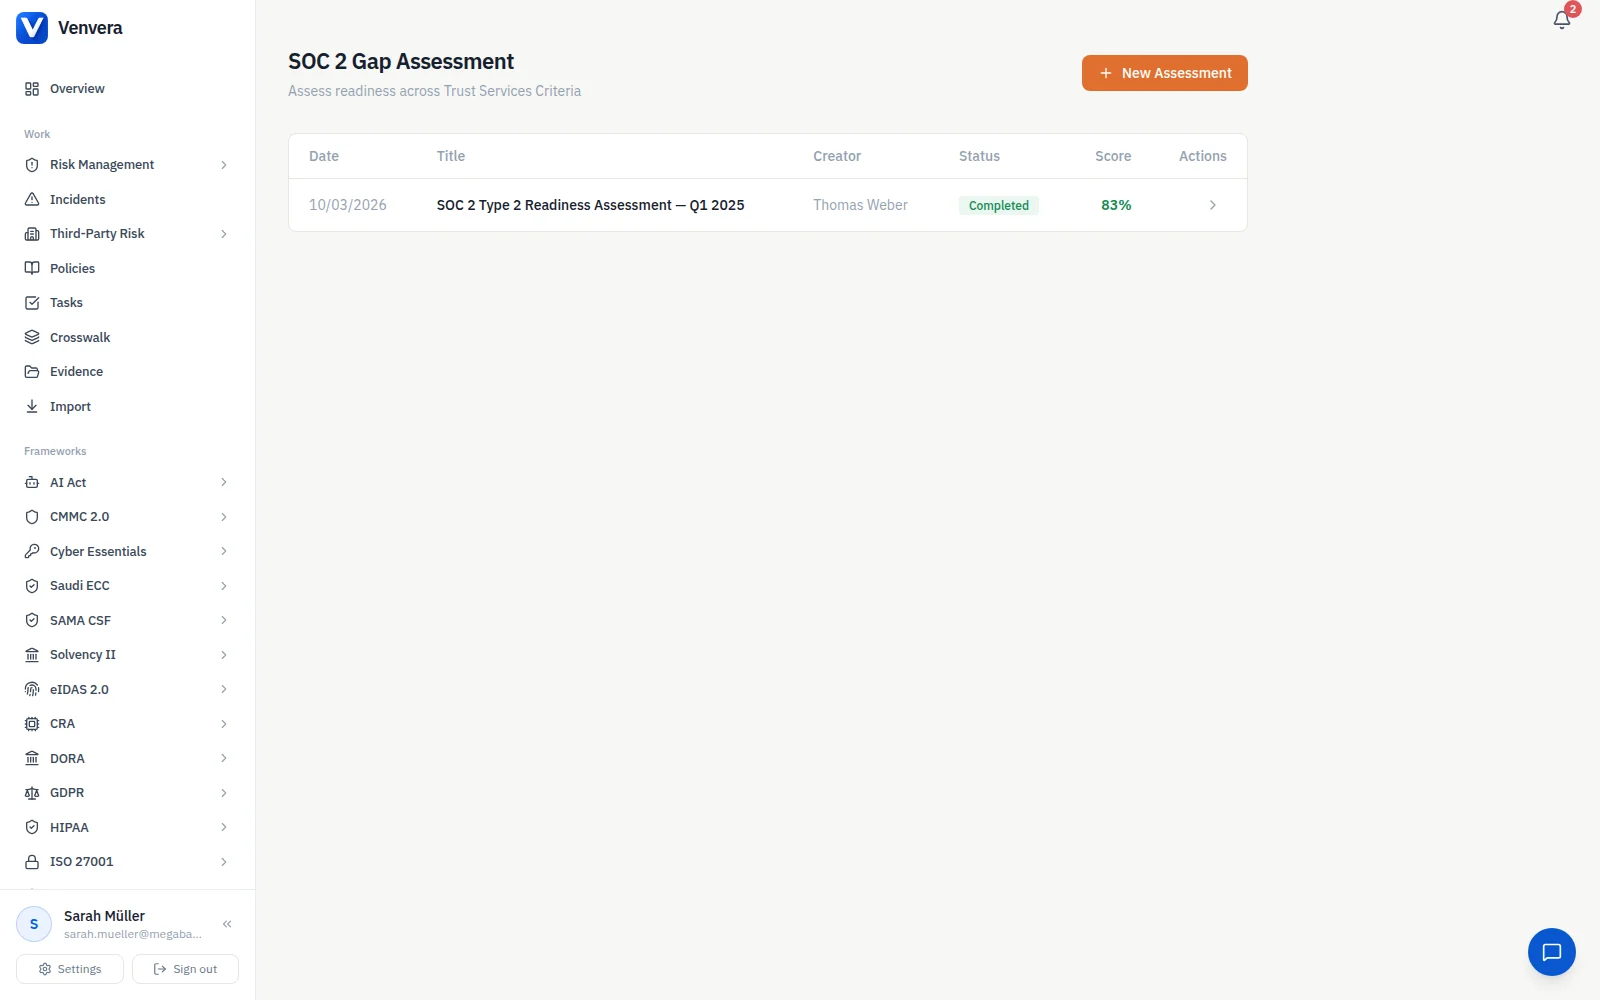
Един екран, който казва дали докладът ще бъде чист.
Статусът на внедряването, покритието с доказателства, завършеността на тестовете, напредъкът на отстраняването и графикът на периода на наблюдение: всичко в един дашборд за готовност за Type II. Знайте във всеки момент дали сте в график и експортирайте обобщение, готово за борда, с един клик.
- Оценка на готовността в реално време по всички критерии в обхвата
- Обратно броене за периода на наблюдение с маркери за ключовите етапи
- Топлинна карта на покритието с доказателства по област на контрол
- Отчети за статуса на съответствието, готови за борда
Таблицата или Venvera.
SOC 2, с отговори.
Наръчници за SOC 2
- Какво да очаквате при одит SOC 2Описанието и твърдението, които пишете, как се тества Type 2, доставчиците, четирите възможни мнения и писмото с изявления на ръководството.
- Какво е SOC 2? Type 1 срещу Type 2Атестацията на AICPA, петте Trust Services Criteria и какво означава периодът на преглед за календара ви.
- SOC 2 срещу ISO 27001 за купувачи в ЕСКакво казват NIS2, DORA, GDPR и германският C5 за всеки от двата и как да разберете кой от тях ще приеме клиентът.
- Цената на SOC 2 извън САЩКой може да подпише доклада, стандартите на AICPA срещу ISAE 3000 и решенията, които определят цената.
- Как да събирате одитни доказателстваКакво ще приеме одиторът на обслужващата организация като доказателство, че контролът е работил през целия период, и как да го поддържате актуално.
- Чеклист за готовност за SOC 2Списъкът с контроли, с който да съпоставите доказателствата си, преди да се отвори прозорецът за наблюдение.
Бъдете готови за одита заради сделката, която ви чака.
Започнете с безплатен доклад за пропуските по вашите Trust Services Criteria: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше