

Научете
Актът за киберустойчивост регулира продукти. NIS2 регулира организациите, които предоставят съществени и важни услуги. DORA регулира ИКТ риска във финансовия сектор, като за финансовите субекти се прилага вместо NIS2, а не наред с нея. Това е цялото разграничение и всичко останало в това сравнение произтича от него: кой попада в обхвата, какво трябва да се направи, кога е започнал да тече срокът и кой може да ви глоби.
Те са и различни видове правни актове. CRA, Регламент (ЕС) 2024/2847, и DORA, Регламент (ЕС) 2022/2554, се прилагат пряко във всяка държава членка с еднакъв текст. NIS2, Директива (ЕС) 2022/2555, достига до дадено дружество само чрез националния закон, който я транспонира, и затова задълженията по NIS2, пред които реално сте изправени, зависят от държавата членка, в която се намирате.
| Акт за киберустойчивост | NIS2 | DORA | |
|---|---|---|---|
| Правна форма | Регламент, пряко приложим | Директива, транспонирана в националното право | Регламент, пряко приложим |
| За кого се прилага | Производители, вносители и дистрибутори на продукти с цифрови елементи, предоставяни на пазара в ЕС, чл. 2(1) | Средни и големи субекти в секторите по приложения I и II, плюс случаите по чл. 2(2), независимо от размера | Финансовите субекти, изброени в чл. 2(1)(a) до (t), и доставчиците на ИКТ услуги, трети страни |
| Какво регулира | Продукта: съществените изисквания по приложение I, обработката на уязвимости, оценяването на съответствието | Субекта: десетте мерки за управление на риска по чл. 21(2) и докладването по чл. 23 | ИКТ риска на субекта: рамка, инциденти, тестване, риск от трети страни, обмен на информация |
| Ключови дати | В сила от 10 декември 2024 г. Докладване по чл. 14 от 11 септември 2026 г. Пълно прилагане от 11 декември 2027 г., чл. 71 | Транспониране до 17 октомври 2024 г., мерките се прилагат от 18 октомври 2024 г., чл. 41 | Прилага се от 17 януари 2025 г., чл. 64 |
| Срок за първия доклад | 24 часа, чл. 14(2)(a) и 14(4)(a) | 24 часа, чл. 23(4)(a) | 4 часа от класифицирането, не по-късно от 24 часа от узнаването, Делегиран регламент 2025/301, чл. 5 |
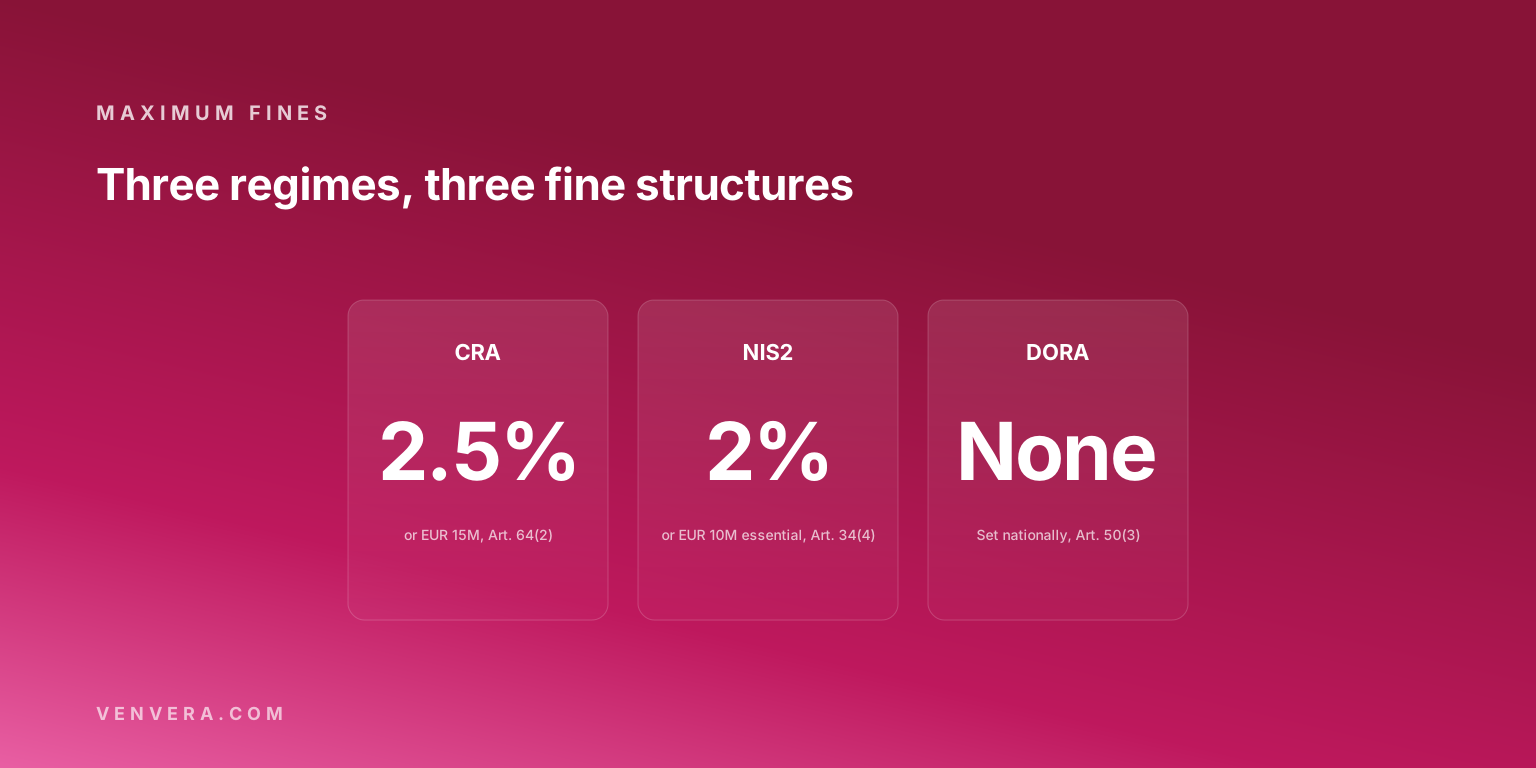
| Максимална глоба | EUR 15 млн. или 2,5% от световния оборот, чл. 64(2) | EUR 10 млн. или 2% за съществените, EUR 7 млн. или 1,4% за важните, чл. 34 | Няма таван на ниво ЕС за финансовите субекти. Санкциите се определят от държавите членки, чл. 50(3) |
| Кой прилага правилата | Националните органи за надзор на пазара | Националните компетентни органи по транспониращия закон | Финансовите надзорни органи. Водещи надзорни органи за критичните доставчици на ИКТ услуги, трети страни |
Каква е разликата между Акта за киберустойчивост и NIS2?
CRA се прилага към вещ. Член 2(1) обхваща всеки продукт с цифрови елементи, предоставен на пазара, чиято предназначена цел или разумно предвидима употреба включва връзка за данни, а член 3(1) определя този продукт като софтуер или хардуер и свързаните с него решения за дистанционна обработка на данни. Задълженията са за този, който го произвежда, внася или разпространява. Секторът на купувача е без значение, както и секторът на продавача. Софтуерна компания от двама души, която продава свързан компонент, е производител по CRA по абсолютно същия начин, както и голяма група в областта на електрониката.
NIS2 се прилага към организация. Член 2(1) обхваща публичните или частните субекти от вид, посочен в приложение I или II, които са поне средни предприятия, а член 2(2) добавя конкретни случаи независимо от размера, като доставчиците на удостоверителни услуги, доставчиците на DNS услуги и единствените доставчици на критична услуга. Член 3 след това ги разделя на съществени и важни субекти, което променя модела на надзор и тавана на глобите, но не и материалните задължения. Тези задължения са десетте мерки по член 21(2), от политиките за анализ на риска през сигурността на веригата на доставки до многофакторното удостоверяване, както и задължението за докладване по член 23.
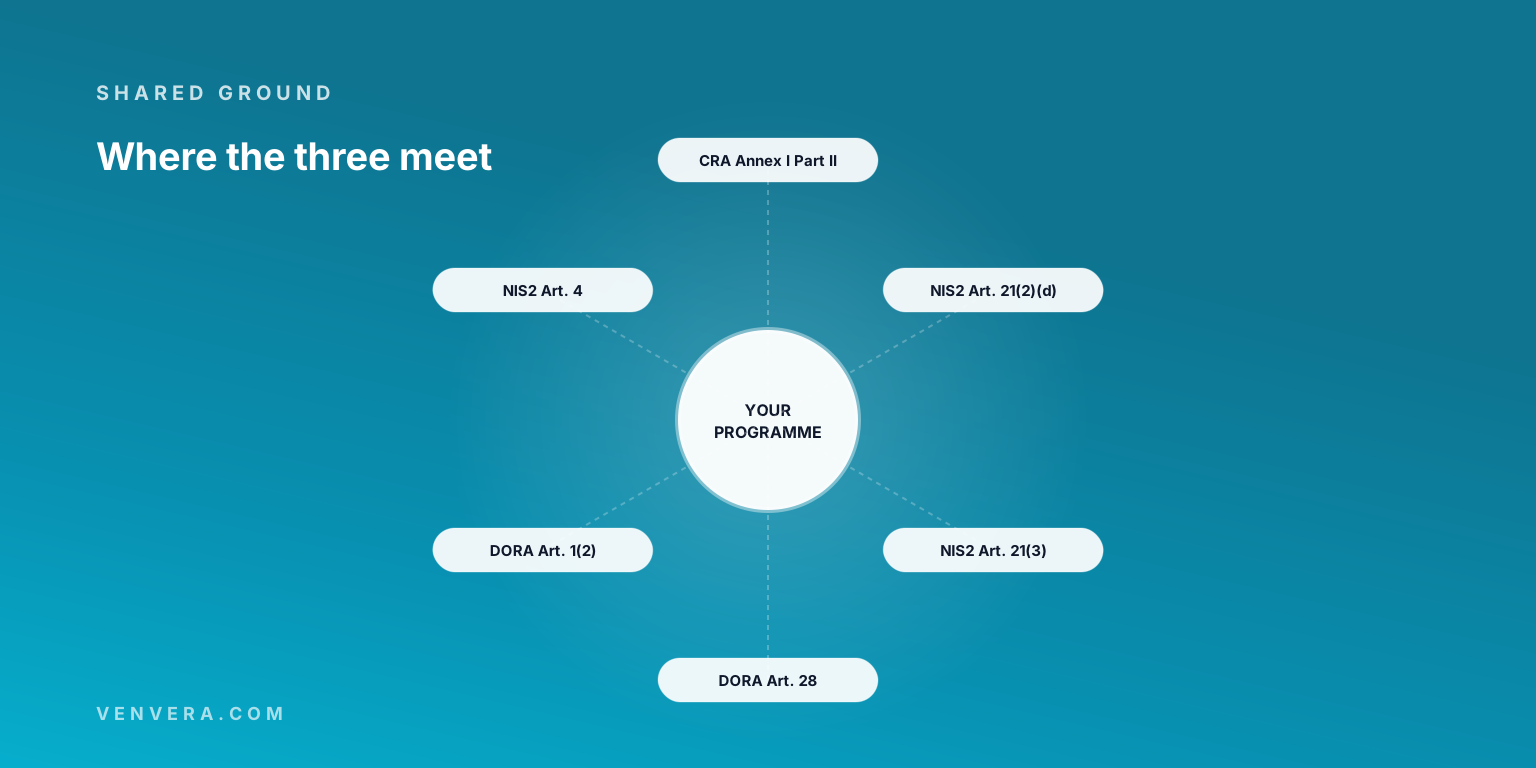
Двата режима се срещат във веригата на доставки. Член 21(2)(d) прави сигурността на веригата на доставки една от задължителните мерки по NIS2, член 21(2)(e) добавя обработката и разкриването на уязвимости, а член 21(3) изисква субектите да отчитат цялостното качество на продуктите и процедурите за сигурна разработка на своите доставчици. Съображение 67 от CRA изрично посочва, че Регламентът има за цел да улесни спазването на тези изисквания на NIS2 за веригата на доставки, като гарантира, че продуктите, които съществените субекти купуват, са изградени сигурно и получават навременни актуализации. На практика това означава, че въпросите при възлагане на доставки на субект по NIS2 и доказателствата за съответствие на производител по CRA са едни и същи документи, погледнати от двата противоположни края.
Къде се вписва DORA и замества ли тя NIS2?
За финансовите субекти, да. Член 1(2) от DORA постановява, че по отношение на финансовите субекти, определени като съществени или важни по NIS2, DORA е секторен правен акт на Съюза за целите на член 4 от тази директива. Член 4(1) от NIS2 от своя страна предвижда, че когато секторен акт изисква поне равностойни мерки за управление на риска или уведомяване за инциденти, съответните разпоредби на NIS2, включително за надзора и прилагането, не се прилагат. Съображение 28 от NIS2 изрично посочва последицата: държавите членки не следва да прилагат разпоредбите на NIS2 относно управлението на риска, докладването, надзора и прилагането към финансовите субекти, обхванати от DORA.
Обхватът на DORA е списък, а не тест. Член 2(1) посочва двадесет категории финансови субекти, от кредитните институции и платежните институции през инвестиционните посредници, застрахователите, доставчиците на услуги за криптоактиви и платформите за колективно финансиране, и добавя доставчиците на ИКТ услуги, трети страни, като двадесет и първа категория със собствен режим на надзор. Ако сте в този списък, DORA се прилага за вас от 17 януари 2025 г. и измества NIS2 по въпросите, които урежда. Ако не сте, DORA достига до вас само чрез договорите ви с финансови субекти по член 28, а за най-големите доставчици и чрез определянето им като критичен доставчик на ИКТ услуги, трета страна.
Това, което DORA не измества, е CRA. Банка, която разработва и пуска на пазара продукт с цифрови елементи, е производител по отношение на този продукт. Доставчикът на софтуер на една банка е производител по CRA за продукта и доставчик на ИКТ услуги, трета страна, по DORA за услугата. Двата режима уреждат различни неща и се прилагат и двата.
Може ли една организация да попада и в трите?
Да, и най-ясният пример е доставчик на софтуер, който продава на банки. Продуктът му е продукт с цифрови елементи, така че той е производител по CRA със задълженията по приложение I и докладването по член 14 от 11 септември 2026 г. Ако предоставя управлявани услуги и е поне средно предприятие, той е субект от вид, посочен в приложение I към NIS2, и за него се прилагат член 21 и член 23. Договорите му с клиенти, които са финансови субекти, трябва да съдържат разпоредбите по член 30 от DORA, а ако стане критичен за сектора, може да бъде определен за пряк надзор по член 31, с периодични санкционни плащания до 1% от средния дневен световен оборот по член 35(8).
Финансов субект, който също създава продукти, се намира в различна комбинация: DORA за собствения му ИКТ риск, CRA за продуктите, които пуска на пазара, и NIS2 изобщо не се прилага по въпросите, уредени от DORA. Грешката, която трябва да избягвате, е да ги третирате като три паралелни програми. Контролите се припокриват в голяма степен и доказателствата за единия режим обикновено са доказателства и за друг, което нашето сравнение на DORA и NIS2 за организации в двоен обхват разглежда по-подробно.
Как се сравняват сроковете за докладване?
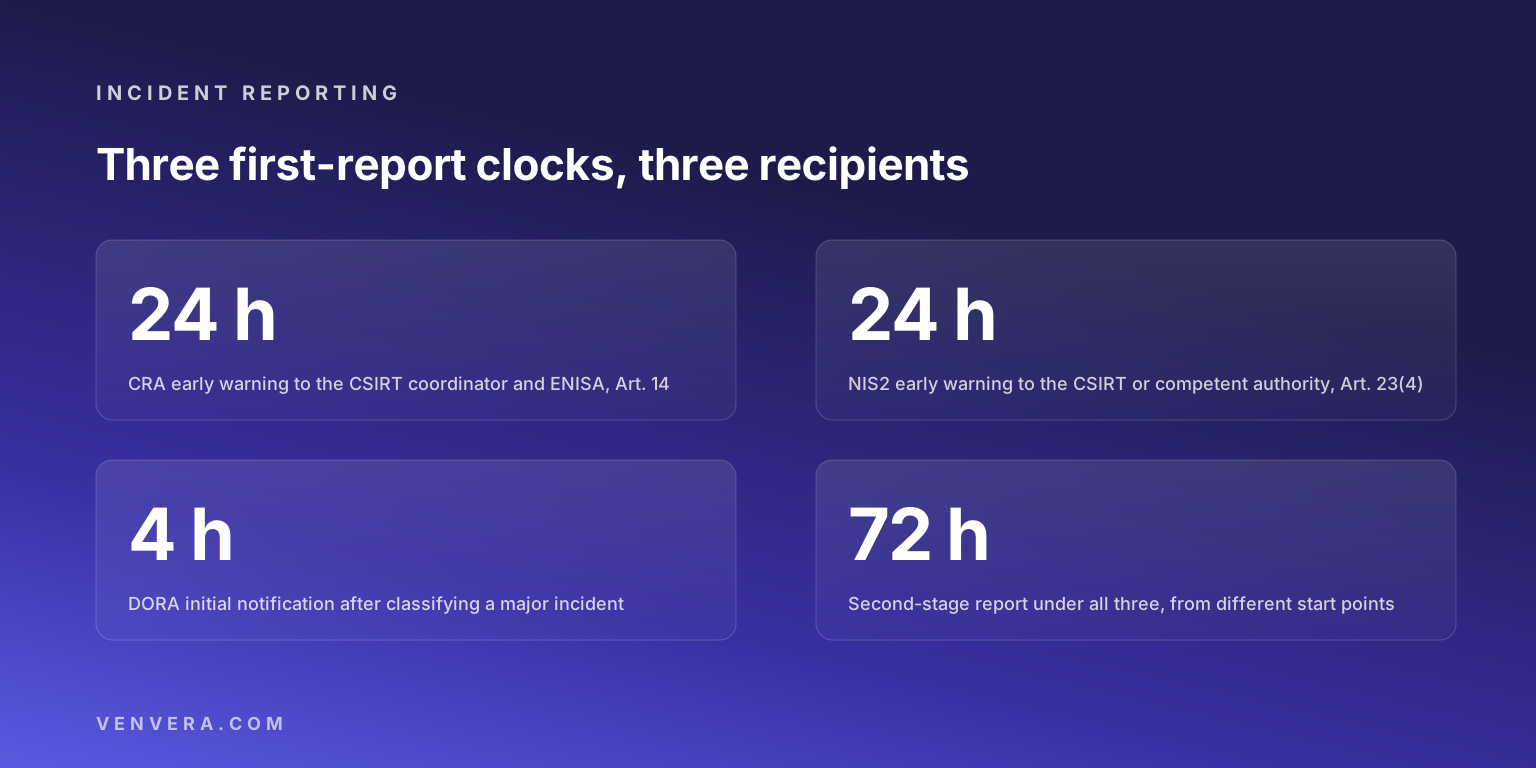
И трите използват поетапен модел, но започват да отброяват срока от различни събития и изпращат доклада на различни места.
Съгласно CRA член 14 изисква производителят да уведоми за активно използвана уязвимост или за тежък инцидент, засягащ сигурността на продукта, едновременно CSIRT екипа, определен за координатор, и ENISA чрез единната платформа за докладване по член 16. Ранното предупреждение се дължи в рамките на 24 часа от узнаването, по-пълното уведомление в рамките на 72 часа, а за уязвимостите и окончателен доклад не по-късно от 14 дни, след като е налична коригираща или смекчаваща мярка. Тези задължения се прилагат от 11 септември 2026 г. и, съгласно член 69(3), и за продукти, пуснати на пазара преди Регламентът да започне да се прилага изцяло.
Съгласно NIS2 член 23(4) изисква ранно предупреждение в рамките на 24 часа от узнаването за значителен инцидент, уведомление за инцидента в рамките на 72 часа и окончателен доклад в срок от един месец след това уведомление, изпратени до CSIRT екипа или компетентния орган. Задействащото събитие е значителен инцидент, засягащ собствените услуги на субекта, както е определен в член 23(3).
Съгласно DORA член 19 изисква първоначално уведомление, междинен доклад и окончателен доклад за големи инциденти, свързани с ИКТ, изпратени до финансовия надзорен орган. Сроковете са в член 5 от Делегиран регламент (ЕС) 2025/301: първоначалното уведомление в рамките на четири часа от класифицирането на инцидента като голям и във всички случаи в рамките на 24 часа от узнаването, междинният доклад в рамките на 72 часа от първоначалното уведомление и окончателният доклад в срок от един месец след междинния доклад. Четиричасовият срок е този, който изненадва дружествата, идващи от NIS2, защото тече от решението за класифициране, а не от откриването. Нашето ръководство за сроковете за докладване на инциденти по регулации поставя трите срока редом с GDPR и Акта за изкуствения интелект.
Как се сравняват санкциите?
CRA и NIS2 определят тавани на ниво ЕС. Член 64 от CRA въвежда три нива: EUR 15 000 000 или 2,5% от общия световен годишен оборот за нарушения на съществените изисквания по приложение I и на задълженията по членове 13 и 14, EUR 10 000 000 или 2% за останалите задължения на икономическите оператори и EUR 5 000 000 или 1% за предоставяне на подвеждаща информация на органите, във всеки от случаите в зависимост от това коя сума е по-висока. Член 34 от NIS2 изисква държавите членки да предвидят максимални размери от най-малко EUR 10 000 000 или 2% от световния оборот за съществените субекти и EUR 7 000 000 или 1,4% за важните, отново в зависимост от това коя сума е по-висока, а член 20 прави ръководните органи отговорни за неизпълнението от страна на субекта на задълженията по член 21.
DORA избира различен път. Член 50(3) оставя правилата за административните санкции за финансовите субекти на държавите членки, като изисква единствено те да бъдат ефективни, пропорционални и възпиращи, а член 50(4) изброява минималните правомощия, които надзорните органи трябва да имат: разпореждания за преустановяване, мерки за отстраняване, включително парични, и публични съобщения, в които се посочва дружеството. Единствената стойност на ниво ЕС в DORA се отнася не за финансовите субекти, а за критичните доставчици на ИКТ услуги, трети страни, които подлежат на периодични санкционни плащания до 1% от средния дневен световен оборот, налагани ежедневно за срок до шест месеца, по член 35(7) и (8). Подробностите за всеки режим са в нашите ръководства за глобите и санкциите по Акта за киберустойчивост и глобите и санкциите по NIS2.
Какво бъркат другите резултати
Четири грешки се повтарят в сравнителните страници.
Първата е датирането на NIS2 от 16 януари 2023 г. Тогава директивата влиза в сила по отношение на държавите членки. Съгласно член 41 дружествата са обхванати едва когато националният транспониращ закон започва да се прилага от 18 октомври 2024 г., а в държавите членки, които са транспонирали със закъснение, още по-късно. Цитирането на датата от 2023 г. кара NIS2 да изглежда с две години по-стара, отколкото са реалните задължения.
Втората е третирането на DORA като NIS2 за финансите, сякаш тя добавя още един слой отгоре. Член 1(2) от DORA и член 4 от NIS2 я правят заместител по въпросите, които урежда. Една банка не дължи едновременно уведомление по член 23 от NIS2 и уведомление по член 19 от DORA за един и същ инцидент.
Третата е датирането на всяко задължение по CRA към декември 2027 г. Член 71 въвежда задълженията за докладване по член 14 на 11 септември 2026 г., а член 69(3) ги прилага и към продукти, които вече са на пазара. Първото задължение по CRA, което който и да е производител може да наруши, настъпва петнадесет месеца преди останалите.
Четвъртата е описването и на трите режима като приложими към организации с определен размер. Размерът има значение за NIS2, а в CRA само за облекчения при глобите. Той изобщо не определя обхвата на CRA, който зависи от продуктовия тест по член 2, а обхватът на DORA зависи от списъка в член 2, с много ограничени изключения за най-малките субекти.
Кой от трите режима се прилага за вас?
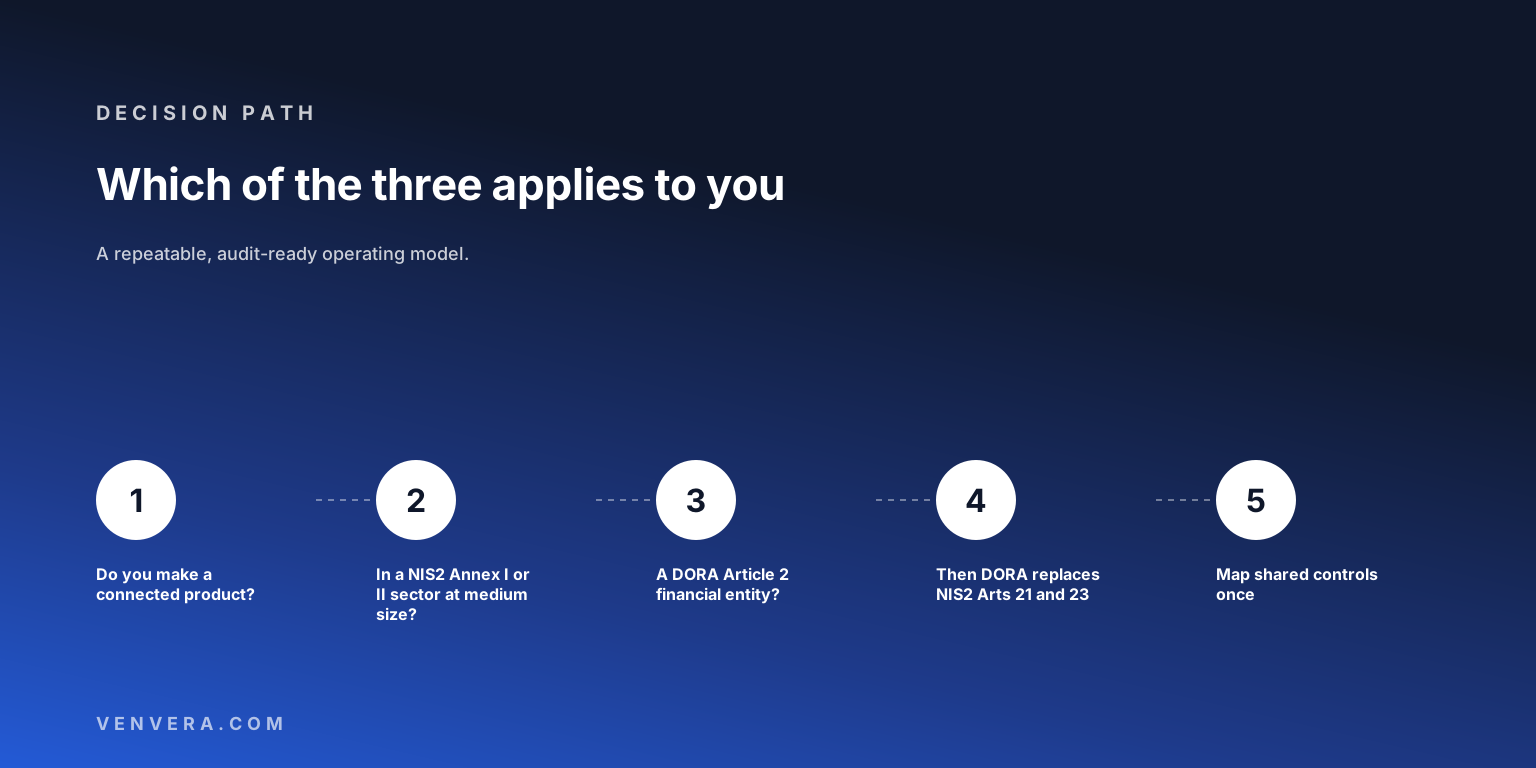
Попълнете тази таблица. Всеки ред има отговор да или не в правния текст, а съчетанието от отговори е вашата програма.
| Въпрос | Вашият отговор | Какво определя |
|---|---|---|
| Произвеждате, внасяте или разпространявате ли софтуер или хардуер, който може да се свързва с устройство или мрежа? | CRA, чл. 2(1). Докладване от 11 септември 2026 г., останалото от 11 декември 2027 г. | |
| От вид, посочен в приложение I или II към NIS2, ли сте и поне средно предприятие ли сте или попадате ли в чл. 2(2)? | NIS2, освен ако секторен акт като DORA не я измества съгласно чл. 4. | |
| Един от субектите, изброени в чл. 2(1)(a) до (t) от DORA, ли сте? | DORA се прилага от 17 януари 2025 г. и замества NIS2 по въпросите, които урежда. | |
| Предоставяте ли ИКТ услуги на някой от тези субекти? | Чл. 28 и 30 от DORA достигат до вас чрез договора. Определяне по чл. 31 е възможно за най-големите доставчици. | |
| Купуват ли вашите продукти субекти по NIS2 или финансови субекти по DORA? | Вашите доказателства за съответствие по CRA са техните доказателства за веригата на доставки по чл. 21(3) от NIS2 и чл. 28 от DORA. | |
| Кой от трите срока за първия доклад бихте спазили днес? | 24 часа, 24 часа и 4 часа от класифицирането. Срокът по DORA е най-трудният за отрепетиране. |
Ако отговорите ви поставят в два или три режима, ефективният ход е един набор от контроли с три набора доказателства, съпоставени веднъж. Страниците на рамките за Акта за киберустойчивост, NIS2 и DORA описват всяка област от изисквания, а безплатната проверка за съответствие ви дава начална позиция по всички тях.
Често задавани въпроси
Част ли е Актът за киберустойчивост от NIS2?
Не. Те са отделни правни актове. CRA е регламент за киберсигурността на продуктите, а NIS2 е директива за киберсигурността на субектите. CRA заимства в член 3 определенията на NIS2 за инцидент и за инцидент, който е бил предотвратен, и насочва уведомленията си към CSIRT екипите, определени по NIS2, но задълженията и органите, които ги прилагат, са различни.
Ако спазваме DORA, трябва ли да спазваме и NIS2?
За финансов субект в обхвата на DORA, не и по въпросите, които DORA урежда. Член 1(2) от DORA и член 4 от NIS2 правят DORA приложимия режим за управлението на ИКТ риска, докладването на инциденти, надзора и прилагането. Член 2(10) от NIS2 също така изключва субектите, които държава членка е освободила от DORA съгласно член 2(4) от този регламент.
Прилага ли се CRA за банка?
Само ако банката произвежда, внася или разпространява продукт с цифрови елементи, който предоставя на пазара. Вътрешните системи, които никога не се пускат на пазара, не са продукти в този смисъл. Доставчиците на такива продукти за една банка са производители, независимо кой е клиентът.
Кой режим има най-краткия срок за докладване?
DORA, за първоначалното уведомление: четири часа от класифицирането на инцидента като голям и никога по-късно от 24 часа от узнаването, съгласно член 5 от Делегиран регламент (ЕС) 2025/301. CRA и NIS2 дават по 24 часа от узнаването за ранното предупреждение.
Кой се прилага първи във времето?
Задълженията по NIS2 се прилагат чрез националното право от 18 октомври 2024 г. DORA се прилага от 17 януари 2025 г. Задълженията за докладване по член 14 от CRA се прилагат от 11 септември 2026 г., а останалата част от CRA от 11 декември 2027 г.
Първоизточници
Обхватът, датите, сроковете за докладване и санкциите са взети от членове 2, 3, 13, 14, 16, 64, 69 и 71 от Регламент (ЕС) 2024/2847, Акта за киберустойчивост; членове 2, 3, 4, 20, 21, 23, 34 и 41 и съображение 28 от Директива (ЕС) 2022/2555, NIS2; членове 1, 2, 19, 28, 30, 31, 35, 50 и 64 и съображение 16 от Регламент (ЕС) 2022/2554, DORA; и член 5 от Делегиран регламент (ЕС) 2025/301 на Комисията относно сроковете за докладване на инциденти по DORA. Транспонирането на NIS2 в националното право се различава в отделните държави членки. Проверете актуалния текст, преди да разчитате на дата или стойност.

