
Научете
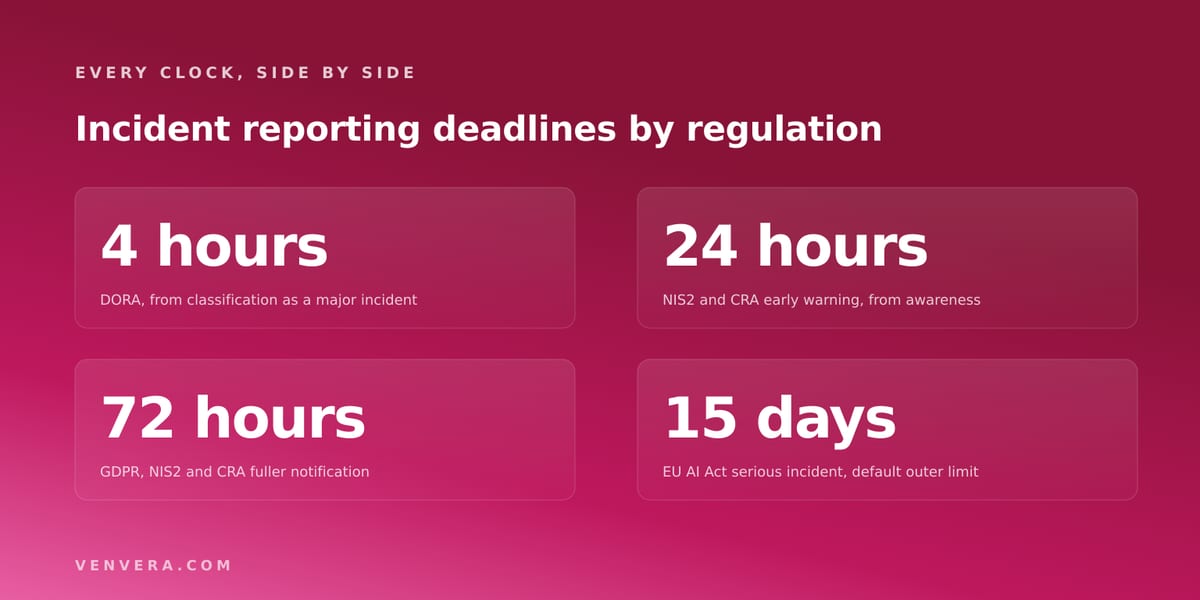
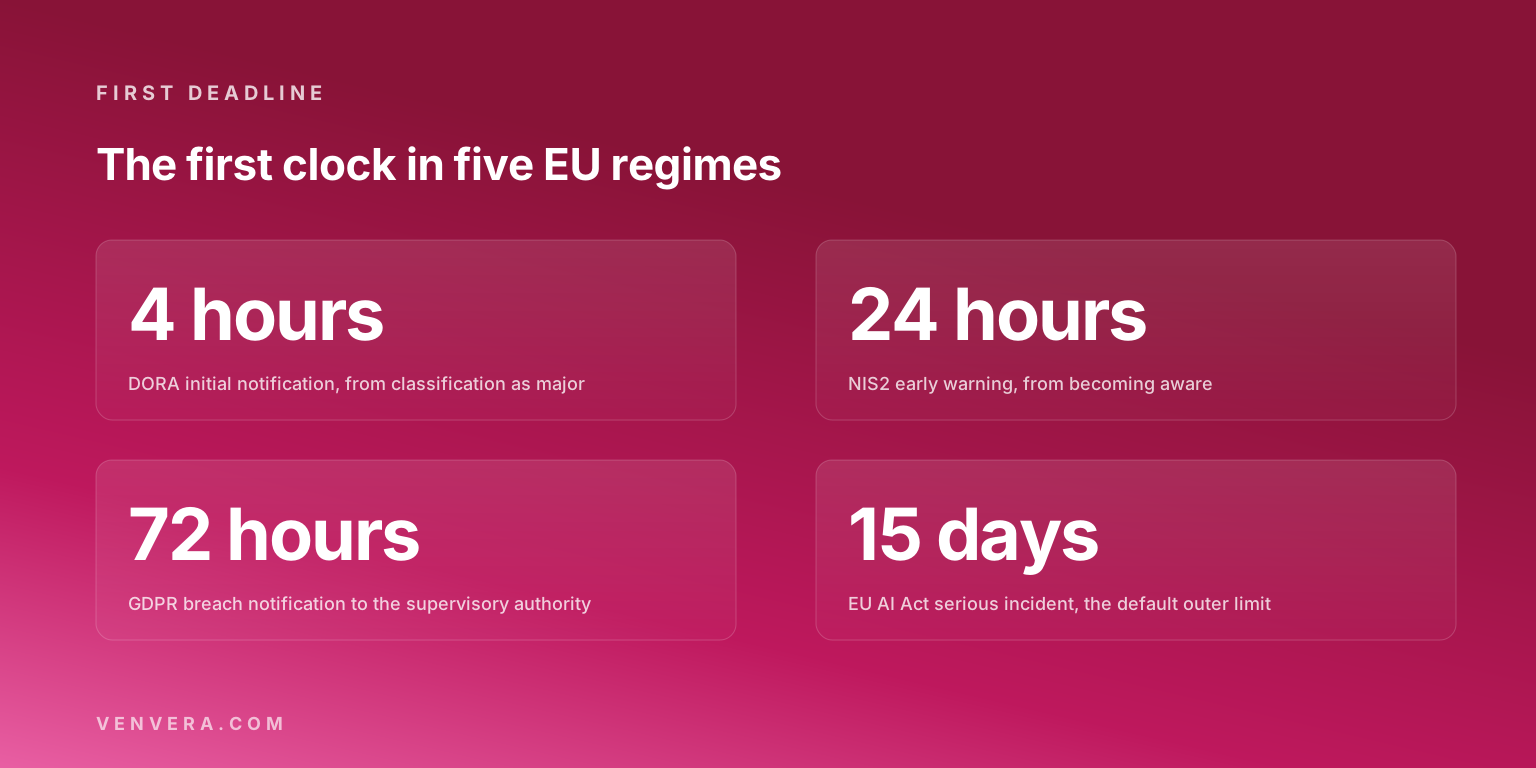
Няма единен отговор, защото срокът се определя от регламента, в чийто обхват попадате, а не от самия инцидент. Най-краткият първи срок в правото на ЕС е 4 часа по DORA и той започва да тече, когато класифицирате инцидента като голям, а не когато го забележите. NIS2 и Актът за киберустойчивост (CRA) изискват ранно предупреждение в рамките на 24 часа. ОРЗД (GDPR) ви дава 72 часа. Актът за изкуствения интелект (EU AI Act), противно на очакванията, ви дава между 2 и 15 дни в зависимост от последиците на инцидента.
Повечето организации попадат едновременно в обхвата на повече от един от тези режими, а сроковете текат паралелно от различни начални моменти. Платежна институция, засегната от атака с рансъмуер, при която са изложени и данни на клиенти, е едновременно под срока по DORA и срока по ОРЗД и докладва на два различни органа в два различни формата.
| Регламент | Първи срок | След това | Окончателен доклад |
|---|---|---|---|
| ОРЗД (GDPR) | 72 часа до надзорния орган, от узнаването | Информацията може да се предоставя на етапи | Не е предвиден отделен окончателен доклад |
| NIS2 | 24 часа, ранно предупреждение, от узнаването | 72 часа, уведомление за инцидент | Един месец след уведомлението за инцидент |
| DORA | 4 часа от класифицирането като голям, но не по-късно от 24 часа от узнаването | 72 часа, междинен доклад | Един месец след междинния доклад |
| Акт за ИИ (EU AI Act) | 2, 10 или 15 дни в зависимост от инцидента | Допуска се непълен първоначален доклад | След първоначалния следва пълен доклад |
| Акт за киберустойчивост (CRA) | 24 часа, ранно предупреждение, от узнаването | 72 часа, по-пълно уведомление | 14 дни или един месец в зависимост от процедурата |
С колко време разполагате, за да докладвате инцидент?
Между 4 часа и 15 дни, а честният отговор е, че трябва да знаете кой регламент се прилага, преди числото да има някакво значение. Решават три неща.
Първото е какво се е случило. Нарушение на сигурността на личните данни задейства ОРЗД, инцидент, засягащ регулирана услуга, задейства NIS2 или DORA, неизправна високорискова система с ИИ задейства Акта за ИИ, а уязвимост в продукт, който произвеждате, задейства CRA. Едно реално прекъсване може да попада в няколко от тези категории едновременно.
Второто е какво поставя началото на срока. При повечето режими срокът тече от момента, в който узнаете за инцидента; при DORA той тече от класифицирането, с горна граница от 24 часа от узнаването. Третото е дали дължите доклад или предупреждение: по NIS2 и CRA документът в 24-часовия срок е ранно предупреждение, кратко по замисъл, и не изисква да сте приключили разследването.
ОРЗД: какво всъщност обхваща срокът от 72 часа?
По-малко, отколкото внушават повечето обобщения. Член 33, параграф 1 изисква администраторът да уведоми компетентния надзорен орган за нарушение на сигурността на личните данни без ненужно забавяне и когато това е осъществимо, не по-късно от 72 часа след като е разбрал за него. В това изречение има три уточнения и и трите са важни.
То е условно. Задължението не се прилага, когато няма вероятност нарушението да породи риск за правата и свободите на физическите лица. Тази оценка трябва да направите и документирате вие, а не органът.
Пропускането на срока не е автоматично нарушение на члена. Когато уведомлението не е подадено в рамките на 72 часа, член 33, параграф 1 изисква към него да се приложат причините за забавянето. Текстът допуска закъсняло уведомление, придружено с обяснение.
72-те часа обвързват администратора, а не обработващия лични данни. Член 33, параграф 2 изисква обработващият да уведоми администратора без ненужно забавяне, след като узнае за нарушението, без да е определен конкретен срок. Доставчиците, които обещават на клиентите си уведомление в рамките на 72 часа, обещават нещо, което Регламентът не изисква от тях, а администраторите, които разчитат на това, са се лишили от по-голямата част от собствения си срок.
Съобщаването на засегнатите лица е отделно задължение по член 34, за което изобщо няма 72-часов срок. То се изпълнява без ненужно забавяне, прилага се само когато има вероятност нарушението да породи висок риск за техните права и свободи, а член 34, параграф 3 ви освобождава от него, когато данните са станали неразбираеми чрез мерки като криптиране, когато последващи мерки правят високия риск малко вероятен или когато индивидуалното съобщаване би изисквало непропорционални усилия и вместо това се прави публично съобщение.
NIS2: какви са етапите на докладване?
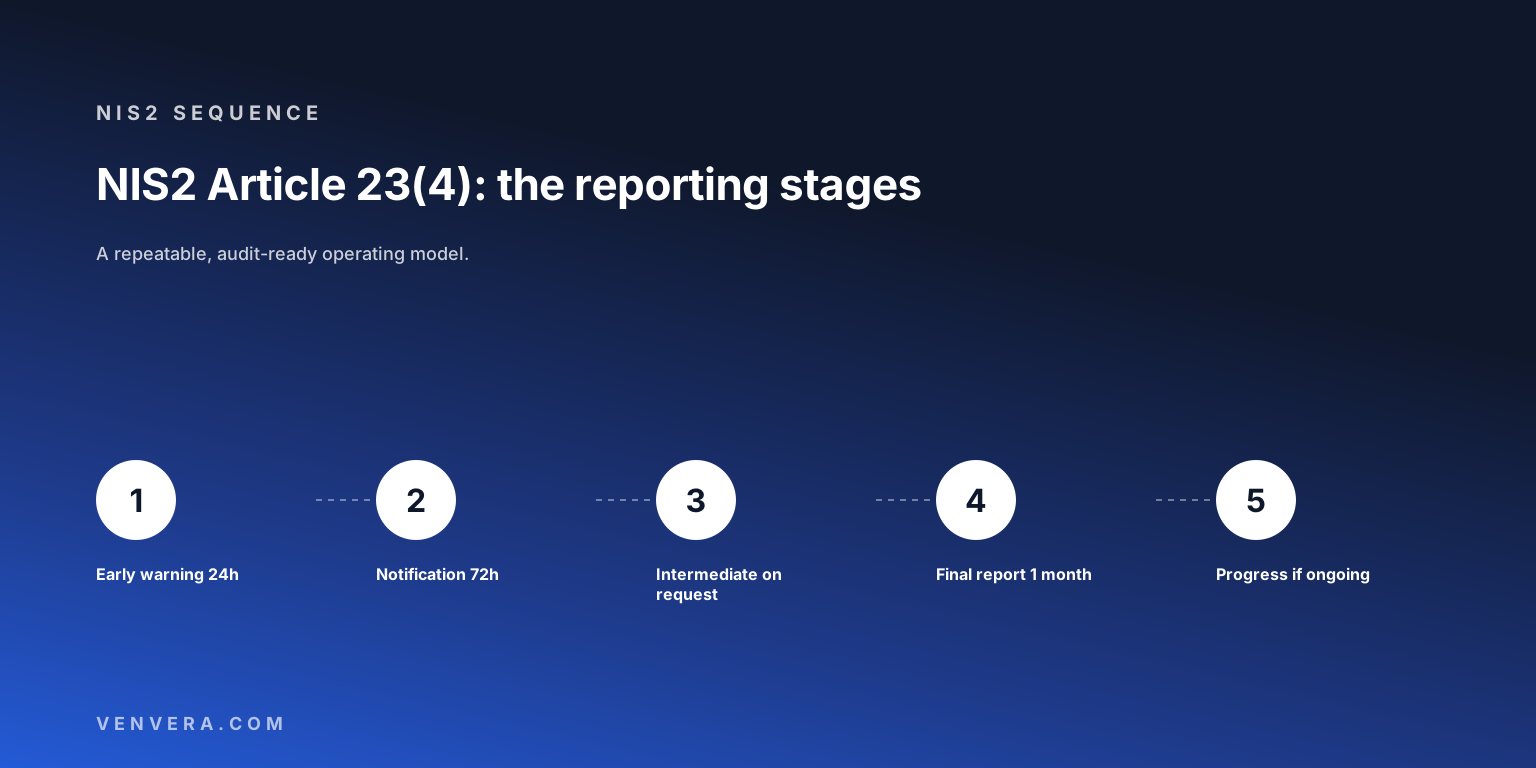
Четири, определени в член 23, параграф 4, като всички се изчисляват от узнаването за значителния инцидент.
Ранно предупреждение без ненужно забавяне и във всеки случай в рамките на 24 часа, в което, когато е приложимо, се посочва дали има подозрение, че инцидентът е причинен от незаконни или злонамерени действия, или дали може да има трансгранично въздействие. Уведомление за инцидент в рамките на 72 часа, което актуализира ранното предупреждение с първоначална оценка, включително тежестта и въздействието, и когато са налични, индикаторите за компрометиране. Междинен доклад за актуалното състояние, но само по искане на CSIRT или на компетентния орган. Окончателен доклад не по-късно от един месец след уведомлението за инцидент. Ако инцидентът продължава към момента, в който окончателният доклад става дължим, вместо него подавате доклад за напредъка, а окончателният доклад се дължи в рамките на един месец след приключване на овладяването на инцидента.
Инцидентът е значителен съгласно член 23, параграф 3, ако е причинил или може да причини сериозно оперативно смущение на услугите или финансови загуби за вас, или е засегнал или може да засегне други лица, като им причини значителни имуществени или неимуществени вреди. Обърнете внимание на израза „може да причини“: критерият не се ограничава до вреди, които действително са настъпили.
Едно изключение често се пропуска. Доставчик на удостоверителни услуги дължи уведомлението по буква б) в рамките на 24 часа вместо 72 при значителни инциденти, засягащи предоставянето на неговите удостоверителни услуги. Ако работите едновременно по eIDAS и NIS2, вторият ви срок съвпада с първия.
DORA: наистина ли са 4 часа?
Да, но не от момента, който си мислите. Сроковете не са в самия DORA. Член 19, параграф 4 назовава първоначалното уведомление, междинния и окончателния доклад; сроковете са в член 5 от Делегиран регламент (ЕС) 2025/301 на Комисията.
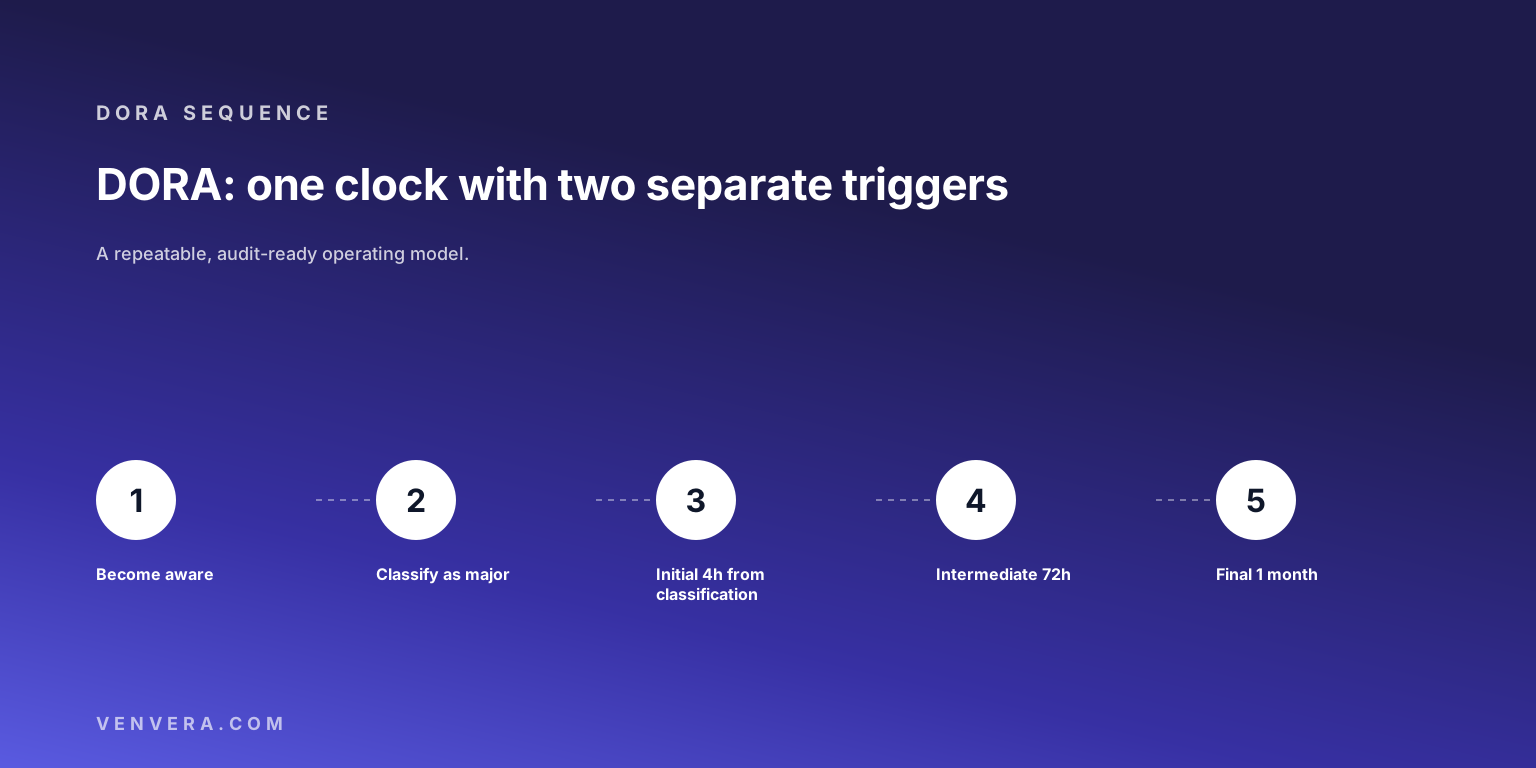
Първоначалното уведомление се подава възможно най-рано и във всеки случай в рамките на 4 часа от класифицирането на инцидента като голям инцидент, свързан с ИКТ, но не по-късно от 24 часа от момента, в който сте узнали за него. Това е един срок с два задействащи момента и трябва да спазите този, който настъпи по-рано. Ако не сте класифицирали инцидента като голям в рамките на 24 часа от узнаването, но го класифицирате като голям по-късно, член 5, параграф 2 ви дава 4 часа от това класифициране.
Междинният доклад се подава най-късно в рамките на 72 часа от подаването на първоначалното уведомление и се дължи дори когато състоянието на инцидента или начинът на овладяването му не са се променили. След това подавате актуализиран междинен доклад без ненужно забавяне и във всеки случай когато обичайните дейности бъдат възстановени. Окончателният доклад се подава не по-късно от един месец след междинния доклад или след последния актуализиран междинен доклад, когато са подадени повече от един.
Две разпоредби си струва да познавате преди инцидент, а не по време на него. Член 5, параграф 3 изисква да уведомите компетентния орган преди изтичането на срока, като посочите причините, ако не можете да го спазите. Член 5, параграф 4 позволява срок, падащ се в събота, неделя или национален банков празник, да бъде спазен до обяд на следващия работен ден, но член 5, параграф 5 отнема това облекчение за първоначалното уведомление и междинния доклад на кредитните институции, централните контрагенти, операторите на места за търговия и субектите, определени като съществени или важни по член 3 от NIS2. Ако сте банка, почивните дни не ви помагат. Критерият за класифициране е описан в нашето ръководство за класификацията на големи инциденти по DORA.
Акт за ИИ: кога сериозен инцидент подлежи на докладване?
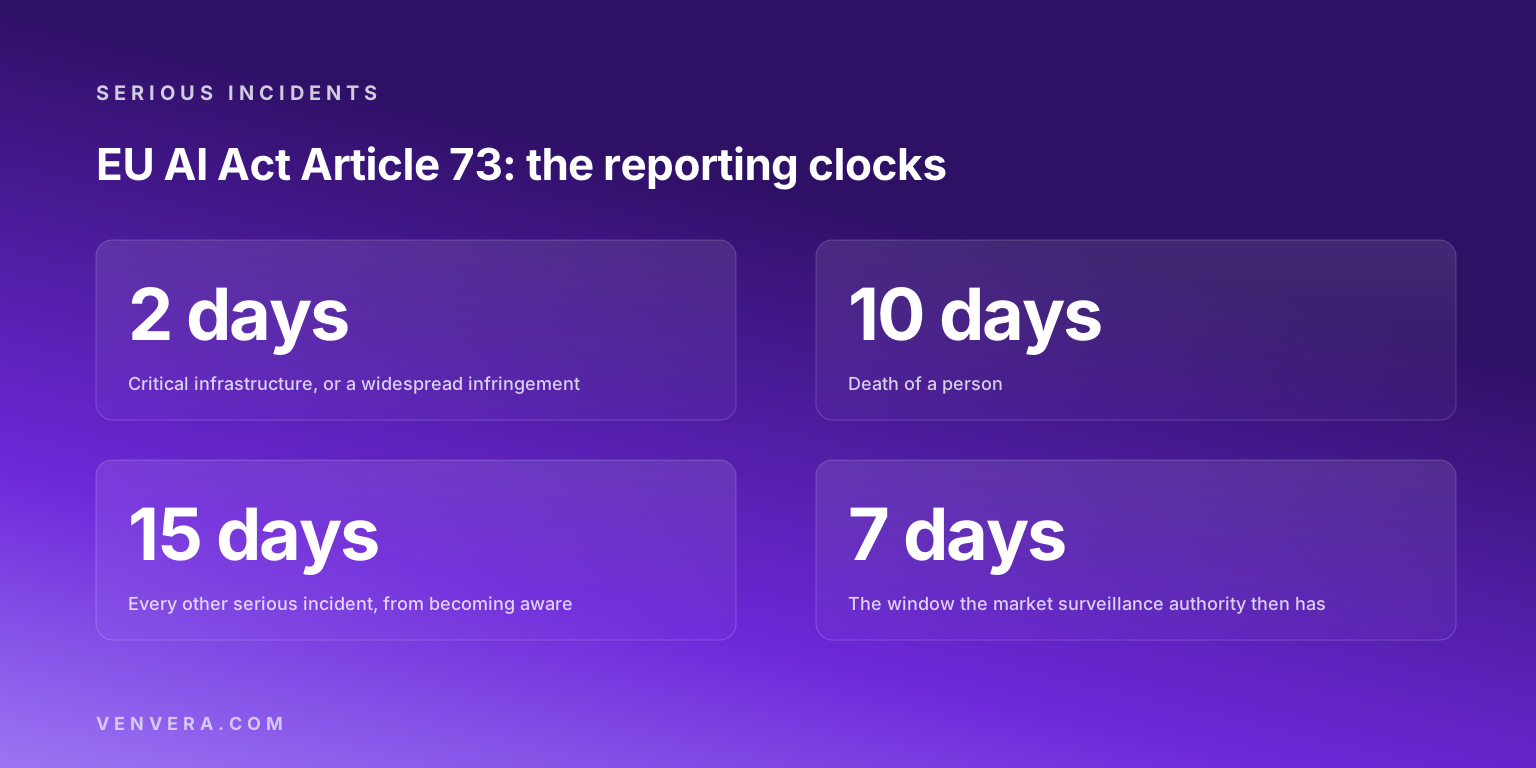
Член 73 изисква доставчиците на високорискови системи с ИИ да докладват сериозните инциденти на органите за надзор на пазара на държавата членка, в която е настъпил инцидентът. Докладът се подава незабавно след като доставчикът установи причинно-следствена връзка между системата с ИИ и инцидента или разумна вероятност за такава връзка, и във всеки случай в рамките на максимален срок, който зависи от инцидента.
Стандартният максимален срок е 15 дни от узнаването. Той се скъсява до 2 дни при широко разпространено нарушение или при сериозно и необратимо смущение в управлението или функционирането на критична инфраструктура. Срокът е 10 дни, когато е починало лице, изчислен от узнаването, като докладът се дължи незабавно щом причинно-следствената връзка бъде установена или дори само предполагаема.
На пръв поглед подредбата изглежда погрешна: смъртта на човек води до по-дълъг максимален срок от смущението в критична инфраструктура. Това е по-малко странно, след като прочетете член 73, параграф 4, който изисква доклад незабавно при подозрение, а не при доказателство, така че 10-те дни са горна граница за установяване на причинно-следствената връзка, а не разрешено забавяне.
Член 3, точка 49 определя сериозния инцидент като инцидент, който пряко или непряко води до смърт или сериозно увреждане на здравето, сериозно и необратимо смущение в критичната инфраструктура, нарушение на задължения по правото на Съюза, предназначени да защитават основните права, или сериозна вреда на имущество или на околната среда. Член 73, параграф 5 допуска непълен първоначален доклад, последван от пълен, което е практичният подход, когато се прилага срокът от 2 дни. Обхватът и датите са описани в нашето ръководство за обхвата и сроковете по Акта за ИИ.
Акт за киберустойчивост: защо има два окончателни доклада?
Защото член 14 предвижда две отделни процедури, а производителите редовно се подготвят за едната и биват изненадани от другата.
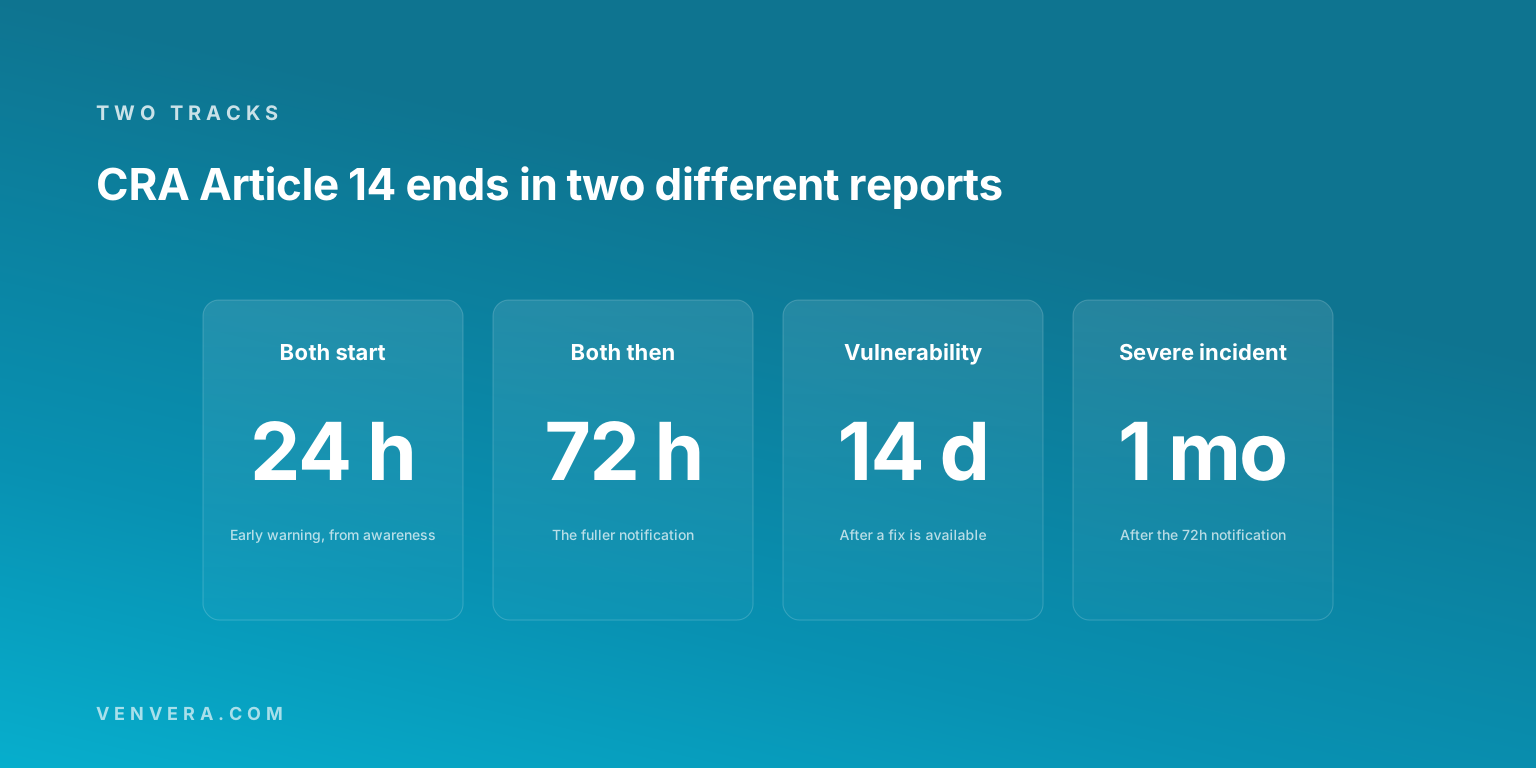
Първата процедура е за активно експлоатирана уязвимост във вашия продукт. Ранно предупреждение в рамките на 24 часа от узнаването, уведомление за уязвимостта в рамките на 72 часа и окончателен доклад не по-късно от 14 дни след като е налична коригираща или смекчаваща мярка.
Втората процедура е за тежък инцидент, засягащ сигурността на продукта. Ранно предупреждение в рамките на 24 часа, уведомление за инцидент в рамките на 72 часа и окончателен доклад в рамките на един месец след това уведомление.
Началните етапи на двете процедури са еднакви, а крайните не са. Окончателният доклад за уязвимост е единственият срок във всички тези режими, който започва от наличието на корекция, а не от узнаването или от по-ранно подаден документ, така че пускането на корекцията поставя началото на ново 14-дневно задължение, вместо да прекрати задължението ви. И при двете процедури докладването се извършва едновременно до CSIRT, определен за координатор, и до ENISA чрез единната платформа за докладване по член 16, а координаторът може да поиска междинен доклад съгласно член 14, параграф 6.
Съгласно член 71 член 14 започва да се прилага от 11 септември 2026 г., повече от година преди останалата част от Регламента, която се прилага от 11 декември 2027 г. Пълната последователност е описана в нашето ръководство за сроковете по Акта за киберустойчивост за 2026 и 2027 г..
Кой срок се прилага, когато сте в обхвата на повече от един регламент?
Всички. В нито един от тези актове няма принцип, според който изпълнението на едно задължение погасява друго, а докладването е към различни органи: надзорните органи по ОРЗД, CSIRT или компетентните органи по NIS2, финансовите компетентни органи по DORA, органите за надзор на пазара по Акта за ИИ и CSIRT координатора заедно с ENISA по CRA.
На оперативно ниво най-краткият срок определя процеса ви, а останалите го наследяват. Банка в обхвата на DORA и ОРЗД изгражда процеса си за 4 часа и тогава 72-часовото уведомление по ОРЗД се спазва спокойно. Проектирането спрямо най-дългия приложим срок е грешката, която превръща подлежащ на докладване инцидент в предмет на принудителни мерки; рисковете са описани поотделно за NIS2 и за Акта за киберустойчивост. Единственото стесняващо правило, което си струва да познавате, е в Акта за ИИ: съгласно член 73, параграф 9 доставчиците на системи по приложение III, които вече подлежат на равностойни задължения за докладване по правото на ЕС, докладват само категорията сериозни инциденти, засягащи основните права, а член 73, параграф 10 стеснява задължението по подобен начин за медицинските изделия.
Какво грешат другите източници
В публикуваните сравнения се повтарят четири грешки, а три от тях са от вида, който би довел до закъснение на реално подаване.
Първата е представянето на DORA като обикновено „правило от 4 часа“. Срокът е 4 часа от класифицирането с горна граница от 24 часа от узнаването, а субект, който го чете като 4 часа от узнаването, ще докладва прекомерно, докато субект, който пренебрегва горната граница, ще докладва недостатъчно. Няколко широко разпространени обобщения освен това измислят „междинен доклад в рамките на 24 часа“ по DORA. Такъв етап няма: междинният доклад е на 72-рия час.
Втората е описанието на Акта за ИИ като изискващ „незабавно“ уведомление без конкретен срок. Член 73 определя максимални срокове от 2, 10 и 15 дни, а програма, изградена върху думата „незабавно“, няма срок, спрямо който да се провери. Третата е третирането на 24-часовия документ по NIS2 като доклад: той е ранно предупреждение и именно това разграничение прави срока постижим.
Четвъртата е мълчанието за изключенията. 24-часовото правило за доставчиците на удостоверителни услуги, разпоредбата на DORA за почивните дни и изключението от нея за банките и местата за търговия, както и 14-дневният срок по CRA, който тече от наличието на корекция, са в първичните текстове и почти никога не присъстват в обобщенията. Държавите членки могат също да транспонират NIS2 по-строго от минималния праг на Директивата, така че националният срок може да е по-кратък от посочения тук.
Картографирайте собствените си срокове
Попълнете таблицата за своята организация. Ред, на който не можете да отговорите, е инцидент, който бихте докладвали със закъснение.
| Въпрос | Вашият отговор | Защо е важно |
|---|---|---|
| Кои от петте режима се прилагат за вас? | Повечето регулирани организации попадат в обхвата на поне два, които текат паралелно към различни органи. | |
| Кой е най-краткият ви първи срок? | Именно това число, а не най-дългото, е това, за което трябва да бъде изграден процесът ви. | |
| Кой може да класифицира инцидент като голям извън работно време? | По DORA 4-часовият срок започва от класифицирането, така че забавеното класифициране не е защита. | |
| Можете ли да подадете ранно предупреждение, преди да разберете инцидента? | NIS2 и CRA очакват точно това на 24-тия час. Изчакването на пълната картина е това, което води до закъснели подавания. | |
| Определят ли договорите ви с обработващите лични данни срок за уведомяване? | Член 33, параграф 2 от ОРЗД не дава на обработващите фиксиран срок, така че срокът ви като администратор е толкова добър, колкото е договорът. | |
| Покрити ли са почивните дни? | Член 5, параграф 4 от DORA помага на някои субекти и изрично не помага на банките, централните контрагенти и местата за търговия. |
Ако повечето редове са празни, пропускът е в процеса, а не в инструментите, но двете са свързани: сроковете са толкова кратки, че ръчното изготвяне на документа за подаване е мястото, където се губи времето. Нашият модул за управление на инциденти съдържа критерия за класифициране и шаблоните за подаване, съобразени с всеки от тези срокове, а безплатната проверка за съответствие ще ви покаже в обхвата на кои режими всъщност попадате, преди да проектирате каквото и да било.
Често задавани въпроси
Кой е най-краткият срок за докладване на инциденти в ЕС?
4 часа по DORA, изчислени от класифицирането на инцидент, свързан с ИКТ, като голям, а не от момента, в който сте узнали за него, но най-много 24 часа от узнаването. Срокът е определен в член 5 от Делегиран регламент (ЕС) 2025/301 на Комисията, а не в самия DORA.
Започва ли 72-часовият срок по ОРЗД да тече, когато настъпи инцидентът?
Не. Той тече от момента, в който администраторът узнае за нарушението на сигурността на личните данни, и отпада изцяло, когато няма вероятност нарушението да породи риск за правата и свободите на физическите лица.
Изпълнява ли докладването по NIS2 задължението по ОРЗД?
Не. Това са отделни задължения към различни органи, с различно съдържание и различни критерии. Инцидентът може да е значителен по NIS2, без да е нарушение на сигурността на личните данни, и обратното също е вярно.
Кога започват задълженията за докладване по Акта за киберустойчивост?
На 11 септември 2026 г. Съгласно член 71 Регламентът се прилага изцяло от 11 декември 2027 г., но прилагането на член 14 е изтеглено напред към септември 2026 г., а тези задължения се отнасят и за продукти, които вече са на пазара.
Какво се случва, ако пропуснем срок?
Зависи. ОРЗД допуска закъсняло уведомление, придружено с причините за забавянето. DORA изисква да уведомите компетентния орган преди изтичането на срока и да обясните защо. NIS2 и CRA третират задълженията за докладване като самостоятелни изпълними задължения, а по CRA задълженията по член 14 попадат в най-високата категория санкции.
Първични източници
Сроковете са взети от първичните текстове: членове 33 и 34 от Регламент (ЕС) 2016/679 (ОРЗД); член 23 от Директива (ЕС) 2022/2555 (NIS2); член 19 от Регламент (ЕС) 2022/2554 (DORA) заедно с член 5 от Делегиран регламент (ЕС) 2025/301 на Комисията; член 3, точка 49 и член 73 от Регламент (ЕС) 2024/1689 (Акт за ИИ); и членове 14 и 71 от Регламент (ЕС) 2024/2847 (Акт за киберустойчивост). NIS2 е директива, така че националното транспониране може да въвежда по-кратки срокове или допълнителни задължения. Проверете актуалния текст и националното прилагане, преди да разчитате на дадено число.

