

Научете
Потърсете колко струва съответствието с DORA и ще откриете цифри, които се различават с три порядъка. Една статия го оценява на няколко хиляди евро за софтуер. Друга посочва десетки милиони за средно голяма банка. И двете цифри се цитират с пълна увереност и нито една не ви казва нищо полезно, защото цената на съответствието с DORA не е цена, а функция. Входните данни са видът на вашия субект, броят на критичните или важните функции, които изпълнявате, колко договора за ИКТ услуги имате и каква част от работата вече сте свършили за други регулации. За две от работните задачи по-долу има ръководства стъпка по стъпка: как да създадете регистър на рисковете и софтуер за преглед на потребителския достъп.
Тази страница ви дава функцията. Тя преминава през осемте работни задачи, които присъстват във всяка програма по DORA: от какво всъщност се състои всяка, какво я умножава и къде екипите системно подценяват обема. В края ще можете да получите число, което е ваше, а не нечия чужда средна стойност.
На тази страница
- Цената на съответствието с DORA накратко
- Защо публикуваните оценки на разходите за DORA се разминават толкова силно
- Какво всъщност определя вашите разходи за DORA
- Осемте работни задачи, за които ще платите
- Регистърът на информацията: задачата, която екипите подценяват
- Привеждане на договорите в съответствие: задачата, която изисква правен бюджет
- Тестване на устойчивостта и TLPT: кой за какво плаща
- Консултанти, класическа GRC система или платформа: три криви на разходите
- Колко струва DORA след първата година
- Как да намалите сумата, без да намалявате съответствието
- Често задавани въпроси
Цената на съответствието с DORA накратко
Всяка програма по DORA плаща за едни и същи осем неща. Различен е само множителят при всяко от тях.
| Работна задача | Какво я умножава | Еднократна или повтаряща се |
|---|---|---|
| Обхват и класификация | Броят на юридическите лица и на бизнес функциите | Еднократна, с ежегоден преглед |
| Анализ на пропуските (gap анализ) | Колко работа по ISO 27001 или NIS2 вече е налична | Еднократна, повтаря се всяка година |
| Рамка за управление на ИКТ риска | Дали пишете от нулата, или адаптирате съществуваща | Еднократна, с поддръжка |
| Регистър на информацията | Броят на доставчиците на ИКТ услуги и на договорите | Повтаряща се, подава се към вашия национален компетентен орган |
| Привеждане на договорите в съответствие | Броят на договорите и готовността на доставчиците да предоговарят | Еднократна за всеки договор, после при подновяване |
| Програма за тестване на устойчивостта | Дали сте определени за тестване въз основа на заплахи | Повтаряща се, годишна и многогодишна |
| Класификация и докладване на инциденти | Обемът на инцидентите и покритието извън работно време | Повтаряща се |
| Поддържане на програмата | Обемът на доказателствата и честотата на отчитане пред борда | Повтаряща се |
Защо публикуваните оценки на разходите за DORA се разминават толкова силно
Причините са три и разбирането им е по-голямата част от работата.
Те измерват различни неща. Някои оценки отчитат само външните разходи: консултанти, тестери, софтуер. Други включват и вътрешните разходи за заплати на хората, които движат програмата, а това обикновено е по-голямото число. Цифра, при която тази граница не е посочена, не е сравнима с нищо.
Те пренебрегват изходната точка. Регламент (ЕС) 2022/2554 не изисква почти нищо, което една зряла програма за информационна сигурност не е виждала. Ако вече имате ISO 27001, работещ процес за инциденти и поддържате регистър на доставчиците, голяма част от DORA е повторно доказване на работа, която вече сте свършили, а не нова работа. Ако започвате от електронни таблици, работата наистина е нова. Затова един и същ регламент води до много различни сметки.
Те цитират най-големите институции. Общите суми за сектора, разделени на броя служители, дават впечатляващи числа, които описват системно значима банка със стотици договори за ИКТ услуги. Те не описват платежна институция с петнадесет доставчици. Бъдете внимателни с всяка цифра на служител, тъй като задълженията по DORA растат с функциите и договорите, а не с броя на персонала. Същият капан присъства и в публикуваните оценки за разходите за съответствие с MiCA, а лицензът по MiCA поставя дружеството и в обхвата на DORA.
Честната позиция: никой не може да ви даде цена за DORA, без да знае вида на вашия субект, списъка ви с функции и броя на договорите ви. Това, което може да ви даде, е моделът.
Какво всъщност определя вашите разходи за DORA
Четири променливи обясняват по-голямата част от разликата между две организации.
- Видът на субекта и пропорционалността. DORA се прилага към широк кръг финансови субекти и се прилага пропорционално. Малък и невзаимосвързан субект носи по-лека версия на редица задължения в сравнение със значима кредитна институция. Първото, което трябва да установите, е къде се намирате, защото това променя обхвата на всичко след него.
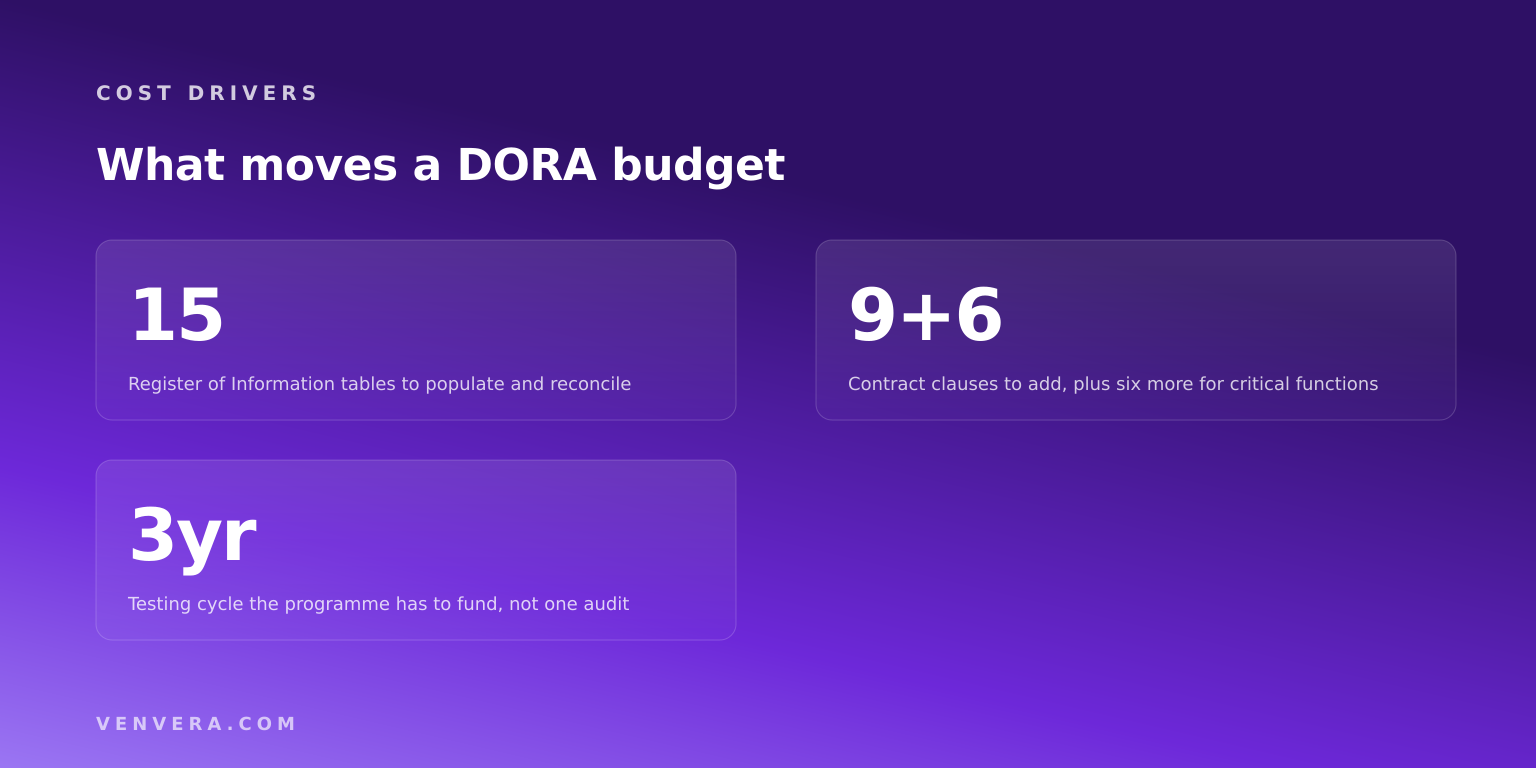
- Колко критични или важни функции изпълнявате. Това е най-големият отделен множител в регламента. Функция, класифицирана като критична или важна съгласно член 3, точка 22, носи по-строги договорни изисквания, по-високи очаквания за тестване и по-внимателен надзор върху доставчиците зад нея. Ако класифицирате прекалено много, плащате за задължения, които не дължите. Ако класифицирате твърде малко, надзорният орган ще ви поправи в най-неподходящия момент.
- Колко договора за ИКТ услуги имате. Всеки договор трябва да бъде вписан, а когато подпомага критична или важна функция, трябва да съдържа определени разпоредби. Броят на договорите определя както работата по регистъра, така и правната работа, и това е числото, което повечето екипи никога не са преброявали преди да започнат.
- Какво можете да използвате повторно. Доказателствата, събрани за ISO 27001, NIS2 или SOC 2, отговарят на много от изискванията на DORA. Дали можете да ги използвате повторно зависи от това дали контролите ви са картографирани между рамките, или се поддържат отделно за всяка рамка. Отделната поддръжка означава, че плащате за едни и същи доказателства по няколко пъти.
Осемте работни задачи, за които ще платите
1. Обхват и класификация. Установете кои субекти попадат в обхвата, направете опис на бизнес функциите си и решете кои от тях са критични или важни. Резултат: обоснована, документирана класификация. Тази задача е евтина в евро и скъпа като внимание от висшето ръководство, а грешката в нея е най-скъпата, която можете да допуснете, защото всичко след това я наследява.
2. Анализ на пропуските. Оценете се спрямо регламента глава по глава. Нашето ръководство за оценка на готовността по DORA преминава през седемте области и тяхната тежест. Разходът тук зависи от това колко честни сте готови да бъдете; бърза „зелена“ оценка е безполезна и ще платите за нея по-късно.
3. Рамката за управление на ИКТ риска. Глава II и свързаните регулаторни технически стандарти определят какво трябва да съдържа рамката, а нашето ръководство за изискванията на DORA я поставя сред петте групи задължения. Ако адаптирате съществуваща система за управление на информационната сигурност, става дума за редактиране. Ако пишете от нищото, това е документен проект, който изисква одобрение от борда. Разглеждаме задължителното съдържание в как да напишете рамка за управление на ИКТ риска по DORA.
4. Регистърът на информацията. Разгледан подробно по-долу.
5. Привеждането на договорите в съответствие. Разгледано по-долу.
6. Програмата за тестване на устойчивостта. Разгледана по-долу.
7. Способност за класификация и докладване на инциденти. Трябва да можете бързо да решите дали даден инцидент е голям и след това да спазите сроковете за докладване, които следват. Тестът за класификация е прецизен, а прилагането му ръчно в два часа през нощта е мястото, където програмите се провалят. Вижте класификация на големи инциденти по DORA за точните критерии и срокове.
8. Поддържане на програмата. Събиране на доказателства, прегледи на контролите, отчитане пред борда, актуализиране на регистъра при промяна на договорите. Това е задачата, която не се вижда в бюджетите за първата година и доминира през втората.
Регистърът на информацията: задачата, която екипите подценяват
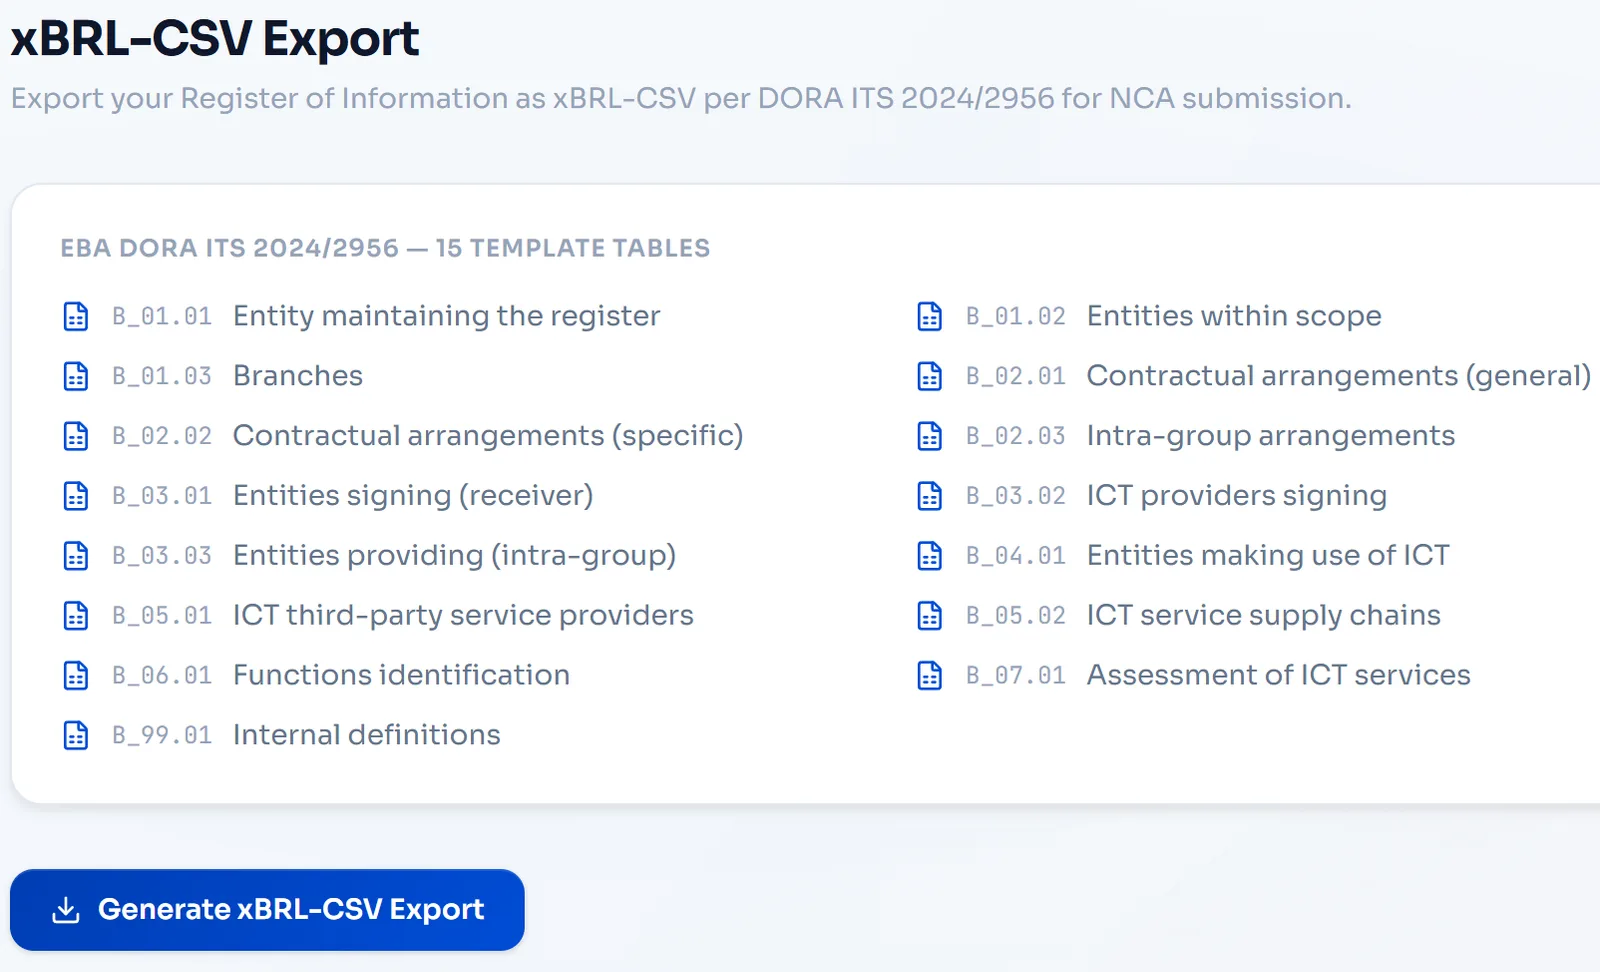
Регистърът на информацията (Register of Information) е работната задача, която изненадва хората. Той не е списък с доставчици. Той е структурирано подаване на данни, изградено от петнадесет официални образеца, определени в Регламент за изпълнение (ЕС) 2024/2956, като таблиците се позовават една на друга. Субекти, клонове, договори, доставчици, функции и връзките между тях трябва да се съгласуват, а препратка към ред, който не съществува, няма да премине валидирането.
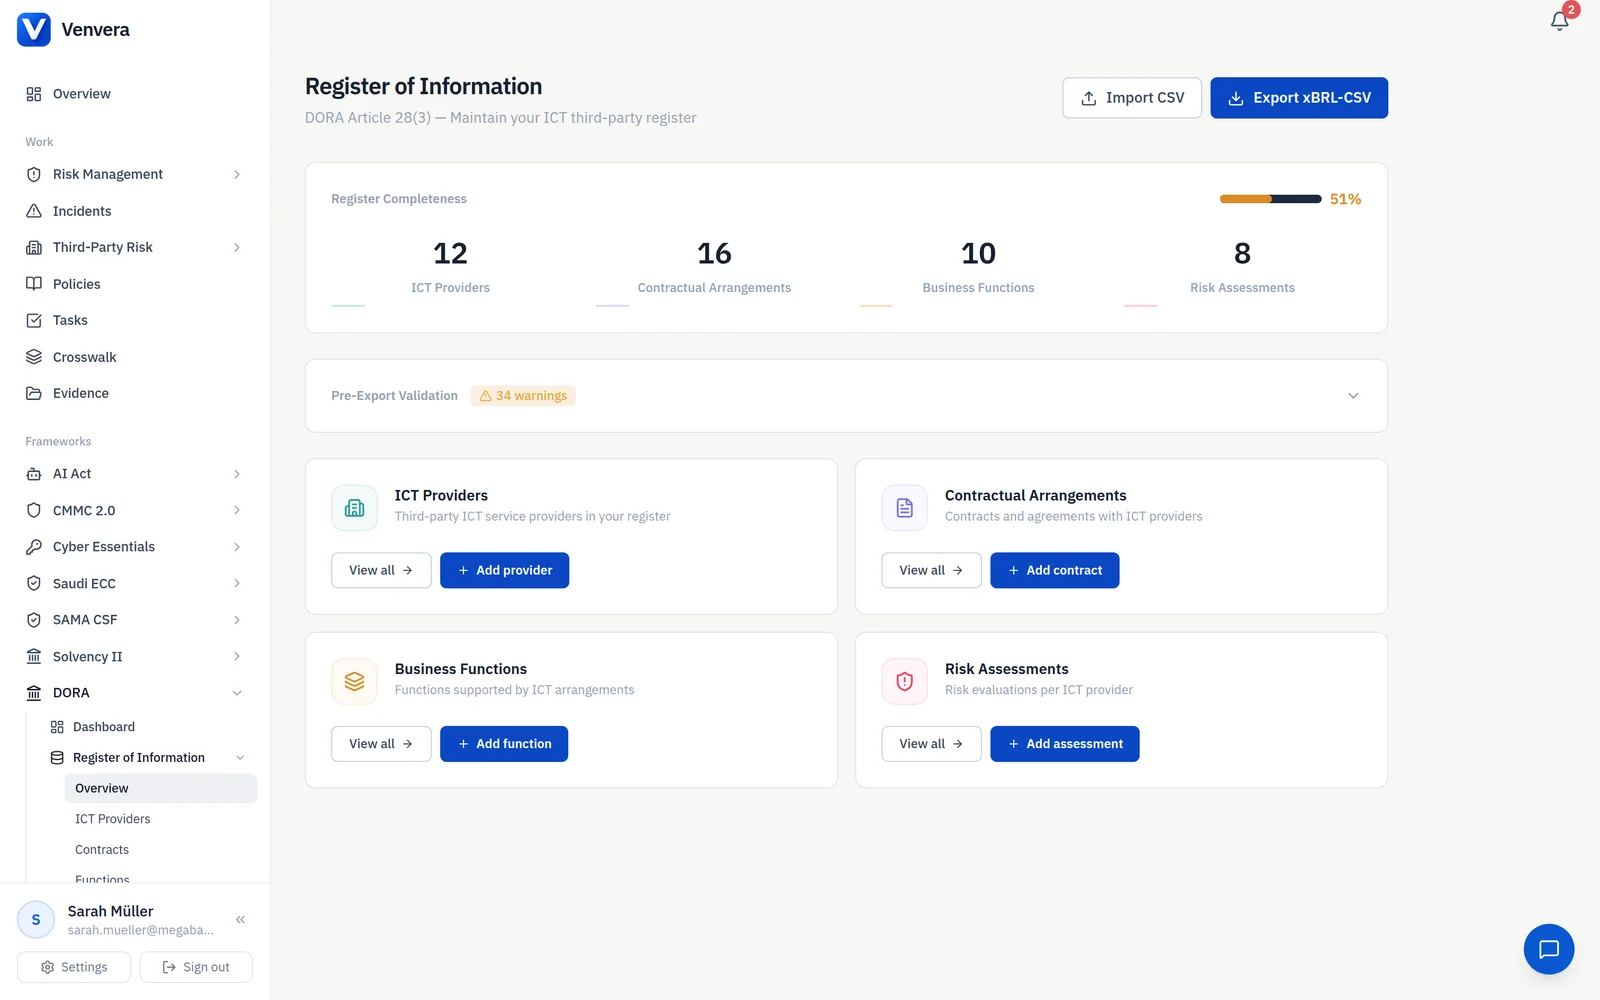
Факторите за разходите са броят на договорите, броят на доставчиците и каква част от изискваните данни вече имате в структуриран вид. Идентификатори на правни субекти (LEI), кодове на държави, класификации на функции и дати на договори трябва да са налични и последователни. Повечето организации откриват, че тези данни са разпръснати в таблици на отдел „Доставки“, договори в PDF и нечия памет.
Два последващи разхода рутинно се забравят. Първо, регистърът не е еднократна задача: той се поддържа и подава отново, така че всеки нов договор създава работа. Второ, подаванията се отхвърлят заради правила за валидиране, а не по същество, и всеки цикъл на отхвърляне отнема време спрямо срока за подаване. Документирахме конкретните кодове на правилата в защо вашият регистър на информацията по DORA бива отхвърлян.
Привеждане на договорите в съответствие: задачата, която изисква правен бюджет
Член 30 определя разпоредбите, които договорите за ИКТ услуги трябва да съдържат, с допълнителен набор за договореностите, подпомагащи критични или важни функции. Това означава правен преглед на всеки договор за ИКТ услуги, който имате, анекс там, където разпоредби липсват, и преговори с всеки доставчик, който не иска да подпише анекса.
Разходът не е в изготвянето. Стандартният текст на анекса може да се напише веднъж. Разходът е в преговорите, умножени по броя на доставчиците, които имат собствено мнение, и това е изцяло извън вашия контрол. Големите облачни доставчици публикуват добавъци за DORA; малък нишов доставчик с един юрист може да отнеме месеци. Планирайте бюджета за крайните случаи, а не за средния.
Нашето ръководство за изграждане на регистър на доставчиците, съответстващ на изискванията, от нулата обяснява кои разпоредби за кои договори се прилагат, както и изискванията за подизпълнение, които достигат отвъд преките ви доставчици.
Тестване на устойчивостта и TLPT: кой за какво плаща
DORA изисква програма за тестване, а не годишен тест за проникване. Тази програма трябва да бъде разработена, одобрена от ръководния орган, изпълнена и документирана с доказателства, и тя се изпълнява в многогодишен цикъл. Затова бюджетният ред е повтарящ се и е по-голям от единичния тест, който повечето организации са купували досега.
Тестването за проникване въз основа на заплахи е отделен и много по-голям разход, но то се прилага само за субекти, определени от компетентните органи. Ако не сте определени, не плащате за него. Ако сте, това е мащабен ангажимент, продължаващ няколко месеца, с конкретни изисквания към тестерите, и той се повтаря периодично. Прочетете DORA TLPT: тестване за проникване въз основа на заплахи, преди да приемете едното или другото, както и пълната годишна програма за тестване, която бордът ви трябва да одобри, за да видите какво трябва да съдържа стандартната програма.
Консултанти, класическа GRC система или платформа: три криви на разходите
Начинът, по който изпълнявате програмата, променя формата на разходите повече от общата сума.
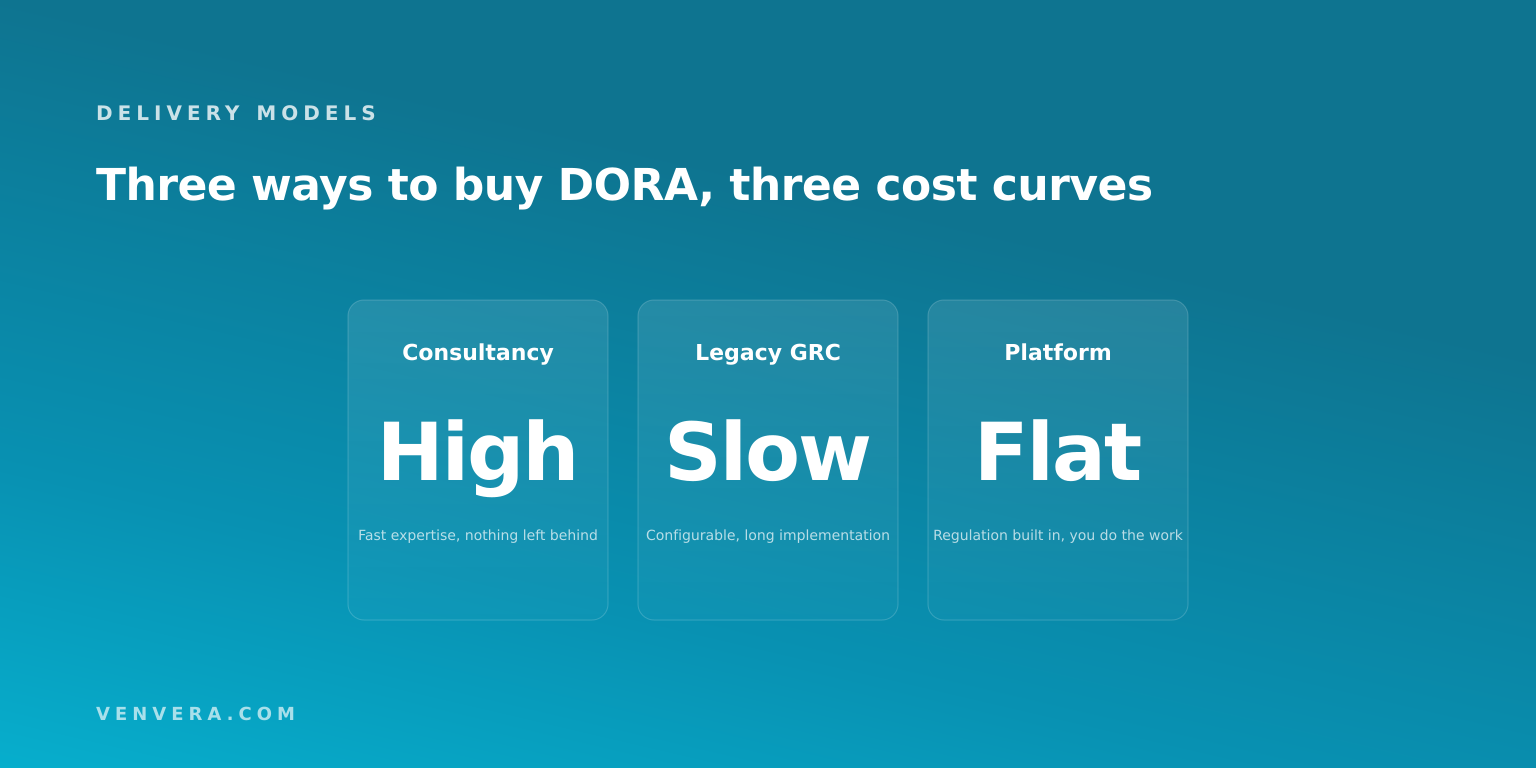
| Ако това сте вие | Моделът, който обикновено пасва | Защо |
|---|---|---|
| Няма вътрешна регулаторна експертиза, твърд краен срок | Консултанти за първия етап, платформа за поддържането | Само съветите ви оставят с доклад, но без система |
| Голяма група, много субекти, съществуваща инвестиция в GRC | Разширете това, което имате, ако срокът за внедряване позволява | Гъвкавостта на настройките е реална, но такова е и времето за внедряване |
| Малък екип, няколко рамки едновременно | Платформа с вграден регламент | Доказателство, въведено веднъж, се зачита във всички рамки |
| Електронни таблици, един човек, без бюджет | Започнете с анализа на пропуските, после решете | Не можете да планирате бюджет за нещо, чийто обхват не сте определили |
Променливата, която хората забравят, е какво се случва, когато ангажиментът приключи. Консултантският етап дава документ с рамката, попълнен регистър и план за отстраняване на пропуските. Дванадесет месеца по-късно договорите са се променили, регистърът е остарял, а планът е изпълнен наполовина. Каквото и да изберете, някой или нещо трябва да отговаря за повтарящата се работа, и това е ред в бюджета.
Колко струва DORA след първата година
Първата година е определяне на обхвата, писане и отстраняване на пропуски. От втората година нататък сметката е различна и по-малка и се състои от пет повтарящи се позиции: поддържане и повторно подаване на регистъра, повторно тестване според цикъла на програмата, преглед на договорите при подновяване, актуализиране на доказателствата и отчитане пред борда. Именно в този повтарящ се разход проличава моделът за изпълнение. Ако работата през първата година е произвела документи, плащате подобна сума отново. Ако е произвела поддържана система, плащате част от нея.
Как да намалите сумата, без да намалявате съответствието
- Класифицирайте функциите внимателно преди всичко друго. Всяко евро по-нататък се умножава по това решение. Направете го веднъж, с участието на бизнеса, и запишете мотивите.
- Преброете договорите си за ИКТ услуги, преди да купите каквото и да е. Числото ще ви изненада, а от него зависи всяка оферта.
- Използвайте доказателствата повторно в различните рамки. Ако прилагате и ISO 27001, NIS2 или SOC 2, общият набор от контроли означава, че едно доказателство отговаря на няколко изисквания. Поддържането на отделна програма за всяка рамка е най-скъпият начин да бъдете в съответствие.
- Не купувайте тестване въз основа на заплахи, докато не разберете дали сте определени. Това е най-голямата отделна разходна позиция и не се отнася за всички.
- Уредете модела на данните за регистъра рано. Късното почистване на данни преди срока за подаване е най-скъпият час в цялата програма.
Направете това във Venvera
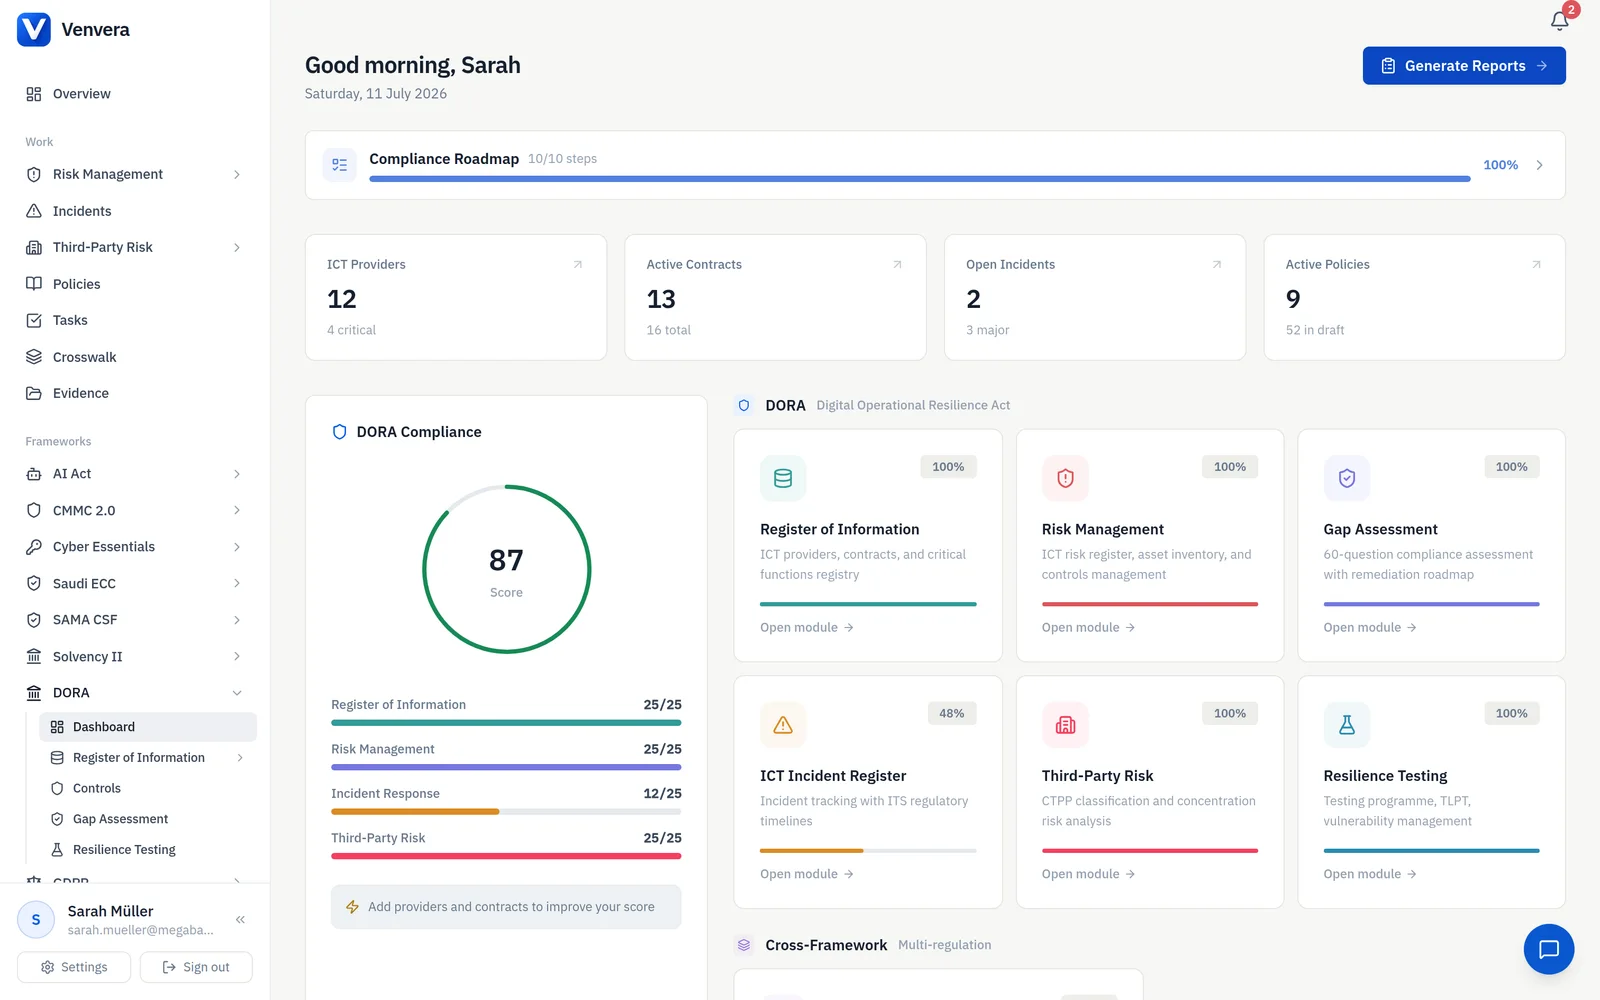
Venvera поддържа DORA като актуализиран набор от контроли, а не като шаблон, който попълвате: работното пространство за DORA обхваща анализа на пропуските, рамката за ИКТ риска, регистъра на информацията с оценка на пълнотата и експорт в xBRL-CSV, проверката на договорните клаузи, програмата за тестване и класификацията на инциденти с отброяване на сроковете за докладване. Доказателствата, които прикачите веднъж, се използват повторно от всяка друга рамка, която изисква същата контрола, и това е най-големият отделен лост за намаляване на повтарящите се разходи, описани по-горе. Цените са публикувани и фиксирани: от 399 EUR на месец. Започнете с безплатната проверка на готовността, ако искате да знаете обхвата, преди да похарчите каквото и да е.
Често задавани въпроси
Колко струва съответствието с DORA?
Няма единна цифра и всеки, който посочва такава, без да попита за вида на вашия субект, критичните или важните ви функции и броя на договорите ви за ИКТ услуги, гадае. Разходът се определя от тези три променливи плюс това колко от съществуващата работа по сигурността можете да използвате повторно. Използвайте осемте работни задачи по-горе, за да изготвите собствена оценка.
По-евтино ли е DORA, ако вече имаме ISO 27001?
Да, съществено. Работеща система за управление на информационната сигурност, регистър на доставчиците и тестван процес за инциденти покриват голяма част от очакванията на DORA, така че работата се превръща в повторно доказване, а не в изграждане. Спестяванията се реализират само ако контролите ви са картографирани между рамките, а не се поддържат отделно.
Кой е най-подценяваният разход по DORA?
Регистърът на информацията, следван от привеждането на договорите в съответствие. Регистърът е петнадесет свързани образеца, които трябва да се съгласуват и да преминат валидиране, а не списък с доставчици, и той трябва да се поддържа. Привеждането на договорите е непредвидимо, защото преговорите с доставчиците са извън вашия контрол.
Трябва ли да плащаме за тестване за проникване въз основа на заплахи?
Само ако компетентните органи ви определят за него. Това е значителен разход за няколко месеца работа, с конкретни изисквания към тестерите, и се повтаря периодично. Субектите, които не са определени, все пак се нуждаят от програма за тестване на устойчивостта, която е по-малък разходен ред.
Струва ли DORA повече на група с няколко субекта?
Да, защото обхватът, класификацията и регистърът се повтарят за всеки субект. Групите, които могат да споделят общ набор от контроли и библиотека с доказателства между дъщерните си дружества, плащат много по-малко от групите, които поддържат отделна програма във всяко от тях.

