
Научете
Регламент (ЕС) 2022/2554, Регламентът за цифровата оперативна устойчивост, се прилага от 17 януари 2025 г. Член 1, параграф 1, буква а) изброява какво изисква той от финансовите субекти: управление на ИКТ риска, докладване на големи инциденти, свързани с ИКТ, и доброволно уведомяване за значителни киберзаплахи, тестване на цифровата оперативна устойчивост, обмен на информация и сведения за киберзаплахи, както и мерки за стабилно управление на ИКТ риска от трети страни. Тези пет групи изисквания са глави II до VI от Регламента, членове 5 до 45, и те са всичко, спрямо което ви оценява надзорният орган.
Две неща определят всяка програма, изградена върху тях. Изискванията не са с еднаква тежест: глава II за управлението на ИКТ риска обхваща дванадесет члена, а глава V за риска от трети страни седемнадесет, докато обменът на информация е един-единствен член, който само разрешава. Освен това задълженията са степенувани според субекта: член 16 заменя членове 5 до 15 с опростена рамка за определен списък от по-малки субекти, а микропредприятията са освободени от редица конкретни задължения, член по член.
| Факт | Подробности |
|---|---|
| Правно основание | Регламент (ЕС) 2022/2554 от 14 декември 2022 г., пряко приложим във всяка държава членка. Член 64 определя прилагането от 17 януари 2025 г. |
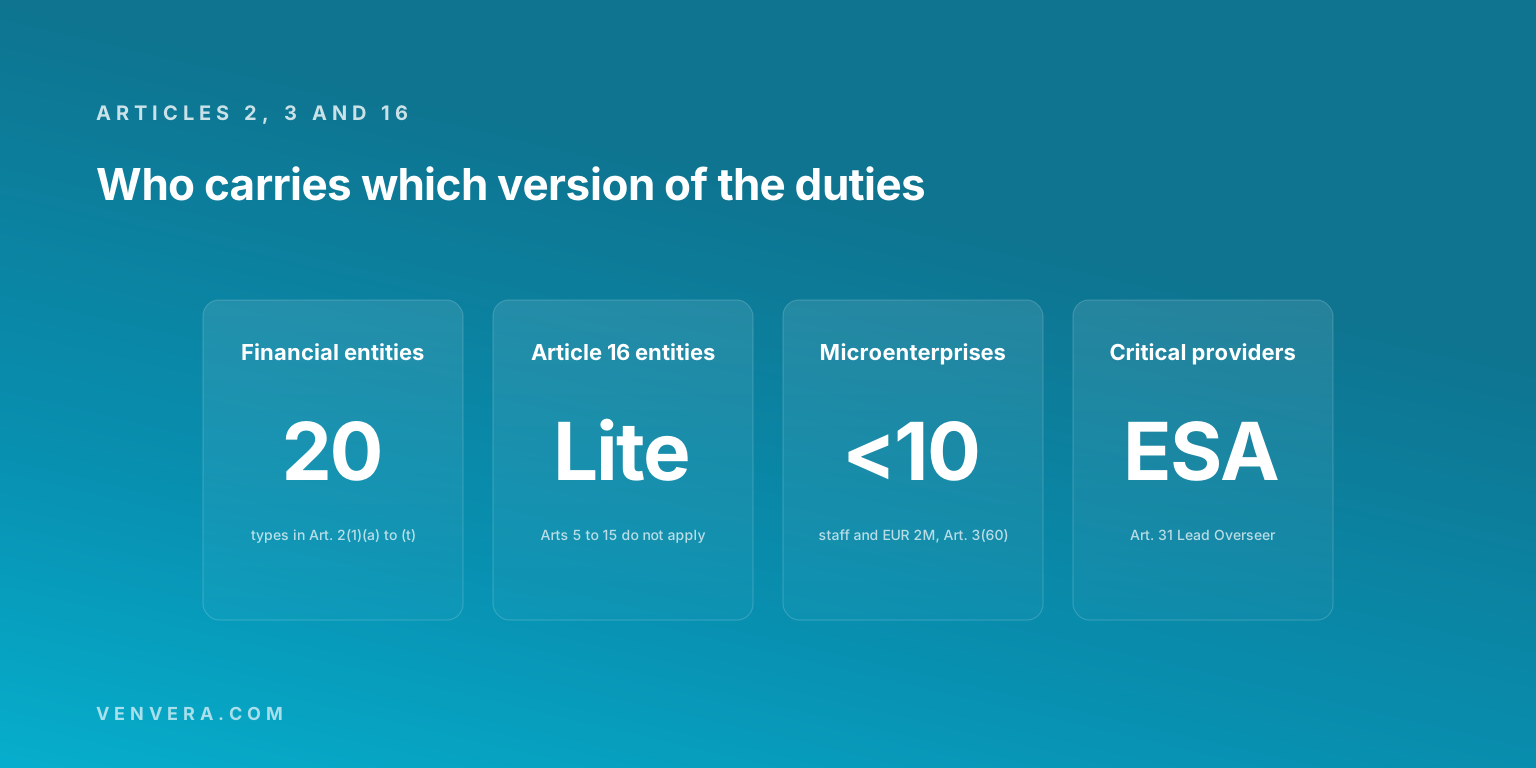
| Кого обвързва | Двадесетте вида финансови субекти, изброени в член 2, параграф 1, букви а) до т), от кредитните институции до регистрите на секюритизации, плюс доставчиците на ИКТ услуги, трети страни, по буква у). |
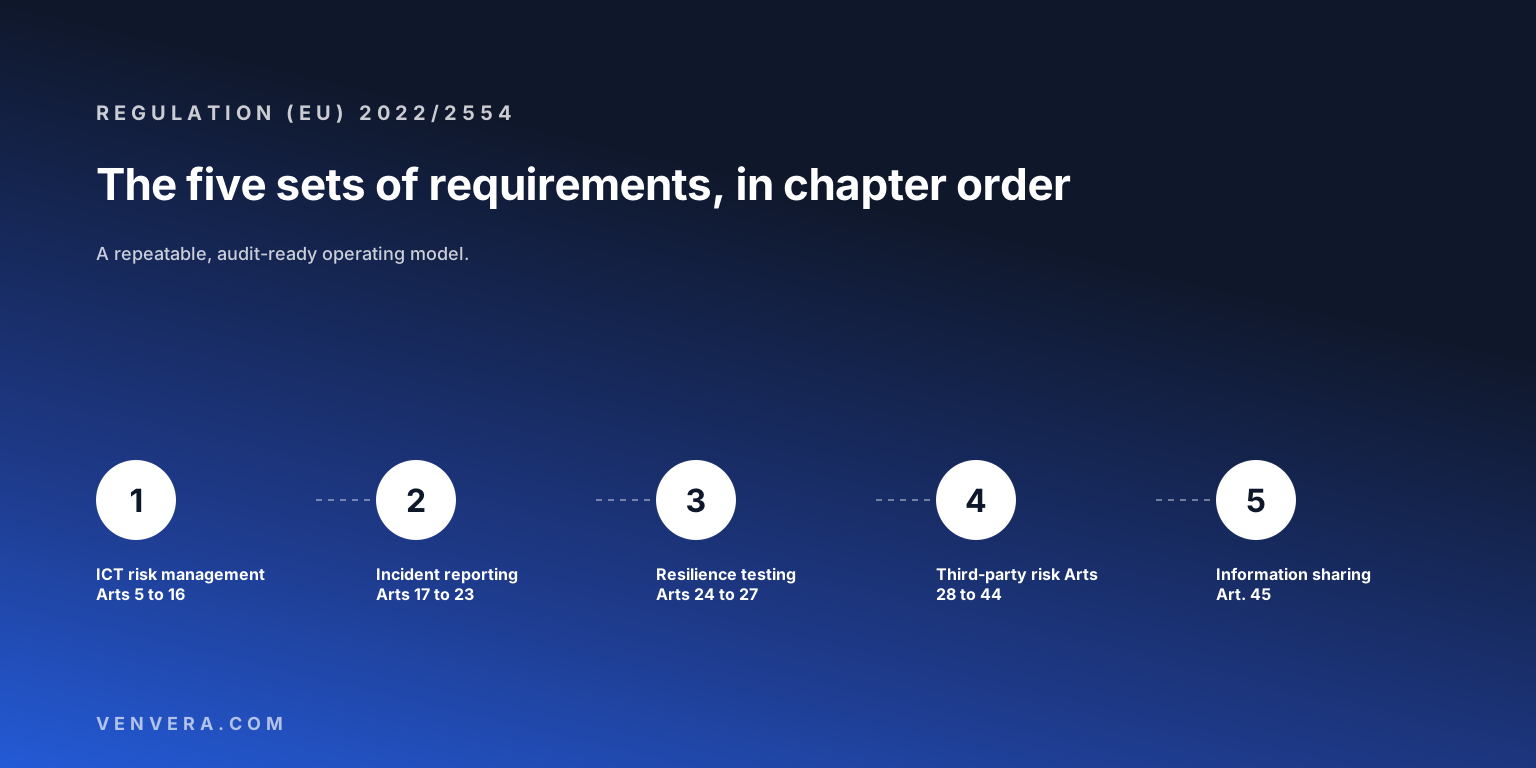
| Петте групи изисквания | Управление на ИКТ риска (членове 5 до 16), управление, класифициране и докладване на инциденти (17 до 23), тестване на устойчивостта (24 до 27), ИКТ риск от трети страни (28 до 44) и обмен на информация (45). |
| По-леки режими | Член 16 за малки и невзаимосвързани инвестиционни посредници, освободени платежни институции и институции за електронни пари и малки институции за професионално пенсионно осигуряване. Микропредприятията, с по-малко от 10 лица и оборот или счетоводен баланс до EUR 2 милиона съгласно член 3, точка 60, са изключени от конкретни задължения. |
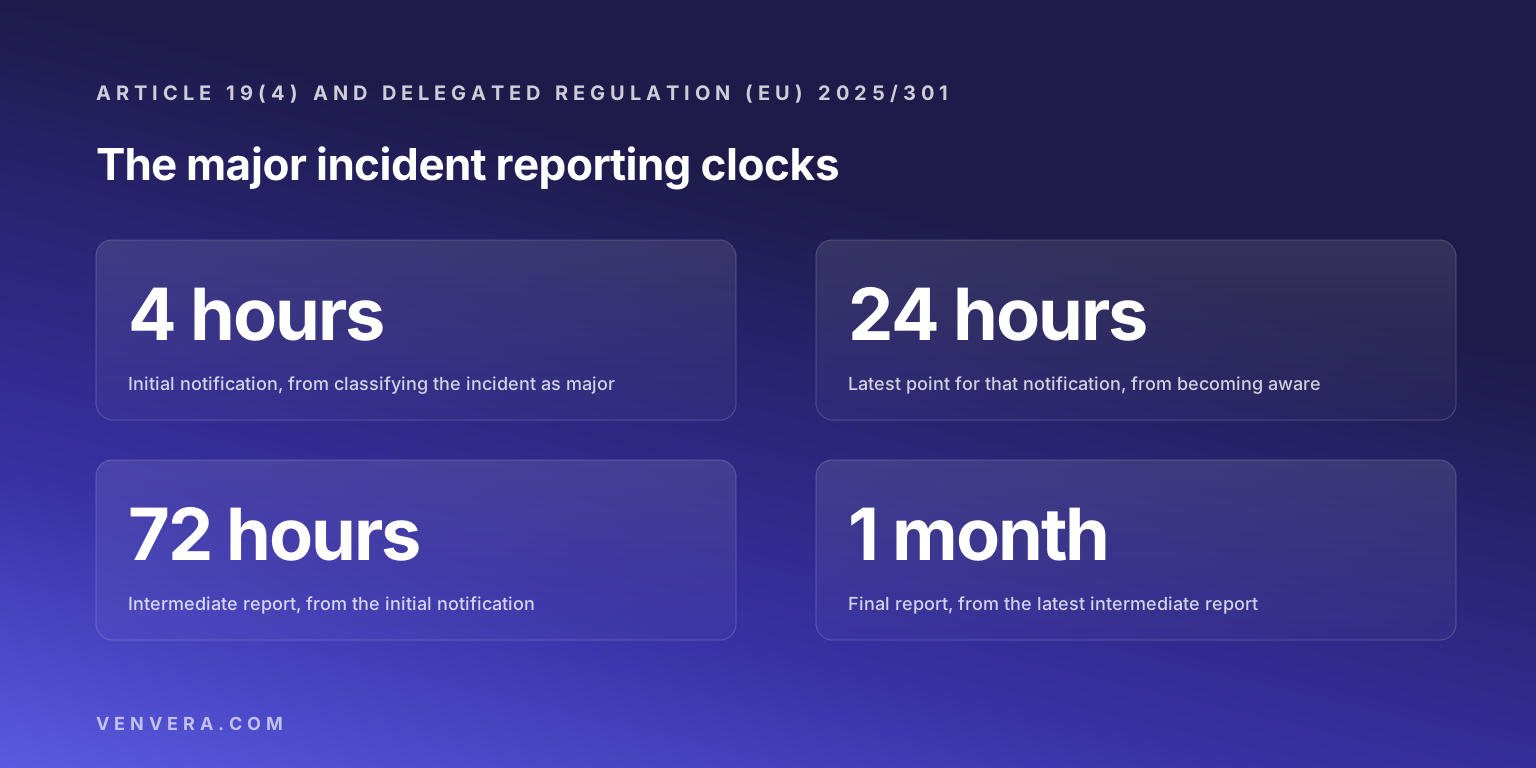
| Сроковете за докладване | Делегиран регламент (ЕС) 2025/301, член 5: първоначално уведомление в рамките на 4 часа след класифицирането на инцидента като голям и не по-късно от 24 часа от узнаването, междинен доклад в рамките на 72 часа, окончателен доклад в рамките на един месец. |
| Прилагане | Член 50 предоставя на компетентните органи надзорни и разследващи правомощия и правомощия за налагане на санкции; държавите членки определят санкциите. DORA не определя таван на глобите на равнището на ЕС. |
Кой трябва да спазва DORA?
Член 2, параграф 1 изброява двадесет вида финансови субекти: кредитни институции, платежни институции, включително освободените по втората Директива за платежните услуги, доставчици на услуги по предоставяне на информация за сметки, институции за електронни пари, включително освободените, инвестиционни посредници, доставчици на услуги за криптоактиви и емитенти на токени, обвързани с активи, централни депозитари на ценни книжа, централни контрагенти, места за търговия, регистри на трансакции, лица, управляващи алтернативни инвестиционни фондове, управляващи дружества, доставчици на услуги за докладване на данни, застрахователни и презастрахователни предприятия, застрахователни и презастрахователни посредници, институции за професионално пенсионно осигуряване, агенции за кредитен рейтинг, администратори на критични бенчмаркове, доставчици на услуги за колективно финансиране и регистри на секюритизации. Член 2, параграф 2 нарича тази група финансови субекти. Буква у) добавя доставчиците на ИКТ услуги, трети страни, за които важат разпоредбите за надзор от глава V, а не задълженията на субектите.
След това член 2, параграф 3 изключва шест групи: лицата, управляващи алтернативни инвестиционни фондове, под праговете по член 3, параграф 2 от Директивата за ЛУАИФ, застрахователите и презастрахователите под праговете за размер по член 4 от Платежоспособност II, схемите за професионално пенсионно осигуряване с общо не повече от 15 членове, лицата, освободени съгласно членове 2 и 3 от MiFID II, застрахователните посредници, които са микро-, малки или средни предприятия, и пощенските жиро институции. Член 2, параграф 4 позволява на държава членка да изключи на своята територия определени институции, изброени в Директивата за капиталовите изисквания. Дали попадате в обхвата, се решава от тези два параграфа, а нашето ръководство за разликите между DORA и NIS2 обяснява защо финансов субект по DORA се счита за обхванат от секторен акт за целите на NIS2 съгласно член 1, параграф 2.
Какво трябва да съдържа рамката за управление на ИКТ риска?
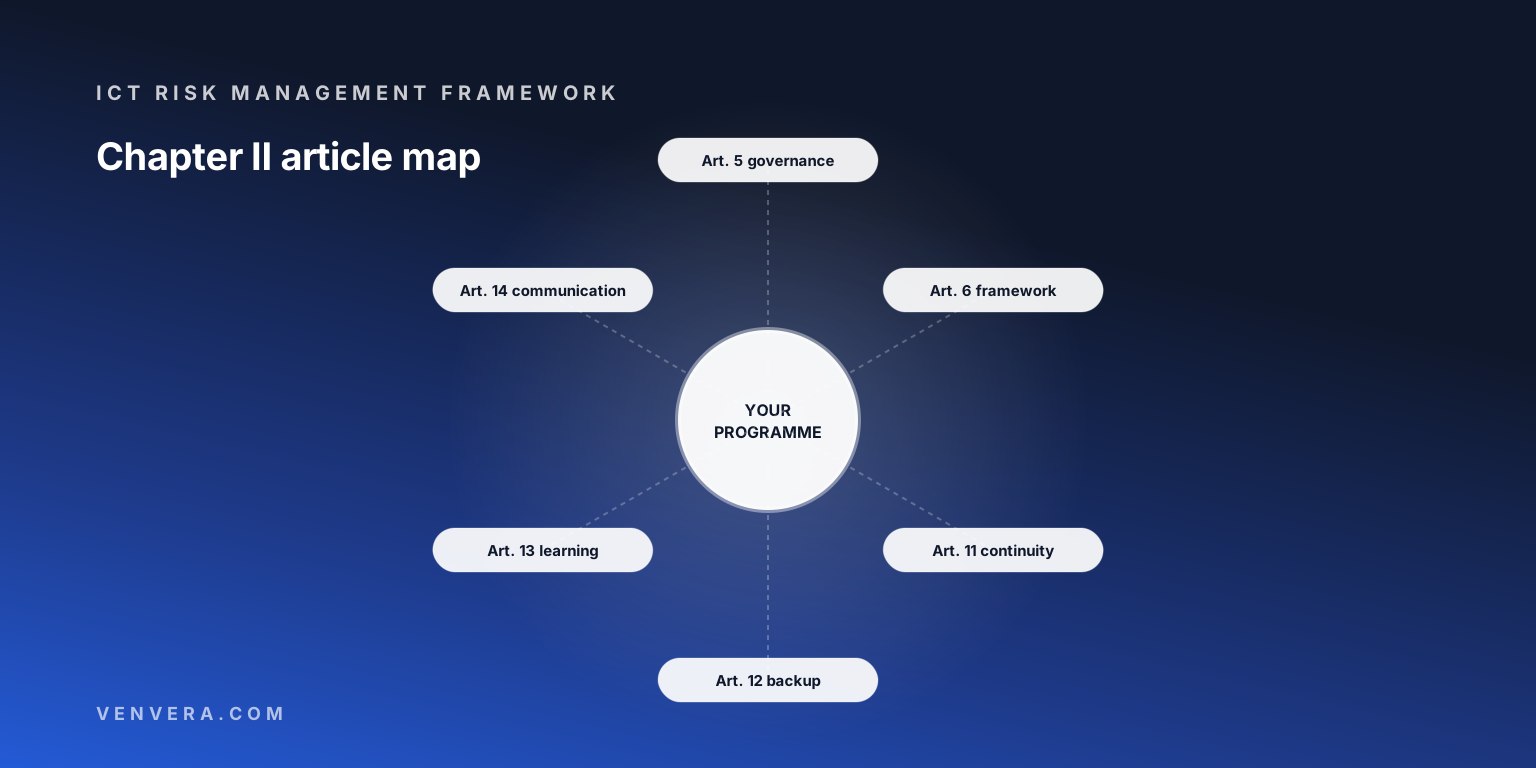
Глава II започва с ръководния орган, а не с рамката. Член 5, параграф 2 задължава ръководния орган да определя, одобрява, наблюдава и да носи отговорност за всички механизми в рамката и изброява какво означава това: да носи крайната отговорност за ИКТ риска, да определя ролите за всички функции, свързани с ИКТ, да одобрява стратегията за цифрова оперативна устойчивост и нивото на толеранс към ИКТ риска, да одобрява и преглежда политиката за непрекъснатост на дейността в областта на ИКТ и плановете за реагиране и възстановяване, да одобрява плановете за вътрешен одит на ИКТ, да разпределя и преглежда бюджета за цифрова оперативна устойчивост, включително за обучение, и да одобрява политиката за използване на ИКТ услуги, предоставяни от трети страни. Всяко от тези неща е датирано решение, което надзорният орган може да поиска да види.
След това член 6, параграф 1 изисква стабилна, всеобхватна и добре документирана рамка за управление на ИКТ риска като част от цялостната система за управление на риска. Член 6, параграф 4 изисква от финансовите субекти, различни от микропредприятията, да възложат надзора върху ИКТ риска на контролна функция с подходяща независимост и да разделят управлението на ИКТ риска, контрола и вътрешния одит в съответствие с модела на трите линии на защита или равностоен модел. Член 6, параграф 5 изисква рамката да бъде документирана и преглеждана поне веднъж годишно, както и допълнително след големи инциденти, свързани с ИКТ, и след надзорни указания или изводи от тестване или одит. Член 6, параграф 6 я подлага на редовен вътрешен одит, а член 6, параграф 7 изисква официален процес за последващи действия по критичните констатации от одита. Член 6, параграф 8 изисква рамката да включва стратегия за цифрова оперативна устойчивост, която определя нивото на толеранс към риска, целите за информационна сигурност с ключови показатели за изпълнение и ключови показатели за риска, както и референтната ИКТ архитектура.
Членове 7 до 14 осигуряват работещите части: надеждни и актуални ИКТ системи и инструменти, идентифициране на всички бизнес функции и поддържащите ги ИКТ активи, защита и превенция по член 9, механизми за откриване по член 10, които се тестват редовно, политика за непрекъснатост на дейността в областта на ИКТ по член 11, архивиране и възстановяване по член 12, обучение и развитие по член 13, включително прегледи след голям инцидент, и планове за кризисна комуникация по член 14. Нашите ръководства за изготвяне на рамка за управление на ИКТ риска по DORA и за ключовите рискови индикатори по DORA разглеждат тези членове един по един.
Кои субекти ползват опростената рамка?
Член 16, параграф 1 не прилага членове 5 до 15 за малки и невзаимосвързани инвестиционни посредници, платежни институции, освободени по Директивата за платежните услуги, институции, освободени по Директивата за капиталовите изисквания, когато държавата членка не е използвала възможността по член 2, параграф 4, институции за електронни пари, освободени по Директивата за електронните пари, и малки институции за професионално пенсионно осигуряване. Тези субекти все пак трябва да въведат и поддържат стабилна и документирана рамка за управление на ИКТ риска, непрекъснато да наблюдават сигурността и функционирането на всички ИКТ системи, да свеждат до минимум въздействието на ИКТ риска чрез устойчиви и актуализирани системи и да идентифицират и управляват ИКТ риска за своите бизнес функции. Рамката е по-лека; задължението да има такава не отпада.
Как трябва да се управляват и докладват инцидентите, свързани с ИКТ?
Член 17 изисква процес за управление на инциденти, свързани с ИКТ, който открива, управлява и уведомява за инциденти, и изисква всеки инцидент, свързан с ИКТ, и всяка значителна киберзаплаха да бъдат регистрирани, като основните причини се установяват, документират и отстраняват. Член 18 изисква инцидентите да се класифицират по определени критерии: броя и значимостта на засегнатите клиенти или финансови контрагенти, продължителността, включително прекъсването на услугата, географския обхват, загубите на данни, критичността на засегнатите услуги и икономическото въздействие. Праговете, които превръщат тези критерии в голям инцидент, са в отделен делегиран регламент, а нашето ръководство за класификацията на големи инциденти по DORA ги разглежда стъпка по стъпка.
Член 19, параграф 1 изисква големите инциденти, свързани с ИКТ, да се докладват на съответния компетентен орган, а член 19, параграф 4 определя трите документа: първоначално уведомление, междинен доклад, след като състоянието се е променило съществено или при поискване, и окончателен доклад, когато анализът на основните причини е завършен. Сроковете са определени в член 5 от Делегиран регламент (ЕС) 2025/301. Първоначалното уведомление се подава възможно най-рано и във всеки случай в рамките на четири часа след класифицирането на инцидента като голям и не по-късно от 24 часа от момента, в който субектът е узнал за него. Междинният доклад се подава в рамките на 72 часа от първоначалното уведомление, дори ако нищо не се е променило. Окончателният доклад се подава не по-късно от един месец след междинния доклад или последната му актуализация. Когато срокът изтича в събота, неделя или официален празник, член 5, параграф 4 позволява подаване до обяд на следващия работен ден, но член 5, параграф 5 не предоставя това облекчение на кредитните институции, централните контрагенти, местата за търговия и субектите, определени като съществени или важни по NIS2.
Член 19, параграф 2 прави уведомяването за значителни киберзаплахи доброволно. Член 19, параграф 5 позволява докладването да бъде възложено на външен изпълнител, като субектът остава изцяло отговорен. Нашето сравнение на сроковете за докладване на инциденти по регламенти поставя сроковете по DORA до тези по GDPR, NIS2, AI Act и CRA.
Какво тестване изисква DORA?
Член 24, параграф 1 изисква от финансовите субекти, различни от микропредприятията, да създадат, поддържат и преразглеждат стабилна и всеобхватна програма за тестване на цифровата оперативна устойчивост като неразделна част от рамката за управление на ИКТ риска. Член 24, параграф 4 изисква тестовете да се извършват от независими страни, вътрешни или външни, с достатъчно ресурси и без конфликт на интереси, когато тестващият е вътрешен. Член 24, параграф 5 изисква процедури за приоритизиране, класифициране и отстраняване на всеки проблем, разкрит при тестовете. Член 24, параграф 6 определя минимума: поне веднъж годишно подходящи тестове на всички ИКТ системи и приложения, които поддържат критични или важни функции.
Член 25 изброява на какво се опира програмата: оценки и сканирания на уязвимостите, анализи на отворен код, оценки на мрежовата сигурност, анализи на пропуските, прегледи на физическата сигурност, въпросници и софтуер за сканиране, прегледи на изходния код, когато е осъществимо, тестове въз основа на сценарии, тестване на съвместимостта, тестване на производителността, тестване от край до край и тестване за проникване. Член 26 добавя тестване за проникване въз основа на заплахи (TLPT) поне веднъж на три години за субектите, определени от техния компетентен орган, извършвано върху действащи производствени системи, които поддържат няколко или всички критични или важни функции. Нашите ръководства за годишната програма за тестване, която съветът трябва да одобри и за тестването за проникване въз основа на заплахи по DORA обхващат двете половини.
Какво изисква DORA по отношение на доставчиците на ИКТ услуги, трети страни?
Член 28, параграф 1 прави ИКТ риска от трети страни неразделна част от ИКТ риска в рамката по член 6 и постановява, че финансовият субект остава изцяло отговорен по всяко време за своите задължения, каквото и да е възложил на външни изпълнители. Член 28, параграф 2 изисква от субектите, различни от субектите по член 16 и микропредприятията, да приемат и редовно да преразглеждат стратегия за ИКТ риска от трети страни, включително политика за ИКТ услугите, които поддържат критични или важни функции. Член 28, параграф 3 е изискването, което повечето програми подценяват: регистър на информацията, обхващащ всички договорни споразумения за използването на ИКТ услуги, поддържан на ниво субект, на подконсолидирано и на консолидирано ниво, който разграничава споразуменията, поддържащи критични или важни функции, от тези, които не ги поддържат, докладва се поне веднъж годишно на компетентния орган и се предоставя изцяло при поискване. Същият параграф изисква органът да бъде уведомяван своевременно за всяко планирано споразумение, поддържащо критична или важна функция.
Член 28, параграф 8 изисква стратегии за излизане за ИКТ услугите, които поддържат критични или важни функции. Член 30 определя договорните разпоредби: правата и задълженията на двете страни, изложени в писмена форма, в един документ, който включва споразуменията за нивото на обслужване. Членове 31 и следващите създават рамката за надзор, съгласно която европейските надзорни органи определят критичните доставчици на ИКТ услуги, трети страни, и назначават водещ надзорен орган за всеки от тях. Нашите ръководства за образците на регистъра на информацията и за изграждането на регистър на доставчиците, отговарящ на изискванията обхващат договорните клаузи и подаването.
Задължителен ли е обменът на информация?
Не. Член 45, параграф 1 гласи, че финансовите субекти могат да обменят помежду си информация и сведения за киберзаплахи, включително индикатори за компрометиране, тактики, техники и процедури, предупреждения и инструменти за конфигуриране, когато обменът има за цел да повиши цифровата оперативна устойчивост и се осъществява в доверени общности съгласно договорености, които защитават информацията. Това е единствената глава, написана в разрешителна форма. Член 45, параграф 3 добавя единственото твърдо задължение: субект, който се присъедини към такава договореност, трябва да уведоми компетентния си орган, след като членството му бъде потвърдено, и отново, когато се оттегли. Отвъд това надзорният орган може да очаква документирано решение дали и как участвате.
Как се прилага DORA?
Член 50, параграф 1 изисква компетентните органи да разполагат с всички надзорни и разследващи правомощия и правомощия за налагане на санкции, необходими за изпълнение на задълженията им по Регламента, а член 50, параграф 2 изброява минимума: достъп до всеки документ или всякакви данни, които органът счита за относими, и проверки и разследвания на място, включително призоваване на представители за устни или писмени обяснения. Член 50, параграф 3 изисква от държавите членки да установят правила за подходящи административни санкции и мерки за отстраняване на нарушенията, които да са ефективни, пропорционални и възпиращи, а член 50, параграф 4 изисква от тях да предоставят най-малко правомощието да се разпореди прекратяване на нарушение и да се изиска временно или окончателно преустановяване на дадена практика. Съгласно член 51 тези правомощия се упражняват в съответствие с националната правна уредба. Регламентът не определя собствен таван на глобите на равнището на ЕС; санкциите са национални. Това, което той определя, са доказателствата, които надзорният орган може да изиска, и затова нашето ръководство за какво да очаквате от одит по DORA разглежда член 50 заедно с вътрешния одит, който член 6, параграф 6 ви задължава да провеждате.
Какво бъркат другите резултати от търсенето
Първата грешка е петте стълба да се представят като пет проекта с еднакъв размер. Само глава V обхваща членове 28 до 44, а регистърът на информацията по член 28, параграф 3 е структурирано годишно подаване със собствен регламент за изпълнение. Член 45 е един-единствен член, чийто първи параграф започва с думата „могат“. План, който ги бюджетира еднакво, е разчел Регламента погрешно.
Втората е да се цитират 72 часа като първия срок за докладване. Тази цифра се отнася до междинния доклад. Първоначалното уведомление се подава в рамките на четири часа след класифицирането на инцидента като голям и не по-късно от 24 часа от узнаването, а това е различен оперативен проблем: сроковете започват да текат с решение за класифициране, което трябва да се вземе извън работно време.
Третата е всяко задължение да се третира като приложимо за всеки субект в една и съща форма. Член 16 заменя членове 5 до 15 за определен списък от по-малки субекти, а микропредприятията са изключени, наред с други, от изискването за контролна функция по член 6, параграф 4, вътрешния одит по член 6, параграф 6, програмата за тестване по член 24 и стратегията за трети страни по член 28, параграф 2. Прочитът на Регламента без изключенията преувеличава работата за малка платежна институция и подценява преценката, която по-голямата трябва да документира.
Къде се намирате?
Попълнете таблицата въз основа на собствените си записи. Празен ред е констатация, която чака надзорният орган да я направи.
| Въпрос | Вашият отговор | Член |
|---|---|---|
| Кой от двадесетте вида субекти по член 2, параграф 1 сте вие и приложим ли е член 16? | Чл. 2, пар. 1, чл. 16, пар. 1 | |
| Кога ръководният орган за последно е одобрил стратегията за цифрова оперативна устойчивост и нивото на толеранс към ИКТ риска? | Чл. 5, пар. 2, б. г), чл. 6, пар. 8 | |
| Кога рамката за управление на ИКТ риска е преглеждана за последно и къде е докладът? | Чл. 6, пар. 5 | |
| Кой решава извън работно време дали даден инцидент е голям и може ли първоначалното уведомление да бъде изпратено в рамките на четири часа? | Чл. 18, чл. 19, пар. 4 | |
| Кои ИКТ системи, поддържащи критични или важни функции, са тествани през последните дванадесет месеца? | Чл. 24, пар. 6 | |
| Вписан ли е всеки ИКТ договор в регистъра на информацията, разделен според това дали поддържа критична или важна функция? | Чл. 28, пар. 3 | |
| Има ли всеки договор, поддържащ критична или важна функция, стратегия за излизане? | Чл. 28, пар. 8 |
Ако няколко реда са празни, започнете с обхвата, а след това с рамката. Нашето ръководство за оценка на готовността ви за DORA превръща тези членове в претеглена оценка, нашето ръководство за разходите за съответствие с DORA поставя бюджетен ред срещу всеки от тях, а безплатната проверка на съответствието ви показва за кои редове можете да представите доказателства още днес. Нашият софтуер за съответствие с DORA води изискванията като проследявани контроли със собственик и доказателства, поддържа регистъра на информацията в xBRL-CSV и отброява четиричасовия срок за инцидентите от момента на решението за класифициране.
Често задавани въпроси
Кои са петте стълба на DORA?
Управление на ИКТ риска (глава II, членове 5 до 16), управление, класифициране и докладване на инциденти, свързани с ИКТ (глава III, членове 17 до 23), тестване на цифровата оперативна устойчивост (глава IV, членове 24 до 27), управление на ИКТ риска от трети страни (глава V, членове 28 до 44) и договорености за обмен на информация (глава VI, член 45). Това са елементите, които член 1, параграф 1, буква а) посочва като предмет на Регламента.
Откога се прилага DORA?
Член 64 определя прилагането от 17 януари 2025 г. Няма по-късно поетапно въвеждане на задълженията на субектите; регистърът на информацията, сроковете за инцидентите и програмата за тестване действат от тази дата.
Прилага ли се DORA за микропредприятията?
Да, с изключения. Микропредприятие по член 3, точка 60 е предприятие с по-малко от 10 заети лица и оборот или счетоводен баланс до EUR 2 милиона; то е изключено от конкретни задължения като независимата контролна функция по член 6, параграф 4, вътрешния одит по член 6, параграф 6 и програмата за тестване по член 24. Самата рамка, докладването на инциденти и регистърът на информацията продължават да се прилагат.
Какъв е срокът за докладване на голям инцидент по DORA?
Съгласно член 5 от Делегиран регламент (ЕС) 2025/301 първоначалното уведомление се подава в рамките на четири часа след класифицирането на инцидента като голям и не по-късно от 24 часа от узнаването, междинният доклад в рамките на 72 часа от първоначалното уведомление, а окончателният доклад в рамките на един месец от междинния доклад.
Заменя ли DORA NIS2 за банките?
Член 1, параграф 2 третира DORA като секторен акт на Съюза за финансовите субекти, определени като съществени или важни по NIS2, така че изискванията на DORA се прилагат вместо съответните изисквания на NIS2. Нашето ръководство за DORA срещу NIS2 показва къде двата акта все още се различават.
Първоизточници
Позоваванията на членове, списъкът на субектите, изключенията и датата на прилагане са взети от Регламент (ЕС) 2022/2554, по-специално членове 1 до 3, 5, 6, 16 до 19, 24 до 26, 28, 30, 45, 50, 51 и 64. Сроковете за докладване са от член 5 от Делегиран регламент (ЕС) 2025/301 на Комисията. Проверете актуалния текст, преди да разчитате на конкретна разпоредба.

