

Научете
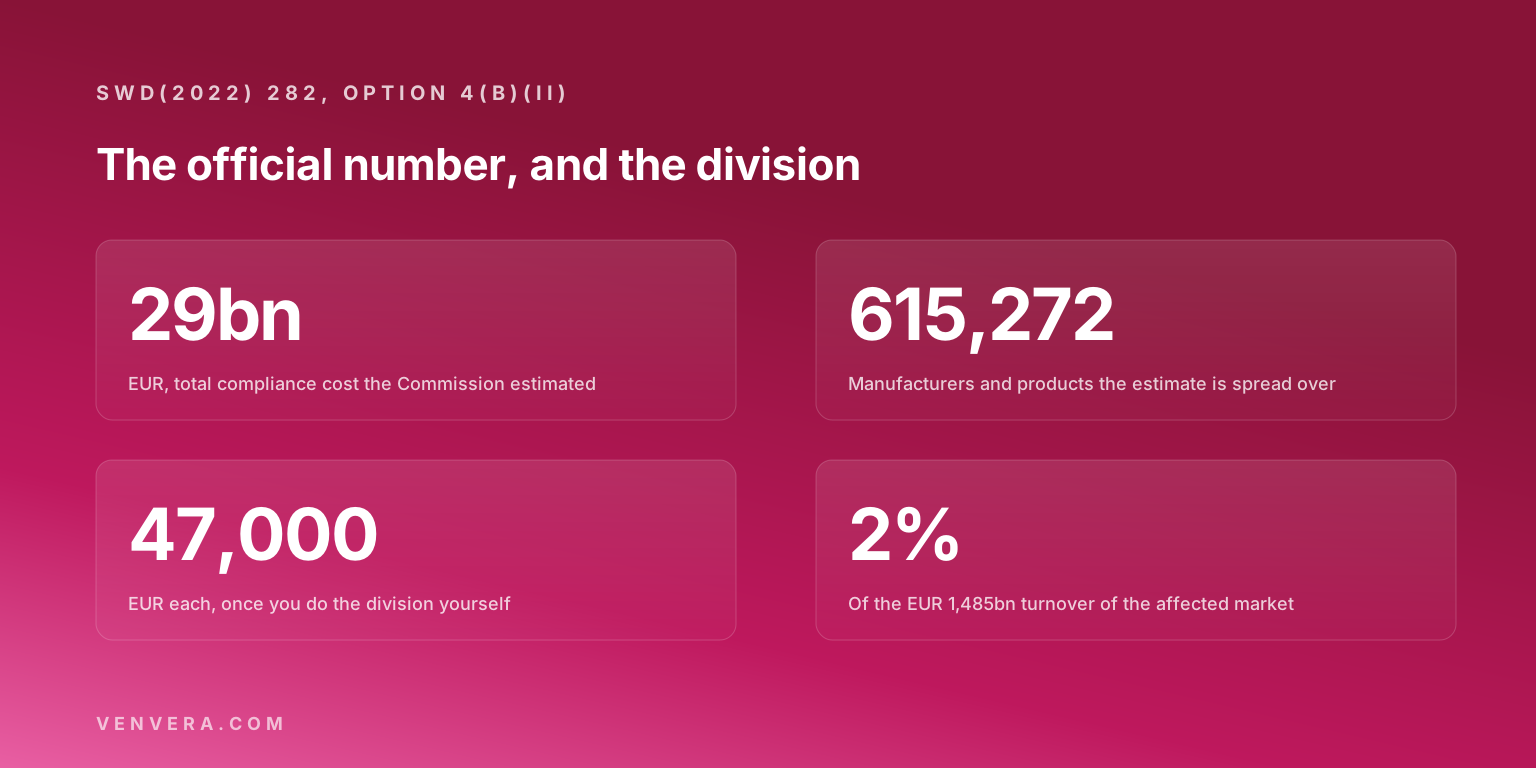
Има една официална цифра за разходите за съответствие с Акта за киберустойчивост (CRA): 29 милиарда евро, оценката на Комисията за общата тежест върху бизнеса при избрания от нея вариант. Тя се цитира често и рядко се разделя, а това е жалко, защото именно делението носи полезната информация. Същата оценка на въздействието отчита 615 272 производители и продукти в обхвата, на пазар, чийто оборот оценява на до 1 485 милиарда евро. Разделете 29 милиарда евро на 615 272 и средната стойност е около 47 000 евро на производител. Разделете я вместо това на оборота и получавате приблизително 2 процента.
Двете деления казват различни неща. Сумата от 47 000 евро ви дава порядъка на разходите за един производител с един продукт. Двата процента показват каква тежест регулаторът е смятал, че изисква от сектора да поеме. Нито едното не е оферта, а разбивката под тях е по-полезна и от двете.
| Разходно перо | Стойност по Комисията | Какво предполага |
|---|---|---|
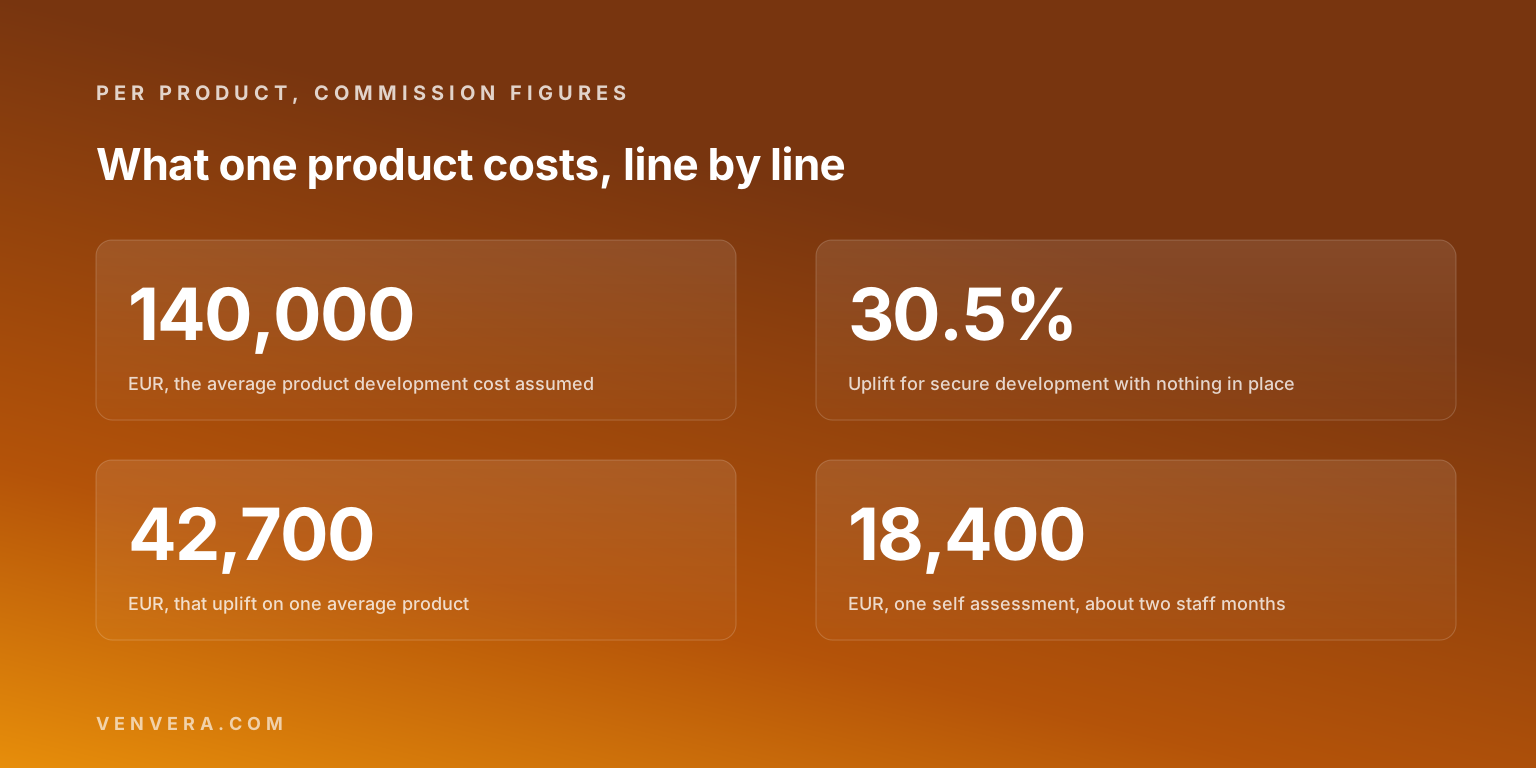
| Среден разход за разработка на продукт | 140 000 евро | Единицата, върху която е изграден целият модел, на продукт с цифрови елементи. |
| Надбавка за сигурна разработка | 30,5% | Допълнителен разход за разработка, когато няма цялостни мерки за киберсигурност. |
| Тази надбавка в пари | 42 700 евро | 30,5% от 140 000 евро, за един среден продукт. |
| Самооценка | 18 400 евро | На продукт, оценен от самия производител, около два човекомесеца. |
| Оценка от трета страна | 25 000 евро | На продукт, когато се изисква орган за оценяване на съответствието. |
Колко струва съответствието с Акта за киберустойчивост?
За производител с един продукт, при когото нищо не е въведено, собственият модел на Комисията предполага приблизително 42 700 евро за работа по сигурна разработка плюс 18 400 евро за самооценка, или малко над 60 000 евро преди документацията. За производител, чийто продукт изисква оценяване на съответствието от трета страна, заменете 18 400 евро с 25 000 евро и добавете времето за изчакване в опашката на нотифицирания орган.
Тези цифри зависят от три фактора и почти от нищо друго: колко продукта с цифрови елементи пускате на пазара на ЕС, как е класифициран всеки от тях и доколко вече прилагате сигурна разработка. Комисията е приела, че половината от производителите вече имат систематичен подход към сигурната разработка на продукти. Ако сте в тази половина, перото от 42 700 евро до голяма степен не се отнася за вас. Ако не сте, то е най-голямата сума в бюджета ви.
Единствената официална оценка и делението, което повечето статии пропускат
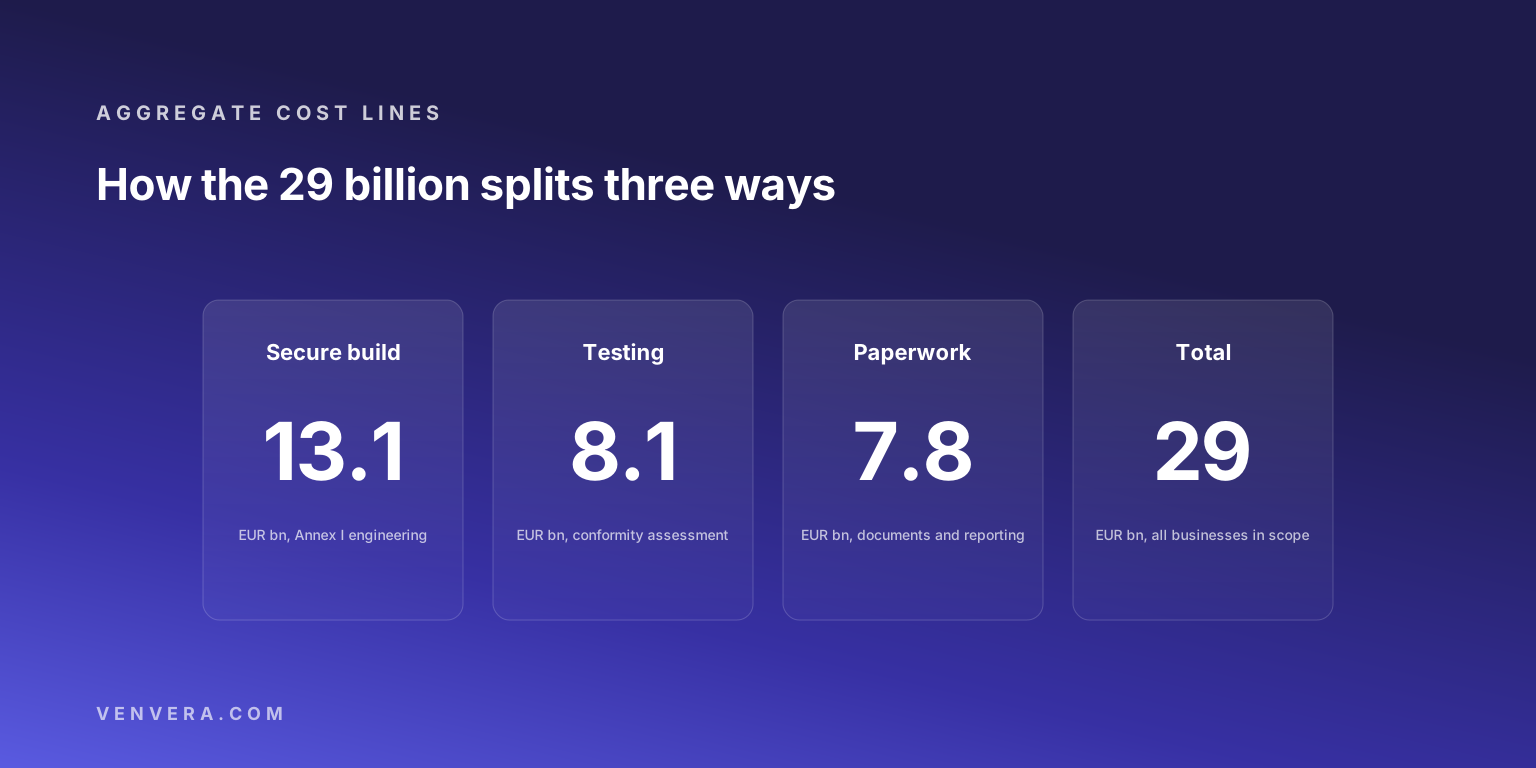
SWD(2022) 282, оценката на въздействието от 15 септември 2022 г., придружаваща предложението за CRA, остойностява няколко варианта на политика. Подвариант 4(b)(ii), който обхваща целия пазар на софтуер и хардуер с оценка от трета страна за критичните продукти, възлиза на 29 милиарда евро. Той се разделя на три пера.
| Разходно перо | Оценка | Какво обхваща |
|---|---|---|
| Сигурна разработка на продукти | 13,13 милиарда евро | Инженерната работа по приложение I: изграждане на продукти, които се пускат без известни експлоатируеми уязвимости и могат да бъдат актуализирани. |
| Оценяване на съответствието | 8,1 милиарда евро | 7 милиарда евро за самооценка плюс 1,1 милиарда евро за оценка от трета страна. |
| Други задължения за съответствие | 7,8 милиарда евро | Техническа документация, ЕС декларация за съответствие, маркировка „CE“ и докладване към ENISA. |
| Общо | 29 милиарда евро | Разходи за адаптиране и административни разходи за бизнеса в целия ЕС. |
За третото перо си струва да се кажат на глас две неща, защото никой друг не ги казва. Сумата от 7,8 милиарда евро се основава на допускането, че документацията и докладването струват 9 процента от разработката на продукта, а самата оценка на въздействието отбелязва, че това идва от оценка по проучване, която не е могла да бъде проверена. Това е най-несигурната цифра в таблицата, а тя е една четвърт от общата сума. Приемете перото за документацията като най-вероятно грешното, и то в която и да е посока.
Сравнението, което Комисията прави, е частта, която си струва да занесете на ръководството. Тя изчислява, че същият вариант би намалил разходите от инциденти със сигурността, засягащи дружествата, с приблизително 180 до 290 милиарда евро годишно, и отбелязва, че само горната граница е около десет пъти по-голяма от разходите за съответствие. Това е аргумент на политиката, а не бизнес обосновка за вашата фирма, но това е рамката, в която мисли регулаторът.
Какво бъркат другите източници
Три грешки се повтарят в страниците, които се класират по тази тема.
Сумата от 29 милиарда евро се цитира без знаменателя. Обобщена цифра за целия пазар на ЕС не казва нищо на отделния производител. Оценката на въздействието публикува съвкупността, върху която тя се разпределя, 615 272 производители и продукти, а да направите делението сами отнема трийсет секунди и превръща неизползваема цифра в използваема.
Разходите на продукт се представят като разходи на дружество. Моделът на Комисията предполага един продукт на производител и го казва изрично, като признава, че големите дружества може да разработват стотици. Ако пускате на пазара дванадесет продукта, средната стойност от 47 000 евро не е вашата цифра. Не е и дванадесет пъти по нея, ако тези дванадесет продукта споделят обща платформа.
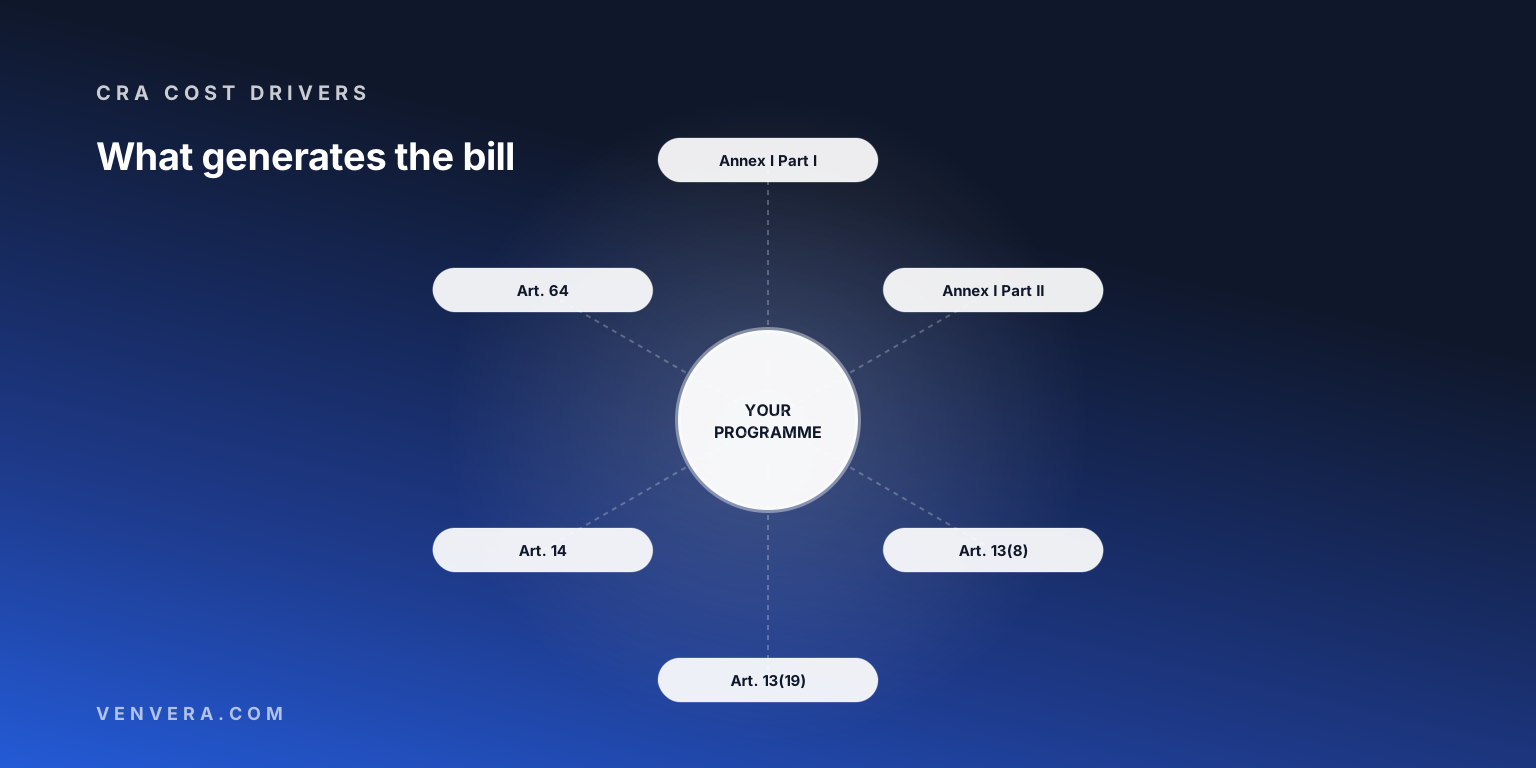
Периодът на поддръжка липсва в почти всеки бюджет. Член 13, параграф 8 изисква производителите да определят период на поддръжка, който отразява очаквания срок на използване на продукта, и той трябва да е най-малко пет години, освен ако продуктът не се очаква да се използва по-кратко. Това са пет години обработка на уязвимости и актуализации за сигурност на продукт, а цифрите на продукт в оценката на въздействието не ги отчитат като отделно повтарящо се перо.
Защо класификацията е най-големият отделен лост
Разликата между 18 400 и 25 000 евро на продукт изглежда малка. Разликата във времето не е. Самооценката приключва, когато вашият екип приключи. Оценката от трета страна приключва, когато орган за оценяване на съответствието има капацитет, а капацитетът в целия ЕС е ограничен, докато всички производители работят към една и съща дата през 2027 г.
Комисията е приела, че оценка от трета страна ще се прилага за около 10 процента от продуктите, тези, които се считат за критични. Ако вашето портфолио надхвърля този дял, профилът ви на разходите не е средният и ограничението е графикът, а не бюджетът. Нашето ръководство кой трябва да спазва Акта за киберустойчивост обяснява как работи тестът за класификация, а колко време отнема съответствието с CRA показва как опашката се отразява на плана.
Какво не включва оценката
Четири неща, които заедно са разликата между бюджет на проект и оперативен бюджет.
Запознаване с изискванията
Оценката на въздействието посочва ясно, че разходите на производителите, вносителите и дистрибуторите за запознаване с изискванията не са могли да бъдат оценени, но биха възникнали при всеки вариант. За дистрибутор с широк каталог установяването кои продукти са в обхвата е целият разход.
Периодът на поддръжка
Най-малко пет години обработка на уязвимости на продукт съгласно член 13, параграф 8, плюс задължението по член 13, параграф 19 крайната дата на периода на поддръжка, най-малко месецът и годината, да бъде посочена ясно към момента на покупката. Продуктова линия с десетгодишен живот носи десет години от това.
Готовност за докладване
Докладването по член 14 за активно използвани уязвимости и тежки инциденти се прилага от 11 септември 2026 г., повече от година преди основните задължения на 11 декември 2027 г. Способността да подадете уведомление в срок означава график на дежурства и отработен процес, а не документ.
Цената на грешката
Това не е разход за съответствие, но принадлежи към същия разговор: таваните по член 64 достигат 15 милиона евро или 2,5 процента от общия годишен световен оборот, в зависимост от това коя сума е по-висока. Описваме нивата в глобите и санкциите по Акта за киберустойчивост.
Кой всъщност поема разходите?
Предимно малките дружества. Оценката на въздействието отбелязва, че 99,58 процента от предприятията на пазара на продукти с цифрови елементи са МСП, докато МСП генерират около 34,4 процента от оборота му. Моделът на разходите обаче е на продукт: 42 700 евро за сигурна разработка и 18 400 евро за оценка са едни и същи суми, независимо дали производителят има осем служители или осем хиляди.
Тази асиметрия е истинската история за разпределението на тежестта в CRA и затова колкото по-малък е производителят, толкова по-ценно е въпросът за класификацията да бъде внимателно изяснен, преди да се купува каквото и да било. Има едно структурно утешение, отбелязано в същия документ: еднократните разходи за самооценка са високи, защото изискват изграждане на вътрешен капацитет, но повтарящите се разходи намаляват, след като този капацитет е налице, докато оценката от трета страна носи по-висок повтарящ се разход всеки път.
Определете собствения си бюджет за CRA
Попълнете таблицата с цифрите на Комисията на продукт и с вашето собствено портфолио. Всеки ред, който не можете да попълните, е първото нещо, което трябва да проучите.
| Въпрос | Вашият отговор | По какво да го умножите |
|---|---|---|
| Колко продукта с цифрови елементи пускате на пазара на ЕС? | Това е множителят за всеки ред по-долу. | |
| Колко от тях споделят обща платформа или процес на изграждане? | Общите компоненти свиват перото за сигурна разработка. Десет продукта върху един технологичен стек не са десет програми. | |
| Колко от тях вече се разработват със систематичен процес за сигурна разработка? | За тях надбавката от 42 700 евро до голяма степен не се прилага. | |
| Колко от тях са важни по приложение III или критични по приложение IV? | По 25 000 евро за всеки вместо 18 400 евро, плюс времето за изчакване на нотифицирания орган. | |
| Какъв период на поддръжка ще поемете за всеки продукт? | Най-малко пет години обработка на уязвимости, остойностени като оперативен разход. | |
| Бихте ли могли днес да подадете уведомление по член 14 в срок? | Ако не, това е процес, който трябва да изградите, и задължението вече се прилага. |
Ако повечето от тези редове са празни, полезната следваща стъпка е изходна оценка, а не бюджет. Безплатната проверка за съответствие ще ви покаже за кои области на CRA вече можете да представите доказателства, а страницата за рамката CRA описва контролите зад всяка от тях.
Често задавани въпроси
Каква е общата цена на Акта за киберустойчивост?
Комисията е оценила разходите за съответствие за бизнеса в целия ЕС на 29 милиарда евро при избрания от нея вариант. Разпределени върху 615 272 производители и продукти, които същият документ отчита, те са средно около 47 000 евро на всеки, или приблизително 2 процента от оборота на засегнатия пазар.
Колко струва привеждането на един продукт в съответствие?
По допусканията на Комисията около 42 700 евро за сигурна разработка, ако нищо не е въведено, плюс 18 400 евро за самооценка или 25 000 евро за оценка от трета страна. Документацията и докладването идват отгоре, а този компонент е най-слабо обоснован в източника.
Това ли е цената на приетия регламент?
Не. Цифрите остойностяват предложението от 2022 г. Регламентът влезе в сила на 10 декември 2024 г. и се промени в хода на преговорите. Използвайте цифрите като ориентир за мащаба, а не като оферта.
Повтаря ли се разходът?
Да, и моделът на продукт в оценката на въздействието не е мястото, където ще го намерите. Периодът на поддръжка е най-малко пет години съгласно член 13, параграф 8, а обработката на уязвимости, актуализациите за сигурност и готовността за докладване продължават през целия този период.
Може ли друга работа по съответствието да го намали?
Отчасти. Сигурната разработка, инвентаризацията на активите и процесът за инциденти се припокриват с NIS2 и ISO 27001. Частите на ниво продукт, класификацията, SBOM, маркировката „CE“ и техническото досие, не се припокриват.
Има ли по-евтин път за малките производители?
Не отстъпка, но има лост: класификацията. Продуктите от категорията по подразбиране минават на самооценка, която е едновременно по-евтина и по-бърза от пътя с трета страна, затова ранното установяване на класа ви е най-ценният час в цялата програма.
Първични източници
Цифрите за разходите са взети от SWD(2022) 282 final, оценката на въздействието на Комисията от 15 септември 2022 г., придружаваща предложението за CRA, по-конкретно таблицата на разходите за вариант на политика 4, пазарния анализ в раздел 5 и допусканията в приложение 4. Задълженията и позоваванията на членове са от Регламент (ЕС) 2024/2847, а датите на прилагане са от страниците на Европейската комисия за политиката относно Акта за киберустойчивост. Оценките остойностяват предложение за целия пазар на ЕС и не са оферта за отделен производител. Проверете актуалния текст, преди да разчитате на дадена цифра.

