

Научете
Повечето материали за глобите и санкциите по NIS2 спират до две числа: 10 милиона евро и 2 процента. Тези числа са реални, но са най-малко интересната част от режима на правоприлагане и ако се приемат за цялата картина, отвеждат ръководствата до грешен извод. Финансовият таван е минимум, определен от Директивата, нефинансовите санкции действат по-бързо, а разпоредбите за лична отговорност са частта, която променя поведението. Голяма част от изискваните мерки се припокриват със сертифицирането, което разглеждаме в NIS2 срещу ISO 27001. Две от мерките по член 21 имат собствени ръководства: прегледи на достъпа и изграждане на регистър на рисковете. Сигурността на веригата на доставки по член 21, буква г) е разгледана подробно във въпросници за сигурността на доставчиците.
Тази страница представя какво действително допуска Директива (ЕС) 2022/2555, кои нарушения задействат санкциите, защо реалната ви експозиция зависи от държавата членка, а не от Директивата, и какво изисква надзорният орган най-напред.
На тази страница
- Санкциите по NIS2 накратко
- Съществен или важен субект: класификацията, която определя тавана ви
- Какви всъщност са глобите
- Нефинансовите санкции, които често се пропускат
- Лична отговорност на ръководните органи
- Кои нарушения водят до санкция
- Сроковете за докладване, които създават най-голяма експозиция
- Защо реалната ви експозиция зависи от държавата членка
- Какво изискват надзорните органи най-напред
- Често задавани въпроси
Санкциите по NIS2 накратко
| Съществени субекти | Важни субекти | |
|---|---|---|
| Максимална глоба | Най-малко 10 000 000 EUR или 2% от общия световен годишен оборот, като се прилага по-високата сума | Най-малко 7 000 000 EUR или 1,4% от общия световен годишен оборот, като се прилага по-високата сума |
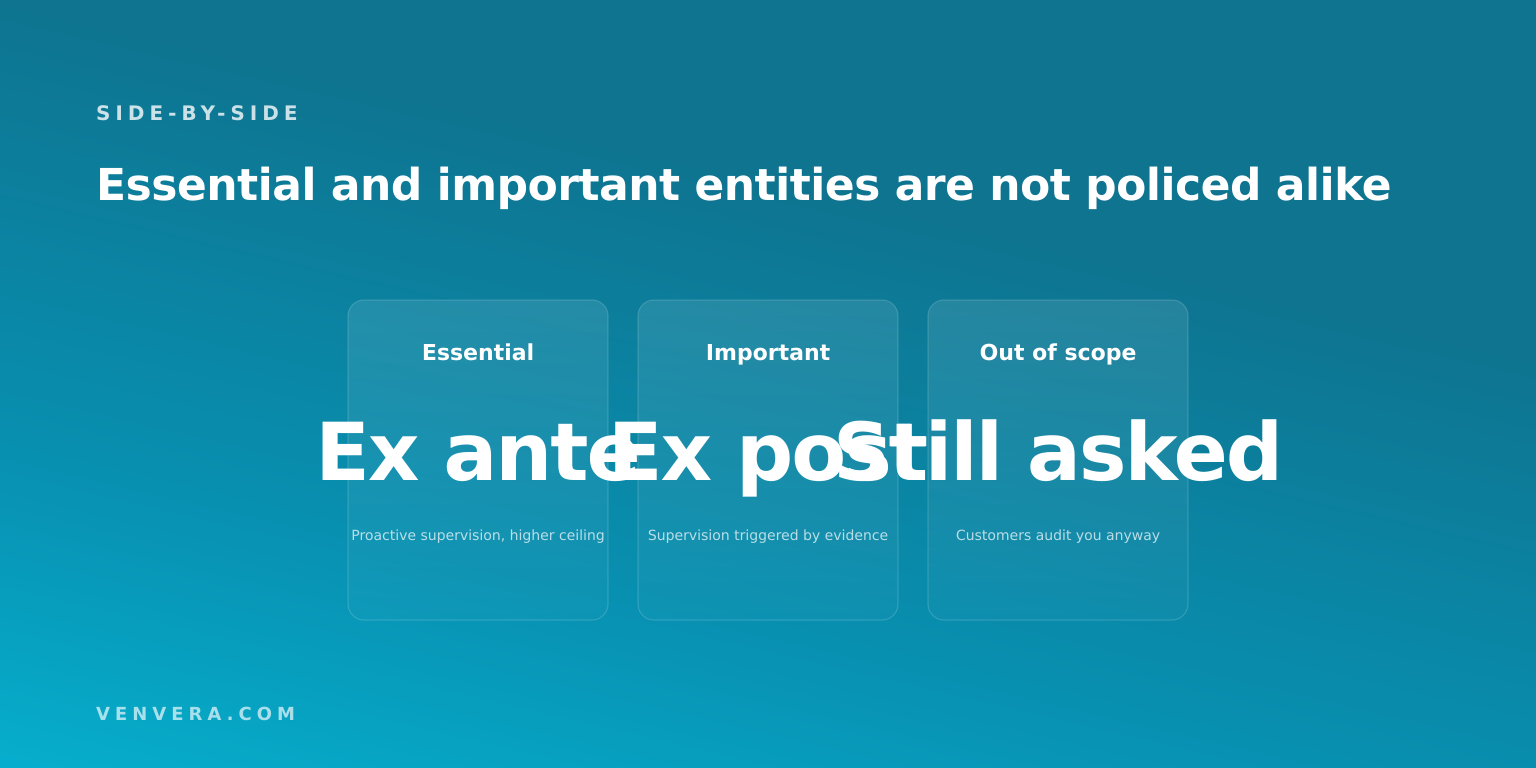
| Модел на надзор | Предварителен и последващ (ex ante и ex post): надзорните органи могат да действат и без конкретен повод | Последващ (ex post): действията следват доказателства за несъответствие |
| Правомощия за временно спиране | Сертифицирането или разрешението може да бъде временно спряно | Не се прилага |
| Забрана за упражняване на ръководни функции | Възможна е временна забрана физическо лице да упражнява ръководни функции | Не се прилага |
| Отговорност на ръководството | Да, ръководният орган одобрява мерките и упражнява надзор върху изпълнението им | Да, същото задължение |
Съществен или важен субект: класификацията, която определя тавана ви
Целият режим на правоприлагане зависи от един въпрос: съществен или важен субект сте? Директивата отговаря на него според сектора и размера ви. Секторите в приложение I са тези с висока степен на критичност, като енергетика, транспорт, банково дело, инфраструктури на финансовите пазари, здравеопазване, питейна вода, отпадъчни води, цифрова инфраструктура, управление на ИКТ услуги, публична администрация и космическо пространство. Приложение II обхваща други критични сектори, включително пощенски и куриерски услуги, управление на отпадъците, химикали, храни, производство, доставчици на цифрови услуги и научни изследвания.
След това размерът извършва по-голямата част от разпределението. Най-общо големите субекти в секторите от приложение I са съществени, а средните субекти в приложение I и субектите в приложение II са важни. Има и субекти, които попадат в обхвата независимо от размера си, включително определени доставчици на цифрова инфраструктура и субекти, които са единствен доставчик на критична услуга в държава членка.
Ако не сте сигурни от коя страна попадате, първо прегледайте какво е NIS2 и кой трябва да я спазва. Класификацията променя тавана на глобата ви, дали надзорен орган може да ви проверява без конкретна причина и дали правомощията за временно спиране изобщо се отнасят до вас.
Какви всъщност са глобите
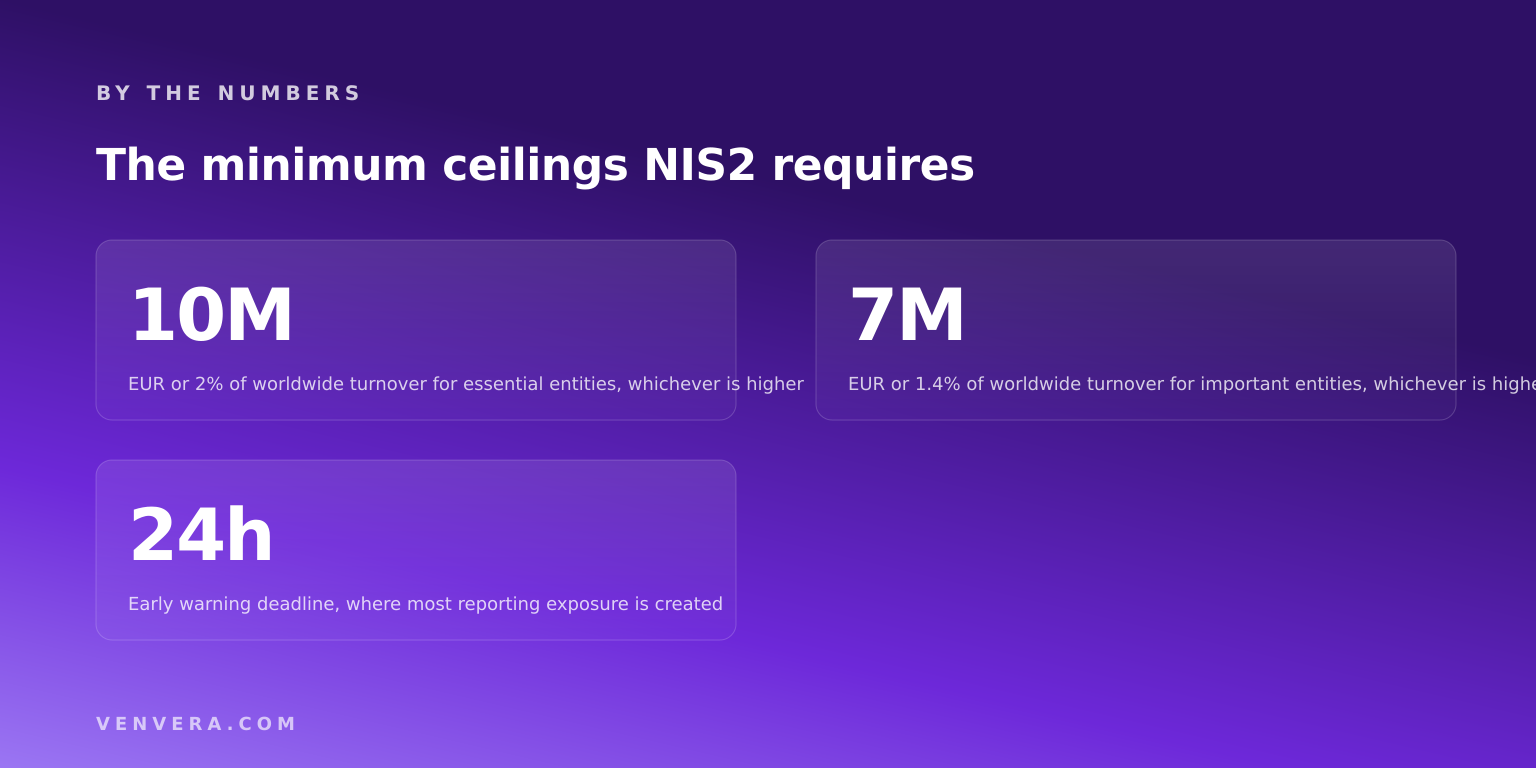
За съществените субекти държавите членки трябва да предвидят административни глоби с максимален размер от най-малко 10 000 000 EUR или най-малко 2 процента от общия световен годишен оборот на предприятието за предходната финансова година, като се прилага по-високата сума.
За важните субекти максимумът е най-малко 7 000 000 EUR или най-малко 1,4 процента от общия световен годишен оборот, като се прилага по-високата сума.
Прочетете внимателно тези две изречения, защото два израза в тях носят много смисъл.
„Най-малко“ означава, че това са минимални тавани, които Директивата задължава държавите членки да предвидят. Националният законодател може да определи по-висок максимум и някои вече са го направили. Директивата не ограничава експозицията ви отгоре, а задава долна граница.
„Прилага се по-високата сума“ означава, че изчислението на база оборот се прилага за големите предприятия, а фиксираната сума за по-малките. За група със значителен световен оборот определящ е процентът, а сумата от 10 милиона евро е без значение.
Обърнете внимание и че оборотът е световен и се отнася до предприятието, а не до приходите от услугата в обхвата или от местното дъщерно дружество. Скромна европейска дейност, която принадлежи на голяма международна група, може да се изправи пред таван, изчислен върху оборота на цялата група.
Нефинансовите санкции, които често се пропускат
Глобите заемат заглавията, но идват последни. Мерките, към които надзорните органи прибягват по-рано, са административни, а за една работеща организация няколко от тях са по-болезнени от глобата.
- Обвързващи указания и разпореждания за привеждане в съответствие. Надзорният орган може да ви разпореди да отстраните недостатък по определен начин и в определен срок. Това поглъща инженерен капацитет, който сте планирали за други цели.
- Разпореждане да уведомите засегнатите клиенти. Може да бъдете задължени да уведомите получателите на услугите си за значителна заплаха. Това е търговско събитие, а не въпрос на съответствие.
- Разпореждане нарушението да бъде оповестено публично. Публикуване на аспекти от несъответствието, свързани с вашето име.
- Одити на сигурността, наложени на вас. Обвързващите указания могат да включват одит, извършен от независим орган, за ваша сметка.
- Временно спиране на сертифицирането или разрешението. За съществените субекти компетентният орган може временно да спре сертифициране или разрешение, отнасящо се до услуги или дейности. Ако правото ви да извършвате дейност зависи от това разрешение, въпросът е за съществуването ви, а не просто за разходите.
Последователността е важна. Надзорен орган, който открие недостатък, обикновено започва с предупреждения и обвързващи указания. Глобите следват при неизпълнение на тези указания. На практика организациите рядко биват глобявани за първоначалната слабост; глобяват ги за това, че са пренебрегнали указанието да я отстранят.
Лична отговорност на ръководните органи
Това е разпоредбата, която промени начина, по който NIS2 се възприема в заседателните зали. Ръководните органи на субектите в обхвата трябва да одобряват мерките за управление на риска в областта на киберсигурността, да упражняват надзор върху прилагането им и могат да носят отговорност за нарушения. Членовете на ръководните органи са длъжни и да преминават обучение, като се насърчават да предлагат подобно обучение и на служителите.
От това следват две последици. Първо, „екипът по сигурност се занимава с това“ не е защита, защото задължението за одобряване и надзор е възложено изрично на ръководния орган. Второ, за съществените субекти компетентните органи могат временно да забранят на лице, изпълняващо ръководни функции на ниво главен изпълнителен директор или законен представител, да упражнява ръководни функции в този субект.
Практическото следствие е свързано с документацията. Ако ръководството е одобрило мерките, трябва да има запис какво е одобрено и кога. Ако ръководството упражнява надзор върху изпълнението, трябва да има запис какво му е представено и какво е поискало. Организация, която не може да представи тези записи, има пропуск в управлението, който е видим веднага, преди някой да е проверил дори една техническа контрола.
Кои нарушения водят до санкция
Две групи задължения носят основната тежест при правоприлагането.
Мерките за управление на риска по член 21. Това са десетте области, които всеки субект в обхвата трябва да покрие: политики за анализ на риска и за сигурност на информационните системи; обработване на инциденти; непрекъснатост на дейността, включително управление на резервни копия и управление при кризи; сигурност на веригата на доставки; сигурност при придобиването, разработването и поддръжката; политики за оценка на ефективността на мерките; основни практики на кибер хигиена и обучение; криптография и криптиране; сигурност на човешките ресурси, контрол на достъпа и управление на активите; и многофакторно удостоверяване, защитени комуникации и защитени комуникации при извънредни ситуации. Мерките трябва да са подходящи и пропорционални, а субектът трябва да може да докаже, че са такива.
Задълженията за докладване по член 23. Те най-често се пропускат под напрежение, защото са обвързани със срокове, които започват да текат по време на самия инцидент.
Сигурността на веригата на доставки заслужава отделно внимание. Член 21 изисква да отчитате сигурността на своите доставчици и доставчици на услуги, включително качеството на техните практики. Слабост, внесена от доставчик, е ваш проблем със съответствието и затова документацията от оценките на доставчиците е сред първите неща, които се изискват.
Сроковете за докладване, които създават най-голяма експозиция
Значителният инцидент задейства поетапно уведомяване. Срокът започва да тече, когато узнаете за инцидента, а не когато го овладеете, и не когато приключите с преценката дали той се брои.
- В рамките на 24 часа: ранно предупреждение до CSIRT или, когато е приложимо, до компетентния орган, в което се посочва дали има подозрение, че инцидентът е причинен от незаконни или злонамерени действия, или че може да има трансгранично въздействие.
- В рамките на 72 часа: уведомление за инцидента, което актуализира ранното предупреждение с първоначална оценка, включително тежестта и въздействието, както и показатели за компрометиране, ако има такива.
- В рамките на един месец: окончателен доклад с подробно описание, вида на заплахата или първопричината, приложените и текущите мерки за смекчаване, както и евентуалното трансгранично въздействие.
Експозицията е структурна. Двадесет и четири часа не стигат, за да се прекара решението за класификация през комисия, затова решението трябва да е взето предварително: писмени критерии, определено лице, което взема решението, и ред за действие извън работно време. Организациите, които откриват това при първия си инцидент, обикновено изпускат първия срок, а пропуснатият законов срок е ясна, документирана и неоспорима констатация. Ако попадате и в обхвата на DORA, имайте предвид, че двата режима класифицират инцидентите и определят сроковете различно; DORA и NIS2 в сравнение показва кой се прилага за вас и къде се разминават.
Защо реалната ви експозиция зависи от държавата членка
NIS2 е директива, а не регламент. Тя не се прилага пряко спрямо вас. Тя задължава всяка държава членка да я транспонира в националното си право, а надзорният орган прилага спрямо вас именно националния закон.
Това има практически последици. Посочените по-горе тавани на глобите са минимални и националните максимуми може да са по-високи. Компетентният орган и CSIRT, на които докладвате, са национални органи със собствени портали и формати за докладване. Задълженията за регистрация, сроковете и точният обхват на засегнатите субекти се различават. Транспонирането не е напредвало с еднакво темпо навсякъде, затова картината на правоприлагането е различна в отделните държави.
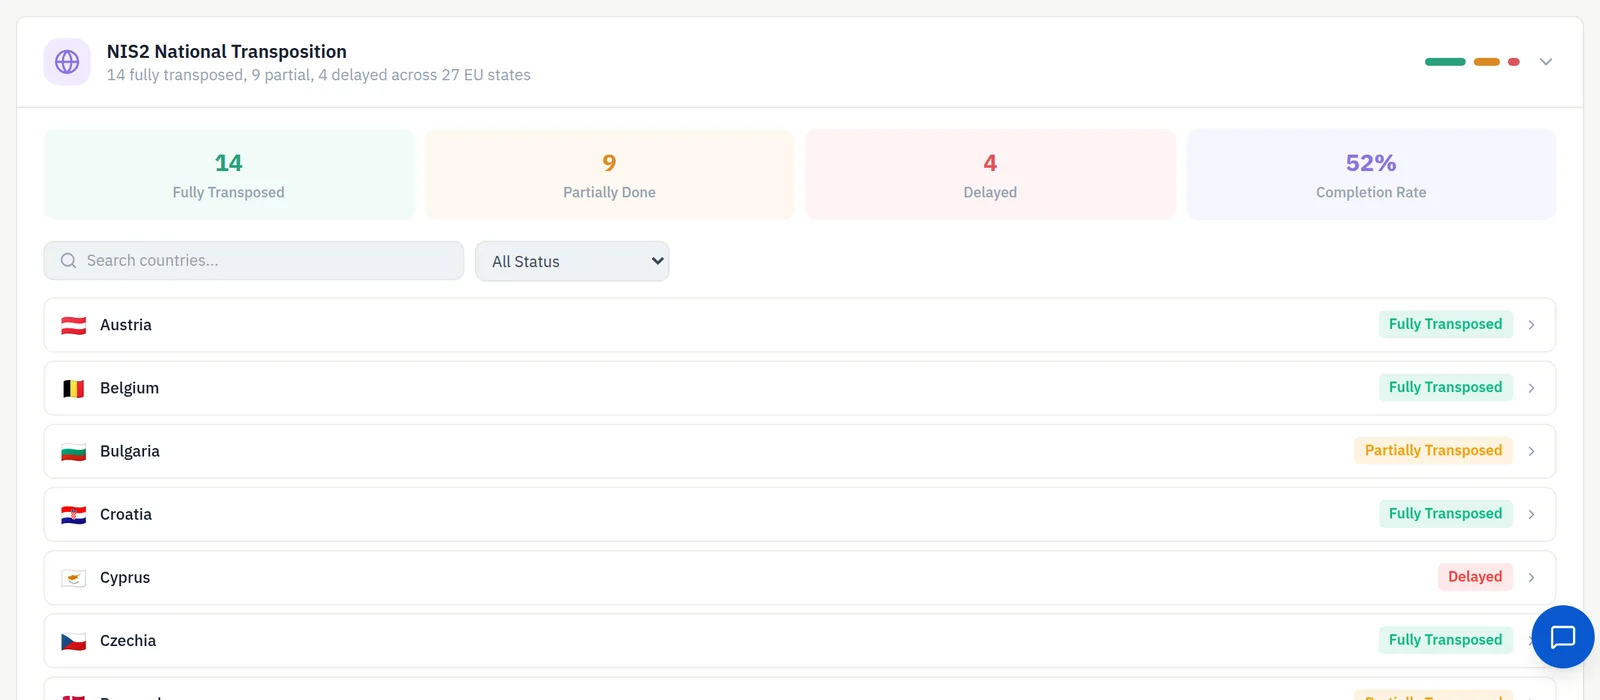
За група, която оперира в няколко държави членки, това е разликата между една програма за съответствие и няколко. Мерките могат да бъдат общи; регистрацията, редът за докладване и местните отклонения не могат да се приемат за еднакви. Ако изградите програмата си само спрямо Директивата, ще спазвате текст, който нито един надзорен орган не прилага.
Какво изискват надзорните органи най-напред
В надзорната практика първоначалните искания са последователни и нито едно от тях не е техническо.
- Доказателство, че ръководният орган е одобрил мерките. Протоколи с дата, в които е посочено какво е одобрено.
- Вашият анализ на риска и политиката за сигурност на информационните системи. Актуални и с контрол на версиите.
- Вашият процес за обработване на инциденти и регистърът на инцидентите. Включително онези, които сте преценили като незначителни, и защо.
- Вашите оценки на доставчиците. Кои доставчици, оценени спрямо какво и кога.
- Доказателство, че мерките се тестват, а не само са описани. Член 21 изисква политики за оценка на ефективността на мерките. Политика, която никой не е тествал, е документ, а не контрола.
Всяко от тези искания е въпрос на документация. Най-честата причина за неблагоприятна констатация не е липсваща контрола, а контрола, която съществува, но не може да бъде доказана при поискване.
Направете това във Venvera
Venvera поддържа NIS2 като актуализиран набор от контроли с мерките по член 21, разликите в транспонирането по държави, класификация на инцидентите със сроковете по член 23, които започват да текат от момента на класифициране, оценки на доставчиците и изглед за ръководството, който записва какво е одобрил ръководният орган и кога. Доказателство, прикачено веднъж, се използва повторно от всяка друга рамка, която изисква същата контрола, така че организация, прилагаща NIS2 заедно с ISO 27001 или DORA, върши работата веднъж. Разгледайте работното пространство за NIS2 или започнете с безплатния чеклист за съответствие с NIS2, ако искате да откриете пропуските си, преди да поемете каквото и да е ангажимент. Цените са публикувани и фиксирани, от 399 EUR на месец.
Често задавани въпроси
Каква е максималната глоба по NIS2?
За съществените субекти държавите членки трябва да допускат максимум от най-малко 10 000 000 EUR или най-малко 2 процента от общия световен годишен оборот, като се прилага по-високата сума. За важните субекти той е най-малко 7 000 000 EUR или най-малко 1,4 процента. Това са минимални тавани, така че националното право може да определи по-високи максимуми.
Могат ли членовете на ръководството да бъдат глобени лично по NIS2?
Ръководните органи трябва да одобряват мерките за управление на риска в областта на киберсигурността и да упражняват надзор върху прилагането им, като могат да носят отговорност за нарушения. За съществените субекти органите могат и временно да забранят на физическо лице на ниво главен изпълнителен директор или законен представител да упражнява ръководни функции в този субект. Конкретната форма на лична последица се определя от националното транспониране.
Означава ли пропуснат срок за докладване автоматично глоба?
Не автоматично, но това е възможно най-ясната констатация: законовият срок или е спазен, или не е, без място за тълкуване. На практика надзорните органи преминават към глоби, след като обвързващите указания бъдат пренебрегнати, така че рискът е в повтарящия се модел, а не в единичния пропуск.
Прилагат ли се санкциите по NIS2, ако моята държава членка не е приключила транспонирането?
Правоприлагането се основава на националното право, така че положението зависи от това къде извършвате дейност. Състоянието на транспонирането се различава в рамките на Съюза, затова експозицията трябва да се оценява за всяка държава поотделно, а не само спрямо Директивата.
Ние сме важен субект. Наистина ли сме под по-слаб надзор?
Надзорът над вас е различен. Важните субекти подлежат на последващ (ex post) надзор, което означава, че органите действат, когато разполагат с доказателства, сочещи несъответствие, а не проактивно. Задълженията по член 21 и член 23 са същите. Разликата е в това кога идва надзорният орган, а не в това какво очаква да намери.

