اعمل في الإمارات، ممتثلًا لـ IA / NESA.
Venvera برنامج امتثال لـ UAE IA يربط ضوابط ضمان المعلومات في الإمارات ويقيّمها ويوثقها بالأدلة، لتستوفي المعيار الذي تشترطه الجهات الرقابية وكبار المشترين من المؤسسات في الإمارات قبل أن يتعاملوا معك.
ما القدر الذي تستوفيه بالفعل من UAE IA؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ UAE IA يغطي معيار ضمان المعلومات
Venvera برنامج امتثال لـ UAE IA موجّه إلى الجهات الحكومية، ومشغّلي البنية التحتية الوطنية الحيوية، والمورّدين الذين يخدمونهم في أنحاء الإمارات. يحمل البرنامج معيار ضمان المعلومات في الإمارات كضوابط متتبعة: جميع الضوابط الـ 134 في الإصدار 2 من معيار UAE IA، أي الضوابط الـ 70 الواجبة التطبيق دائمًا إضافة إلى الـ 64 التي تُختار بناءً على المخاطر، ولكل منها مسؤول وحالة والأدلة التي ستختبرها الجهة الرقابية. ويحدد تقييمك للمخاطر أي الضوابط الاختيارية تنطبق، وتُسجَّل الحوادث مقابل المعيار، ولأن المعيار يستند إلى ISO 27001، فإن الأدلة التي تملكها أصلًا لنظام إدارة أمن المعلومات (ISMS) تنتقل إليه مباشرة.
ما هو ضمان المعلومات في الإمارات، ولماذا تحتاج إليه لممارسة أعمالك؟
معيار ضمان المعلومات في الإمارات (UAE IA)، الصادر عن الهيئة الوطنية للأمن الإلكتروني (التي أصبحت اليوم جهاز استخبارات الإشارة، SIA) والمطبَّق عبر TDRA وDFSA وADGM وVARA، يحدد في إصداره الحالي V2 الصادر عن مجلس الأمن السيبراني في دولة الإمارات 134 ضابطًا أمنيًا موزعة على 15 عائلة و449 ضابطًا فرعيًا، يجب على الجهات الحكومية ومشغّلي البنية التحتية الوطنية الحيوية تنفيذها: 70 منها واجبة التطبيق دائمًا، والـ 64 الأخرى تُختار بناءً على المخاطر. وكانت لائحة TDRA السابقة، الإصدار 1.1 (2020)، تضم 188 ضابطًا؛ فإذا كان عقدك لا يزال يستشهد بها، فإن الأعداد تختلف لكن العائلات ومنطق الضوابط الواجبة التطبيق دائمًا يبقيان كما هما. وهو ليس شهادة تختار السعي إليها. فالجهات الرقابية في أنحاء الإمارات تتوقعه، والعملاء الحكوميون وعملاء القطاعات الحيوية الذين تريد كسبهم لن يوقّعوا حتى تثبت استيفاءك له. والتقصير فيه يُبقيك خارج العقود الأهم في السوق الإماراتية.
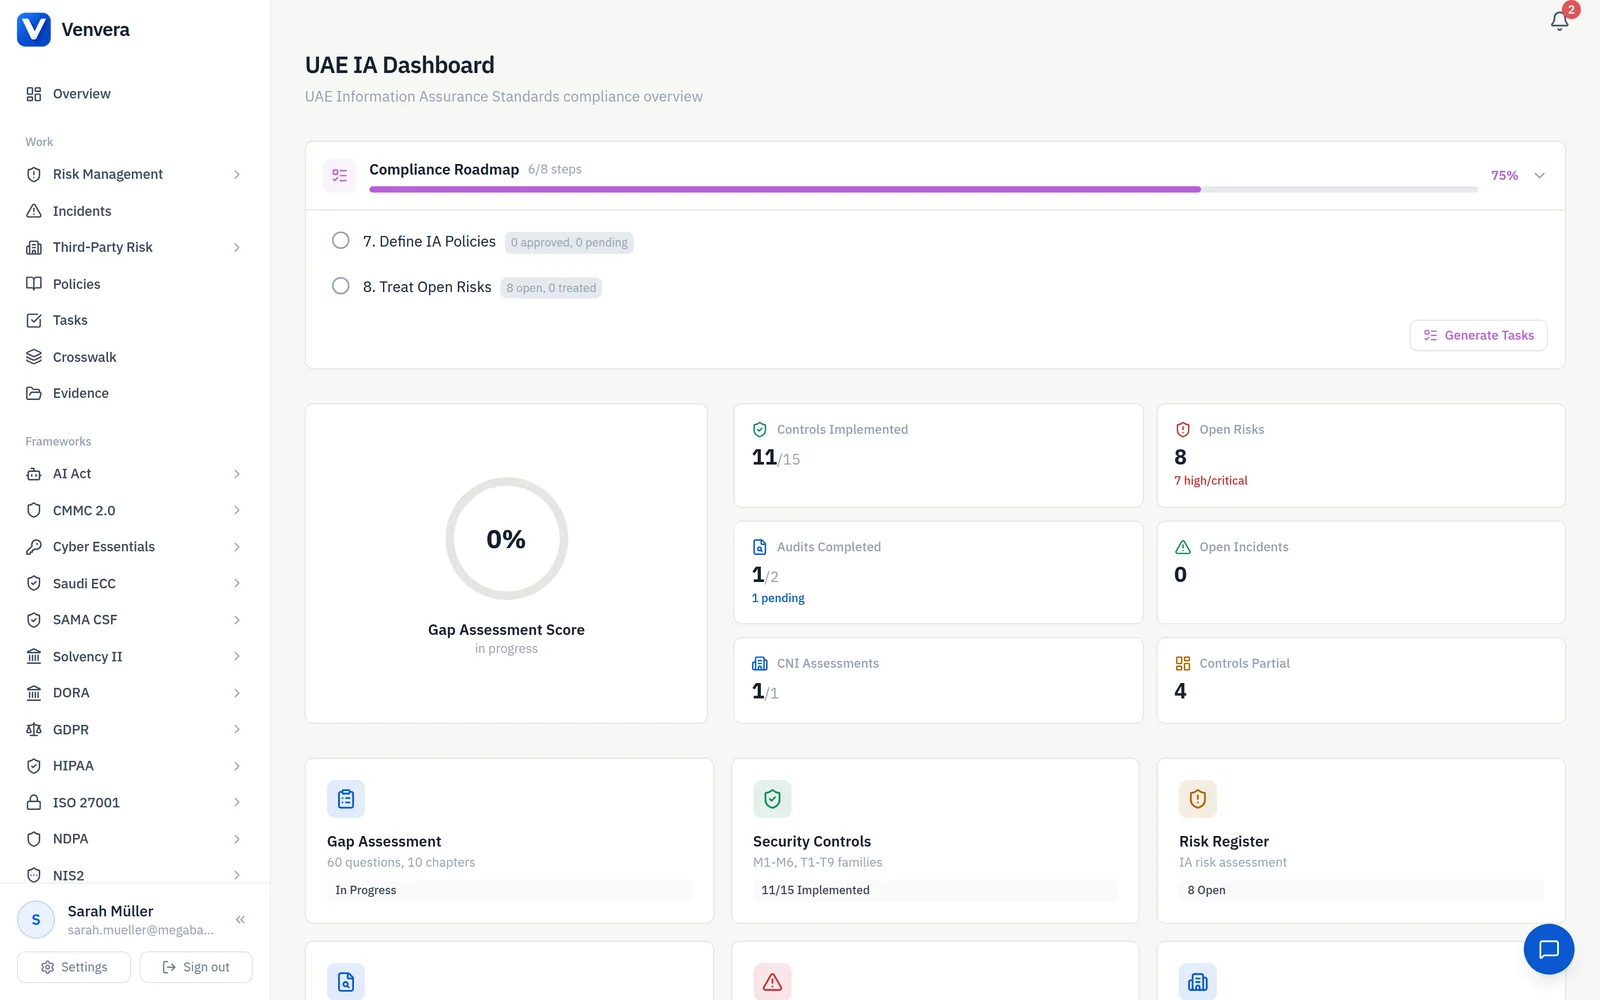
كل ضابط من ضوابط UAE IA الـ 134، في سجل حي واحد.
يمتد الإصدار 2 من معيار UAE IA إلى 134 ضابطًا موزعة على 15 عائلة، وجدول البيانات يفقد السيطرة عليها خلال ربع سنة. تحفظ Venvera الضوابط الـ 134 كلها كسجلات منظمة: الضوابط الـ 70 الواجبة التطبيق دائمًا مُعلَّمة مسبقًا فلا يمكنك إلغاء تحديدها، والـ 64 الأخرى محددة النطاق وفق المخاطر التي قيّمتها، ويحمل كل ضابط أولوية تنفيذه من P1 إلى P4. ولكل ضابط مسؤول وأدلة وحالة تنفيذ، فيبقى وضعك محدّثًا مع تغيير الإدارات لأنظمتها ومراجعة الجهة الرقابية لك.
- الضوابط الـ 134 كلها محفوظة كسجلات منظمة، لا كصفوف في جدول بيانات
- 70 ضابطًا واجب التطبيق دائمًا، مُعلَّمة مسبقًا ومقفلة
- 64 ضابطًا قائمًا على المخاطر، محددة النطاق وفق مستوى المخاطر الذي قيّمته
- أولويات تنفيذ من P1 إلى P4 لتسير المعالجة وفق التسلسل الذي تحدده الجهة الرقابية
- مسؤول وأدلة وحالة لكل ضابط ليوم الفحص
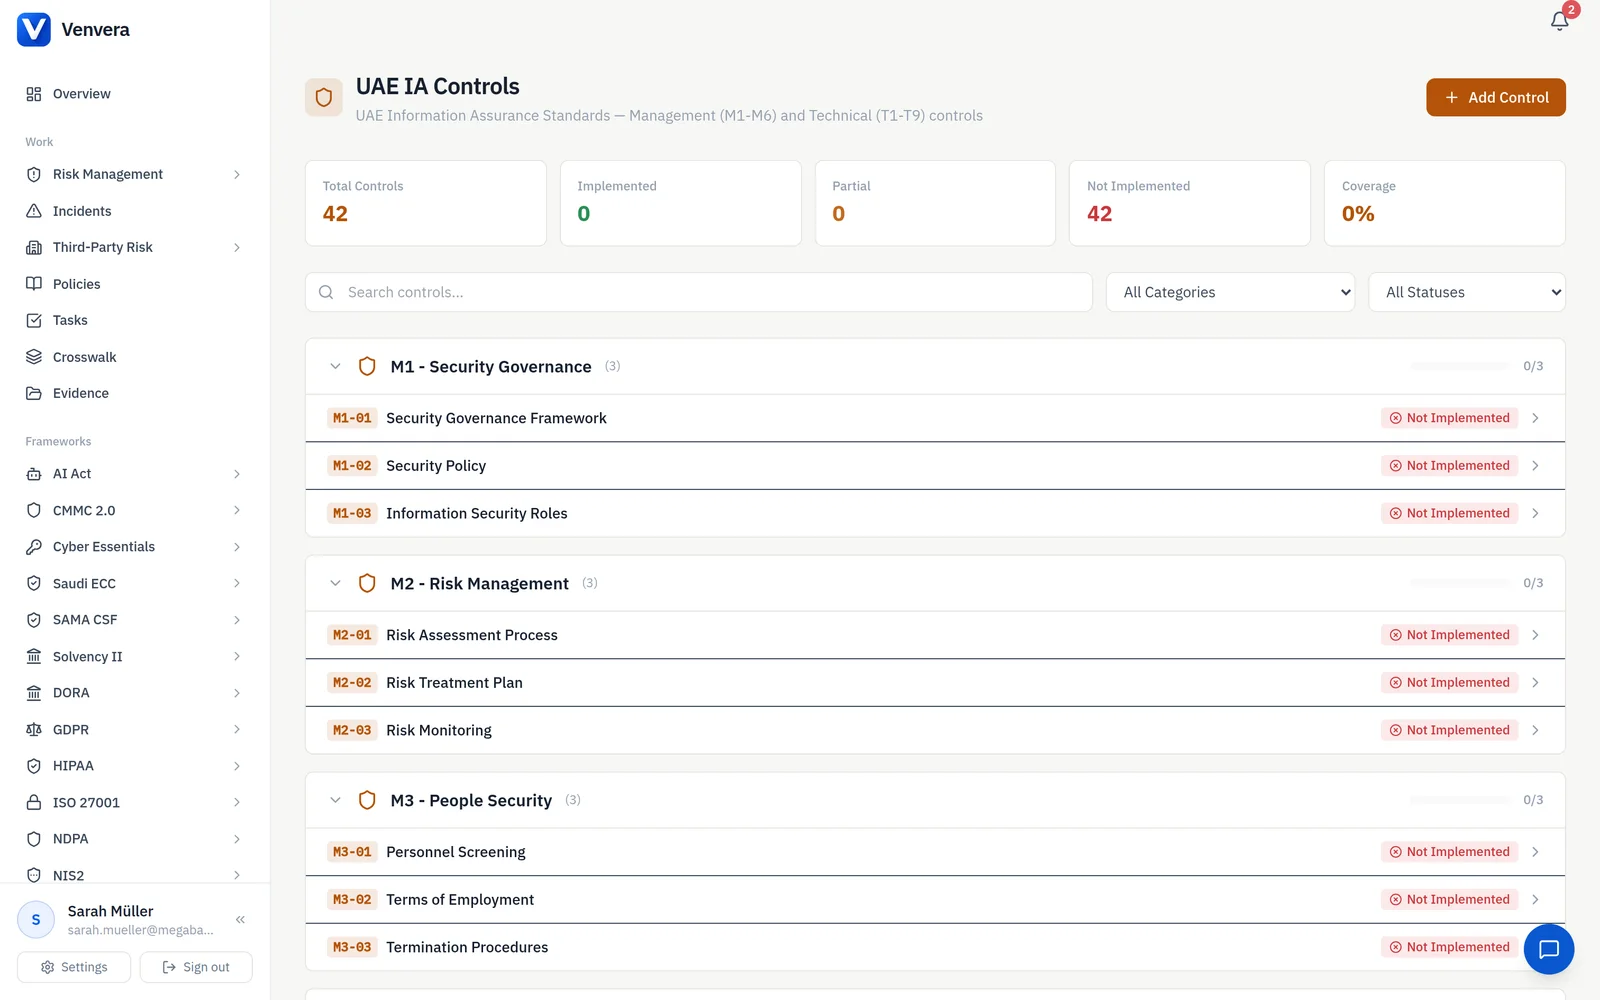
حاصل على شهادة ISO 27001؟ لقد قطعت معظم الطريق.
تتداخل معظم ضوابط UAE IA مع الملحق A من ISO 27001، لذا ينبغي أن يُحتسب العمل الذي أنجزته أصلًا. تربط Venvera كل ضابط في UAE IA بما يعادله في ISO 27001، وتُظهر بدقة الضوابط الخاصة بالإمارات المتبقية، دون مطابقة يدوية ودون أن تدفع لإعادة إثبات ما أثبتّه بالفعل.
- ربط جاهز بين UAE IA والملحق A من ISO 27001
- من 60 إلى 75 بالمئة من الضوابط مستوفاة بأدلة ISO القائمة
- إظهار الفجوات الخاصة بالإمارات لتعرف بدقة ما تبقى
- أدلة يُعاد استخدامها في الإطارين، وتُسجَّل مرة واحدة
- ربط مع أطرك الأخرى في العرض نفسه

سجل مخاطر تعترف به الجهة الرقابية.
يتوقع UAE IA نهجًا منظمًا قائمًا على المخاطر، لا قائمة مورّدين. تقيّم Venvera كل خطر على مصفوفة الاحتمالية والأثر، وتصنّفه تلقائيًا، وتربطه بمجالات UAE IA المحددة التي يمسها. وتُتتبع المسؤوليات وقرارات المعالجة ومواعيد المراجعة، فيصبح تقرير مجلس الإدارة أو طلب الجهة الرقابية نقرة واحدة لا سباقًا مع الوقت.
- تقييم الاحتمالية والأثر متوائم مع منهجية UAE IA
- تصنيف تلقائي من منخفض إلى حرج
- ربط كل خطر بمجالات UAE IA التي يؤثر فيها
- تتبع قرارات المعالجة: التخفيف، القبول، النقل، التجنب
- تقارير مخاطر جاهزة لمجلس الإدارة للتقديم إلى الجهات الرقابية
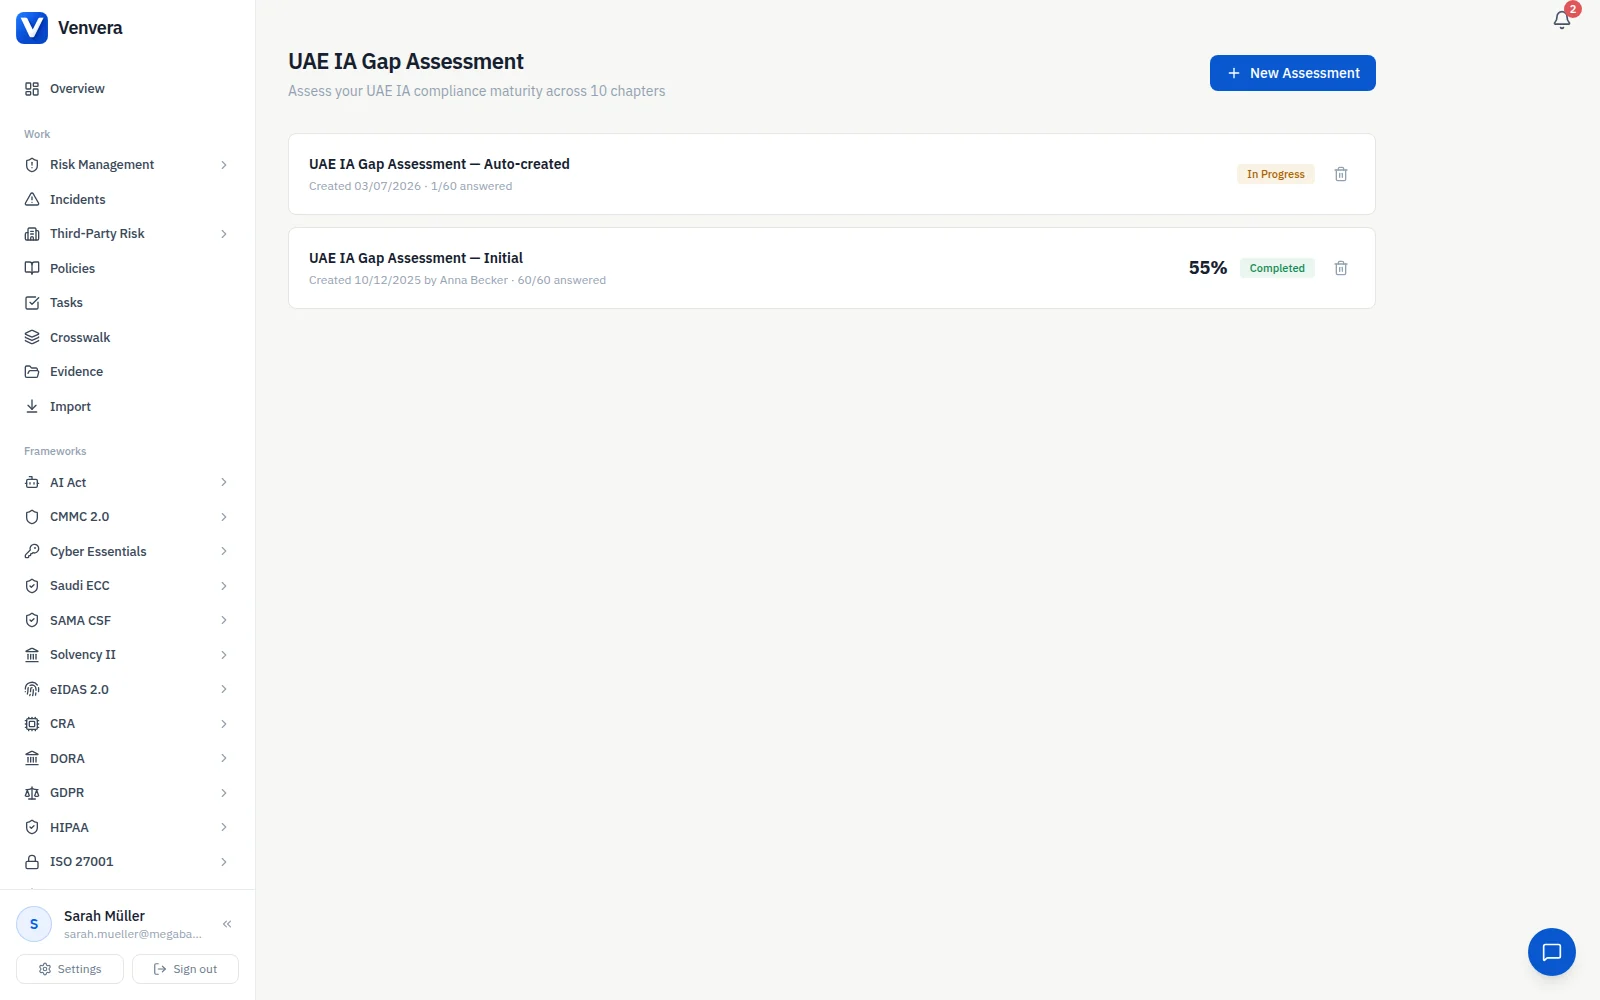
اعرف موقعك قبل وصول الفاحص.
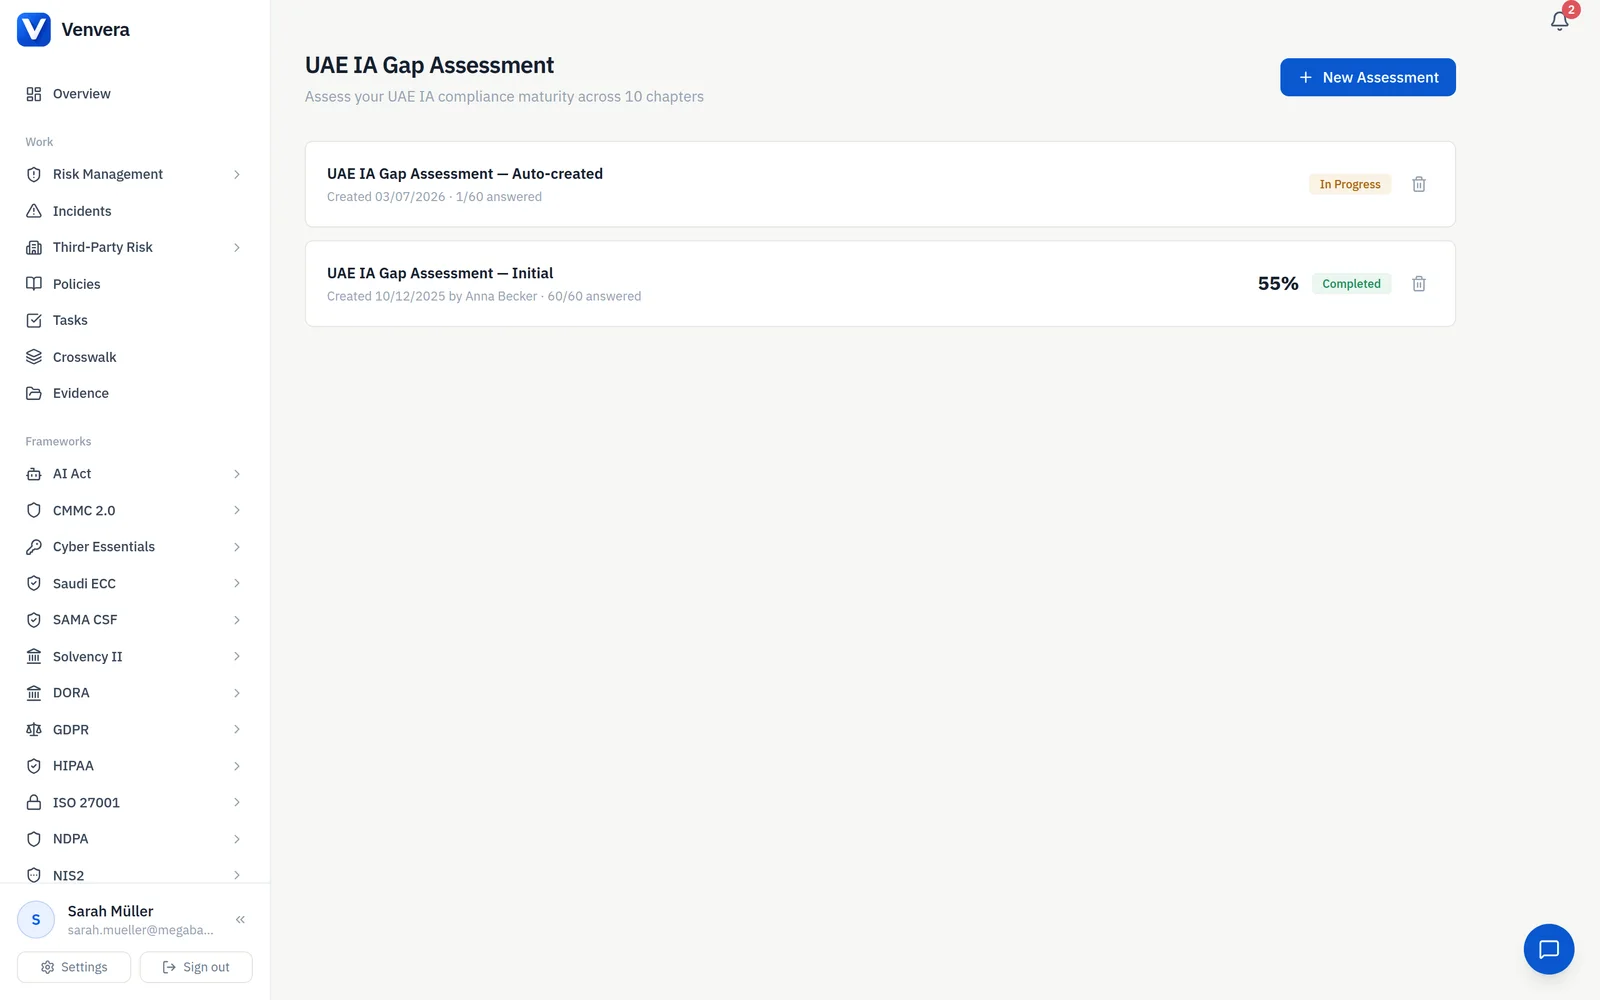
أجرِ تقييم فجوات منظمًا عبر مجموعة ضوابط UAE IA كاملة، واحصل على صورة مُقيَّمة لجاهزيتك مع خارطة طريق معالجة مرتبة حسب الأولوية، مع الجهد والمسؤول والموعد النهائي لكل بند. ابدأ بتقرير الفجوات المجاني، ثم تتبع التقدم من التقييم الأول حتى الجاهزية للفحص بدلًا من التخمين.
- تقييم يشمل جميع ضوابط UAE IA ضمن النطاق
- تقييم الجاهزية من «لم يبدأ» إلى «منفذ بالكامل»
- خارطة طريق معالجة مرتبة حسب الأولوية من P1 إلى P4
- مسؤول وموعد نهائي لكل بند معالجة
- تتبع التقدم عبر الزمن، لا ملف PDF استشاري لمرة واحدة
الأدلة التي يطلبها الفاحص، محفوظة سلفًا.
تتوقف عمليات فحص UAE IA على قدرتك على تقديم الإثبات في اليوم نفسه. تُبقي Venvera الأدلة مرفقة بالضابط الذي تدعمه تحديدًا، مع طابع زمني وإصدارات مضبوطة، فيُجاب طلب الفاحص في دقائق بدلًا من أسبوع من البحث في المجلدات المشتركة.
- أدلة مربوطة بضابط UAE IA المحدد الذي تثبته
- أي نوع ملف: ملفات PDF، ولقطات شاشة، وسجلات، وملفات تصدير
- طابع زمني تلقائي وسجل إصدارات
- حزمة أدلة بنقرة واحدة لمراجعة الفاحص
- يُعاد استخدامها في ISO 27001 وأطرك الأخرى

سياسات مربوطة مباشرة بالضوابط التي تستوفيها.
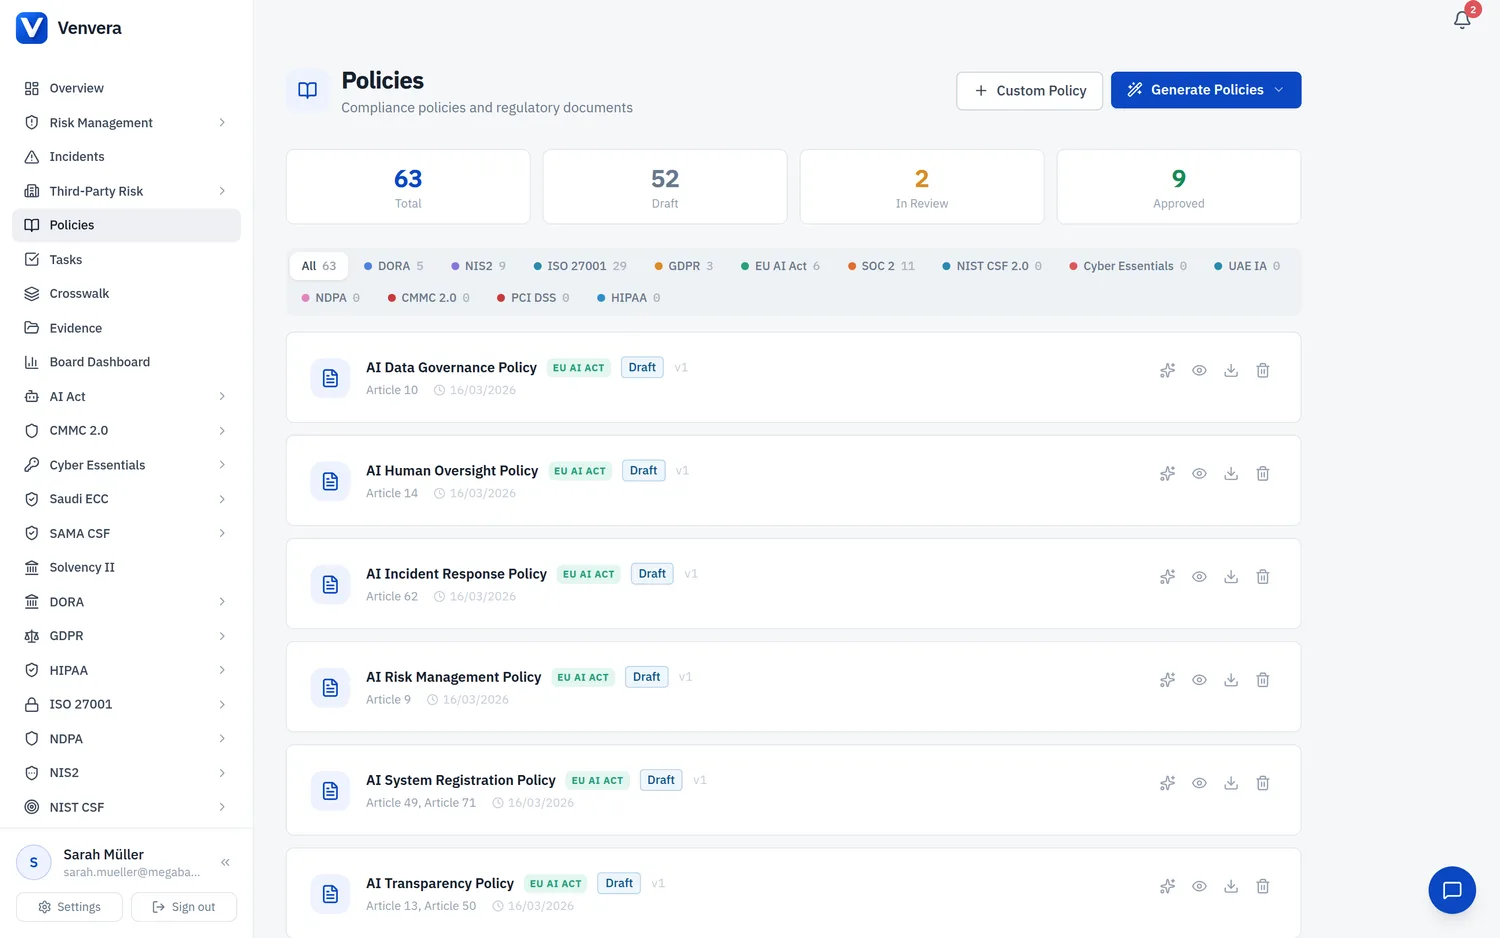
يحتاج كل ضابط في UAE IA إلى سياسة تسنده. تمنحك Venvera مكتبة سياسات يرتبط فيها كل مستند بالضوابط التي يغطيها، ويحمل مسؤولًا ودورة مراجعة، ويُظهر حالة الاعتماد، فلا تختبئ أبدًا في ملف Word منسي فجوةٌ بين ما تقوله سياستك وما يشترطه المعيار.
- مكتبة سياسات مربوطة بـ UAE IA ضابطًا تلو الآخر
- مسؤول وإصدار وتاريخ مراجعة لكل سياسة
- تتبع حالة الاعتماد والتوقيع لأغراض التدقيق
- إظهار الفجوات حيث لا تسند الضابط أي سياسة
- يُعاد استخدامها عبر الأطر لتكتب كل سياسة مرة واحدة
تقارير بنقرة واحدة لكل جهة رقابية إماراتية تخضع لها.
سواء رفعت تقاريرك إلى TDRA للمتطلبات الاتحادية، أو إلى DFSA في DIFC، أو إلى ADGM في أبوظبي، أو إلى VARA للأصول الافتراضية، أو إلى aeCERT بعد حادث، تُنتج Venvera الصيغة الصحيحة بالبيانات الصحيحة لكل منها. صدّر ملخصات مجلس الإدارة، وما تقدمه إلى الجهات الرقابية، وحزم أدلة الفحص، دون إعادة بنائها يدويًا في كل مرة.
- قوالب تقارير لـ TDRA وDFSA وADGM وVARA
- تقارير حوادث لـ aeCERT تُنشأ من سجل الحادث
- ملخصات جاهزة لمجلس الإدارة تعرض وضع المخاطر الحالي لديك
- حزم أدلة الفحص لمراجعة الجهة الرقابية
- تصدير بصيغتي PDF وExcel لتوزيع مرن

إشراف بمستوى البنية التحتية الحيوية يطمئن إليه مجلس إدارتك.
يتحمل مشغّلو البنية التحتية الوطنية الحيوية التزامات مشددة: أمن التقنيات التشغيلية، وحماية سلاسل التوريد، والإبلاغ المعزز عن الحوادث، فوق المعيار الأساسي. تتتبع Venvera الضوابط الخاصة بالبنية التحتية الحيوية إلى جانب بقية الضوابط، وتجمع الوضع بأكمله في لوحة واحدة لمجلس الإدارة، فترى القيادة بدقة موقع المؤسسة قبل أن تسأل جهة رقابية.
- ضوابط خاصة بالبنية التحتية الحيوية متتبعة بمعزل عن خط الأساس
- تقييم أمن التقنيات التشغيلية (OT)
- ضوابط سلاسل التوريد والأطراف الثالثة للخدمات الحرجة
- التزامات الإبلاغ المعزز عن الحوادث متتبعة حتى موعدها النهائي
- وضع المؤسسة بأكملها مجمّعًا لمجلس الإدارة

جدول البيانات أو Venvera.
أسئلة UAE IA، مجابة.
أدلة إرشادية حول UAE IA
- شرح متطلبات UAE IAمجموعة الضوابط الواجبة التطبيق دائمًا، ومستويات الأولوية الأربعة، وتقييم المخاطر الذي يحدد البقية.
- تدقيق UAE IA: ما الذي تتوقعهمن يتحقق من الامتثال، وما الذي يثبته التدقيق، والضوابط الستة التي تنتج الأدلة.
- UAE IA مقابل ISO 27001لماذا تبني الشهادة جزءًا كبيرًا من برنامج UAE IA لكنها لا تحل محل أي جزء منه، وقواعد IA التي لا يطلبها المعيار أبدًا.
- ما التكلفة الفعلية للامتثال لـ UAE IAلماذا تأتي تكلفة اللائحة من متطلباتها الإلزامية لا من البرامج، والمتطلبات الخمسة التي تحدد ميزانيتك.
- أفضل برامج الامتثال لـ UAE IAأي المنصات تحمل مجموعة الضوابط، ومدى ملاءمة كل منها لفريق امتثال خليجي.
- قائمة التحقق للامتثال لـ UAE IAعائلات الضوابط في صورة قائمة تحقق عملية، متاحة للتنزيل مجانًا.
- برامج GRC لشركات دول مجلس التعاون الخليجيما الذي يتغير حين يتعين على منصة واحدة خدمة TDRA وSAMA وADGM في آن واحد.
- سياسات وأدلة ثنائية اللغةما تتوقعه الجهات الرقابية الخليجية باللغة العربية، وما يمكن أن يبقى بالإنجليزية.
- تكلفة الامتثال لـ SAMA CSFالإطار الخليجي المجاور، مُسعَّرًا بالطريقة نفسها: وفق متطلباته الإلزامية.
كن جاهزًا لـ UAE IA لدخول السوق.
ابدأ بتقرير فجوات مجاني يغطي ضوابط UAE IA، في 10 دقائق ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك