Непрекъсваемост на бизнеса, която да управлявате, а не само да сертифицирате.
Venvera е софтуер за ISO 22301, който поставя цялата система за управление на непрекъсваемостта на бизнеса в едно работно пространство: 45-те изисквания по клаузи с доказателствата, които сертифициращият одитор приема, BIA, стратегията, плановете, ученията и прегледите в един календар със собственици и дати, и оценка на пропуските, която проверява преценките, вместо да преразказва клаузите. Без таблица с BIA, без календар за учения в нечия пощенска кутия, без верига от имейли до доставчиците седмицата преди одита.
Каква част от ISO 22301 вече покривате?
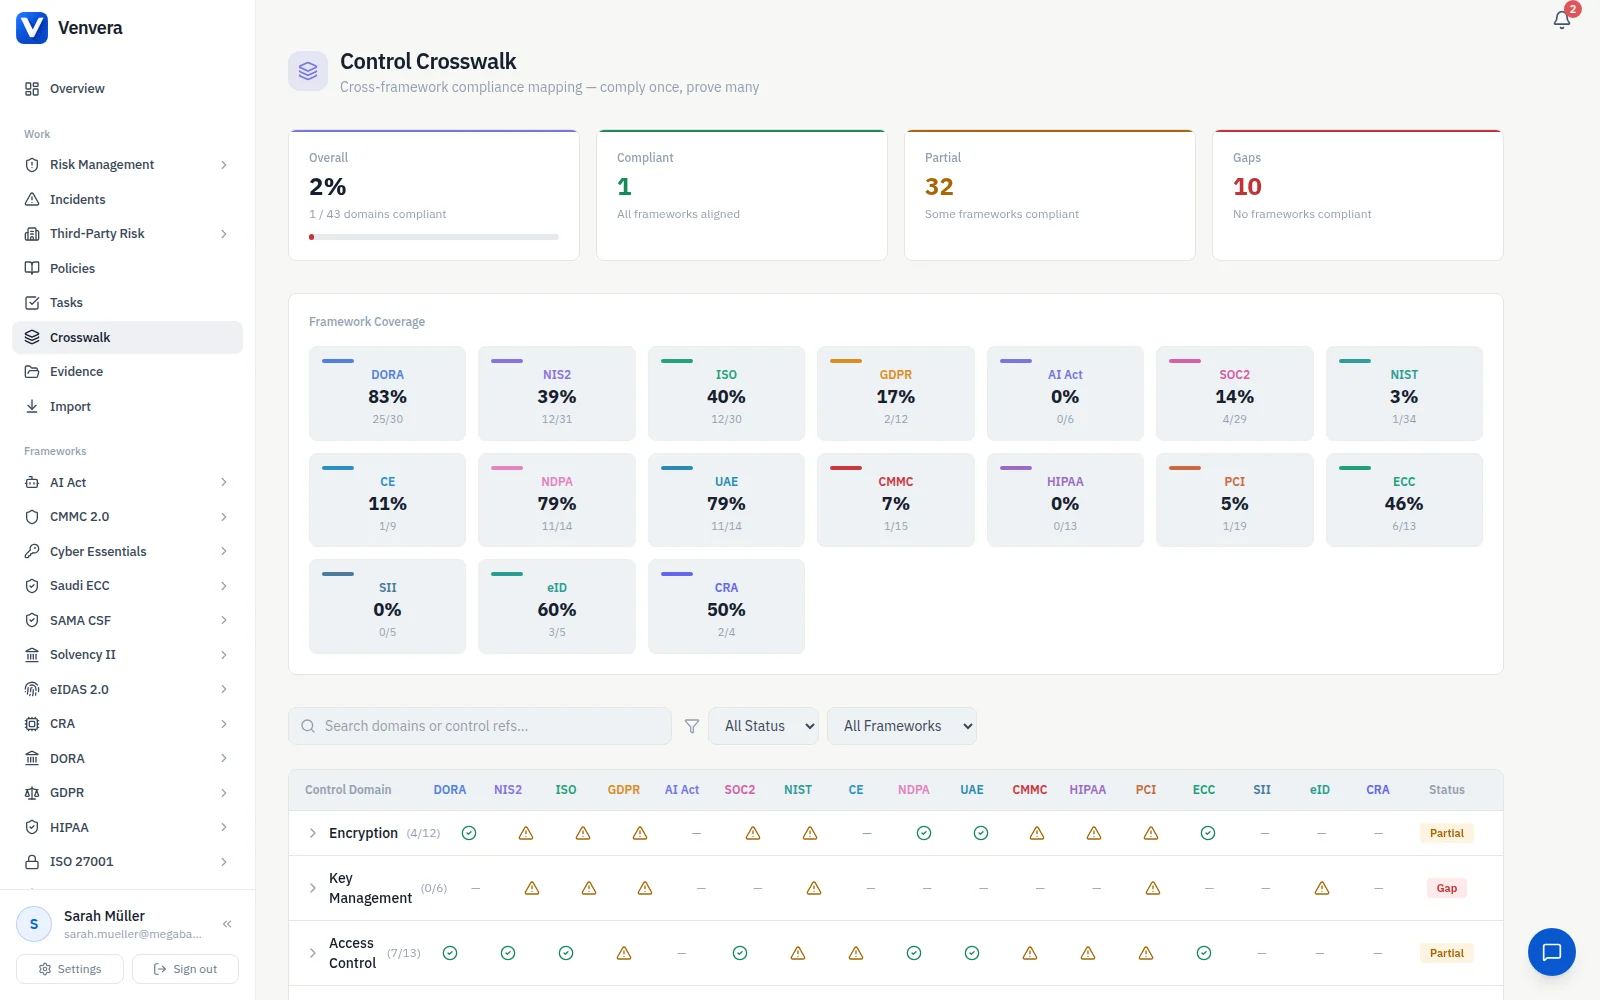
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за ISO 22301, изграден около 45-те изисквания по клаузи
Venvera доставя ISO 22301:2019 като неговите 45 клаузи с изисквания, от 4.1 до 10.2, групирани в осем области, които следват живота на една BCMS: обхват и контекст, лидерство и ресурси, анализ на въздействието върху бизнеса, оценка на риска и стратегия, планове и структура за реагиране, доставчици и зависимости, учения и оценяване, и резултатност, одит и подобряване. Всяко изискване има собственик, статус, собствени доказателства и авторски насоки за това какво го удовлетворява и какво проверяващият отхвърля. Оценка на пропуските с 43 въпроса оценява преценките, които сертифициращият одитор реално проверява, четиринадесетте повтарящи се задължения на BCMS попадат в календара за съответствие, десет шаблона за политики покриват документите, от които системата се нуждае, а в кръстосаната таблица изискването за планове за непрекъсваемост на бизнеса стои редом с изискванията за непрекъсваемост по DORA, NIS2, ISO 27001 и още осем рамки.
Какво е ISO 22301 и кой го възприема?
ISO 22301:2019 е сертифицируемият международен стандарт за система за управление на непрекъсваемостта на бизнеса: процесите, с които една фирма определя най-важните си дейности, колко бързо трябва да бъдат възстановени, какво ще направи, за да ги поддържа или върне в действие, и как доказва, че това би проработило. Сам по себе си той не е законово задължение. Фирмите го възприемат, защото обвързващите ги актове предполагат работеща способност за непрекъсваемост, без да казват как да се изгради: членове 11 и 12 от DORA изискват от финансовите субекти обща политика за непрекъсваемост на бизнеса, анализ на въздействието върху бизнеса, тествани планове за непрекъсваемост, функция за управление на кризи и вътрешен одит на плановете за възстановяване; член 21, параграф 2, буква в) от NIS2 изисква непрекъсваемост на бизнеса, резервни копия, възстановяване след бедствия и управление на кризи и посочва международните стандарти като мерило; четири контрола от Приложение А на ISO 27001 предполагат BIA и тествана ИКТ непрекъсваемост, които СУИС не определя; а CPS 230 на APRA изисква нива на толеранс и ежегодно учение, които са BIA и програмата за учения по ISO под други имена. Сертифицираната BCMS е признатият начин да покажете на надзорен орган, картова схема или клиент, че способността съществува.
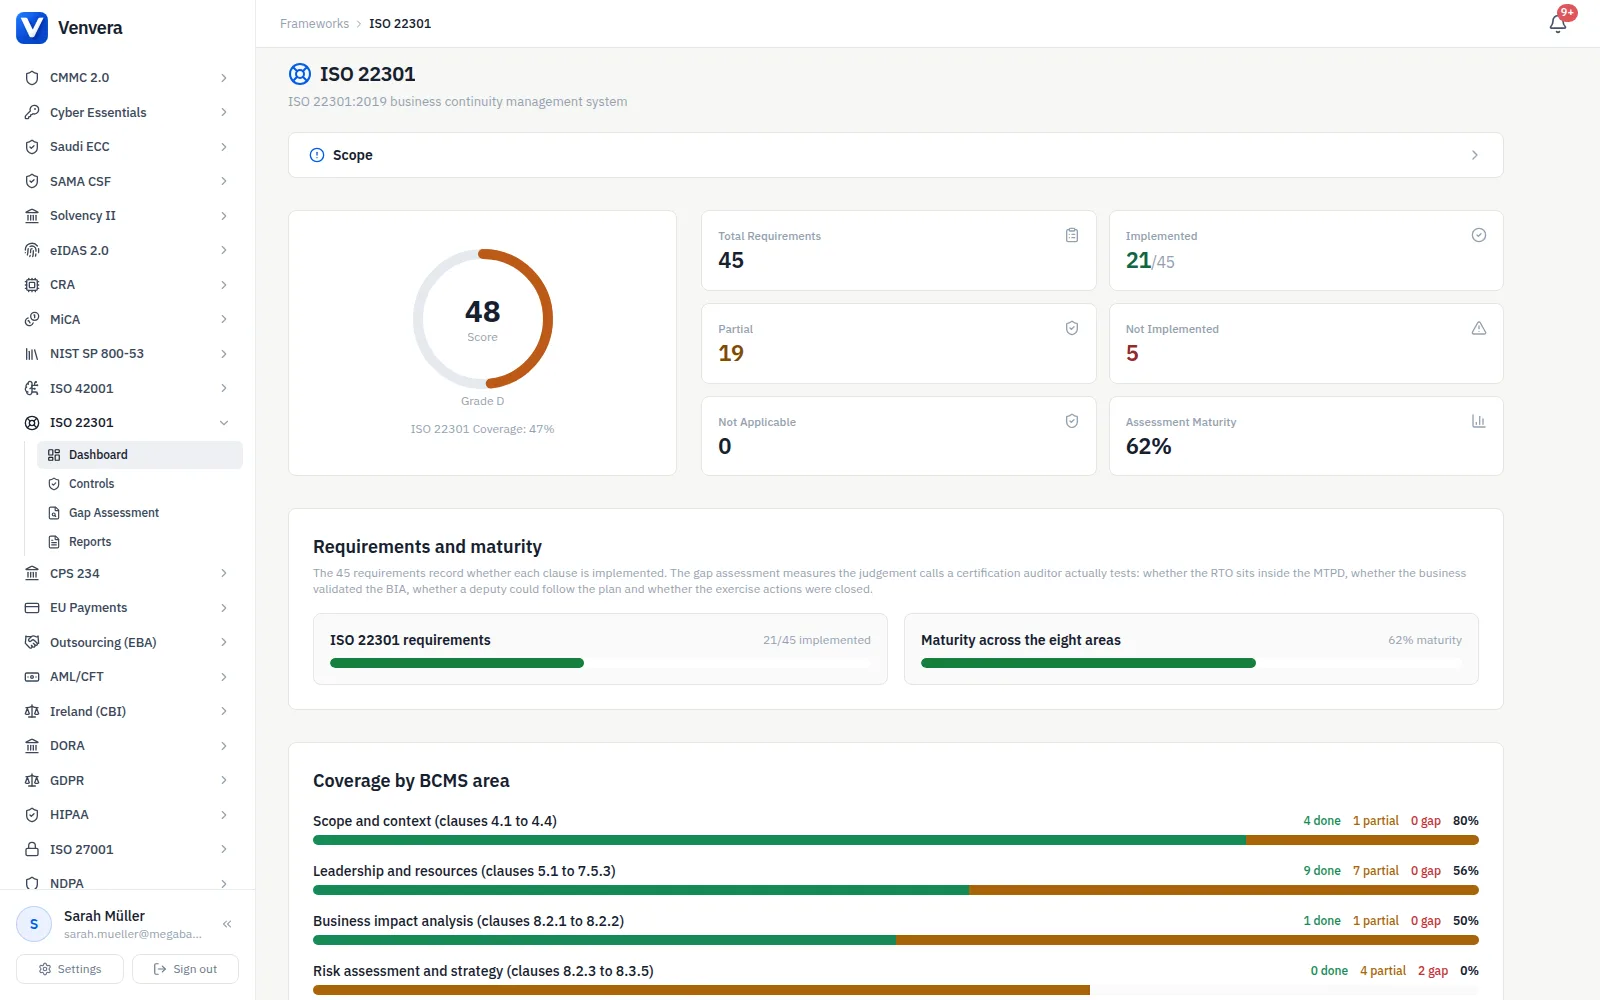
Всичките 45 изисквания, цитирани по номер на клауза.
Всяка номерирана клауза с изискване от ISO 22301:2019, от разбирането на организацията и нейния контекст в 4.1 до непрекъснатото подобряване в 10.2, посочена по клауза, защото така я цитират сертифициращият одитор, вътрешният одитор и надзорникът по DORA, който чете досието на BCMS. Всяко носи авторски насоки за артефактите, които проверяващият иска, и, също толкова важно, за това какво се отхвърля: анализ на контекста, копиран от шаблон, обхват, определен по организационна схема, BIA, попълнена от екипа по непрекъсваемост без собствениците на дейностите, резервно копие, което никога не е било възстановявано.
- Всичките 45 изисквания, групирани в осем области на BCMS
- Цитирани по номер на клауза, а не по измислен идентификатор на контрол
- Авторски насоки за доказателствата по всяко, включително какво не минава
- Собственик, статус и собствени доказателства за всяко изискване
- Бележки за съразмерност за малка фирма и за група
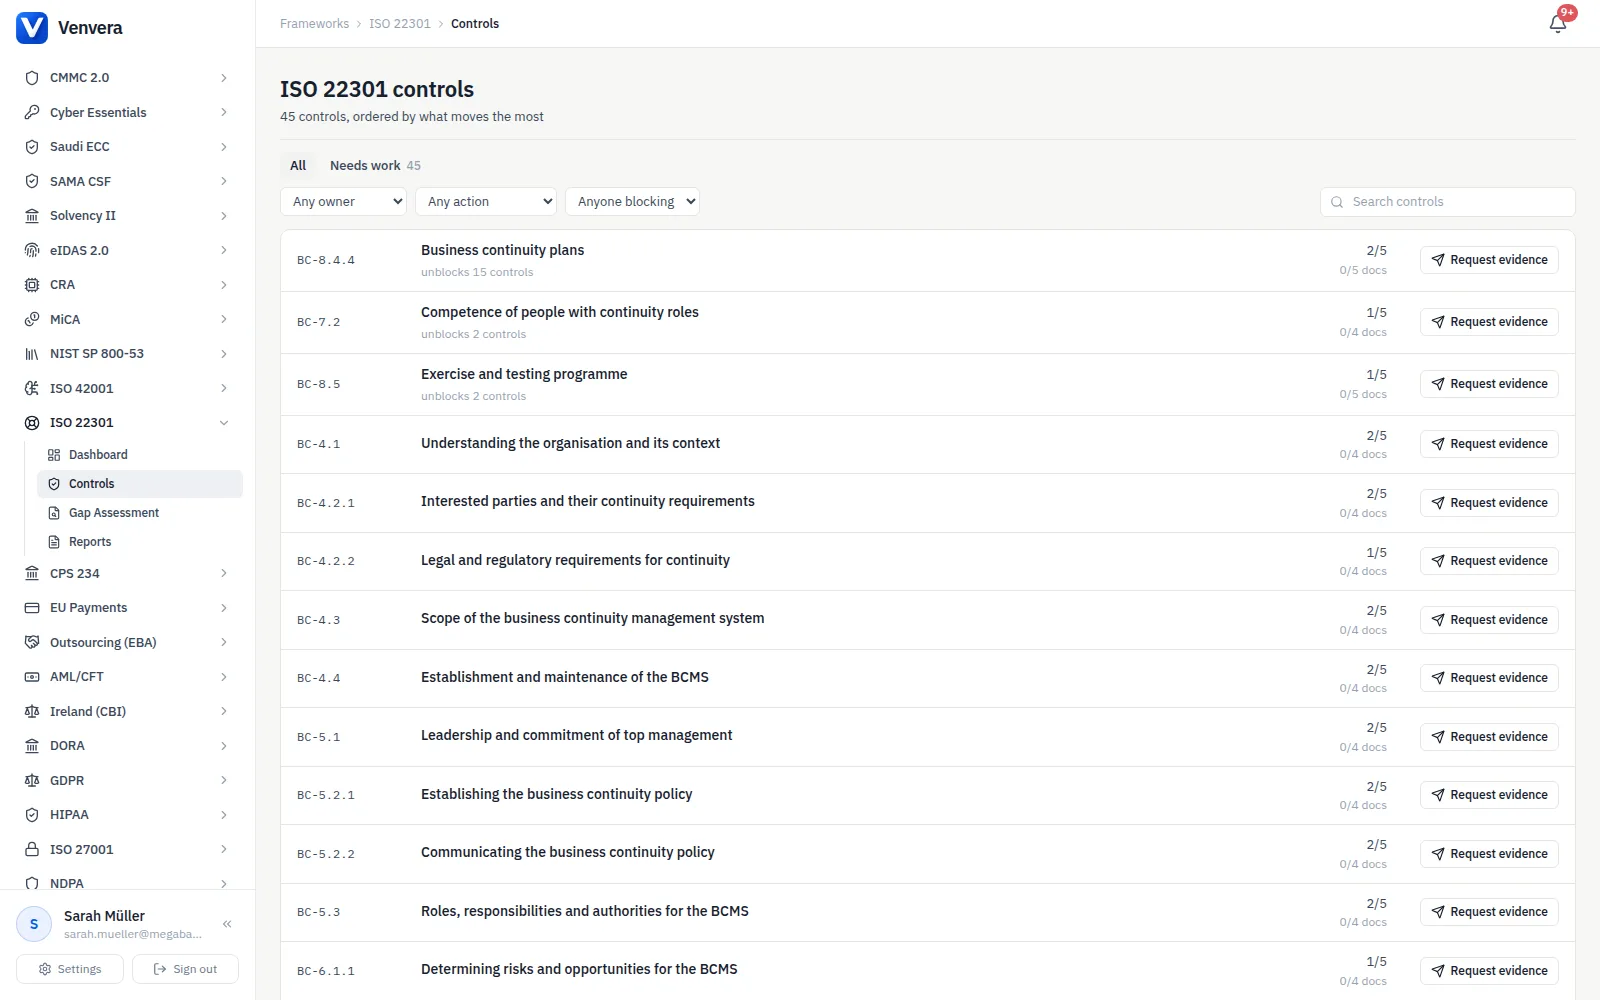
Аритметиката, която сертифициращият одитор проверява първа.
Клауза 8.2.2 дава три времеви стойности и една стойност за капацитет за всяка приоритизирана дейност: максимално допустимия период на прекъсване, целевото време за възстановяване вътре в него, целевата точка на възстановяване за данните и минимално приемливия капацитет по време на възстановяването. Две правила ги правят одитируеми: RTO трябва да е вътре в MTPD с резерв, и нито една поддържаща система, доставчик или обект не може да има цел за възстановяване, по-дълга от RTO на дейностите, които зависят от тях. BIA, която нарушава някое от правилата, превръща плановете във фикция, колкото и добре да са написани. Оценката на пропуските задава точно тези въпроси, а насоките към 8.2.2 изброяват записите, които доказват отговорите.
- MTPD, RTO, RPO и минимален капацитет за всяка дейност
- Двете правила за съгласуваност като изрични въпроси
- Валидиране от собствениците на дейностите, доказано, а не предполагано
- Зависимости от доставчици и групови услуги, обхванати изцяло
- Съгласувано с инвентара на критичните функции по DORA
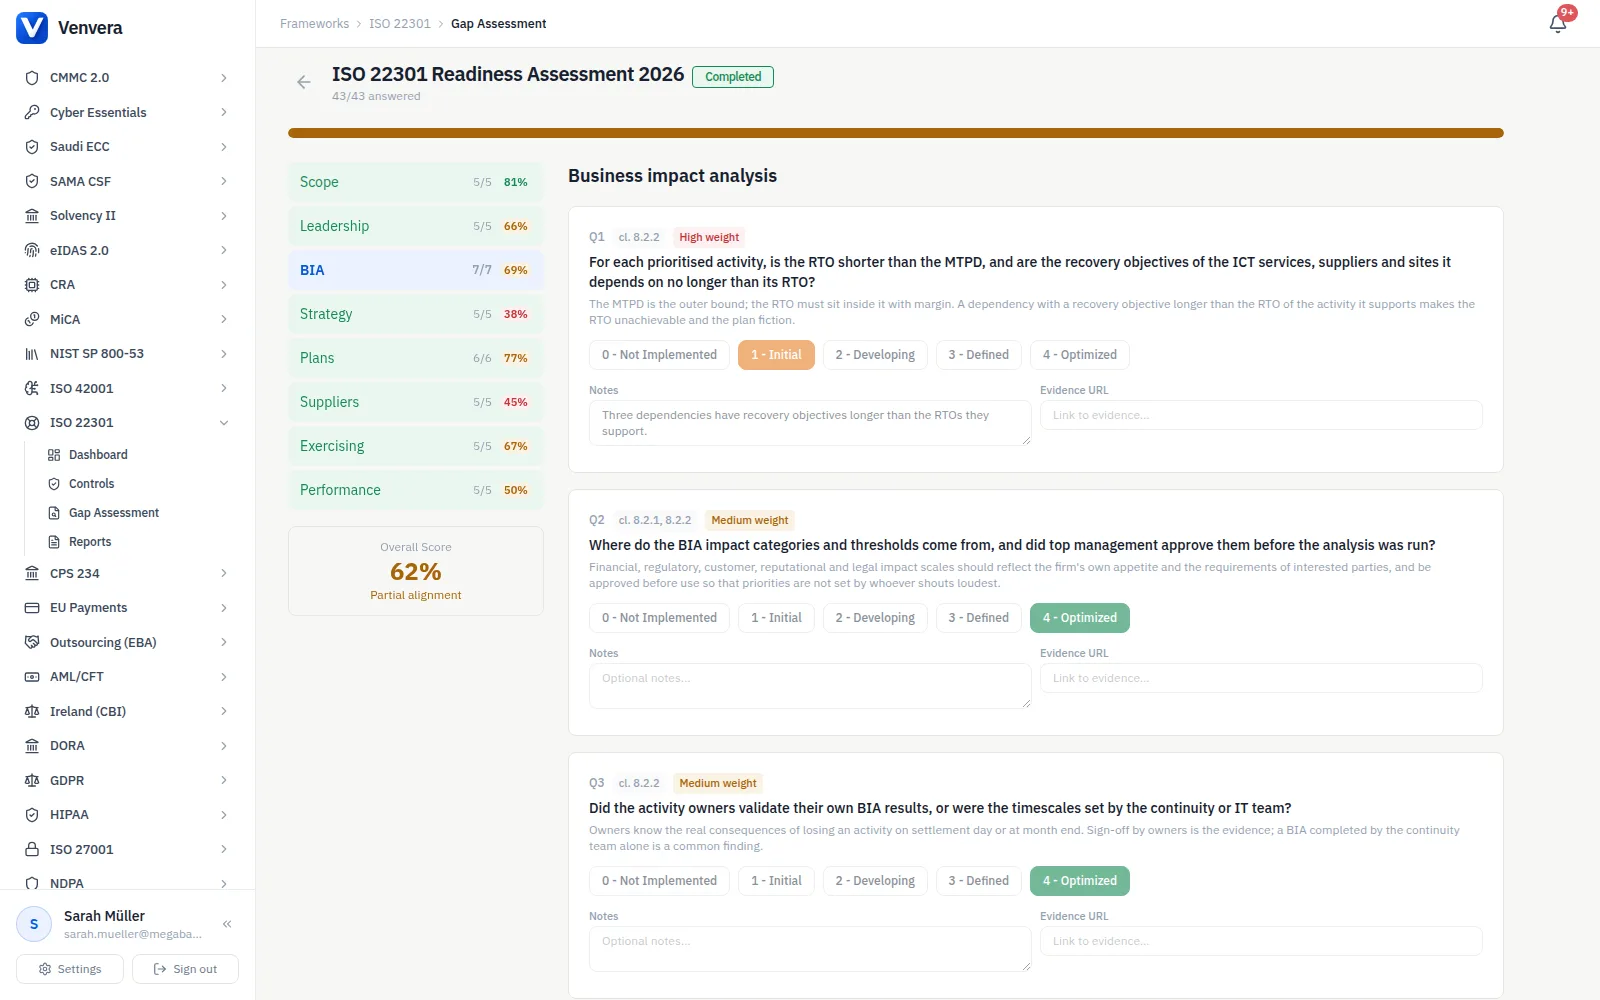
Планове, които заместник може да следва, учения, в които някой може да се провали.
Клауза 8.4 изисква структура за реагиране с прагове за активиране и заместници, които имат същите правомощия като титулярите, планове с елементите, които стандартът изброява, процедури за предупреждение и комуникация, които работят, когато корпоративният тенант е недостъпен, и планирано връщане към нормална работа с равнение на всичко, уловено чрез заобиколни процедури. Клауза 8.5 изисква програма за учения, която валидира цялата стратегия във времето, с официален доклад след всяко учение и приключени действия. Venvera проследява всяко от тях като изискване със собствени доказателства и води програмата за учения, теста на ИКТ възстановяването и прегледа на плановете като календарни задължения, така че годината между одитите да оставя запис.
- Прагове за активиране и заместници като отделни изисквания
- Съдържанието на плановете, проверено спрямо елементите на 8.4.4
- Връщане към нормална работа и равнение по 8.4.5
- Програма за учения, тест на ИКТ възстановяването и преглед на плановете в календара
- Доклади от ученията и приключване на действията, доказани
Зависимостите, които границата на обхвата не може да скрие.
Клауза 8.1 изисква възложените на външни изпълнители процеси и веригата на доставки да бъдат контролирани, а клауза 4.3 не позволява на фирмата да изключи от обхвата функция, от която зависи приоритизирана дейност. За платежна фирма това означава процесорът, бюрото за персонализация на карти, облачният регион и груповият център за данни: всеки се нуждае от договор със задължения за непрекъсваемост, съобразени с RTO на дейността, актуална увереност, че доставчикът може да изпълни, и място в програмата за учения. Въпросите за доставчиците в оценката на пропуските и насоките към 8.1 и 8.3.4 правят тази съвкупност видима, а именно там сертификатът иначе би означавал по-малко, отколкото клиентите си мислят.
- Зависимости от доставчици, извлечени от BIA, а не от регистъра на аутсорсинга
- Договорни клаузи, съобразени с RTO на дейността
- Доказателства за увереност с дата, а не обещание
- Концентрацията в доставчик или регион като оценяван въпрос
- Групови услуги, третирани със същата строгост като външните доставчици
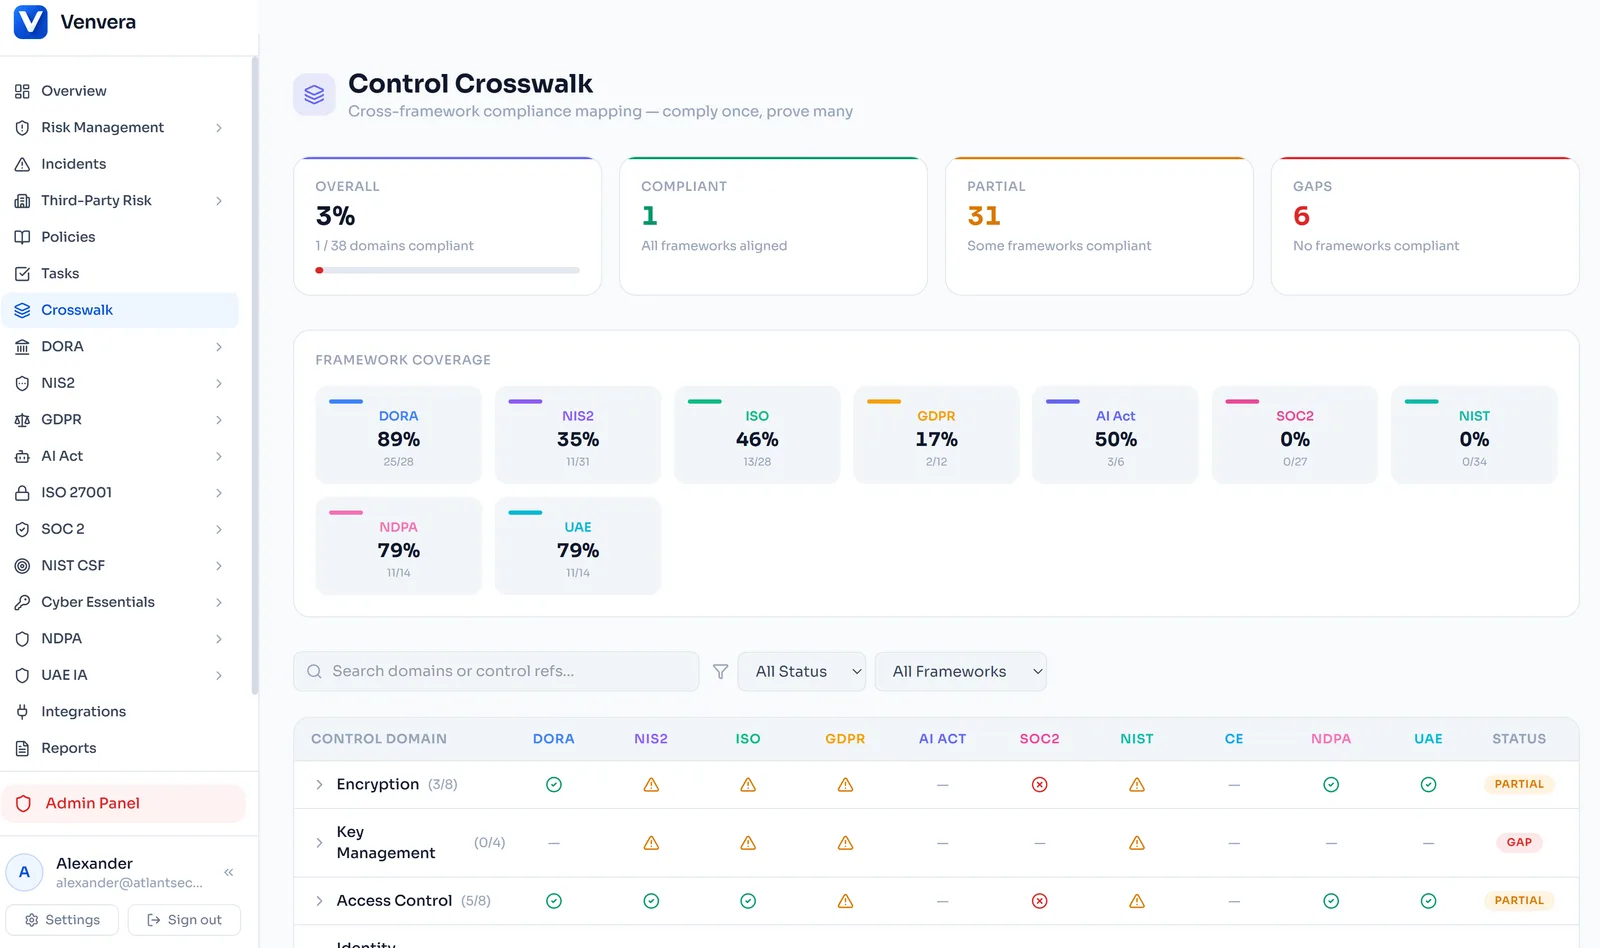
Четиринадесет повтарящи се задължения, всяко с дата и собственик.
Стандартът навсякъде казва „на планирани интервали“ и не фиксира дата, така че всяка фирма трябва сама да реши цикъла си и после да го спазва. Venvera води четиринадесетте задължения, които сертифициращият орган очаква да види, в календара за съответствие със собственици, дати, срокове за подготовка и напомняния: прегледа и повторното одобрение на BIA, оценката на риска, прегледа на стратегията, програмата за учения, теста на ИКТ възстановяването, прегледа на плановете и данните за контакт, прегледа на правните изисквания, увереността от доставчиците за непрекъсваемост, осведомеността и обучението по роли, тримесечния доклад за резултатността, вътрешния одит, прегледа от ръководството, прегледа на политиката и целите и потвърждението на контекста и обхвата. Всяко цитира клаузата, на която служи.
- Тринадесет годишни задължения и един тримесечен доклад
- Всяко цитира клаузата, на която служи
- Собственици по роля на отговорност, от ръководителя по BCM до изпълнителния директор
- Срокове за подготовка и напомняния преди всяка дата
- Приключването на задължение го премества в следващия цикъл
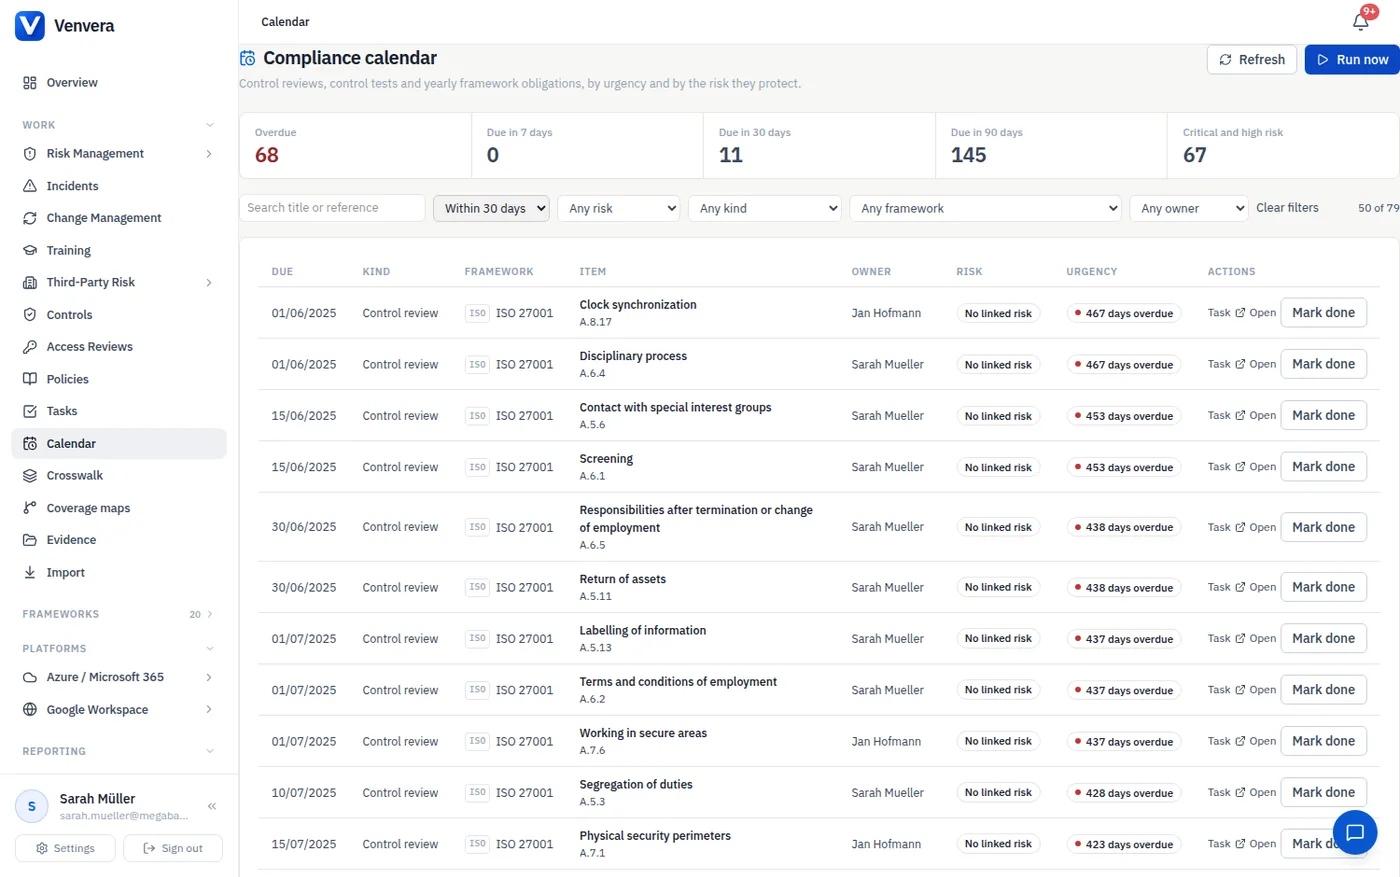
Свързано там, където артефактът е същият, и никъде другаде.
Рядко фирма прилага ISO 22301 самостоятелно, но кръстосаната таблица свързва изискване с друга рамка само там, където същото задължение е свързано със същия артефакт, и това условие изпълняват три изисквания. Плановете за непрекъсваемост на бизнеса по клауза 8.4.4 са в групата „Непрекъснатост на дейността“ редом с изискванията за непрекъсваемост по DORA, NIS2, ISO 27001, SOC 2, NIST CSF 2.0, NIST SP 800-53, HIPAA, GDPR, NDPA, саудитския ECC и UAE IA. Компетентността за ролите в областта на непрекъсваемостта по клауза 7.2 е свързана с CP-3 от NIST SP 800-53, а програмата за учения по клауза 8.5 е свързана с CP-4. Политиката, BIA, решенията за резервни копия и резервираност, структурата за реагиране, комуникацията, възстановяването, оценяването и вътрешният одит не са свързани: BIA не е оценка на ИКТ риска, ученията не са програмата за тестване по DORA, а одит на СУИС не доказва одит на BCMS. За финансов субект самата работа все пак служи на DORA: BIA, плановете, ежегодните тестове за непрекъсваемост и вътрешният одит, които BCMS произвежда, са това, което изискват членове 11 и 12. Изискването за планове е свързано в кръстосаната таблица; останалите връзки с DORA фирмата прави сама, като прикачва същите доказателства към тези изисквания.
- Три изисквания на ISO 22301 в кръстосаната таблица: 7.2, 8.4.4 и 8.5
- Плановете по клауза 8.4.4 редом с изискванията за непрекъсваемост в единадесет рамки
- Клауза 7.2, свързана с CP-3 от NIST SP 800-53, и клауза 8.5, свързана с CP-4
- Свързано само когато артефактът е същият, никога за общо задължение за политика
- Програмата за тестване по DORA умишлено не е приравнена към ученията
Таблицата или Venvera.
ISO 22301, с отговори.
Ръководства за непрекъсваемост на бизнеса и устойчивост
- Тестване на оперативната устойчивост по DORA: годишната програмаКакво е и какво не е тестването по DORA: защо програмата по член 24 е тестване на сигурността, а ежегодният тест по член 11, параграф 6 е това, което програмата ви за учения осигурява.
- Срокове за докладване на инциденти по регулацииСроковете за уведомяване, които прекъсване може да задейства по DORA, GDPR, NIS2 и картовите схеми и които планът ви за кризисна комуникация трябва да носи.
- Как да извършите оценка на риска от трети страниОценяване на доставчиците, от които приоритизираните ви дейности реално зависят, където обхватът на една BCMS обикновено се оказва недостатъчен.
- Как да събирате одитни доказателстваКакво се зачита за проверимо доказателство при сертификационен одит и методът за събиране зад него.
Вижте къде реално са доказателствата ви за непрекъсваемост на бизнеса.
Започнете с безплатен доклад за пропуските по рамката, която ви спира: 10 минути, без имейл за начало.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше