Правилникът за аутсорсинга, до регистъра на доставчиците ви.
Venvera превръща насоките на ЕБО за риска от трети страни (EBA/GL/2026/09) и насоките за аутсорсинг на Централната банка на Ирландия в 72 изисквания с отговорници, доказателства и дати, в същото работно пространство като регистъра на доставчиците, регистъра на информацията по DORA, въпросниците и анализа на концентрацията, които екипът ви вече ползва. Рамката е правилникът; регистърът е мястото, където се върши работата.
Едно работно пространство за правилника и регистъра
Venvera доставя EBA/GL/2026/09 като 53 изисквания, цитирани по параграф, от пропорционалността в параграф 23 до структурата на стратегията за изход в параграф 116, и междусекторните насоки за аутсорсинг на Централната банка на Ирландия като 19 изисквания, цитирани по раздел от част B, всяко само там, където Централната банка добавя нещо, което насоките не изискват. Всяко изискване има отговорник, статус, собствени доказателства и авторски насоки за това какво приема и какво отхвърля проверителят на надзорния орган. Регистърът, който насоките описват, е регистърът на доставчиците, който екипът ви вече поддържа в модула за риск от трети страни, с регистъра на информацията по DORA, въпросниците, веригата на под-аутсорсинга и анализа на концентрацията до него, така че поле, което правилникът изисква, се въвежда веднъж и се доказва от изискването. Оценка на пропуските с 39 въпроса измерва дали рамката работи, девет шаблона за политики цитират параграфите, които изпълняват, а дванадесетте повтарящи се задължения попадат в календара за съответствие с отговорници и дати.
Какво са насоките на ЕБО за риска от трети страни и кой трябва да ги спазва?
EBA/GL/2026/09 са насоките на ЕБО за доброто управление на риска от трети страни при услуги, различни от ИКТ, публикувани в окончателен вид на 18 септември 2026 г. Те заменят насоките за възлагане на дейности на външни изпълнители от 2019 г. за всичко, което не е ИКТ услуга, разширяват предмета от аутсорсинг към всяко повтарящо се споразумение с трета страна и подреждат регистъра, политиката и договорните клаузи по DORA, така че една цялостна рамка да може да покрие ИКТ и не-ИКТ доставчици. Прилагат се за кредитни институции, инвестиционни посредници, платежни институции и институции за електронни пари, с по-строг режим за споразуменията, поддържащи критични или важни функции, и обвързват пряко управителния орган: използването на доставчик никога не делегира отговорността му. Датата на прилагане, краят на двугодишния преходен период и отмяната на насоките от 2019 г. предстои да бъдат потвърдени от ЕБО. Регулираните в Ирландия дружества отговарят и по междусекторните насоки за аутсорсинг на Централната банка на Ирландия от декември 2021 г., които добавят методология за критичност, собственост на борда, условия за под-аутсорсинг, стратегия за чувствителните данни, оценки на риска по държави при офшоринг, разширена надлежна проверка, договорни допълнения, тестване на изхода и подаването на регистъра на аутсорсинга.
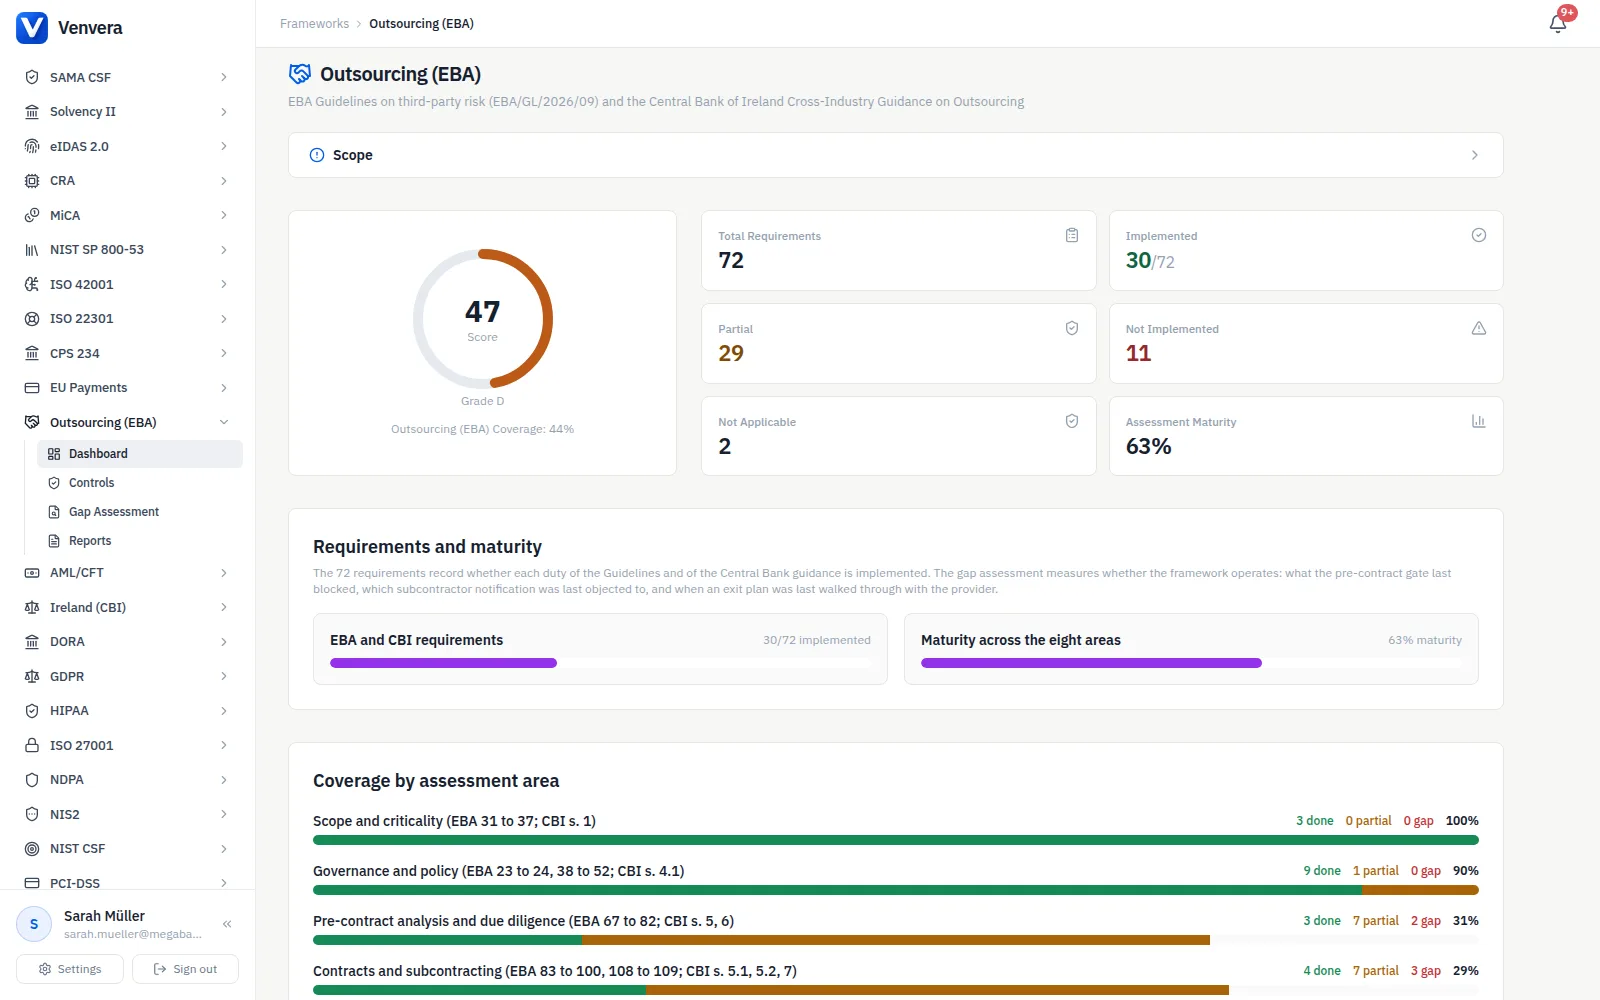
Всичките 72 задължения, цитирани така, както ги цитира надзорният орган.
Всяко задължение от насоките от 2026 г., което обвързва дружеството, посочено по параграф (EBATP-87 покрива параграфи 87 до 89), защото така го цитират ЕБО, вашият вътрешен одит и надзорният орган, групирано в осем области от обхват и критичност до ирландските особености. 19-те изисквания на Централната банка стоят до тях, цитирани по раздел от част B, и съществуват само там, където Централната банка добавя стъпка, праг, честота или поле с данни: ирландско дружество отговаря и на двете, всяко друго отбелязва редовете на CBI като неприложими с една обосновка. Всяко изискване носи авторски насоки за артефактите, които проверителят иска, и за това какво се отхвърля: чеклист на портала, който никога не е отказал подпис, списък на подизпълнители, който никога не е бил съгласуван, план за изход, през който никой не е преминал.
- 53 изисквания на ЕБО по параграф, 19 изисквания на CBI по раздел
- Осем области, от обхват и критичност до ирландските особености
- Авторски насоки за доказателствата по всяко, включително какво се проваля
- Отговорник, статус и собствени доказателства за всяко изискване
- Редовете на CBI извън Ирландия се отбелязват като неприложими с една обосновка
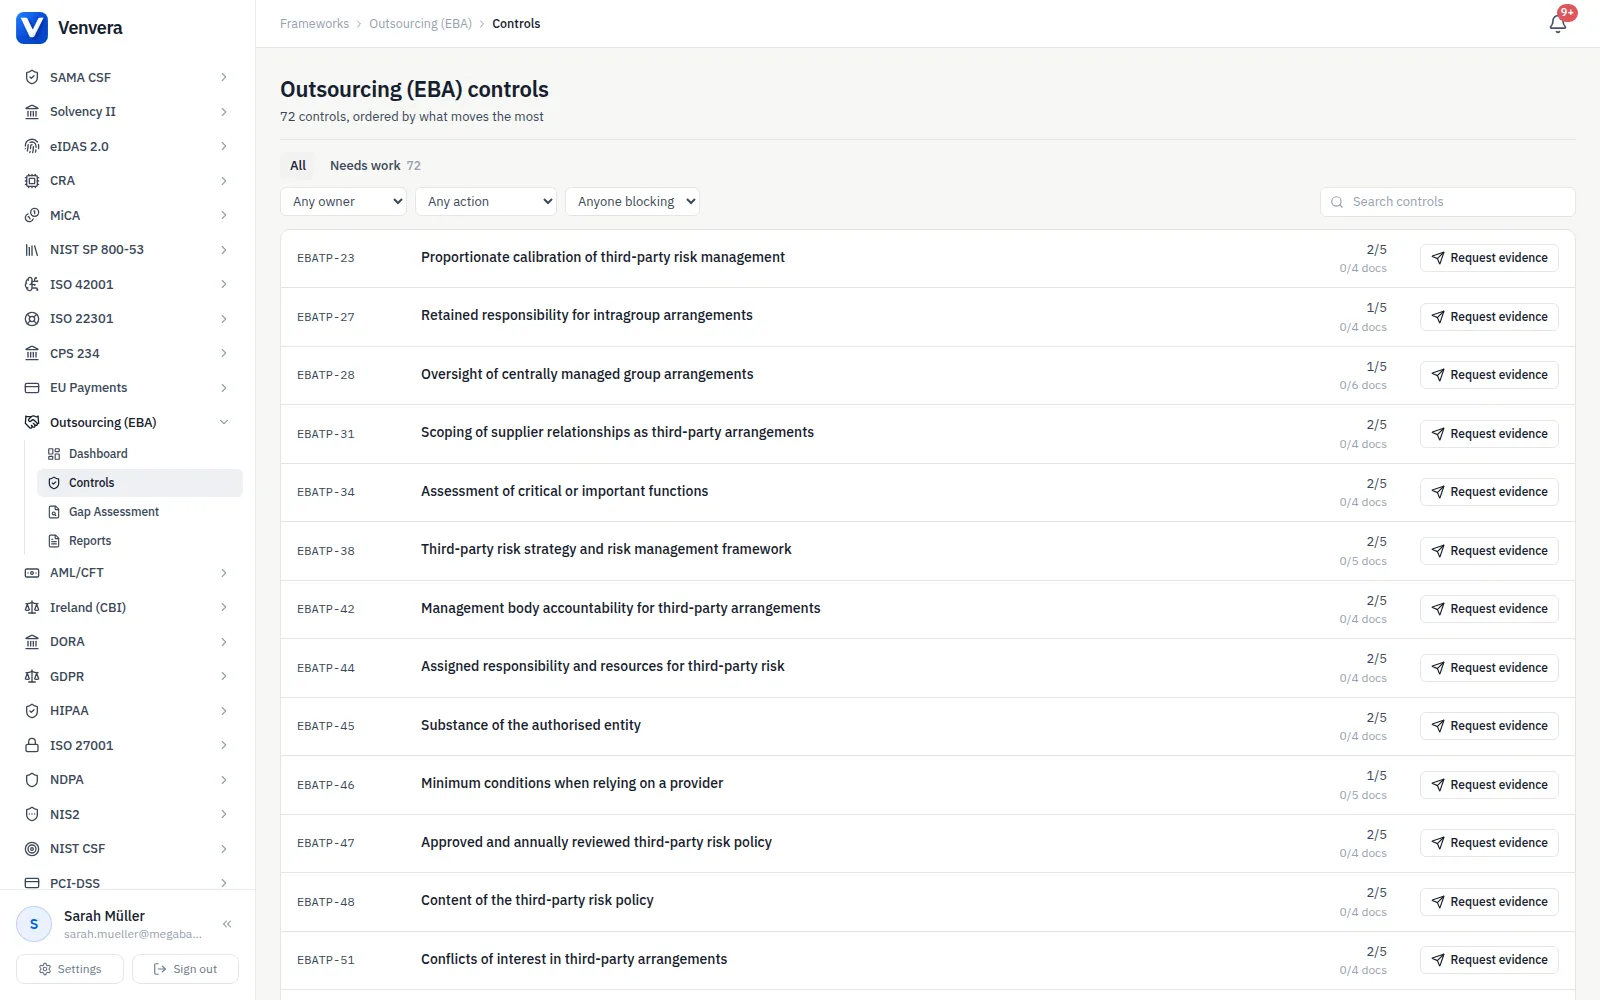
Полетата на регистъра, които правилникът иска, в регистъра, който вече водите.
Параграфи 58 до 62 изброяват всяко поле, което регистърът на споразуменията с трети страни трябва да съдържа, а отчетът за Централната банка добавя свои: референтен номер и вид на споразумението, критичност с мотиви, идентификатори и крайно предприятие майка на доставчика, държави на изпълнение, подизпълнители с ранга им във веригата, резултат от оценката на заменимостта, оценка на реинтеграцията с цели за възстановяване, флаг за план за изход, дати на одити и годишни разходи. Venvera не иска от вас да водите втори регистър. Модулът за риск от трети страни държи регистъра на доставчиците и регистъра на информацията по DORA, а редовете с изисквания показват на надзорния орган, че всяко поле съществува, попълнено е за критичните споразумения и тази година е съгласувано с разчетите с доставчици и с архива на договорите.
- Един регистър на доставчиците за споразуменията по DORA и не-ИКТ
- Полетата по параграфи 61 и 62 и допълненията на Централната банка
- Подизпълнители с ранг във веригата и местоположение
- Заменимост, реинтеграция, флаг за изход и годишни разходи на критичните редове
- Експорт в обработваем вид, когато надзорният орган поиска

Чеклисти за клаузи върху документите на доставчика и срокът при под-аутсорсинг.
Единадесет изисквания описват какво трябва да съдържа договорът: минималното съдържание за всяко споразумение, допълнителните условия за критични или важни функции, неограничени права на достъп и одит за дружеството и органите му, условията за под-аутсорсинг, петте основания за прекратяване и преходен период, съответстващ на плана за изход. Практическият артефакт е един чеклист за клаузи на подписан договор, в който всеки елемент е наличен или е приет като отклонение с мотив, а точно това искат насоките по всеки ред. Уведомлението за под-аутсорсинг е събитиен срок: доставчикът уведомява, срокът тече, мълчанието се счита за липса на възражение, така че процедурата, която насочва уведомлението към отговорника за риска в деня на получаването му, е истинският контрол.
- Минимално съдържание за всеки договор, допълнителни условия за критични функции
- Права на достъп и одит без условия
- Условия за под-аутсорсинг, уведомяване и прозорец за възражение
- Основания за прекратяване и преходен период, съответстващ на плана за изход
- Допълненията на Централната банка, от местоположения на ниво град до прекратяване по указание
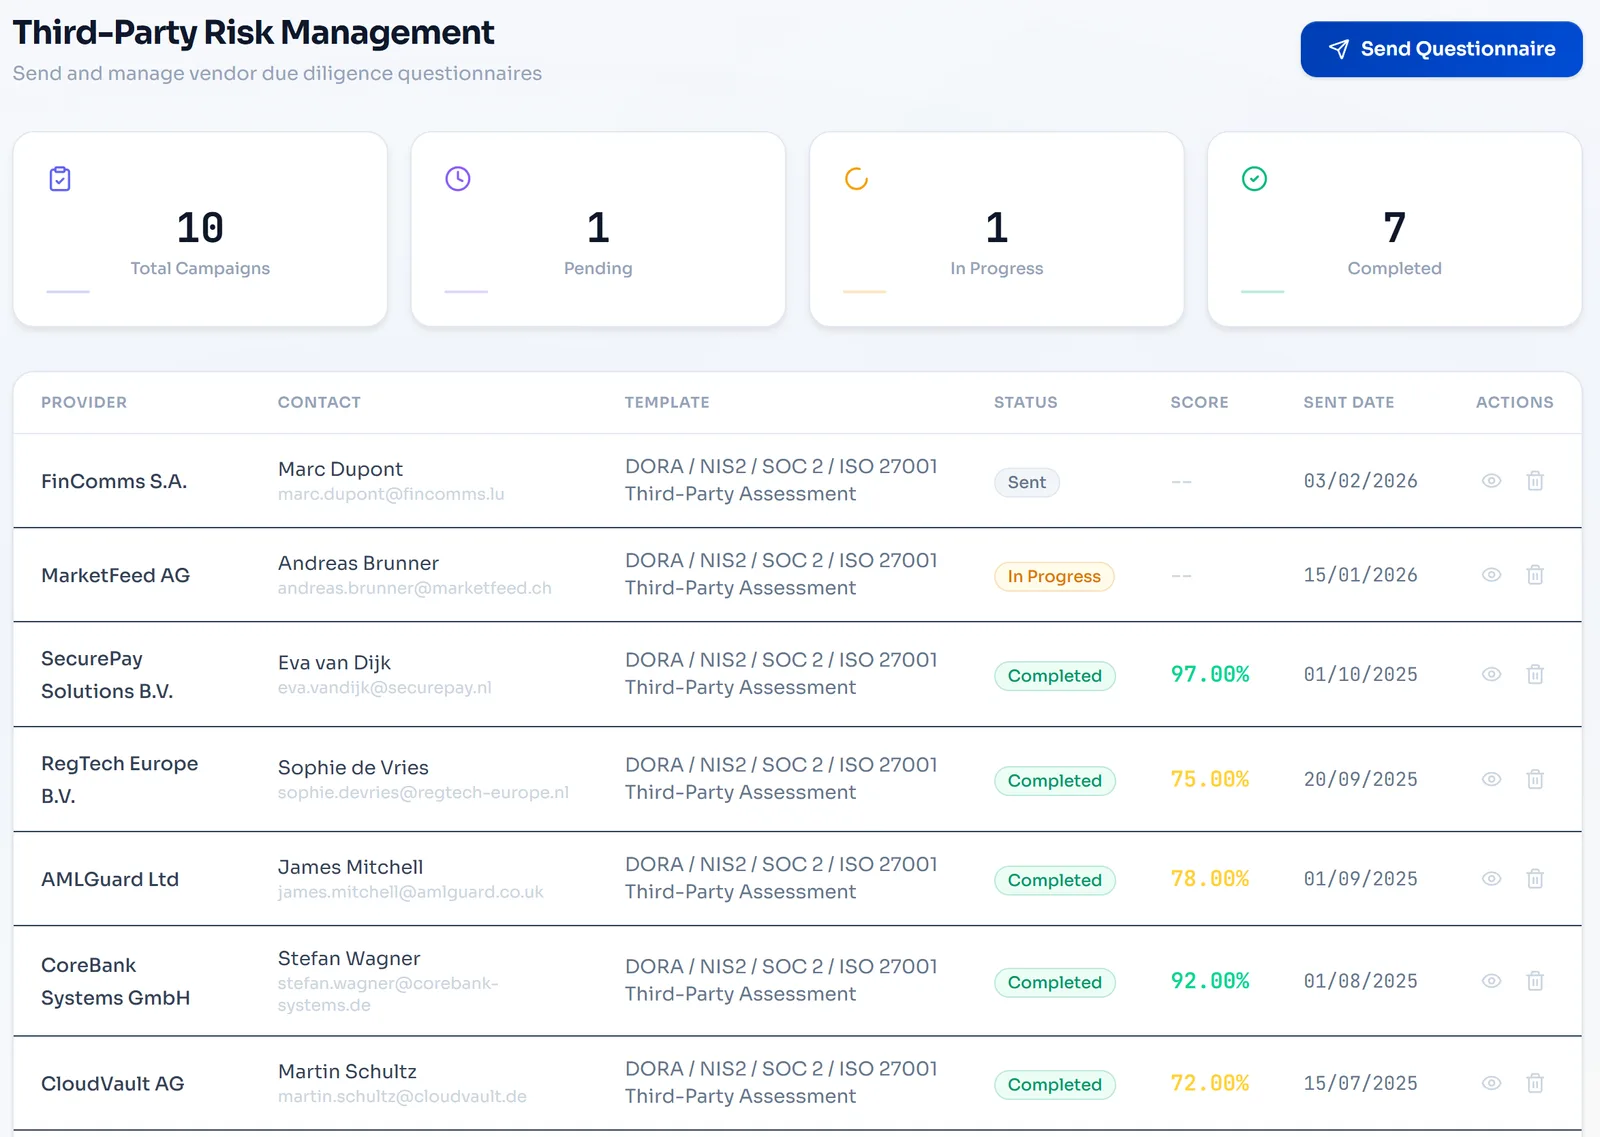
Критичност, порталът с пет стъпки и надлежна проверка на две дълбочини.
Насоките презюмират задачите на вътрешния контрол и лицензируемите дейности за критични, назовават три теста за нарушаване за всичко останало и искат всяко решение да бъде записано с дата и преоценено, когато услугата се разраства или доставчикът смени собственика си. Преди всеки договор трябва да са доказани пет стъпки: критичност, надзорни условия, оценка на риска, надлежна проверка и конфликти на интереси. Venvera води методологията и портала като изисквания със своите шаблони за политики, изпълнява въпросниците и степенуването на риска в модула за риск от трети страни, а оценката на пропуските задава въпроса, който задава надзорният орган: кога порталът за последен път спря подпис?
- Три теста за нарушаване и две презумпции, записани с мотиви и дати
- Порталът с пет стъпки преди договора, с отказите му в протокола
- Надлежна проверка, пропорционална на нивото, засилена за критичните функции
- Въпросници и степенуване на риска в модула за риск от трети страни
- Тригери за преоценка: разрастване, смяна на контрола, планов преглед
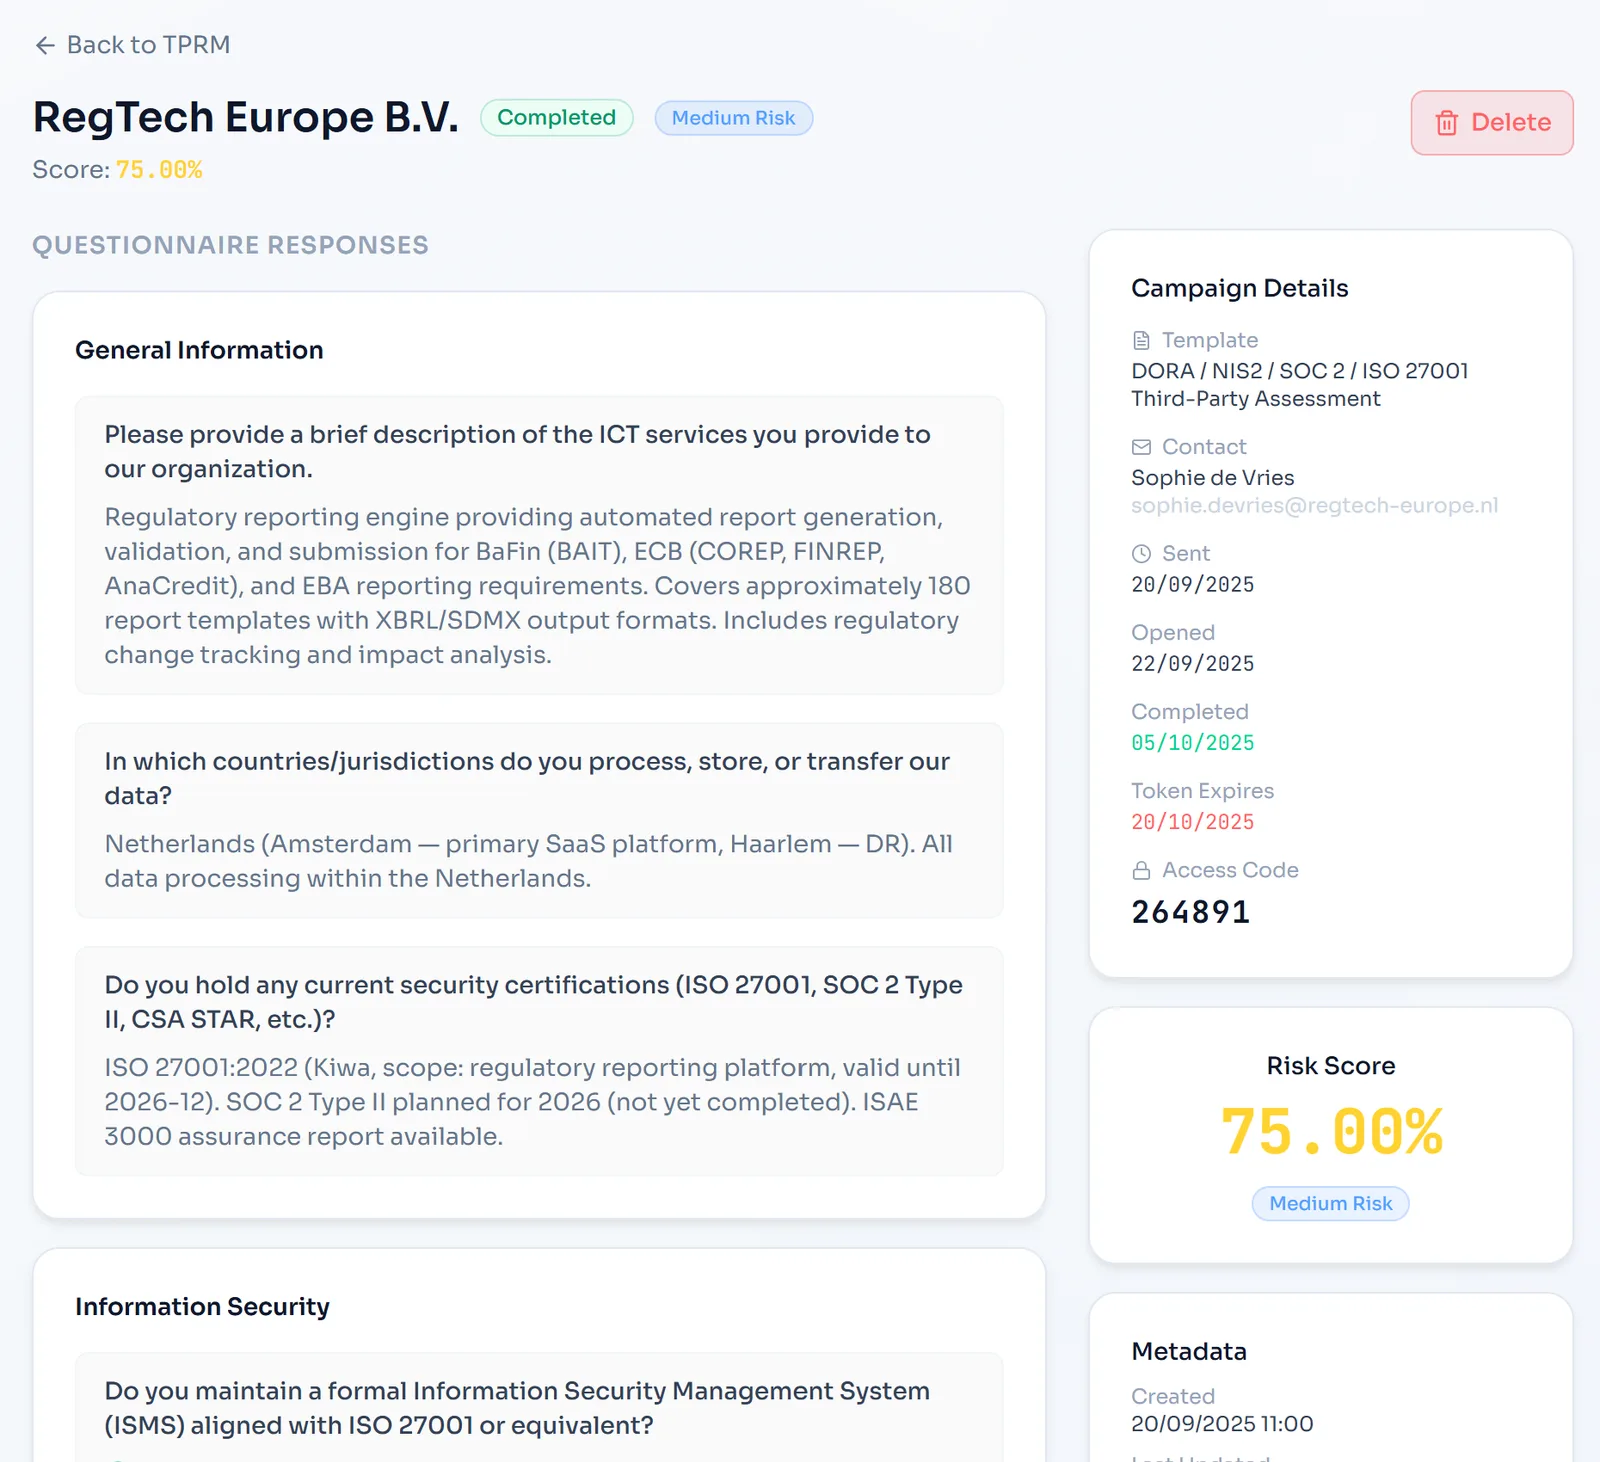
Планове за изход, през които е преминато, и картина на концентрацията, по която някой действа.
Документирана стратегия за изход за всяка критична или важна функция, реалистична, обезпечена с ресурси, с тригери, свързани с наблюдението на изпълнението, и тествана, където е уместно; Централната банка добавя преминаване през плана, оспорено от борда, и дата на теста в отчета. Концентрацията трябва да се оценява преди договора и да се наблюдава по доставчик и по подизпълнител, с индикатори, които задействат действия на ръководството. Анализът на концентрацията на Venvera показва кой доставчик поддържа най-много критични функции и чрез кои подизпълнители, изискванията за изход и непрекъснатост пазят датите на тестовете, а оценката на пропуските пита за най-трудния за замяна доставчик, за алтернативата, за времето за миграция и за последното преминаване през плана.
- Стратегия за изход за всяка критична функция със сценарии, роли и критерии за успех
- Тригери за изход, свързани с наблюдението на изпълнението
- Дати на тестове за плановете за непрекъснатост на дружеството и на доставчика
- Концентрация по доставчик и по подизпълнител с прагове за действие
- Възможност за поемане и групови планове за изход, оценени локално

Дванадесет повтарящи се задължения, осем събитийни срока, всеки с име върху него.
Насоките най-често казват „редовно“ и „периодично“, затова модулът задава честота и обяснява защо: годишният преглед и преодобряване на политиката, докладът за риска от трети страни пред управителния орган, съгласуването на регистъра, преоценката на критичните споразумения, тестовете на изхода и на непрекъснатостта, тримесечният преглед на обслужването и за ирландските дружества отчетът за регистъра пред Централната банка със срок 28 февруари 2027 г. Задълженията, които започват със събитие, остават към своите изисквания: уведомяване на надзорния орган преди началото на критично споразумение, докладване на съществени промени и тежки събития, възражение срещу подизпълнител в рамките на срока и преходното уведомление, когато прегледът на критичните споразумения не е приключил две години след датата на прилагане, която ЕБО предстои да потвърди.
- Годишен преглед и преодобряване на политиката, параграф 47
- Доклад за риска от трети страни и преглед на концентрацията пред управителния орган
- Тест на изхода и тест на непрекъснатостта с доставчика, ежегодно
- Тримесечен преглед на обслужването с KPI спрямо нивата на обслужване
- Отчет за регистъра пред Централната банка, референтна дата 31 декември 2026 г.
Таблицата или Venvera.
Аутсорсингът по насоките на ЕБО, с отговори.
Ръководства за риска от трети страни и аутсорсинга
- Как се извършва оценка на риска от трети страниОценката зад портала преди договора: операционен, репутационен, правен и концентрационен риск, мащабирани според функцията.
- Процес на управление на риска от трети страниЖизненият цикъл, който насоките описват, от обхвата до изхода, като процес, който можете да изпълнявате.
- Въпросници за сигурност на доставчицитеНадлежна проверка, която дава доказателства, приемани от проверителя, а не архивиран въпросник.
- Регистърът на информацията по DORA: шаблоните обяснениИКТ регистърът, с който насоките искат съгласуваност и който можете да комбинирате с този.
Вижте къде реално стоят доказателствата ви за аутсорсинга.
Започнете с безплатен доклад за пропуските по рамката, която ви спира: 10 минути, без имейл за старт.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше