


合规指南
简短回答
第三方风险管理流程依次为:申请、分级、评估、决策、签约、入驻、监控、重新评估、退出。每个项目都会卡在同一个阶段,即等待供应商返回证据。这是唯一一个耗时不受您控制的步骤,因此在设计流程时,应当尽早启动这一步,并在它尚未完成时继续推进其他工作,而不是把它当作一道阻挡其后所有环节的关卡。
九个阶段
| 阶段 | 具体内容 | 输出 |
|---|---|---|
| 1. 申请 | 业务部门申请使用某家供应商,最好是在签署任何文件之前 | 一项已登记、明确了业务负责人的申请 |
| 2. 分级 | 根据供应商一旦停止服务会导致什么中断来分类 | 一个决定所有后续环节的级别 |
| 3. 评估 | 收集与级别相称的证据 | 一份已评分并记录了理由的评估 |
| 4. 决策 | 批准、有条件批准或拒绝 | 一项有负责人和日期的决定 |
| 5. 签约 | 确保合同包含必要的安全和监管条款 | 一份已记录条款覆盖情况的合同 |
| 6. 入驻 | 开通访问权限、登记供应商、设定审查日期 | 一条登记册记录,而不是一张已关闭的工单 |
| 7. 监控 | 关注事件、认证到期和各种变化 | 能够送达具体人员的警报 |
| 8. 重新评估 | 按周期进行,也在触发事件发生时进行 | 更新后的评分和决定 |
| 9. 退出 | 办理退出、撤销访问权限、取回或删除数据 | 证明访问确实已经终止的证据 |
第九阶段是最常被完全遗漏的阶段。在合作关系结束后仍然存在的访问权限,迟早会成为一项审计发现,而这正是访问权限审查旨在事后发现的同一种失误。
流程实际卡在哪里
第三阶段是瓶颈,具体来说,是第三阶段中等待供应商返回问卷或证书的那一部分。在它之前的一切都按您的节奏推进。在它之后的一切都很快。正是这种等待,把一个两周的流程拖成了两个月,也正是它让业务部门开始在不告知您的情况下签署合同。
以下三种设计对策,比更用力地催促更有效:
- 尽早发出请求。在业务部门提出申请的那一刻,也就是在分级最终确定之前,就发送证据请求。最坏的情况也不过是您要求的比实际需要的稍多一些。
- 不要让整个流程因它而阻塞。合同审查和条款检查可以并行进行。
- 让要求与风险相称。问卷越短,返回越快,而且第 3 级供应商并不需要填写第 1 级的表格。
各阶段由谁负责
| 阶段 | 通常的负责方 | 常见失误 |
|---|---|---|
| 申请与分级 | 业务负责人,与安全团队协作 | 申请在合同签署之后才提交 |
| 评估 | 安全或合规团队 | 变成一个没有服务水平预期的队列 |
| 决策 | 有权拒绝的风险负责人 | 没有人有权说不 |
| 签约 | 法务 | 安全条款被当作可有可无的样板条款 |
| 入驻与监控 | 业务负责人 | 交接之后便再也无人过问 |
| 重新评估 | 安全或合规团队 | 没有触发机制,因此从未发生 |
| 退出 | 业务负责人,与 IT 部门协作 | 访问权限从未真正被撤销 |
设计不会阻塞的流程
- 统一入口。每一项供应商申请都通过同一渠道进入。如果有两条途径,就意味着其中一条无人监控。
- 先分级,再评估。分级只需几分钟,却决定了之后要花多少小时。
- 公布每个级别的服务水平。如果业务部门知道第 3 级供应商两天内就能通过,就不会再绕开您。
- 让法务和安全工作并行。它们无需等待对方的输出就可以开始。
- 自动催办。自动触发的提醒,比依靠某个人记得跟进更有效。
- 以登记册作为输出。如果流程以一张已关闭的工单结束,而不是以一条带有审查日期的登记册记录结束,那么第八阶段永远不会发生。
重新启动流程的触发事件
仅靠日历周期是不够的,因为风险在两次审查之间会发生变化。无论上一次审查是在什么时候,以下五类事件都应促使供应商重新进入评估。
- 供应商被收购或所有权发生变更
- 供应商发生安全事件,无论是公开披露的还是向您报告的
- 供应商更换子处理者或托管地点
- 供应商为您提供的服务发生重大变化,尤其是开始支持关键职能时
- 认证失效或其范围发生变化
将流程转化为程序文件
如果您需要一份书面的第三方风险管理程序,上述流程就是它的骨架。一份实用的文件会针对九个阶段中的每一个阶段,写明负责人、输入、输出、服务水平,以及未达到服务水平时的升级路径。超出这些范围的内容,通常是为了让审计师满意而写,而不是为了让人遵循,这一点一看便知。
把级别定义放在同一份文件中。这才是人们真正需要查阅的部分。
在 Venvera 中实现
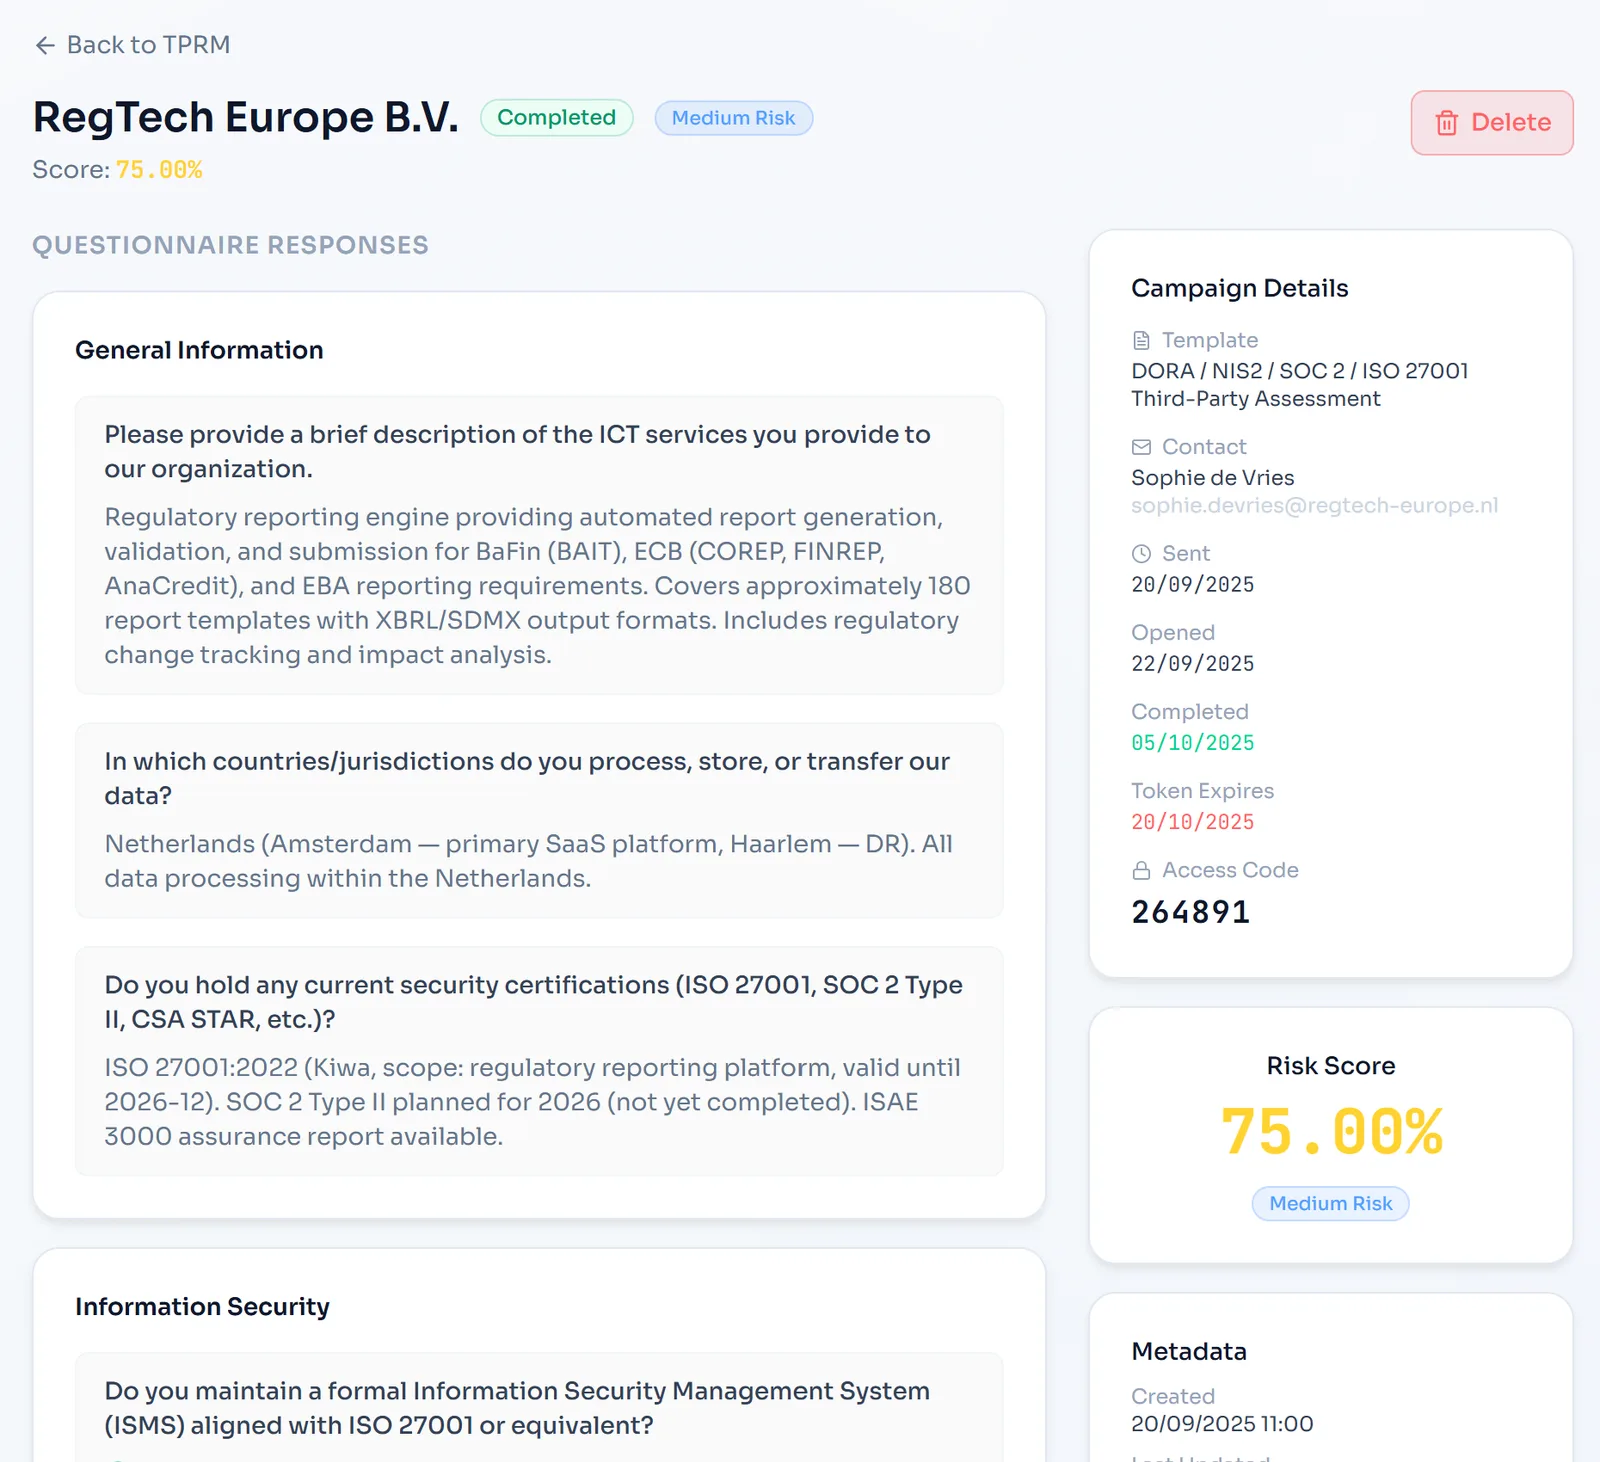
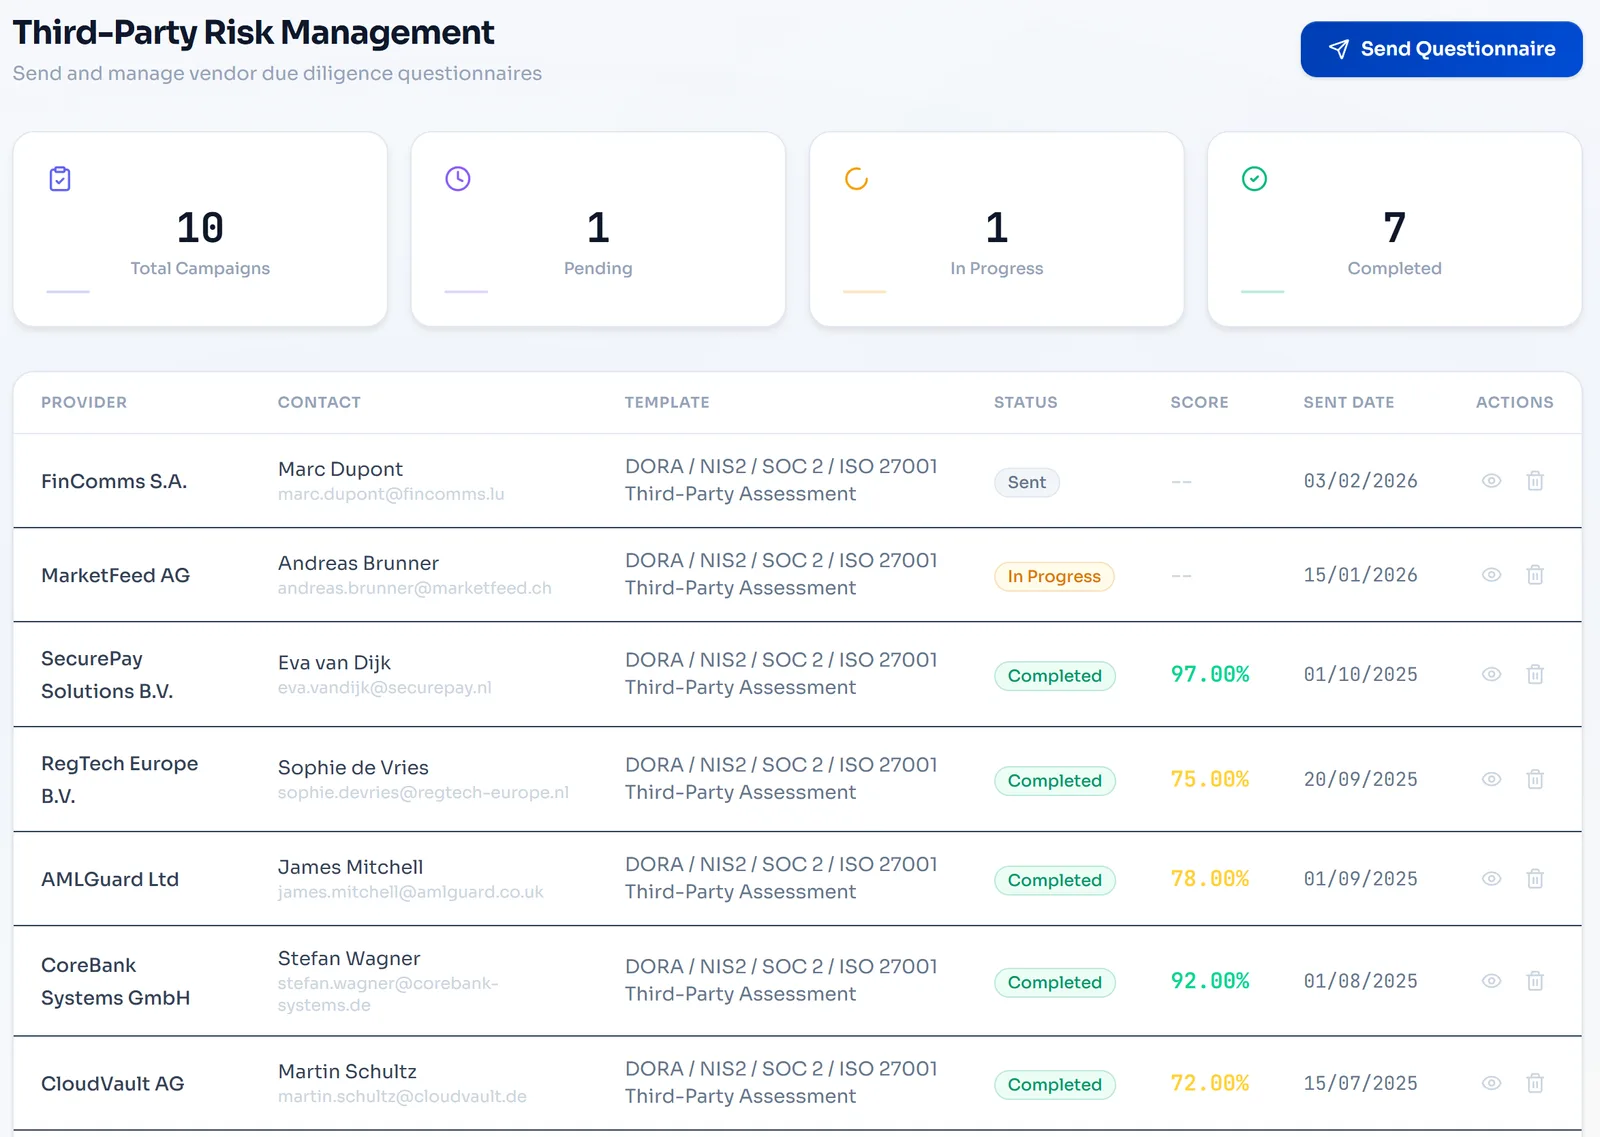
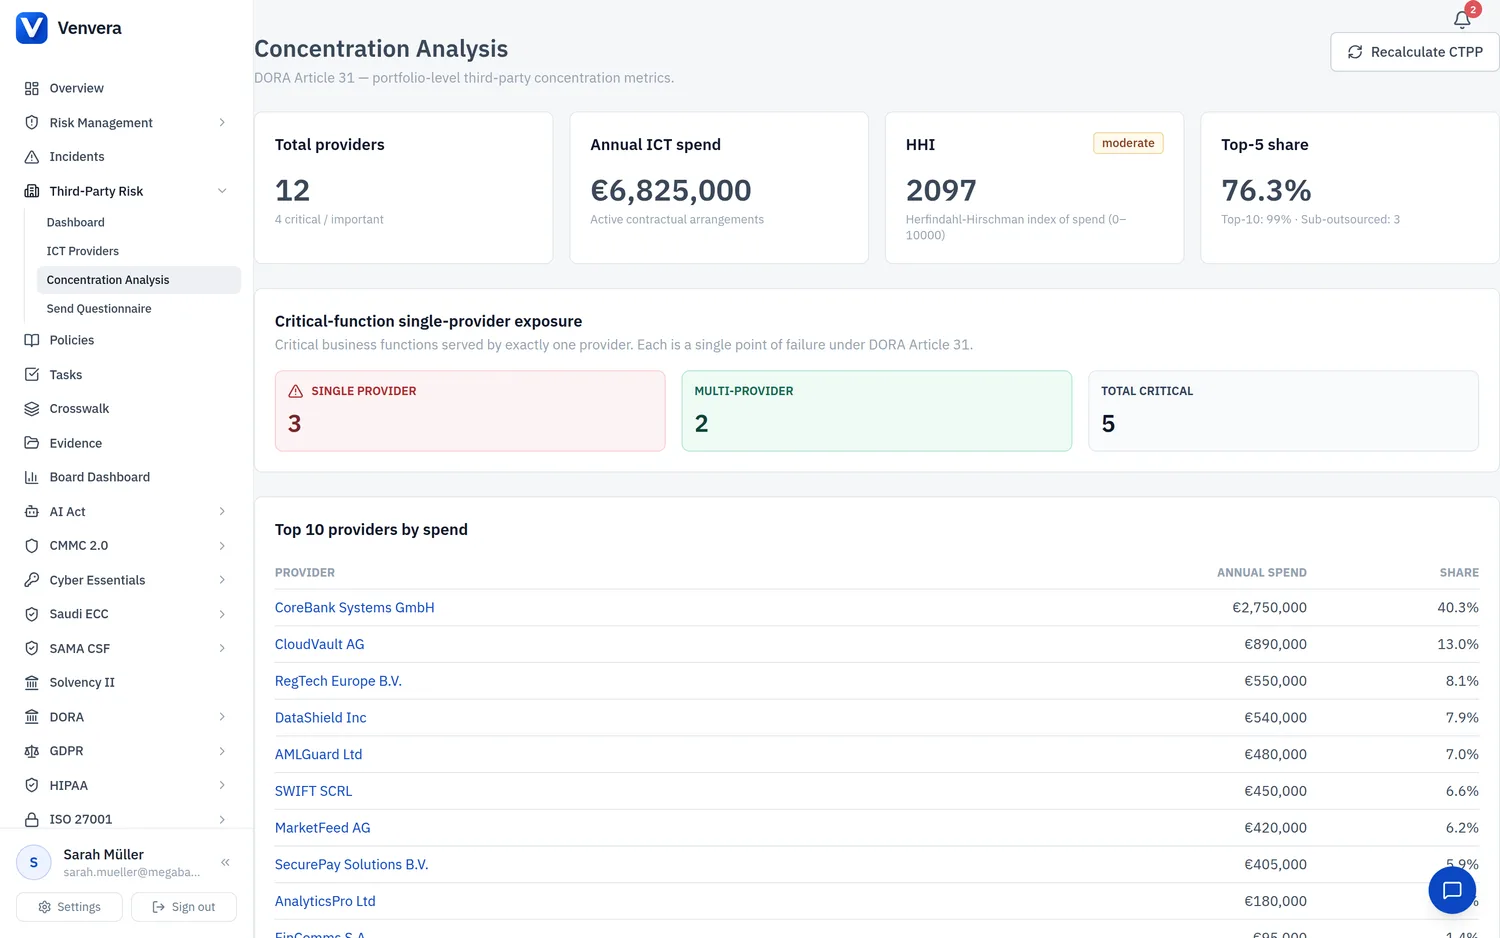
Venvera 将整个流程作为一个系统来运行:登记册、五信号评分、带自动催办的问卷活动、合同条款跟踪、集中度分析,以及自动触发的审查日期。由于输出是一条登记册记录,而不是一张已关闭的工单,第七至第九阶段会自然而然地发生。请参阅第三方风险管理,以及详细介绍评估阶段的如何开展第三方风险评估。
如果您正在选择承载这一流程的工具,我们关于第三方风险管理解决方案的指南比较了四类平台,并为候选名单提供了一张评分表。
常见问题
第三方风险管理流程包括哪些阶段?
申请、分级、评估、决策、签约、入驻、监控、重新评估和退出。前两个阶段很快,却决定了之后的一切;最后一个阶段则是最常被遗漏的阶段。
第三方风险流程通常在哪里失灵?
在评估阶段,即等待供应商返回证据的时候。这是唯一一个耗时取决于您组织外部人员的阶段,因此流程应当尽早启动这一阶段,并同时并行推进其他工作,而不是把它当作一道阻塞关卡。
第三方风险管理应该由谁负责?
职责是分开的:业务负责人提出申请并负责这段合作关系,安全或合规团队开展评估,法务处理条款,而由一位有权拒绝的风险负责人作出决定。常见的失误是没有人有权说不。
如何编写第三方风险管理程序?
针对九个阶段中的每一个阶段,写明负责人、输入、输出、服务水平和升级路径,并纳入级别定义。这样的文件,人们才会真正使用。
什么会触发重新评估?
收购或所有权变更、安全事件、子处理者或托管的变更、服务的重大变化,以及认证失效或范围变更。这些触发事件与日历周期并行存在,而不是取而代之。
这一流程应该需要多长时间?
为每个级别分别公布服务水平,而不是为所有情况设定同一个标准。当业务部门知道低风险供应商可以很快通过时,就不会再绕过这一流程,而绕过流程正是大多数未登记供应商产生的原因。

