

合规指南
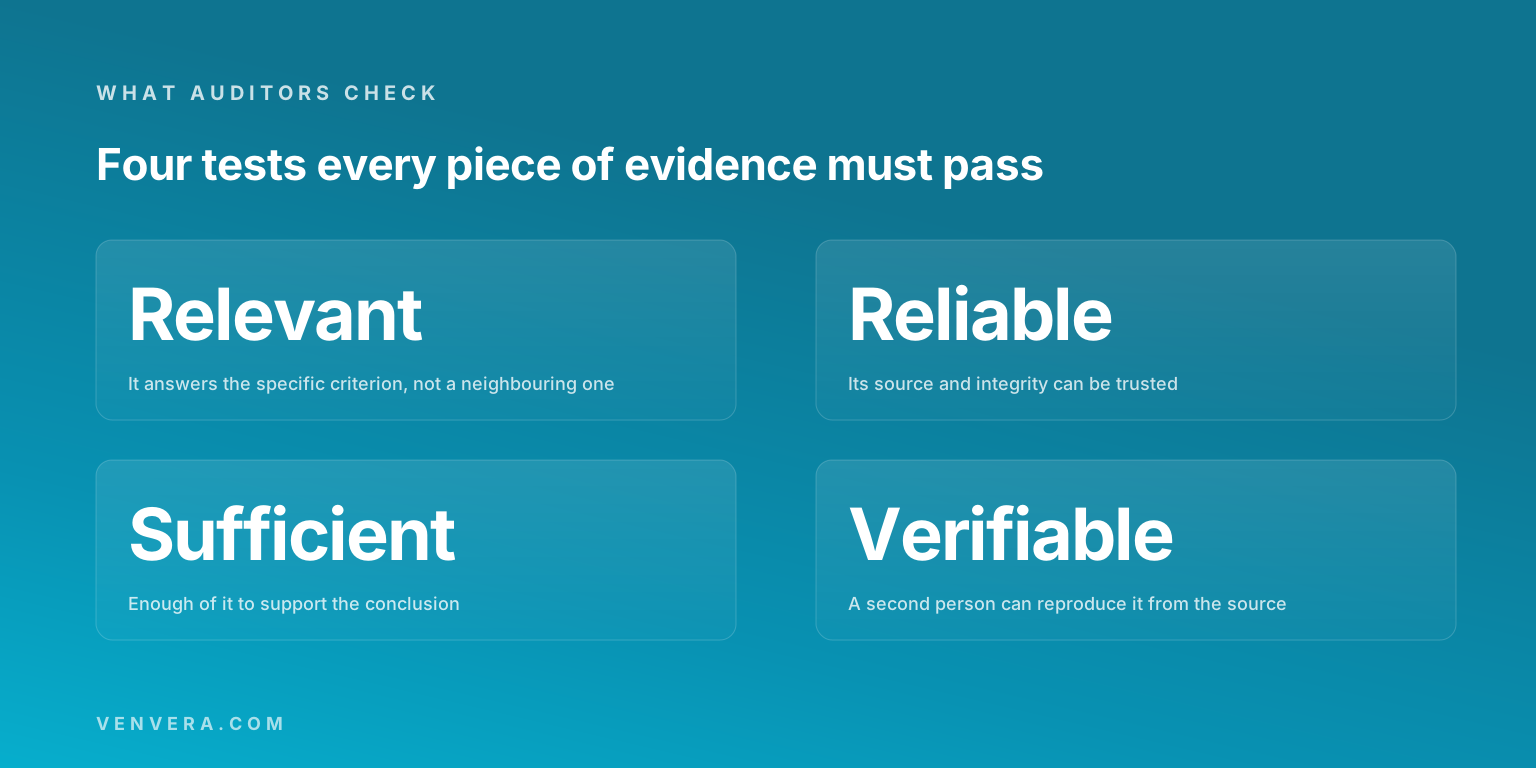
审计证据是与审计准则相关且可验证的记录、事实陈述或其他信息。这是 ISO 19011:2018 给出的定义,其中的两个条件发挥了主要作用。“相关”是指该证据项回应的是正在测试的具体准则,而不是与之相邻的另一项准则。“可验证”是指第二个人能够将其追溯到来源。一张没有日期、由控制措施负责人自己截取的截图,可能同时无法通过这两项检验。
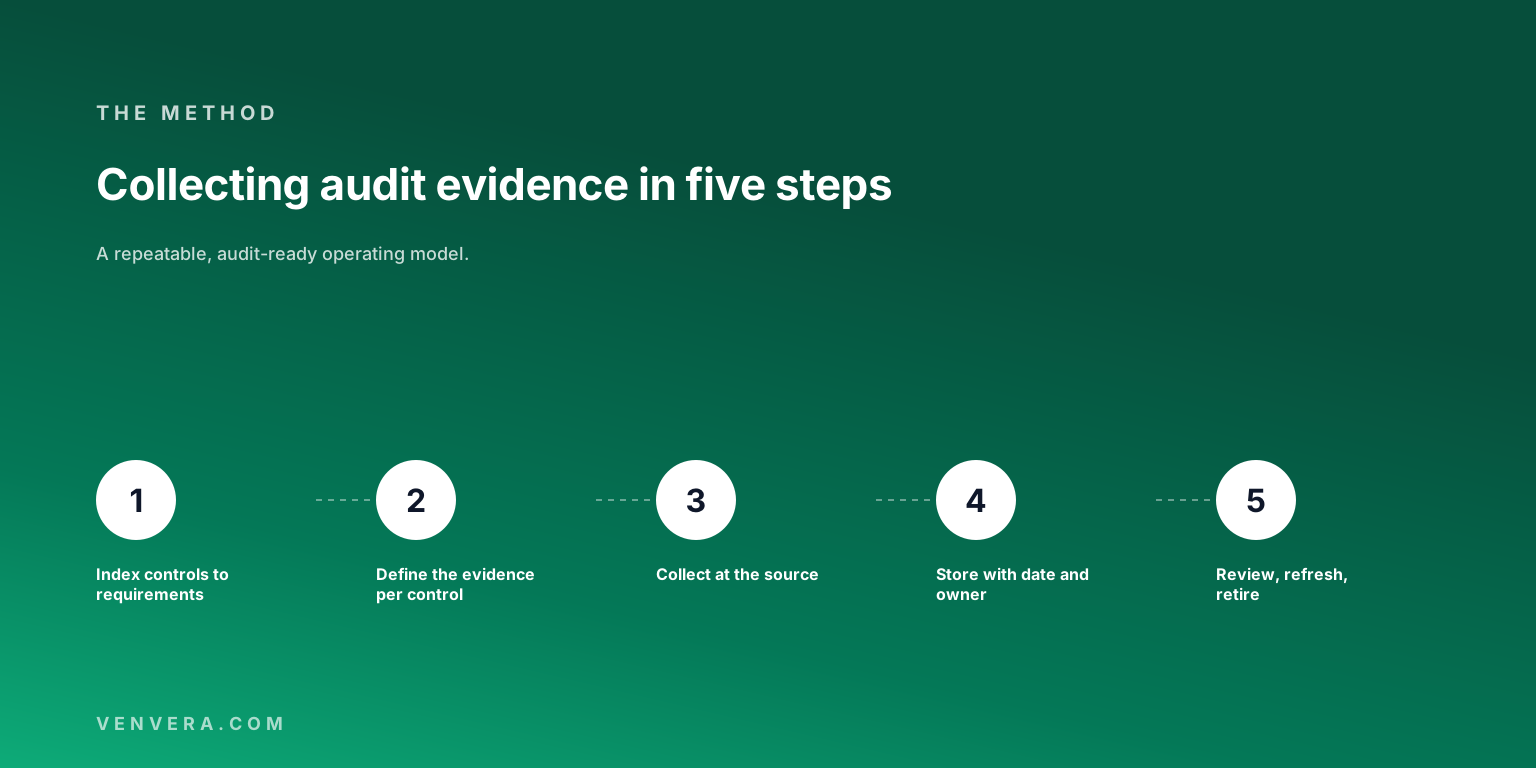
因此,做好审计证据收集意味着做好五件事:把每项控制措施索引到它所回应的要求;事先确定由什么证据来证明每项控制措施;从生成证据的系统中收集证据,而不是依靠某个人对它的记忆;存储证据时附上日期和负责人;以及按周期审查证据,确保在有人索要时它仍然是最新的。本文其余部分将逐一讲解每个步骤,列出赋予监管机构索要权的法规,并阐述审计标准对“多少证据才算足够”的规定。
| 要点 | 详情 |
|---|---|
| 定义 | ISO 19011:2018:与审计准则相关且可验证的记录、事实陈述或其他信息。 |
| 审计师的两项检验 | ISA 500:充分性是证据的数量,适当性是证据的质量,即其相关性和可靠性。 |
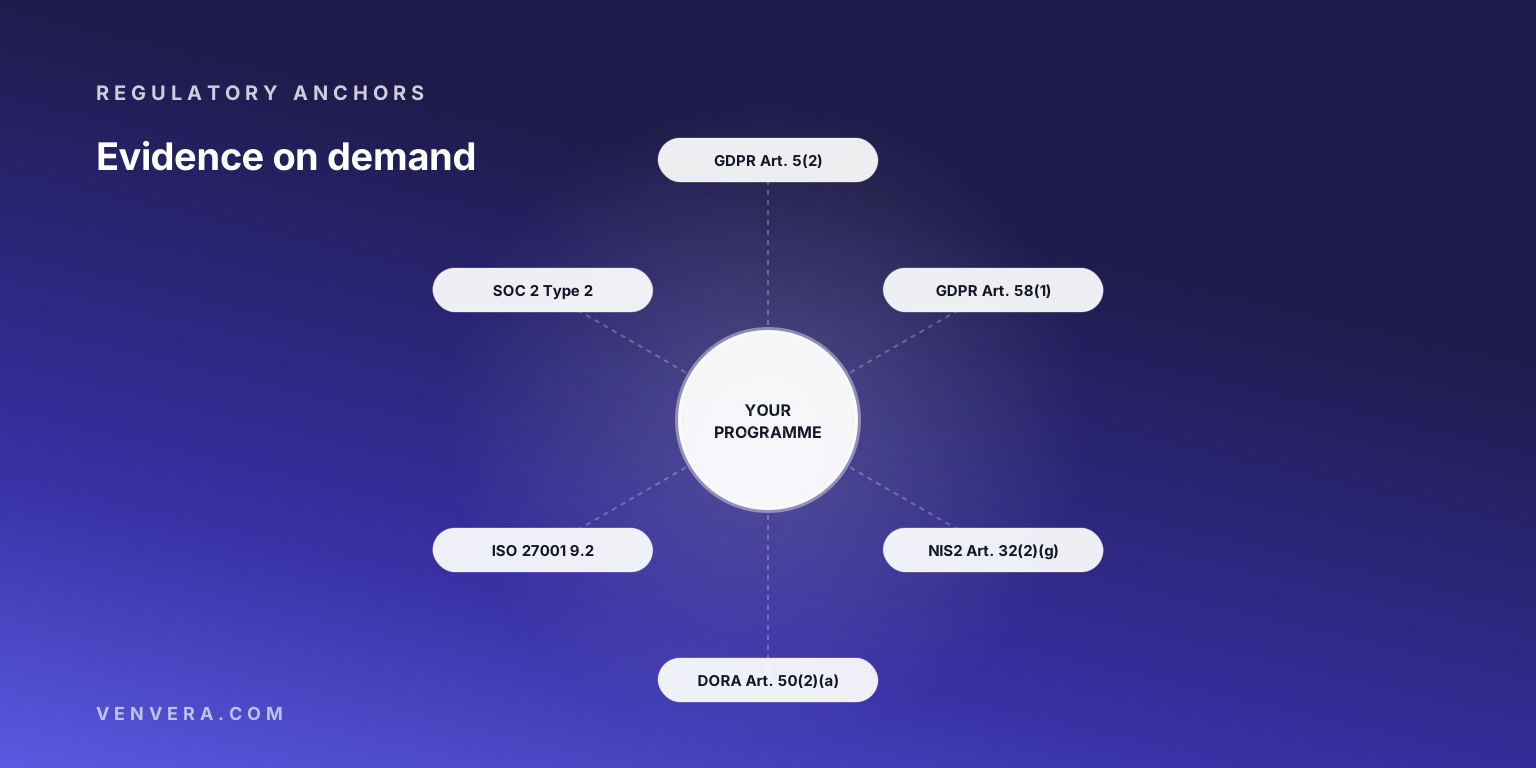
| 谁可以索要 | 欧盟《通用数据保护条例》(GDPR)第 58(1) 条、欧盟 NIS2 指令第 32(2)(g) 条、欧盟《数字运营韧性法案》(DORA)第 50(2)(a) 条、您的 ISO 27001 认证机构(依据条款 9.2),以及审查期间内您的 SOC 2 审计师。 |
| 什么使证据可靠 | 独立的来源、对内部生成记录的有效控制措施、直接观察、书面而非口头形式、原件而非副本。 |
| 什么使证据保持最新 | 由要求设定的周期:根据 DORA 第 6(5)、8(1) 和 24(6) 条为每年一次,根据 ISO 27001 条款 9.2.1 为按计划的时间间隔,对于 SOC 2 Type 2 则覆盖整个审查期间。 |
| 证据不是什么 | 一份作出某种承诺的策略。策略只能证明该策略存在。事情确实发生的记录,才能证明控制措施。 |
什么算作审计证据?
审计师按照获取方式对证据进行分组,而这种分组很重要,因为它预示着某个证据项会有多大分量。下表中的类别正是审计标准所使用的类别,并已转换为安全团队或 GRC 团队实际持有的合规记录。
| 类型 | 示例 | 分量 |
|---|---|---|
| 系统生成的记录 | 访问日志、变更工单、备份作业结果、漏洞扫描输出、身份服务提供商导出文件 | 最强,前提是系统自身的控制措施健全,且导出文件带有日期 |
| 文档 | 已批准的策略、风险评估、合同、董事会会议纪要、测试报告 | 用于证明已作出某项决策时很强;单独用于证明控制措施在运行时则较弱 |
| 第三方证据 | 服务提供商的 SOC 2 报告、渗透测试报告、经认可机构颁发的证书 | 强,因为来源独立于您 |
| 观察和重新执行 | 审计师观察一次恢复操作、运行查询或重复计算 | 所有类型中最强的,也是现场检查之所以存在的原因 |
| 询问 | 访谈和书面说明 | 单独使用时最弱。审计标准将其视为佐证性而非结论性证据 |
| 截图 | 对配置页面或仪表板的截取 | 可作为最后手段接受,但必须能看到时间戳,并标明截图用户和系统 |
ISA 500 是财务报表审计中关于审计证据的国际标准,它提出了其他所有鉴证领域都会借用的一般性原则:从被审计单位以外的独立来源获取的证据更可靠;当相关控制措施有效时,内部生成的证据更可靠;审计师直接获取的证据比间接获取的证据更可靠;书面形式的证据比口头证据更可靠;原件比副本更可靠。按这份清单从上往下看,您就得到了自己各类证据来源的排序。
如何一步一步收集审计证据?
1. 将每项控制措施索引到它所回应的要求
没有关联任何要求的证据只是一个文件。而关联到某项控制措施、且该控制措施映射到 ISO 27001 附录 A 8.15、欧盟 NIS2 指令第 21(2)(b) 条和欧盟《数字运营韧性法案》(DORA)第 17(2) 条的证据,则是三重证明。请先建立索引,因为它决定了您到底需要收集什么。当多个框架同时适用时,一项控制措施映射到其中每一个框架,就意味着一个证据项可以服务所有框架,这是这项工作中能够实现的最大一笔节省。我们关于 NIS2 与 ISO 27001 的指南,展示了这一常见组合的映射是什么样子。
2. 在收集之前,先为每项控制措施定义证据
针对每项控制措施,写下四件事:由什么材料来证明它、由哪个系统生成该材料、多久必须更新一次,以及由谁负责。一项关于访问权限审查的控制措施可以这样写:来自身份服务提供商的季度审查导出文件,显示审核人、日期和每一项决定,由 IT 运维负责人负责,每季度更新一次。这一定义本身就是该控制措施经过设计的证据,并且可以避免收集环节变成一场关于“什么才算足够好”的争论。
3. 从源头收集
从实际执行这项工作的系统中提取导出文件。如果系统提供 API,就将提取过程自动化,使材料每次都以相同方式生成,且在传入过程中无法被编辑。如果系统没有 API,则使用系统自带的报告功能导出,而不是截屏。截图只用于无法导出的配置;截图时,要把 URL、系统时钟和已登录用户都截入画面。
4. 存储时附上日期、负责人以及与控制措施的关联
证据项是对某一时刻某个事实的记录,因此这个时刻必须随证据一起保存。请存储收集日期、该证据项覆盖的期间、收集人以及它所证明的控制措施。保留原始导出文件,而不是它的摘要。如果审计师无法判断某个证据项是何时生成的,那么无论它显示了什么,都无法通过可验证性检验。
5. 按周期审查、更新和停用
证据会过时。两年前的董事会批准,证明的是董事会在两年前批准了某件事。请根据驱动它的要求来设定更新间隔,并将超过更新日期的证据项视为缺失,因为审计师就会这样对待它。对于已被取代的证据项,应予以停用而不是删除:测试某一期间的审计师需要的是该期间内有效的证据,而不是后来取代它的证据。
多少审计证据才算足够?
ISA 500 将这个问题一分为二。充分性衡量的是数量,由风险驱动:控制措施失效的风险越高,审计师需要的证据就越多。适当性衡量的是质量,即相关性和可靠性;该标准明确指出,更多低质量的证据并不能弥补其质量上的不足。十张没有日期的截图,也抵不上一份带日期的导出文件。
期间与数量同样重要。SOC 2 Type 1 报告描述的是某一时点的控制措施,而 Type 2 测试的是这些控制措施在整个审查期间内是否运行,因此 Type 2 需要分布在整个期间内的证据,而不是期末的一张快照。我们关于 SOC 2 Type 1 与 Type 2 的指南,介绍了这对日程安排意味着什么。根据 ISO/IEC 27001:2022,条款 9.2.1 要求按计划的时间间隔开展内部审计,条款 9.2.2 要求审计方案为每次审计确定准则和范围,并确保客观性和公正性,该条款还要求提供成文信息,作为审计方案实施情况和审计结果的证据。欧盟《数字运营韧性法案》(DORA)在条文中明确规定了间隔:根据第 6(5) 条,框架至少每年审查一次;根据第 24(6) 条,支持关键或重要职能的系统至少每年测试一次。
哪些法规允许他人索要您的证据?
“审计证据”这个说法听起来像是属于审计师的东西。但在 EU 法律之下,它属于您的监管机构,而且相关权力规定得十分具体。
| 制度 | 持有证据的义务 | 索要证据的权力 |
|---|---|---|
| GDPR | 第 5(2) 条:控制者对处理原则负责,并且必须能够证明其遵守了这些原则。第 24(1) 条要求采取措施,以确保合规并能够证明合规。第 30 条要求保存处理活动记录。 | 第 58(1) 条:命令控制者提供所需的任何信息,开展数据保护审计,获取对所有个人数据和信息的访问,以及进入场所和接触设备。 |
| NIS2 | 第 21(2) 条:基于全危害方法的十项风险管理措施。 | 第 32(2)(g) 条:要求提供网络安全策略实施情况的证据,例如由合格审计师开展的安全审计的结果及相应的基础证据。第 32(3) 条:主管机构必须说明目的并明确所需信息。 |
| DORA | 第 6(3) 条:应要求提供关于 ICT 风险和框架的完整、最新信息。第 6(5) 条:应要求提供框架审查报告。第 28(3) 条:应要求提供完整的信息登记册。 | 第 50(2)(a) 条:访问主管机构认为相关的、以任何形式持有的任何文件或数据,并有权接收或复制其副本。 |
| ISO/IEC 27001:2022 | 条款 9.2:按计划的时间间隔开展内部审计,并保留成文信息,作为审计方案及其结果的证据。 | 您的认证机构,在认证审计和监督审计时。 |
| SOC 2 | 您在系统描述中所描述的、对照 AICPA 信任服务准则的控制措施。 | 您的服务审计师,针对 Type 2 覆盖整个审查期间。 |
其中有两行值得特别强调。欧盟 NIS2 指令第 32(2)(g) 条要求的不仅是审计结果,还包括相应的基础证据,这意味着一份无保留意见报告背后的审计工作底稿也在索要范围之内。而欧盟《数字运营韧性法案》(DORA)第 50(2)(a) 条并不限于您为合规而准备的文件:它涵盖主管机构认为相关的、以任何形式持有的任何数据。我们关于 NIS2 审计中会遇到什么和 DORA 审计中会遇到什么的指南,阐述了各主管机构如何行使这些权力。
其他搜索结果错在哪里
在这一搜索词下排名靠前的页面中,有三个错误反复出现。
第一个错误是把截图当作一种主要的证据类型。大多数指南把截图与日志和导出文件并列,仿佛它们分量相同。事实并非如此。截图是由人制作的屏幕显示副本,没有任何完整性保证;按照 ISA 500 关于可靠性的一般性原则,它同时在三个方面都排在接近末尾的位置。截图有其用武之地,但仅限于没有导出文件可用的场合。
第二个错误是把“已收集”等同于“已映射”。一个装满导出文件的文件夹并不是证据库,除非每个证据项都已关联到它所证明的控制措施,以及该控制措施所回应的要求。自动化收集工具之所以有用,正是因为它们在收集的那一刻就把证据项关联到控制措施。只收集不映射的工具只是转移了问题,而没有解决问题。
第三个错误是声称证据收集可以完全自动化。董事会会议纪要、风险接受决策、培训记录、供应商尽职调查和事件后审查都是由人产生的,必须从人那里收集。ISO 27001 附录 A 控制措施 5.35(信息安全的独立审查)和控制措施 5.36(遵守策略、规则和标准)都要依靠判断来证明,而不是依靠导出文件。能够自动化的是提醒、存储和映射,这已足以让人工部分变得很小。

您的证据库准备好了吗?
请针对您自己的合规计划填写下表。任何一行如果您无法填写完整,审计师最先发现的就会是这一行。
| 问题 | 您的答案 | 为何重要 |
|---|---|---|
| 是否每项控制措施都至少映射到一项要求,并注明了法规条文或标准条款编号? | 未映射的证据只是一个文件。映射才能把它变成证明。 | |
| 是否每项控制措施都有书面的证据定义:材料、来源系统、更新间隔、负责人? | 没有它,收集就会变成一场关于“什么才算足够好”的讨价还价。 | |
| 您的证据中有多大比例来自系统导出文件,而不是截图或电子邮件? | ISA 500 的可靠性排序。导出文件可验证,截图则不可验证。 | |
| 截至今天,有多少证据项已超过更新日期? | 超过日期的证据项即视为缺失。审计师就是这样打分的。 | |
| 您能否提供上一份审计报告背后的基础证据,而不仅仅是报告本身? | 欧盟 NIS2 指令第 32(2)(g) 条要求的正是这一点。 | |
| 您能否按照数据的原有持有形式,响应欧盟《数字运营韧性法案》(DORA)第 50(2)(a) 条关于任何相关数据的请求? | 这项权力涵盖以任何形式持有的数据,而不仅仅是合规文件夹。 |
如果大多数行都是空白,请先从索引入手,而不是从收集入手。我们的 SOC 2 就绪度检查清单以及关于 93 项 ISO 27001 附录 A 控制措施的指南,为您提供了两份可直接用于映射的现成控制措施清单,而免费合规检查可以显示哪些要求您已经能够提供证据。我们的 ISO 27001 和 SOC 2 工作区对每个证据项只存储一次,将其关联到每个要求它的框架,并在其过期之前发出提示。
常见问题
审计证据和文档有什么区别?
文档描述应该发生什么。证据记录实际发生了什么。策略属于文档。显示某一日期确实遵循了该策略的访问权限审查导出文件,才是证据。审计师两者都需要,但他们依据后者得出结论。
截图可以作为审计证据吗?
可以作为最后手段,但必须能看到时间戳、系统和截图用户。按照 ISA 500 关于可靠性的一般性原则,截图是一种在内部制作、间接获取的副本,因此它需要佐证,而来自同一系统的导出文件则不需要。
审计证据应该保留多久?
保留时间应足以覆盖审计师或监管机构可能测试的每一个期间。SOC 2 Type 2 测试的是一个确定的审查期间,ISO 27001 的监督审计按认证周期进行,而欧盟《数字运营韧性法案》(DORA)和欧盟 NIS2 指令的监管机构可以回溯检查该义务适用期间内的任何时段。对于已被取代的证据项,应予以停用而不是删除。
一份证据能否服务于多个框架?
可以,而且应该如此。一份带日期的访问权限审查导出文件,可以同时证明一项 ISO 27001 附录 A 控制措施、一项 NIS2 第 21(2)(i) 条措施和一项 SOC 2 通用准则,前提是该控制措施已映射到其中每一项。只需映射一次,正是让多框架合规变得负担得起的关键。
谁负责证据收集?
控制措施负责人生成证据,合规职能部门定义并检查证据,内部审计则测试证据。将这三者分开,就是 DORA 第 6(4) 条所说的三道防线,也正是这一点让证据在外部人士眼中可信。
主要来源
审计证据的定义出自 ISO 19011:2018《管理体系审计指南》。充分性、适当性以及关于可靠性的一般性原则,出自 IAASB 发布的 ISA 500《审计证据》。内部审计要求出自 ISO/IEC 27001:2022 条款 9.2,控制措施标题则出自其附录 A。监管权力取自 Regulation (EU) 2016/679(第 5、24、30 和 58 条)、Directive (EU) 2022/2555(第 21 和 32 条)以及 Regulation (EU) 2022/2554(第 6、24、28 和 50 条)。在依赖某一具体条款之前,请先确认现行文本。

