
资源
本页提供的 SOC 2 就绪度检查清单是一份免费的 Excel 工作簿,它会逐一梳理全部五项信任服务标准,并在审计开始之前准确评估您所处的位置。如果您是正在为第一次 SOC 2 做准备的合规负责人、CISO 或创始人,就绪度检查清单是最快的方式,能让您看清自己目前已具备的条件与注册会计师事务所预期测试的内容之间的差距。SOC 2 并没有官方发布的控制措施清单,因此大多数团队都是在摸黑起步。这个文件为您提供按标准分组的 72 个具体就绪度条目,每个条目都带有状态、证据和负责人列,从而把一项模糊的义务变成一份可以分派的计划。请在下方下载,与您的团队一起填写,并用它向您的审计师介绍情况。
免费下载
获取 SOC 2 就绪度检查清单
在审计之前逐一梳理全部五项信任服务标准,并为您的就绪度评分。共 72 个条目,带有状态、证据和负责人列。
SOC 2 就绪度检查清单涵盖哪些内容
该工作簿围绕五项信任服务标准来组织,这与注册会计师事务所规划您的审计时所用的结构相同。安全性(即通用标准,CC1 至 CC9)是强制性的,在 72 个条目中占比最大。四项可选标准(可用性、处理完整性、保密性和隐私)各自拥有独立的分组章节,因此您只需对适用于您向客户所做承诺的部分进行评分。在界定范围时请毫不留情。您每多纳入一项可选标准,就意味着更多的控制措施、更多的证据,以及报告中更多可能出问题的地方。只有当一份已签署的合同已经让您对某项标准做出承诺时,才将其纳入,其余的都请排除在您的第一份报告之外。
每一行都是为实际操作而设计的。您会得到四个工作列:
- 就绪度条目:具体的控制措施或做法,以通俗语言写成。
- 状态:将每个条目标记为未开始、进行中或已就绪。
- 证据:写明能够证明该条目的工件(一项策略、一份日志、一张工单、一张配置截图)。
- 负责人:唯一的责任人,确保没有任何条目无人认领。
由于 SOC 2 没有公开发布的控制措施清单,价值就体现在映射之中。每个条目都对应回一项标准,因此在完成评分后,您可以准确看到哪些标准已经可以接受审计,哪些仍然存在未弥补的差距。
有一点值得直说:缺少控制措施清单是 SOC 2 作为一个框架的真正弱点。它的灵活性是真实的,而代价是,两家公司可以凭借截然不同的控制措施集合各自拿到一份无保留意见的报告,而且决定什么算数的工作落在了您和您的审计师身上,而不是由标准来承担。

如实看待 SOC 2:真正重要的是什么
SOC 2 是美国注册会计师协会(AICPA)体系下的一项鉴证,而不是一张非过即败的证书,也不是一枚花钱就能买到的徽章。报告由持牌注册会计师事务所出具。任何软件平台,包括我们的平台,都无法出具 SOC 2 报告,任何暗示可以做到这一点的工具都是在给您讲故事。软件负责准备证据;审计师负责形成意见。请比您觉得必要的时间更早选定注册会计师事务所。他们对范围以及何为充分证据的看法,决定了这份检查清单中一半的工作,而如果在已经收集了一整个周期的错误工件之后才发现这一点,那将是代价高昂的教训。
信任服务标准共有五项。安全性是强制性的,以通用标准(CC1 至 CC9)的形式表述,涵盖治理、风险、访问、变更管理和监控。其他四项(可用性、处理完整性、保密性和隐私)是可选的。只有当您向客户做出了这些标准所涵盖的承诺时,例如正常运行时间承诺或特定的数据处理条款,才需要将它们纳入。
下一个决定是时间上的范围。Type 1 报告测试的是您的控制措施在某一个时间点上的设计是否正确。Type 2 报告测试的是这些控制措施在一段时间窗口内(通常为 3 到 12 个月)是否确实有效运行。大多数买方最终都会要求 Type 2 报告,因为它能证明控制措施经受住了时间的考验。说得直白一点:当某笔交易需要在本季度就把一份报告交到买方手中,而您又无法等待观察期结束时,Type 1 才物有所值。如果没有哪份合同在以此相要挟,直接做 Type 2 可以让您免于为同一个项目向审计机构付两次费用。如果您不确定该从哪一种开始,请在确定审计窗口之前,先阅读我们关于 SOC 2 Type 1 与 Type 2 的通俗指南。
实事求是的结论是:就绪意味着能够说出一项控制措施的名称、指出它的证据,并证明它确实运行过。这正是这份检查清单的结构。
如何使用 SOC 2 就绪度检查清单
- 设定范围。确定哪些可选标准适用。保留安全性,然后只添加与真实客户承诺相关的标准。
- 指定负责人。在开始评分之前,为每个条目指定唯一的责任负责人。无人认领的条目正是就绪工作停滞的原因。
- 如实评分。将每个条目标记为未开始、进行中或已就绪。请克制打宽松分数的冲动;审计师不会手下留情。只要合适的人在场,为整个工作簿评分只需要一个下午。而弥补评分所暴露出的问题则需要数月时间,因此请把一份填写完成的检查清单视为工作的开始。
- 附上证据。对于每一个已就绪的条目,写明能够证明它的工件。如果您说不出证据是什么,它就不算已就绪。
- 弥补差距。筛选出未开始和进行中的条目,并持续处理,直到每个条目都有负责人、证据和已就绪状态。
- 向审计师介绍情况。将填写完成的工作簿带给您的注册会计师事务所,让审计从双方共享的、有证据支撑的控制措施视图出发。
在 Venvera 中自动完成这些工作
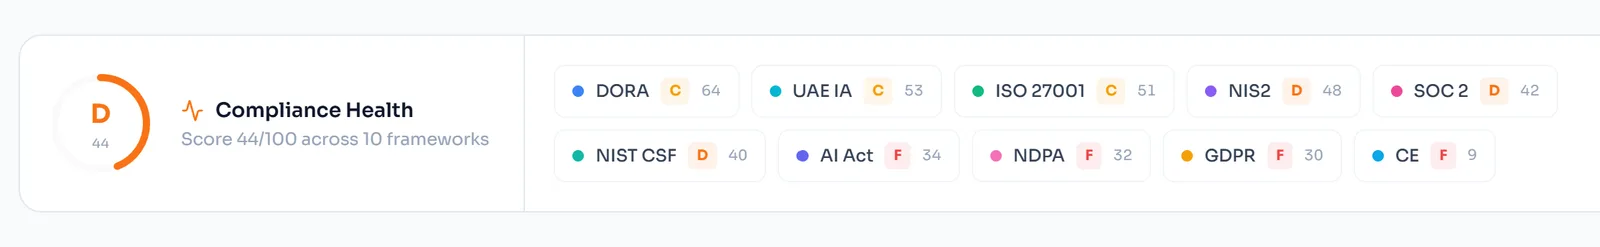
电子表格是正确的起步方式,但您一关闭它,它就开始过时。在 Venvera 中,同样的就绪工作会变成一个动态的 SOC 2 工作区:每项标准都映射到控制措施,证据会按计划收集和刷新,负责人会在条目过时之前收到提醒。由于证据只存储一次,并在您运行的每个框架中复用,您为 SOC 2 证明的访问权限审查或日志记录控制措施,同样可以计入下一个标准,而无需从头重新收集。套餐起价为 EUR 399/月。如果您正在比较各类工具,我们关于 SOC 2 合规的 Vanta 替代方案的指南列出了需要关注的要点。报告仍然由您的注册会计师事务所出具;Venvera 只是让准备工作得以持续进行。
常见问题
是否有官方的 SOC 2 控制措施检查清单?
没有。美国注册会计师协会(AICPA)定义了五项信任服务标准,但并未发布固定的控制措施清单。正因如此,在审计之前建立一份将各项标准映射到具体且有证据支撑的条目的就绪度检查清单,才是值得的。
SOC 2 Type 1 和 Type 2 有什么区别?
Type 1 报告测试的是您的控制措施在某一个时间点上的设计是否正确。Type 2 报告测试的是它们在一段时间窗口内(通常为 3 到 12 个月)是否有效运行。请参阅我们的 Type 1 与 Type 2 详解,了解如何选择。
软件平台可以出具我的 SOC 2 报告吗?
不可以。只有持牌注册会计师事务所才能出具 SOC 2 报告。软件可以帮助您做准备和收集证据,但鉴证本身必须来自独立的审计师。
我需要哪些信任服务标准?
安全性(即通用标准,CC1 至 CC9)对每一份 SOC 2 都是强制性的。可用性、处理完整性、保密性和隐私是可选的,是否纳入取决于您向客户做出的承诺。