

合规指南
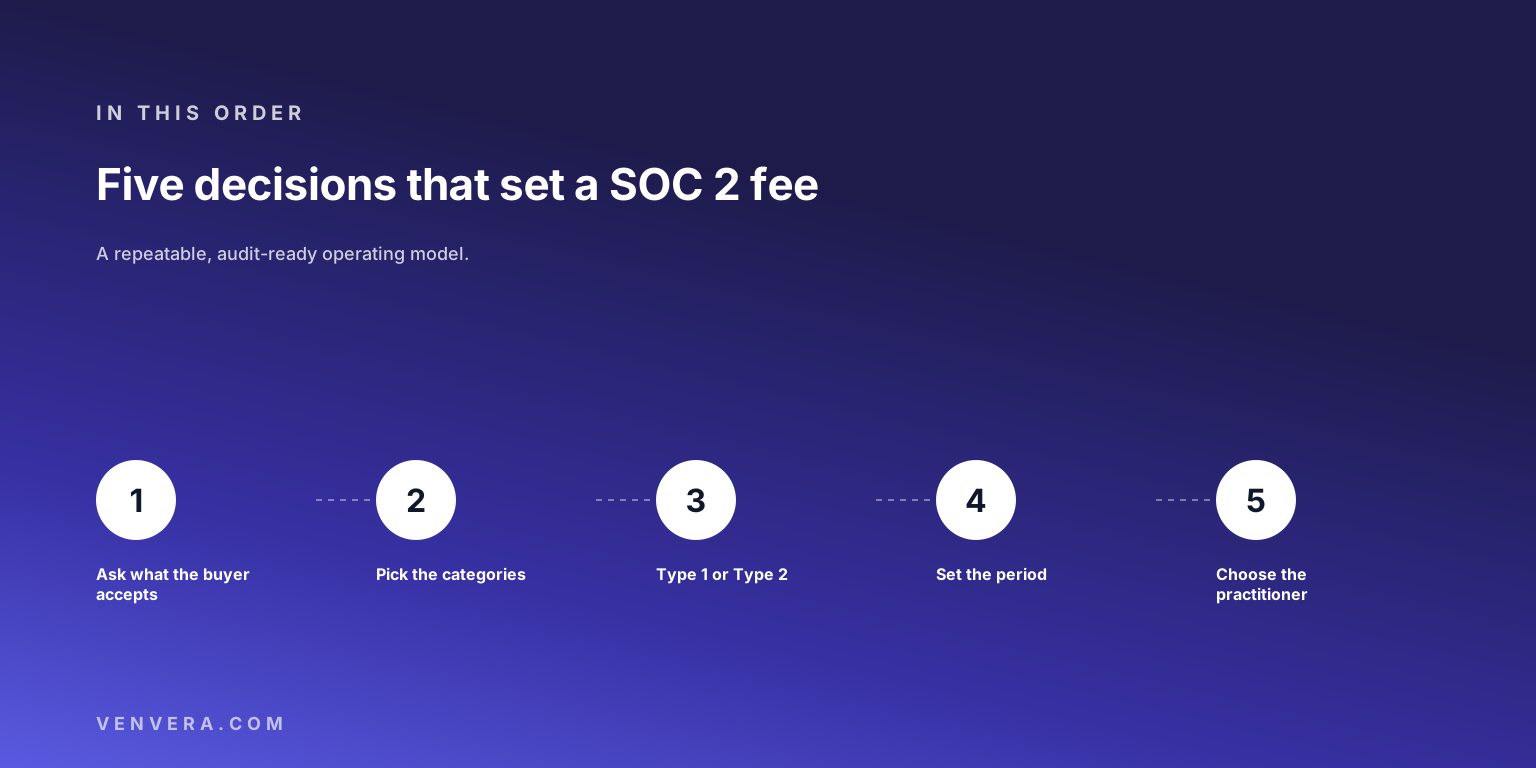
AICPA 发布的是 SOC 2 的标准,而不是价格;信任服务准则(Trust Services Criteria)本身只要注册 AICPA 账户即可免费获取。一家美国以外的公司需要支付多少费用,无论它是向美国客户销售产品的德国、阿联酋还是尼日利亚软件公司,都取决于五项决定:提出要求的客户接受什么样的报告,哪些信任服务类别纳入范围,选择 Type 1 还是 Type 2,观察期有多长,以及由谁签署报告。正是最后一项,让身处美国以外的公司算出不同的账。在美国,SOC 2 由持牌注册会计师(CPA)依据 AICPA 鉴证准则执行。在美国以外,AICPA 表示,如果当地法律允许,在其他司法管辖区持牌的 CPA 或同等资格人员也可以执行 SOC 2,通常依据国际鉴证业务准则 ISAE 3000 (Revised)。
这让可以参与投标的事务所范围更广,同时也带来一个必须在任何一家投标之前解决的问题:您的美国客户会接受依据 ISAE 3000 出具的报告,还是要求依据 AICPA 准则出具的报告?得到答案只需要一封电子邮件,而这个答案决定了您可以向哪些事务所询价。本指南的其余部分将逐一讨论各项成本驱动因素。关于这份报告是什么以及两种类型之间的区别,请参阅我们的 SOC 2 Type 1 与 Type 2 对比指南。
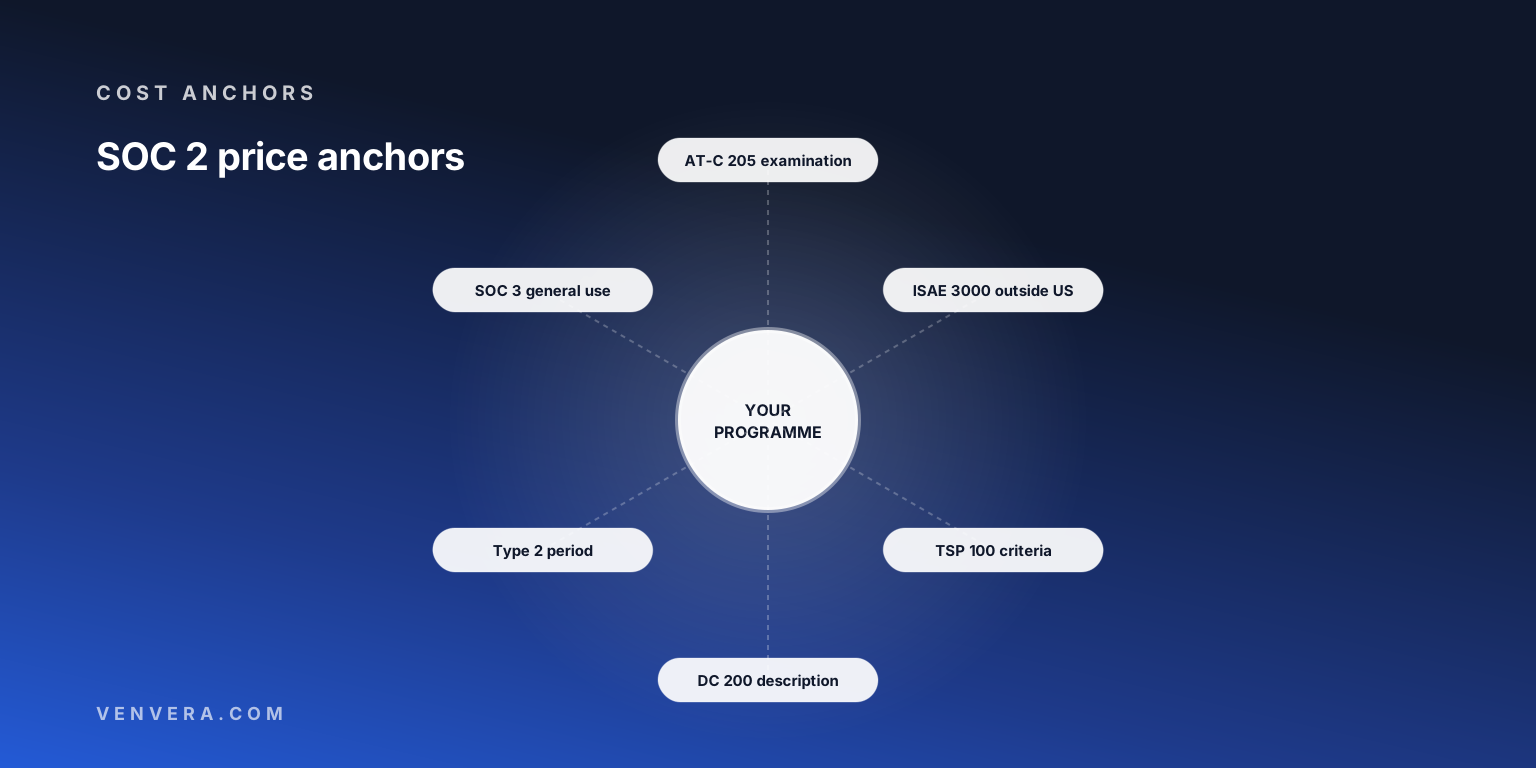
| 成本驱动因素 | 决定因素 | 出处 |
|---|---|---|
| 谁可以签署 | 依据 AT-C 105 和 205 执业的美国持牌 CPA,或依据 ISAE 3000 (Revised) 执业的非美国执业人员 | AICPA SOC 2 常见问题解答,以及 AICPA 关于 ISAE 的指南 |
| 范围 | 通用标准,加上您增加的每个类别 | TSP section 100,2017 年信任服务准则(2022 年修订关注点) |
| 系统描述 | 管理层对系统的描述 | DC section 200,2018 年描述标准(2022 年修订实施指南) |
| 报告类型 | Type 1 测试设计;Type 2 增加运行有效性 | AICPA SOC 2 指南 |
| 观察期长度 | 由管理层决定;未规定最短期限 | AICPA SOC 2 常见问题解答,引用该指南第 2.46 段 |
| 分发 | SOC 2 限制使用;SOC 3 可通用 | AICPA SOC 报告概述 |
美国以外的公司做 SOC 2 要花多少钱?
费用分为三项,其中只有阅读材料有公开价格。信任服务准则和描述标准只要注册 AICPA 账户即可免费获取;AICPA SOC 2 指南(即执业人员手册)的电子书对非会员的标价为 USD 125。执业人员的费用是商业报价。内部成本则是您的团队所投入的时间:对照标准设计控制措施、撰写系统描述,如果是 Type 2,还要在整个观察期内运行控制措施并保存记录。
我们没有找到 AICPA 发布的任何收费指引,AICPA 也没有类似 ISO/IEC 27006-1 那样、可将员工人数换算为 ISO 27001 审计时间的规则。执业人员根据自己对工作量的判断来定价。您可以在询价之前先确定各项输入,从而缩小报价之间的差距:类别、类型、观察期以及系统描述中包含的系统。
在美国以外,谁可以出具 SOC 2?
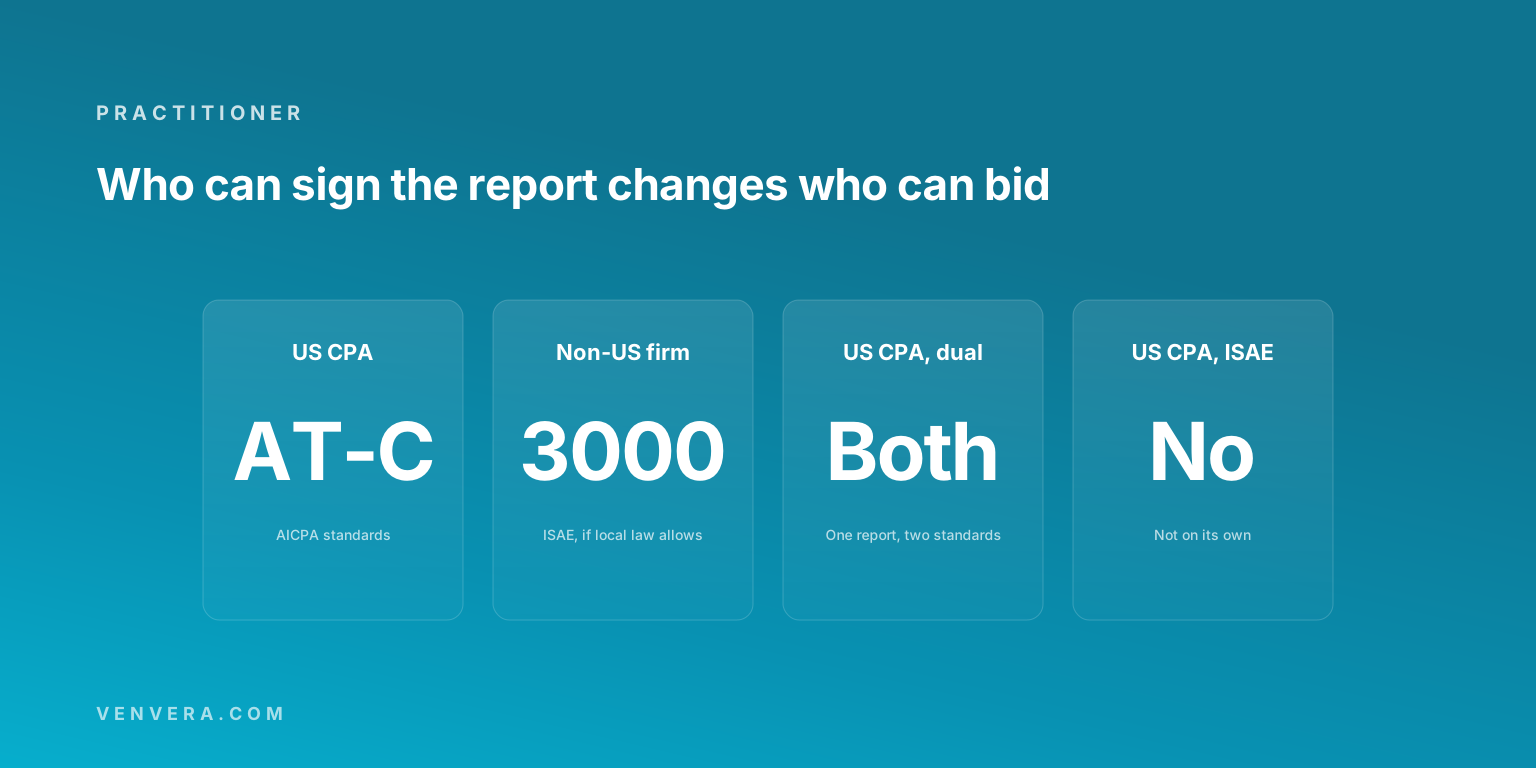
AICPA 自己的常见问题解答给出了答案:“在美国,SOC 2 鉴证由持牌 CPA 依据 AT-C section 105 …… 和 AT-C section 205 执行。”它接着指出,SOC 2 鉴证“如果法律法规允许,也可以由在美国以外司法管辖区持牌的 CPA(或同等资格人员,例如公共执业的专业会计师)执行”,并且这类业务“通常依据 …… ISAE 3000 Revised …… 或当地同等的国家准则执行”。
AICPA 另行发布的关于 ISAE 的指南划定了其他边界。如果当地法规不禁止,非美国 CPA 可以依据 ISAE 3000 (Revised) 执行 SOC 2 鉴证并据此出具报告。美国 CPA 不得仅依据 ISAE 3000 (Revised) 执行 SOC 2 鉴证并出具报告,但可以在一份报告中同时依据两套准则出具报告。因此,可供选择的报告有三种形式:由美国持牌事务所依据 AICPA 准则出具的报告、由当地执业人员依据 ISAE 3000 出具的报告,以及由美国持牌事务所出具的双重报告。您的客户接受哪一种,决定了哪些事务所可以参与投标。
范围、报告类型和观察期如何影响费用?
首先是范围。2017 年信任服务准则定义了五个类别:安全性、可用性、处理完整性、保密性和隐私性。通用标准适用于每个类别,因此每份 SOC 2 都包含通用标准;每增加一个类别,都会在此基础上增加该类别自己的标准。您每增加一个类别,就意味着需要描述、测试和提供证据的控制措施更多。只有在合同或公开承诺要求时才增加类别,而不是为了显得全面。
其次是类型。Type 1 报告的是系统描述以及控制措施设计的适当性。Type 2 增加了控制措施在整个观察期内的运行有效性,这意味着执业人员会从整个观察期中抽取证据样本,而这些证据必须是您已经生成的。第三是观察期。AICPA 常见问题解答指出,SOC 2 指南“没有规定最短期限”,观察期是“由服务机构管理层做出的业务决策”,并以该指南第 2.46 段中的一个例子说明:对于短于两个月的观察期,执业人员可能会得出结论,认为不太可能获取充分的证据。较长的观察期会耗费更多内部精力,但不一定带来更高的费用;而过短的观察期则可能让您拿不到审计意见。
ISO 27001 或 GDPR 方面的工作能降低 SOC 2 费用吗?
ISO 27001 方面的工作可以降低内部成本,因为已经为信息安全管理体系(ISMS)准备好的访问权限审查、变更记录或供应商评估,只要覆盖了观察期以及系统描述中的系统,就可以作为 SOC 2 证据提交。但它并不能减少鉴证本身的工作:执业人员是对照信任服务准则进行测试,而不是对照您的证书。如果您要同时为两者编制预算,我们关于 ISO 27001 认证成本的指南涵盖了另一半,而如何收集审计证据一文则介绍了可同时服务于两者的证据。
欧盟《通用数据保护条例》(GDPR)则是另一回事。Regulation (EU) 2016/679 没有提到 SOC 2。它的认证途径是第 42 条,该条鼓励依据经监管机构或欧洲数据保护委员会批准的标准颁发的“数据保护认证机制以及数据保护印章和标志”。SOC 2 的隐私类别并不属于这类机制,也不能替代任何 GDPR 义务。
其他搜索结果错在哪里
这一搜索词的首页结果大多来自审计事务所和合规供应商,有四点很容易出错。第一点是把结果称为认证,有几条搜索结果的标题就是这样写的。SOC 2 是一份附有执业人员意见的鉴证报告;既没有证书,也没有登记名录。第二点是把 ISAE 3402 当作国际版的 SOC 2。ISAE 3402 涵盖的是服务机构中与用户实体财务报告内部控制相关的控制措施,这属于 AT-C 320 下的 SOC 1 范畴。SOC 2 鉴证的国际途径是 ISAE 3000 (Revised)。
第三点是把最短观察期说成一条规则。AICPA 表示该指南没有规定任何最短期限;不过,执业人员仍可能拒绝过短的观察期。第四点是引用欧元金额,却不说明报告依据哪项准则出具、哪些类别纳入范围、观察期有多长。缺少这三项输入,任何数字都无法与您拿到的报价进行比较。
您的公司目前处于什么位置?
在向任何事务所询价之前,请先填写下表。每一个空白行,都是事务所会替您定价的变量。
| 问题 | 您的答案 | 为何重要 |
|---|---|---|
| 是哪个客户提出的要求?它是否接受 ISAE 3000 报告? | 决定当地执业人员能否参与投标。 | |
| 合同或您的公开承诺要求哪些类别? | 每份报告都包含通用标准;每个类别都会增加标准。 | |
| 先做 Type 1 再做 Type 2,还是只做 Type 2? | Type 2 增加了整个观察期内的运行有效性。 | |
| 观察期多长?何时开始? | 未规定最短期限;过短的观察期可能危及审计意见。 | |
| 哪些系统和服务纳入系统描述? | DC section 200 描述标准。 | |
| 该事务所在其司法管辖区是否持有执行该鉴证的执照? | 对于无执照的执业人员,AICPA 会将相关问题转交各州会计委员会处理。 | |
| 您是否还需要一份供公开使用的 SOC 3? | SOC 2 限制使用;SOC 3 可通用。 |
如果大多数行都是空白,免费合规检查可以为您提供一个基线,SOC 2 就绪度检查清单列出了需要映射的内容,而 Venvera 的 SOC 2 模块会将控制措施映射到各项标准,并在整个观察期内为证据加上时间戳。
常见问题
非美国审计事务所能出具 SOC 2 报告吗?
能,前提是当地法律允许。AICPA 表示,在美国以外持牌的 CPA 或同等资格人员可以执行 SOC 2 鉴证,通常依据 ISAE 3000 (Revised) 或当地同等准则。
美国客户会接受 ISAE 3000 报告吗?
这由客户决定,而不是一条规则。请在选择事务所之前先询问。如果您两者都需要,美国持牌事务所可以出具一份同时依据 AICPA 准则和 ISAE 3000 的报告。
Type 2 有最短观察期吗?
没有。AICPA 表示,SOC 2 指南没有规定最短期限,观察期由管理层决定。它举的例子是:对于短于两个月的观察期,可能不太能获取充分的证据。
SOC 2 对 GDPR 有帮助吗?
它可以为安全控制措施提供证据,但欧盟《通用数据保护条例》(GDPR)没有提到 SOC 2,而且 SOC 2 也不是第 42 条规定的认证机制。
我们可以公开发布 SOC 2 报告吗?
不能公开发布。AICPA 将 SOC 2 报告视为限制使用的报告。SOC 3 才是可以自由分发的通用报告。
一手资料
关于谁可以执行 SOC 2 以及观察期的规则,来自 AICPA SOC 2 常见问题和 AICPA 关于依据 ISAE 执行 SOC 2 鉴证的指南(存档副本);关于限制使用和通用的内容,来自 AICPA 服务机构报告页面(存档副本)以及 SOC 2 指南页面;关于转交州会计委员会的内容,来自 AICPA SOC 系列服务;标准和指南的版本信息,来自 2017 年信任服务准则和 AICPA SOC 2 指南;国际准则来自 ISAE 3000 (Revised) 和 ISAE 3402;第 42 条来自 Regulation (EU) 2016/679。在签署业务约定书之前,请与客户确认接受条件,并与事务所确认其执照情况。

