

合规指南
ISO 27001 认证没有官方价格。ISO 本身不为任何组织提供认证,因此也不公布任何收费标准:用它自己的话说,ISO“不开展认证,也不颁发证书”,认证“由外部认证机构实施”。ISO 真正出售的是标准本身。ISO/IEC 27001:2022 在 ISO 官方商店的标价为 CHF 155,作为指南的 ISO/IEC 27002:2022 标价为 CHF 227,2024 年发布的气候行动修正案则免费提供。您支付的其他所有费用,要么是您自己员工投入的时间,要么是认证机构的报价,而报价是按审计天数计算出来的。
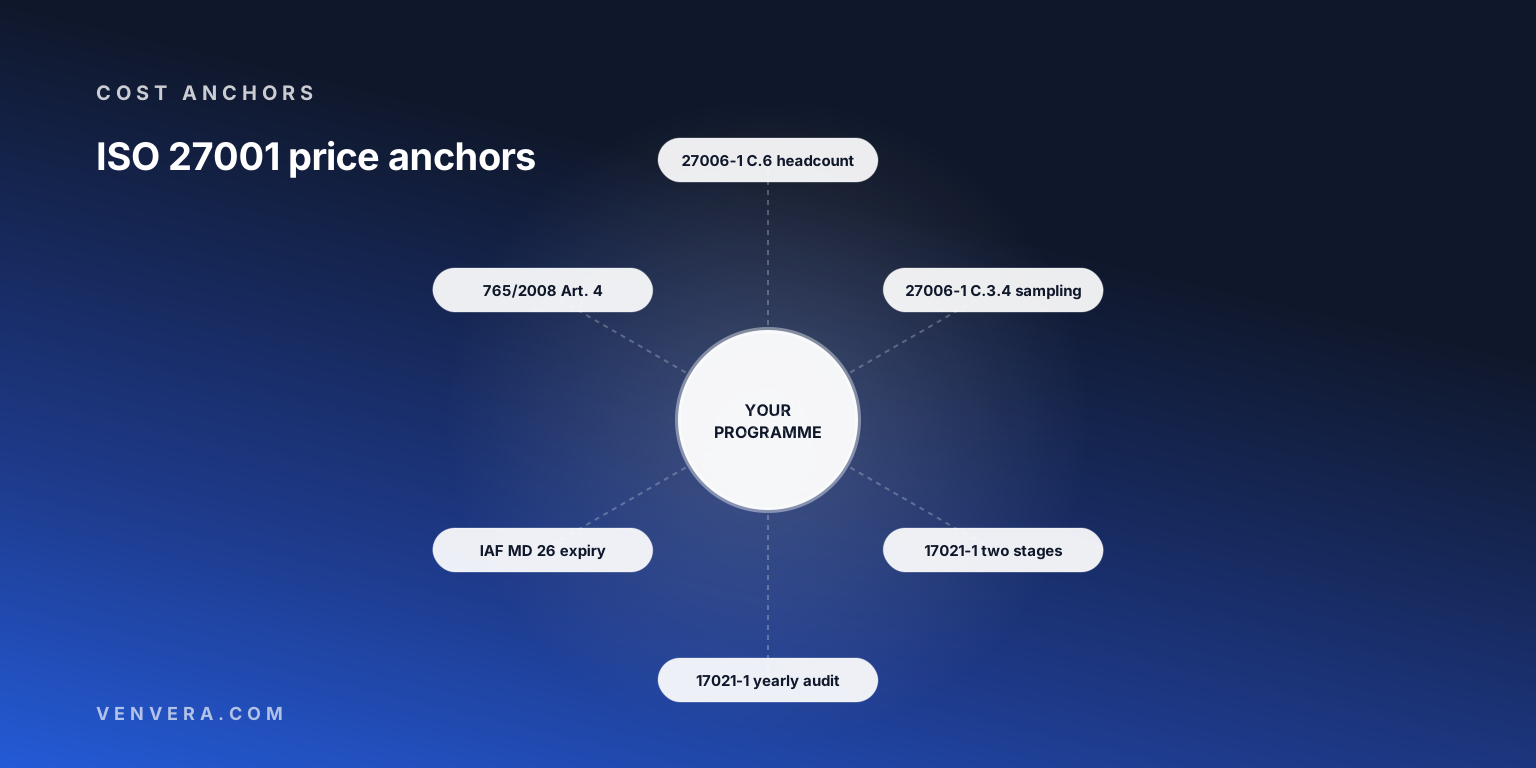
审计天数同样不能随意选择。ISO/IEC 27006-1:2024 是认证机构在信息安全领域获得认可所依据的标准,它根据在组织控制下工作的人员总数计算审计时间,无论这些人员身处何地。随后,ISO/IEC 17021-1 规定的认证周期决定了您需要付费的次数:分两个阶段进行的初次审计、每个日历年一次的监督审计,以及为续期三年认证周期而进行的再认证审计。本指南将逐一分析每一项成本,并说明其中哪些是您可以调整的。关于该标准要求您建立哪些内容,请参阅我们关于附录 A 的 93 项控制措施的指南。
| 成本项 | 由什么决定 | 依据来源 |
|---|---|---|
| 标准本身 | ISO 官方商店标价 | ISO/IEC 27001:2022 为 CHF 155,ISO/IEC 27002:2022 为 CHF 227,修正案免费 |
| 建立信息安全管理体系(ISMS) | 您的范围、您的起点、您的人员 | ISO/IEC 27001 条款 4 至 10 及附录 A |
| 初次审计 | 审计天数,分两个阶段 | ISO/IEC 17021-1 条款 9.3.1;ISO/IEC 27006-1 附录 C |
| 监督 | 每个日历年至少一次审计 | ISO/IEC 17021-1 条款 9.1.3 |
| 再认证 | 为续期三年认证周期而进行的再认证审计 | ISO/IEC 17021-1 |
| 认可 | 每个成员国设一个国家认可机构,以非营利方式运作 | Regulation (EC) No 765/2008 第 4 条 |
ISO 27001 认证需要多少费用?
费用是三项之和,而其中只有一项有公开价格。标准是一次性购买,金额以数百瑞士法郎计。认证机构的费用是一份商业报价,取决于审计天数和该机构的日费率,并在认证周期的每一年重复发生。在大多数首次认证项目中,最大的一项既不是标准费用,也不是认证费用,而是内部投入的时间:编写风险方法论、开展风险评估、编制适用性声明、让控制措施运行足够长的时间以留下记录,以及开展条款 9.2 和 9.3 所要求的内部审计和管理评审。
这项内部成本也正是您能够控制的一项。一家已经在开展访问权限审查、变更控制和供应商检查,并且能够出示相关记录的公司,购买的是文档编制和一次审计。一家这些工作都没有开展的公司,购买的则是一整套运营模式。认证机构的报价不会告诉您属于哪一种情况;对照附录 A 开展的差距评估会告诉您。我们的适用性声明模板是开始盘点的合理起点。
认证机构如何计算审计费用?
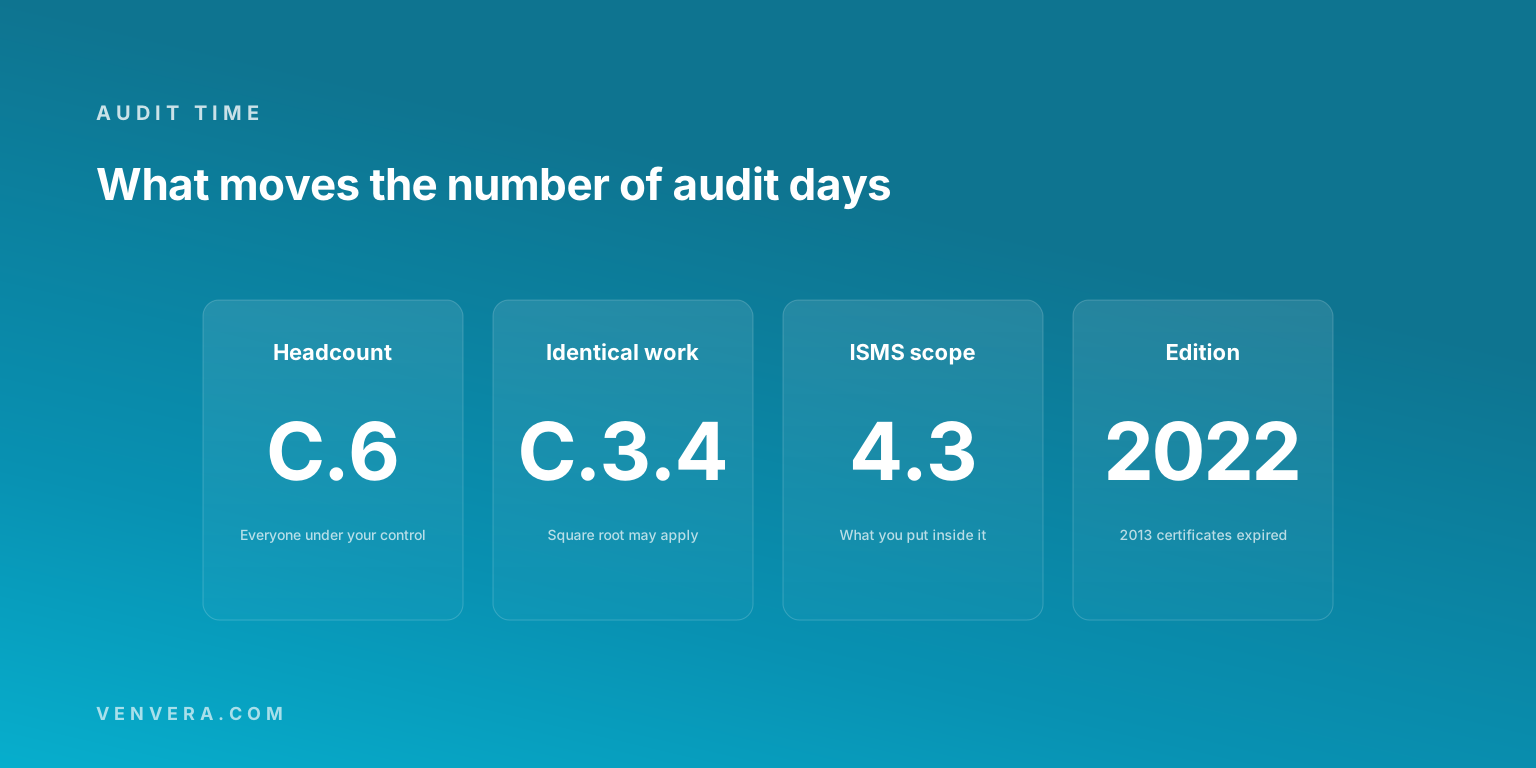
方法是用审计天数乘以日费率,而审计天数来自一条规则,并非谈判的结果。欧洲认可合作组织(EA)在答复一个关于多场所审计的问题时,引用了 ISO/IEC 27006-1:2024 的条款 C.6:现场审计的总审计时间“应在考虑在组织控制下工作的人员总数的基础上计算,无论这些人员身处何地。”在您控制下工作的承包商要计入。在其他国家工作的员工也要计入。把人员搬出办公楼,并不能把他们移出计算范围。
有一种结构性的减免。同一系列 EA 答复中引用的条款 C.3.4 允许“可以使用从事每项相同活动的人员数量的平方根”。拥有大批人员从事相同工作的公司(例如整层楼的客服团队),可能会看到审计时间的增长慢于人数的增长。是否适用这一规则,由认证机构根据实际情况判断,因此请向认证机构索取报价背后的计算过程,而不只是总额。
把人数换算成天数的那张表载于 ISO/IEC 27006-1 之中,而该标准需要付费购买,我们也没有找到任何一家转载这张表的认可机构。您在网上读到的任何审计天数,都应视为某家认证机构的报价,而不是标准本身的规定。还要留意报价引用的是哪一份文件。IAF MD 5 的标题是“Determination of Audit Time of Quality, Environmental, and Occupational Health & Safety Management Systems”(质量、环境及职业健康安全管理体系审计时间的确定)。该文件称其部分内容可用于其他认证方案,但它并不是适用于 ISMS 的规则。
在三年认证周期内,您要为哪些内容付费?
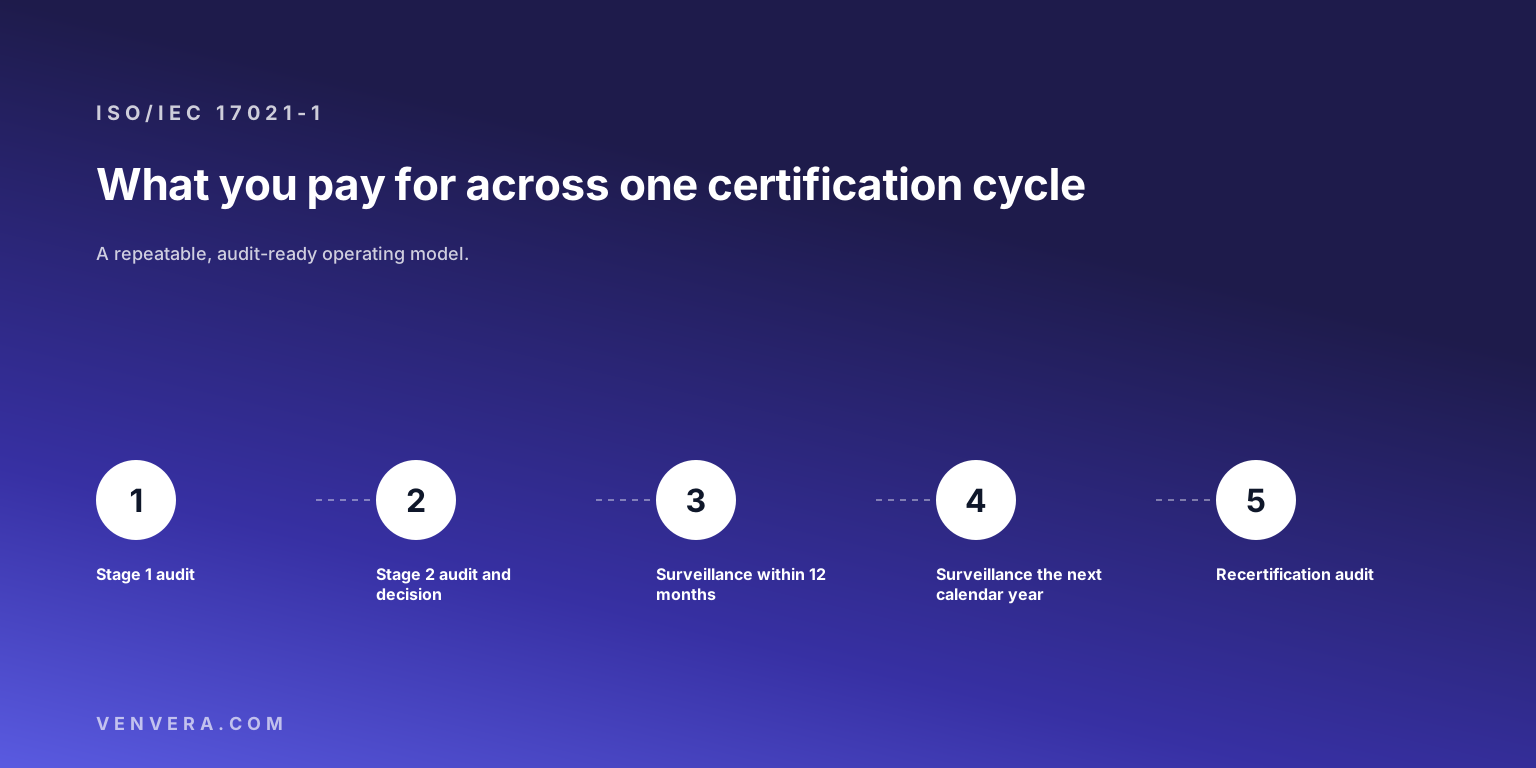
是五次审计,而不是一次。ISO/IEC 17021-1:2015 要求管理体系的初次认证审计分两个阶段进行,即第一阶段和第二阶段,而三年认证周期从认证决定开始计算。此后每个日历年至少进行一次监督审计(再认证年份除外),并且初次认证后的第一次监督审计距认证决定日期不得超过 12 个月。EA 对条款 9.1.3.3 的答复说得很直白:每个日历年都应进行一次审计,无论是监督审计还是再认证审计。
因此,只算到拿到证书为止的预算,只计入了五次审计中的两次。监督审计不是可选项。再认证随后又开启新一轮周期。内部成本也遵循同样的规律:内部审计、管理评审和纠正措施每年都必须持续产生记录,否则监督审计的审计师就没有可供抽样的内容。第一轮从第一阶段到认证决定需要多长时间,请参阅我们关于 ISO 27001 认证需要多长时间的指南。
认证机构所在的国家重要吗?
只要该机构获得了认可,国家的影响就没有价格差异所显示的那么大。在欧盟,Regulation (EC) No 765/2008 要求每个成员国指定唯一的国家认可机构(Article 4(1)),委托其将认可作为一项公共权力活动来开展(Article 4(5)),并要求其以非营利方式运作(Article 4(7))。第 6 条补充规定,国家认可机构不得与合格评定机构竞争。第 3 条规定该章同样适用于在自愿基础上使用的认可,而管理体系认证正属于这一范畴。
认可结果还能够跨越国界。EA 多边协议的签署方“承认并接受各签署方认可体系的等效性”,以及依据这些认可体系所颁发证书的可靠性。这对成本的实际影响是:一个国家的获认可机构颁发的证书,与另一个国家收费更高的机构颁发的证书,具有同等的认可地位。不具备这种地位的,是未获认可机构颁发的证书。在比较报价之前,请先核查认可标志和认可范围,因为报价单上最便宜的那一项,可能正是您的客户不会接受的那一项。
如果我们持有的仍是 ISO 27001:2013 证书怎么办?
那么您持有的并不是有效证书。IAF MD 26 规定了向 2022 版过渡的三年过渡期,于 2025 年 10 月 31 日结束,并指出所有基于 ISO/IEC 27001:2013 的认证“应在过渡期结束时到期或被撤销。”荷兰认可机构 RvA 也指出,自 2024 年 5 月 1 日起,认证机构已不能再依据 2013 版开展初次审计或再评估审计。已经没有什么可以过渡的了。请把这项工作当作依据 ISO/IEC 27001:2022 进行的认证来估算成本,包括附录 A 的变化,并询问您的认证机构将如何对待您过往的认证记录。
其他搜索结果错在哪里
这一搜索词的第一页结果几乎全部来自咨询公司和软件供应商,其中大多数按公司规模给出以欧元计的价格区间。有四个要点很容易出错。第一是不附带人数的价格区间。由于审计时间取决于在您控制下工作的人员数量,一个没有说明假设人数的区间,无法与您收到的报价进行比较。第二是把审计天数说成好像是标准公布的数字。适用于 ISMS 的那张表载于 ISO/IEC 27006-1 中,该标准是付费出售而非公开发布的;而从 IAF MD 5 借用的表格,是为质量、环境和安全管理体系编写的。
第三是遗漏了后续年份。只估算初次审计费用便止步的估算,忽略了 ISO/IEC 17021-1 要求在认证周期的每个日历年都进行审计。第四是认为公司可以“获得 ISO 认证”。ISO 的立场是,组织不能由 ISO 来认证;组织是由获认可的认证机构依据某项 ISO 标准进行认证的,而正是认可赋予了证书应有的效力。
您的组织目前处于什么状况?
在索取报价之前,请先填写下表。如果有两三行填不上,通常意味着需要重点规划的是内部成本,而不是审计费用。
| 问题 | 您的回答 | 为什么重要 |
|---|---|---|
| 在 ISMS 范围内,有多少人员在您的控制下工作(包括承包商)? | ISO/IEC 27006-1 条款 C.6。 | |
| 其中有多少人从事相同的活动? | 条款 C.3.4 可能会减少审计时间。 | |
| 范围内包含哪些内容:哪些产品、场所和法律实体? | ISO/IEC 27001 条款 4.3。买方会阅读范围声明。 | |
| 目前是否已有风险评估和适用性声明? | 条款 6.1.2、6.1.3 及附录 A。 | |
| 您是否已开展内部审计和管理评审? | 条款 9.2 和 9.3。 | |
| 您正在比较的每家认证机构是否都已获得认可,并且认可范围涵盖这一范围? | Regulation (EC) No 765/2008 和 EA 多边协议(EA MLA)。 | |
| 第二年和第三年的监督审计由谁负责? | ISO/IEC 17021-1 条款 9.1.3。 |
如果大多数行都是空白,请先建立一条基线。免费合规检查可以为您提供基线,而 Venvera 的 ISO 27001 模块将风险登记册、适用性声明、内部审计和证据集中在一处管理,使监督审计年份的成本低于第一年。如果某个美国客户还要求您提供一份报告,我们关于美国以外地区的 SOC 2 成本的指南涵盖了预算的另一半。
常见问题
ISO 会为 ISO 27001 认证收费吗?
不会。ISO 出售标准,但不对组织进行认证,也不颁发证书。证书来自认证机构,最好是经国家认可机构认可的认证机构。
ISO 27001 标准本身多少钱?
ISO 官方商店上 ISO/IEC 27001:2022 的标价为 CHF 155,ISO/IEC 27002:2022 的标价为 CHF 227。2024 年第 1 号修正案(Amendment 1:2024)在条款 4.1 和 4.2 中增加了气候变化相关内容,可免费获取。
我们需要多少审计天数?
根据 ISO/IEC 27006-1 条款 C.6,这取决于范围内在您控制下工作的人员数量,对于从事相同活动的人员,可能适用平方根减免。请要求每家认证机构出示计算过程。
我们多久需要为审计付费一次?
每个日历年至少一次。初次审计分为两个阶段,之后每年进行监督审计,其中第一次监督审计须在认证决定后 12 个月内进行,再认证则用于续期三年认证周期。
来自收费较低国家的证书价值更低吗?
如果该机构是由 EA 多边协议的签署方认可的,就不会,因为该协议的签署方相互承认彼此认可的等效性。未经认可的证书则另当别论。
一手资料来源
ISO 关于认证的立场引自 iso.org 的认证(Certification)页面;价格引自 ISO/IEC 27001:2022 的商店页面和 Amendment 1:2024。审计时间规则引自 EA FAQ 48.5 和 48.6 中引用的 ISO/IEC 27006-1:2024 内容;认证周期引自 ISO/IEC 17021-1:2015 和 EA FAQ 37.12;过渡安排引自 IAF MD 26:2023 和 RvA;IAF MD 5 的适用范围依据其标题和条款 0.5;认可相关内容引自 Regulation (EC) No 765/2008 第 3、4、6 和 11 条以及 EA 多边协议(EA MLA)。价格和认可范围会发生变化;请在购买当天再次确认。

