

合规指南
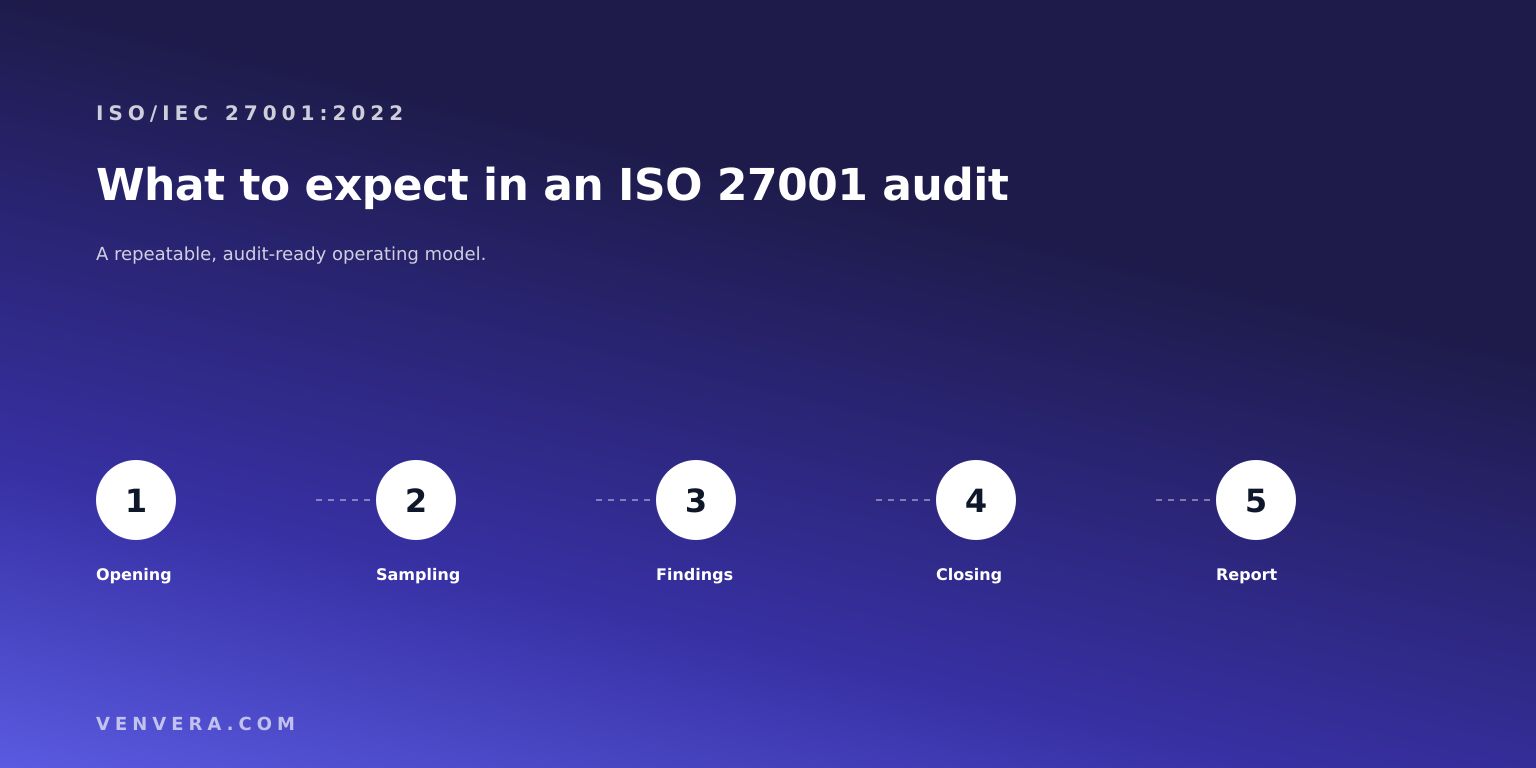
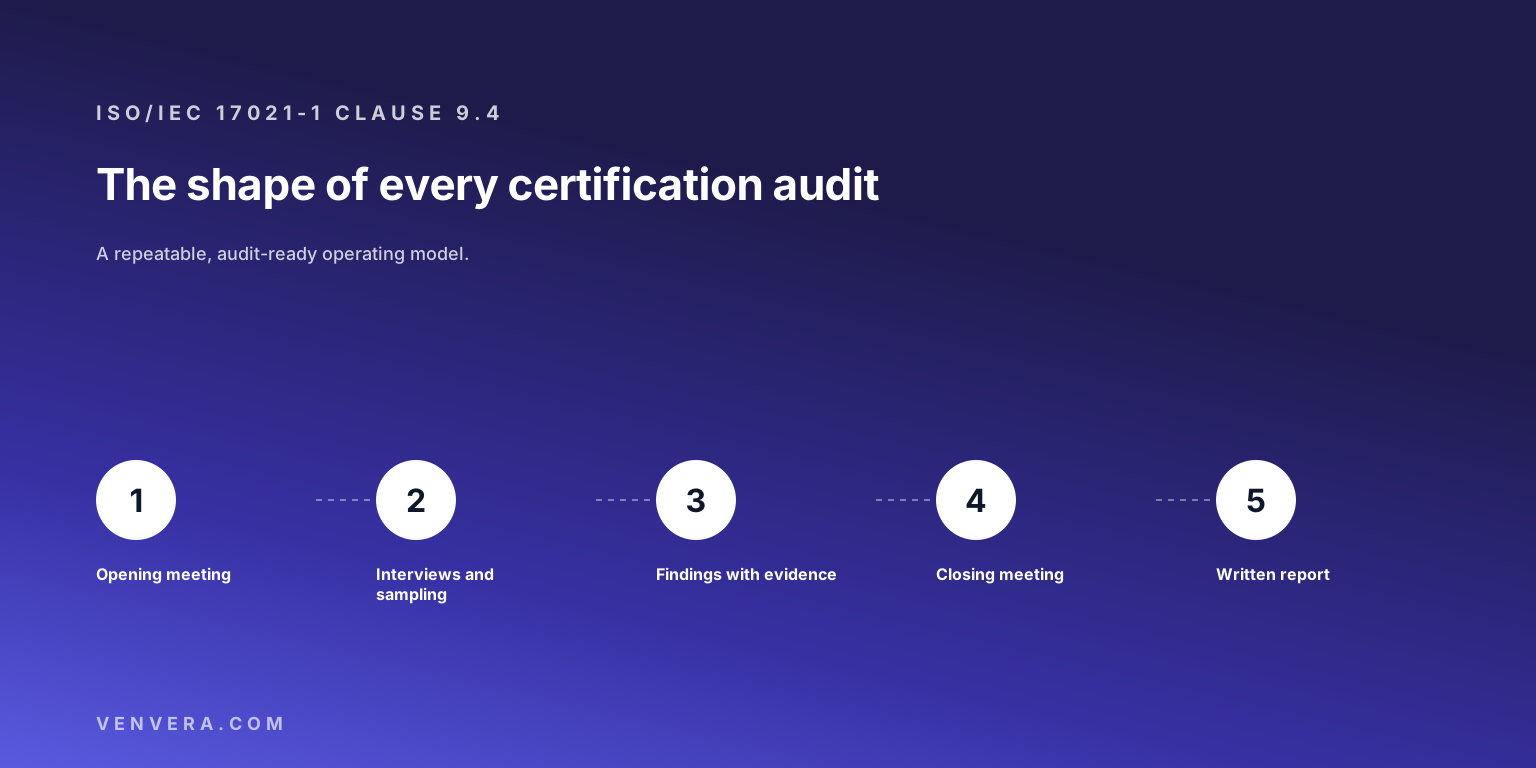
ISO 27001 认证审计是对您的信息安全管理体系(ISMS)进行的抽样检查,由经认可的认证机构按照 ISO/IEC 17021-1:2015 的规则实施。从第一阶段到每年的监督审计,每一次审计都遵循相同的结构:召开首次会议,商定审计如何进行;通过访谈、观察流程以及审查文件和记录,以抽样方式收集证据;针对具体要求记录审计发现,并附上其背后的证据;最后召开末次会议,随后出具书面报告和推荐意见。审计师可以指出改进机会,但不得告诉您如何解决,因为认证机构被禁止就其所认证的体系提供咨询。
了解这一结构,会改变您的准备方式。问题不在于您的策略文件写得好不好,而在于在一个并非由您选定的日子里,从您的记录中抽取的样本能否证明控制措施在有效运行。本指南将逐一介绍审计的每个环节,说明公开的原始资料在该环节有哪些要求,最后附上一份可供您填写的检查清单。每次审计何时进行、整个认证过程需要多长时间,请参阅我们关于 ISO 27001 认证需要多长时间的指南;证据方面的内容,请参阅如何收集审计证据。
| 环节 | 发生什么 | 出处 |
|---|---|---|
| 首次会议 | 沟通渠道、保密事项、审计发现如何分级、抽样方法,以及在什么情况下可能终止审计 | ISO/IEC 17021-1,条款 9.4.2 |
| 收集证据 | 抽样,并通过访谈、观察流程以及审查文件和记录进行验证 | ISO/IEC 17021-1,条款 9.4.4 |
| 审计发现 | 每个不符合项都与具体要求挂钩,附有客观证据,并与您进行讨论 | ISO/IEC 17021-1,条款 9.4.5 |
| 分级 | 如果影响体系实现其预期结果的能力,则为严重不符合项;如果不影响,则为轻微不符合项 | ISO/IEC 17021-1,定义 3.12 和 3.13 |
| 末次会议 | 关于抽样局限性的说明、不符合项的处理方式、提交纠正计划的截止期限,以及申诉 | ISO/IEC 17021-1,条款 9.4.7 |
| 报告 | 书面报告,包含关于符合性和有效性的声明以及审计组的推荐意见 | ISO/IEC 17021-1,条款 9.4.8 |
ISO 27001 审计会经历什么?
一次结构化的抽样检查,而不是一场关于意图的谈话。分两个阶段进行的初次审计、每年的监督审计以及第三年的再认证审计,都遵循相同的步骤,认可机构也会据此检查认证机构。认可评审员所使用的 SADCAS ISO/IEC 17021-1 评审检查清单按顺序列出了这些步骤:开始时召开首次会议、审计期间保持沟通、获取和验证信息、识别和记录审计发现、结束时召开末次会议,以及为每次审计出具书面报告。不同审计之间变化的是抽样的范围,而不是方法。
首次会议上会发生什么?
双方商定基本规则。根据 SADCAS 检查清单所列的条款 9.4.2,首次会议要确认审计组与您之间的正式沟通渠道,确认保密事项,解释报告方法(包括审计发现的任何分级方式),说明可能提前终止审计的条件,介绍将要采用的抽样方法,并给您提问的机会。请充分利用这个机会。如果您不清楚审计发现将如何分级,或者哪些场所和团队会被抽样,现在就是弄清楚这些问题成本最低的时刻。
审计期间,审计组长会随时向您通报情况。条款 9.4.3 要求定期向您通报审计进展和任何关注事项,如需变更审计范围,也须与您一起评审。第一天提出、第二天就已解决的关注事项,如果属于不符合项,仍然会被记录下来,但至少您不会在末次会议上才第一次听说它。
审计师如何收集证据?
通过抽样。ISO/IEC 17021-1 原文要求,与审计目标、范围和准则相关的信息须“通过适当的抽样获取并经过验证,从而成为审计证据”,并列出了相应的方法,首先是“a) 访谈”,其次是观察流程和活动,以及审查文件和记录。在实践中,这意味着审计师会挑选几名入职和离职人员并要求查看他们的访问记录,选取一张变更工单并一路追踪到批准环节,或者请负责备份的人员展示最近一次恢复测试。需要准备回答问题的应是控制措施负责人,而不是合规负责人。
对于 ISMS,抽样是针对整个标准进行的。第二阶段评估是否符合 ISO/IEC 27001 的全部要求,这就涉及条款 6.1.2 中的风险评估和条款 6.1.3 d) 中的适用性声明(SoA)。用 ISO/IEC 27001:2022 原文的话来说,适用性声明必须说明“必要的控制措施”、“纳入这些控制措施的理由”、“必要的控制措施是否已实施”,以及“排除任何附录 A 控制措施的理由”。如果 SoA 显示某项控制措施已实施,您就要做好被要求展示其运行情况的准备。我们关于 93 项附录 A 控制措施的指南介绍了如何编制这份文件。

严重不符合项和轻微不符合项有什么区别?
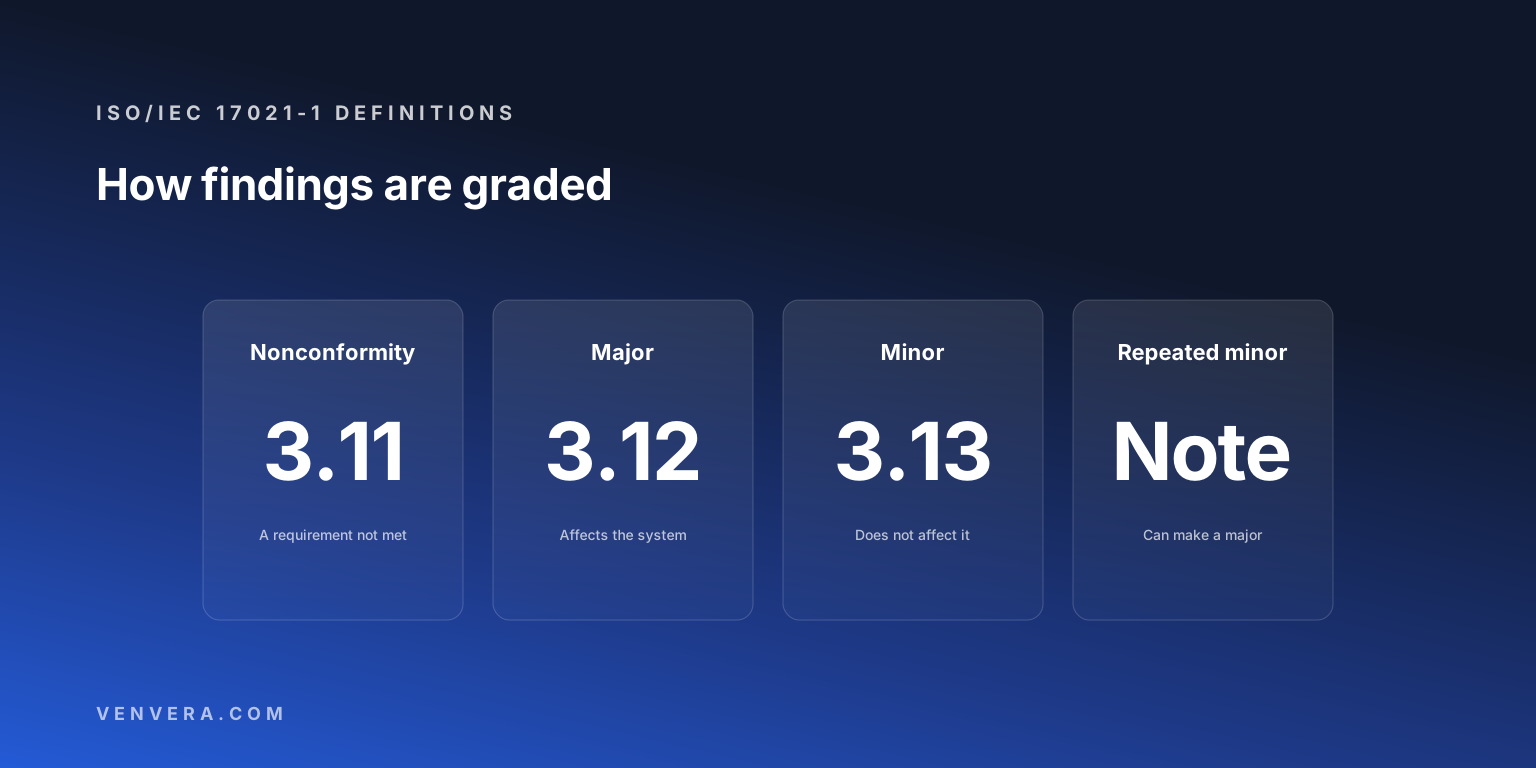
区别在于是否影响体系的运作能力。ISO/IEC 17021-1 将不符合项定义为“未满足要求”,将严重不符合项定义为“影响管理体系实现预期结果的能力”的不符合项,将轻微不符合项定义为“不影响管理体系实现预期结果的能力”的不符合项。该定义的注释还补充道,如果“对是否存在有效的过程控制存在重大疑问”,审计发现可以被判定为严重不符合项;并且“与同一要求或问题相关的多个轻微不符合项可能表明存在系统性失效,从而构成严重不符合项”。三个团队各有一项关于遗漏访问权限审查的轻微审计发现,加起来就可能构成一项严重不符合项。
每项审计发现都必须具体。根据 SADCAS 检查清单所列的条款 9.4.5,不符合项必须针对审计准则中的具体要求进行记录,清楚说明不符合的内容及其所依据的客观证据,并与您进行讨论,以确保证据准确。如果您认为某项审计发现有误,应趁审计师仍在现场时出示与之矛盾的记录。
末次会议和审计报告中会发生什么?
审计组会通报审计发现,并确定后续步骤。根据 SADCAS 检查清单所列的条款 9.4.7,末次会议须告知您证据是基于样本获取的,用该标准的话来说,“由此带来了一定的不确定性”;须说明认证机构处理不符合项的流程,包括对您认证状态可能产生的任何影响;须设定您提交纠正和纠正措施计划的时限;并须告知您投诉和申诉流程。随后根据条款 9.4.8 出具的书面报告,包含关于管理体系符合性和有效性的声明,以及审计组的推荐意见。在作出认证决定之前必须关闭哪些问题,以及严重审计发现的六个月期限,请参阅认证时间表指南。
审计师能告诉您如何解决审计发现吗?
不能。ISO/IEC 17021-1 条款 5.2.5 规定,认证机构“不得提供或提议提供管理体系咨询”;条款 5.2.6 规定,认证机构“不得向其获证客户提供或提议提供内部审计”。一条注释允许“对审计发现进行解释或对要求进行澄清”。根据该标准原文,ISO/IEC 27006-1:2024 条款 5.2.2 允许审计师“在审计过程中发现改进机会时予以指出,但不推荐具体的解决方案”,以此增加价值,并要求认证机构“独立于提供 ISMS 内部审计的一个或多个机构(包括任何个人)”。请自行安排内部审计师,并自行制定整改计划。
审计可以远程进行吗?
部分可以,但须经双方同意。自 2026 年 1 月 30 日起适用的 IAF MD 4:2025(第 3 版)规范了在审计中使用信息和通信技术(ICT)的做法。该文件指出,使用 ICT“并非强制要求”,但一旦使用,就“必须符合本文件”,而且其使用“应在使用 ICT 之前,由受审计/受评估方与实施合格评定活动的机构根据信息安全和数据保护措施及法规共同商定”。审计计划必须明确将如何使用 ICT 以及使用的程度,审计报告则必须说明 ICT 的使用程度及其有效性。向审计师共享您生产控制台的屏幕,本身就是一项信息安全决策;请在审计前以书面形式商定具体方式。
监督审计关注哪些内容?
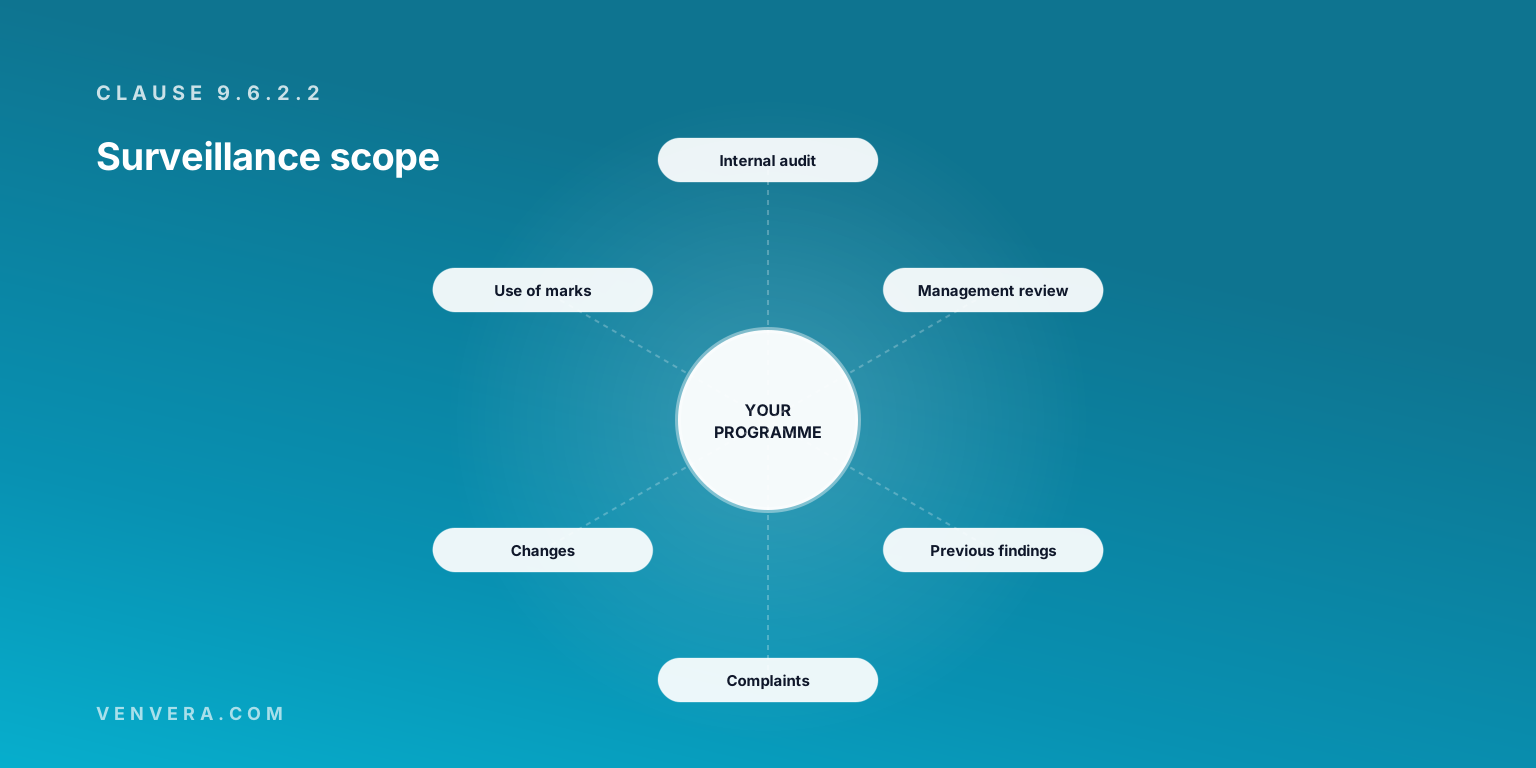
关注体系是否持续运行。审计方案涵盖分两个阶段进行的初次审计、第一年和第二年的监督审计,以及第三年的再认证审计;在非再认证年份,每个日历年至少进行一次监督审计。根据 SADCAS 检查清单所列的条款 9.6.2.2,每次监督审计至少须涵盖:内部审计和管理评审、针对以往审计中不符合项所采取的行动、投诉的处理、实现目标的有效性、持续改进的进展、任何变更,以及认证标志或其他认证引用的使用情况。审计师首先要查看的就是上一年的审计发现,因此请按照您商定的时间表将其关闭。
最近的一项变化现在也会被审计。2024 年 2 月,ISO 和 IAF 修订了包括 ISO/IEC 27001:2022 在内的多项标准,使条款 4.1 要求组织“确定气候变化是否为相关问题”。IAF 公告指出,认证机构应将这一新文本纳入审计,如果组织无法证明已考虑过这一问题,则应提出“适当的审计发现”。无论结论如何,都请记录您的决定。
其他搜索结果的错误之处
这一搜索词的第一页结果几乎全是合规软件供应商和咨询公司。有三个错误反复出现。有几篇文章把第一阶段描述为文件审查;而 SADCAS 检查清单还要求第一阶段评估场所的具体条件,以及内部审计和管理评审是否正在策划和实施,并建议对大多数管理体系而言,第一阶段至少有一部分应在您的场所内进行。有些文章称,监督审计未通过就意味着证书被撤销;但审计发现之后会发生什么,是由认证机构处理不符合项的流程决定的,认证机构必须在末次会议上解释这一流程;而对于轻微不符合项,条款 9.5.2 要求的是一份经接受的纠正和纠正措施计划,而不是自动撤销证书。还有少数文章把审计师描绘成会帮助您设计控制措施的顾问,而这恰恰是条款 5.2.5 所禁止的。
为您自己的审计做好准备
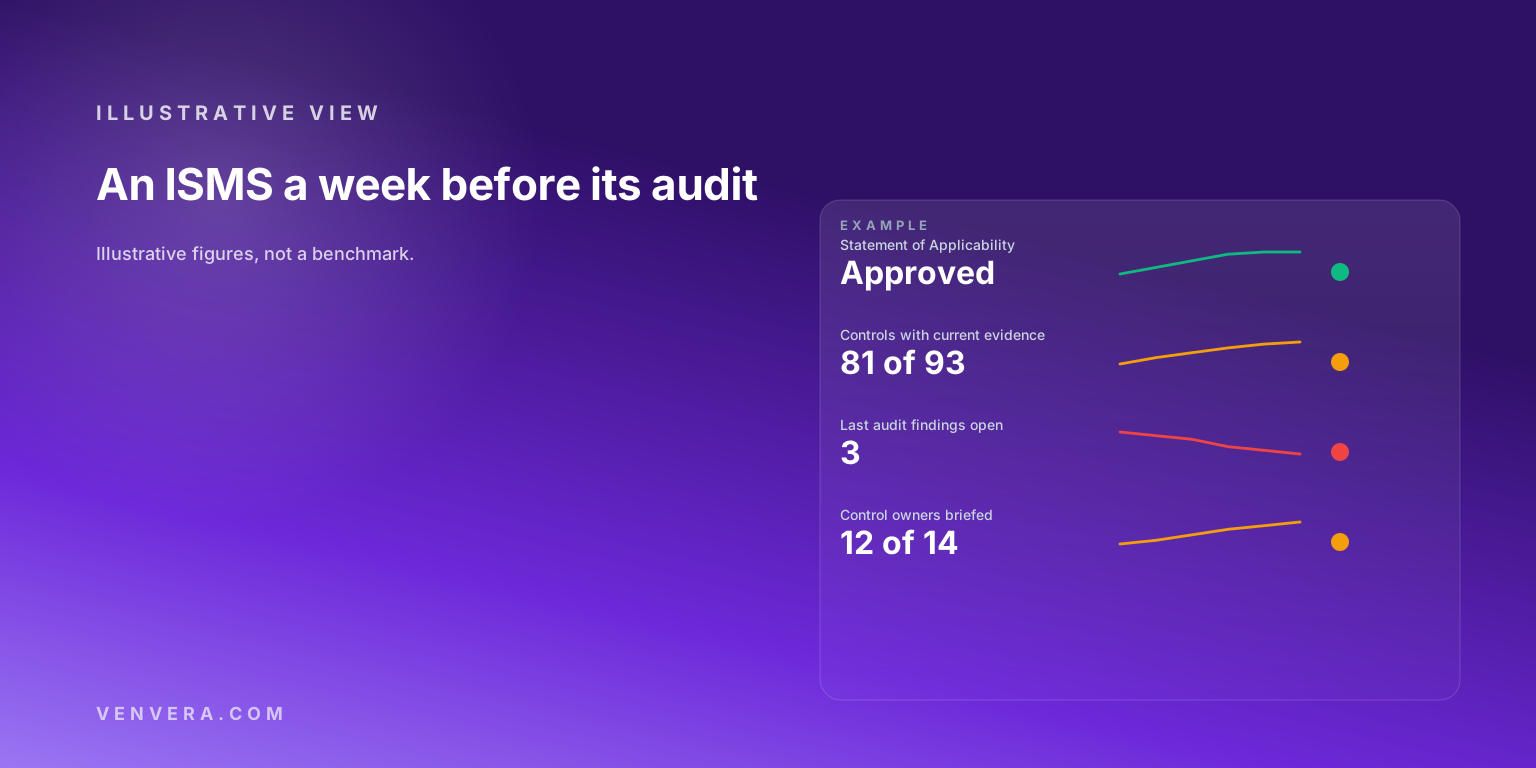
请在审计师到来之前回答这些问题。哪一行空着,抽样就会在哪里发现差距。
| 问题 | 您的答案 | 为何重要 |
|---|---|---|
| 审计师可能会访谈哪些控制措施负责人?他们是否已了解情况? | 条款 9.4.4:访谈排在首位。 | |
| SoA 中标记为已实施的每一项控制措施,是否都有最新的记录? | ISO/IEC 27001 条款 6.1.3 d)。 | |
| 上次审计的哪些审计发现仍未关闭? | 条款 9.6.2.2 会审查针对以往不符合项采取的行动。 | |
| 最近一次内部审计和管理评审是何时进行的? | 第一阶段审计和每次监督审计都会查看这两项。 | |
| 是否已按条款 4.1 记录关于气候变化的判定? | 如果缺失,IAF 和 ISO 预期会提出审计发现。 | |
| 是否已书面商定审计师的远程访问? | IAF MD 4 要求事先由双方商定。 | |
| 由谁提交纠正计划?截止时间是什么时候? | 末次会议会设定截止期限。 |
如果大部分行都是空白,请先建立一个基线。免费合规检查可以为您提供基线,而 Venvera 的 ISO 27001 模块将适用性声明、每项控制措施背后的证据、内部审计和未关闭的审计发现集中在一处,让审计师抽取的样本落在已经存在的记录上。审计的费用请参阅我们的 ISO 27001 认证费用指南。
常见问题
ISO 27001 审计由谁实施?
由认证机构实施。ISO 明确表示:“不。ISO 不提供认证或合格评定服务。”如需核实某份证书是否在认可资质下颁发,ISO 在其帮助中心中推荐使用 IAF CertSearch 数据库。
审计师会检查每一项控制措施吗?
不会。证据是通过抽样收集的,末次会议必须告知您这会带来一定的不确定性。每一项控制措施都必须准备就绪,因为样本不由您选择。
一次审计能否由多个轻微不符合项得出一项严重不符合项?
能。根据 ISO/IEC 17021-1 定义 3.12 的注释,与同一要求或问题相关的多个轻微不符合项可能表明存在系统性失效,从而构成一项严重不符合项。
我们的认证机构能否同时为我们开展内部审计?
不能。ISO/IEC 17021-1 条款 5.2.6 禁止认证机构向其获证客户提供内部审计,ISO/IEC 27006-1 则要求认证机构独立于提供 ISMS 内部审计的任何一方。
允许远程审计吗?
允许,前提是您与认证机构事先商定,并且遵循 IAF MD 4。审计报告必须说明远程技术的使用程度。
原始资料
定义 3.11 至 3.13、条款 9.4.4 的措辞以及条款 5.2.5 和 5.2.6 均摘自已公开发布的 ISO/IEC 17021-1:2015 预览版;条款 9.1.3、9.4.2 至 9.4.8 以及 9.6.2.2 依据 SADCAS F 40 (a) 检查清单中的表述,该清单将标准内容改写为评审问题。ISO/IEC 27006-1:2024 条款 5.2.2 摘自其已公开发布的预览版,ISO/IEC 27001:2022 条款 6.1.3 d) 摘自其已公开发布的预览版。远程审计的内容摘自 IAF MD 4:2025;气候变化修订摘自 IAF 与 ISO 联合公报;认证相关内容摘自 ISO 帮助中心。各认证机构的做法不尽相同;请在审计前向您的认证机构了解其分级和不符合项处理流程。

