

合规指南
对于最严重的违规行为,欧盟《通用数据保护条例》(GDPR)将行政罚款上限设定为 EUR 2000 万或上一财政年度全球年营业总额的 4%,以较高者为准;对于其他违规行为,上限为 EUR 1000 万或 2%。第 83 条本身并未修订,发生变化的是它周围的一切。欧盟法院已裁定,罚款须以故意或过失实施的违规行为为前提,且营业额是指整个集团的营业额。欧洲数据保护委员会(EDPB)公布了监管机构用于确定罚款金额的方法,并于 2026 年 9 月 17 日通过了关于究竟何时应处以罚款的指南草案,以供公众咨询。2026 年还出现了一些迄今为止金额最大的处罚决定,而最知名的罚款决定之一则被撤销。
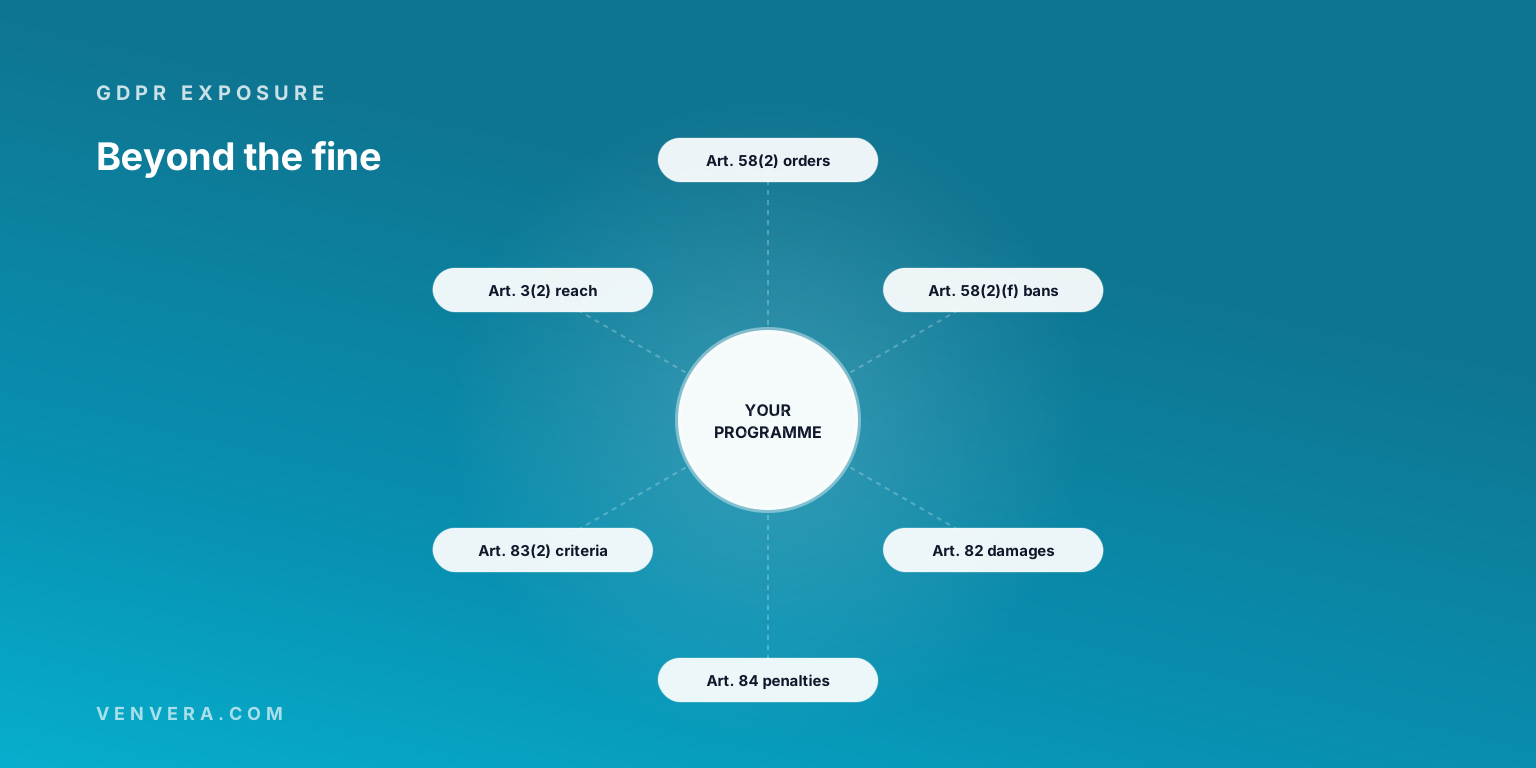
这些规则的适用范围超出欧盟。根据第 3(2) 条,如果未在欧盟设立的控制者或处理者向欧盟境内的人员提供商品或服务,或监控其在欧盟境内的行为,GDPR 即适用于该控制者或处理者,此时第 27 条还要求其在欧盟指定一名代表。本指南将逐一介绍各个部分:罚款等级、以谁的营业额为准、过错、罚款金额如何确定、2026 年的处罚决定,以及罚款以外的处罚。关于同一风险敞口中的事件方面,请参阅各法规事件报告截止期限。
| 问题 | 简要回答 | 出处 |
|---|---|---|
| 最高罚款 | EUR 2000 万或全球年营业额的 4%,以较高者为准 | GDPR 第 83(5) 条和第 83(6) 条 |
| 较低等级 | EUR 1000 万或 2%,以较高者为准 | GDPR 第 83(4) 条 |
| 多项违规 | 对于相同或相关联的处理活动,总额以最严重违规行为对应的金额为上限 | GDPR 第 83(3) 条 |
| 以谁的营业额为准 | 竞争法意义上的企业,即整个集团 | 序言第 150 条;CJEU C-807/21 |
| 过错 | 必须认定存在故意或过失 | CJEU C-807/21 和 C-683/21 |
| 金额如何确定 | 五个步骤,以严重程度和营业额为起点 | EDPB 第 04/2022 号指南 |
| 新程序 | 跨境程序规则自 2027 年 4 月 2 日起适用 | (EU) 2025/2518 号条例第 37 条 |
GDPR 罚款分为哪些等级?
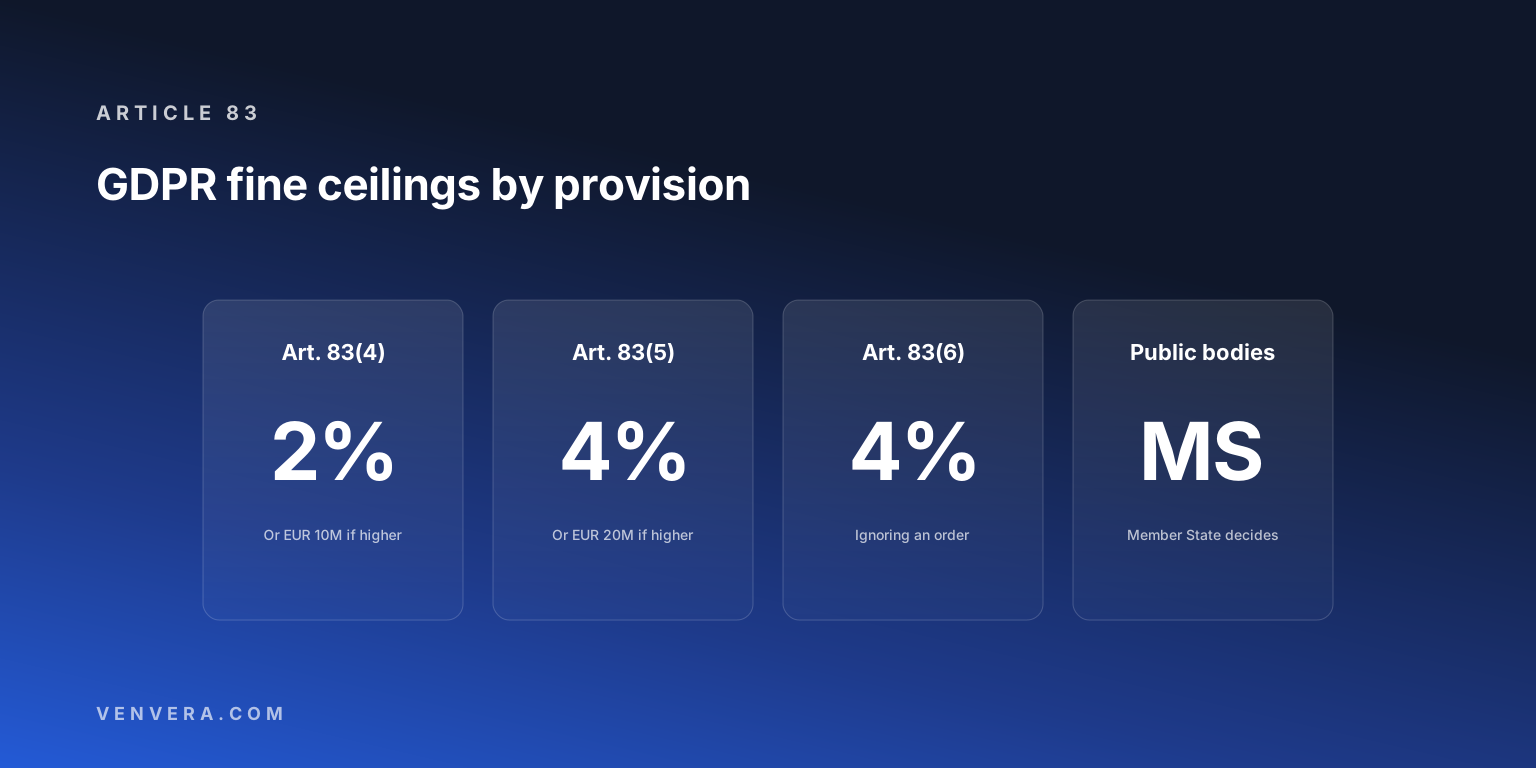
共有两个上限,每个上限都取固定金额与营业额一定比例中的较高者。第 83(4) 条规定最高 EUR 1000 万,或者对于企业而言,最高为上一财政年度全球年营业总额的 2%,以较高者为准。该款涵盖第 8、11 条、第 25 条至第 39 条以及第 42、43 条规定的控制者和处理者义务:通过设计保护数据、处理活动记录、安全、泄露通知、数据保护影响评估 (DPIA) 以及数据保护官 (DPO)。对于第 5、6、7 和 9 条规定的基本原则和合法依据、第 12 条至第 22 条规定的数据主体权利、第 44 条至第 49 条规定的国际传输,以及不遵守监管机构命令的行为,第 83(5) 条将这两个数字都提高一倍。第 83(6) 条对无视第 58(2) 条所规定命令的行为重申了较高的上限。
第 83(3) 条限制了罚款叠加。如果控制者或处理者“就相同或相关联的处理操作”故意或过失地违反多项规定,罚款总额“不得超过针对最严重违规行为所规定的金额”。这是对总额设定的上限,而不是只能处以一项罚款的规则:爱尔兰数据保护委员会(DPC)2025 年对 TikTok 作出的决定,就包括针对第 46(1) 条的 EUR 4.85 亿罚款和针对第 13(1)(f) 条的 EUR 4500 万罚款。
以谁的营业额为准?
以集团的营业额为准。序言第 150 条指出,在对企业处以罚款时,“企业应被理解为《欧盟运作条约》(TFEU)第 101 条和第 102 条意义上的企业”,即竞争法上的概念。欧盟法院于 2023 年 12 月 5 日在 Deutsche Wohnen 案(C-807/21)中适用了这一概念;根据法院的新闻稿,“如果罚款对象是某一公司集团的组成部分,则该罚款的计算必须以整个集团的营业额为基础。”因此,大型集团中一家收入不高的子公司,所面临的罚款风险是按集团的数字计算的。
公司在没有过错的情况下会被罚款吗?
不会。在同一批判决(C-807/21 和 C-683/21)中,法院认定,罚款须以“有过错地实施,即故意或过失实施”的违规行为为前提。这一门槛并不高:“只要控制者不可能不知道其行为具有违规性质,无论其是否意识到自己构成违规”,即属于这种情况。法人须为其员工的行为承担责任,无需其管理机构参与其中;罚款也不能以首先确定某个责任人为前提条件。
过错要求在实践中会带来实际后果。2026 年 3 月 12 日,卢森堡行政法院(Cour administrative)撤销了卢森堡国家数据保护委员会(CNPD)于 2021 年对 Amazon 处以的 EUR 7.46 亿罚款。CNPD 自己发布的声明指出,法院撤销该罚款的依据是 CNPD 作出决定之后欧盟法院判例法的新发展,特别是关于 Amazon 是否表现出一定程度过失的问题,而主要认定结论均得到维持。如今,罚款决定必须认定过错,而不仅仅是认定违规行为。
监管机构如何计算罚款金额?
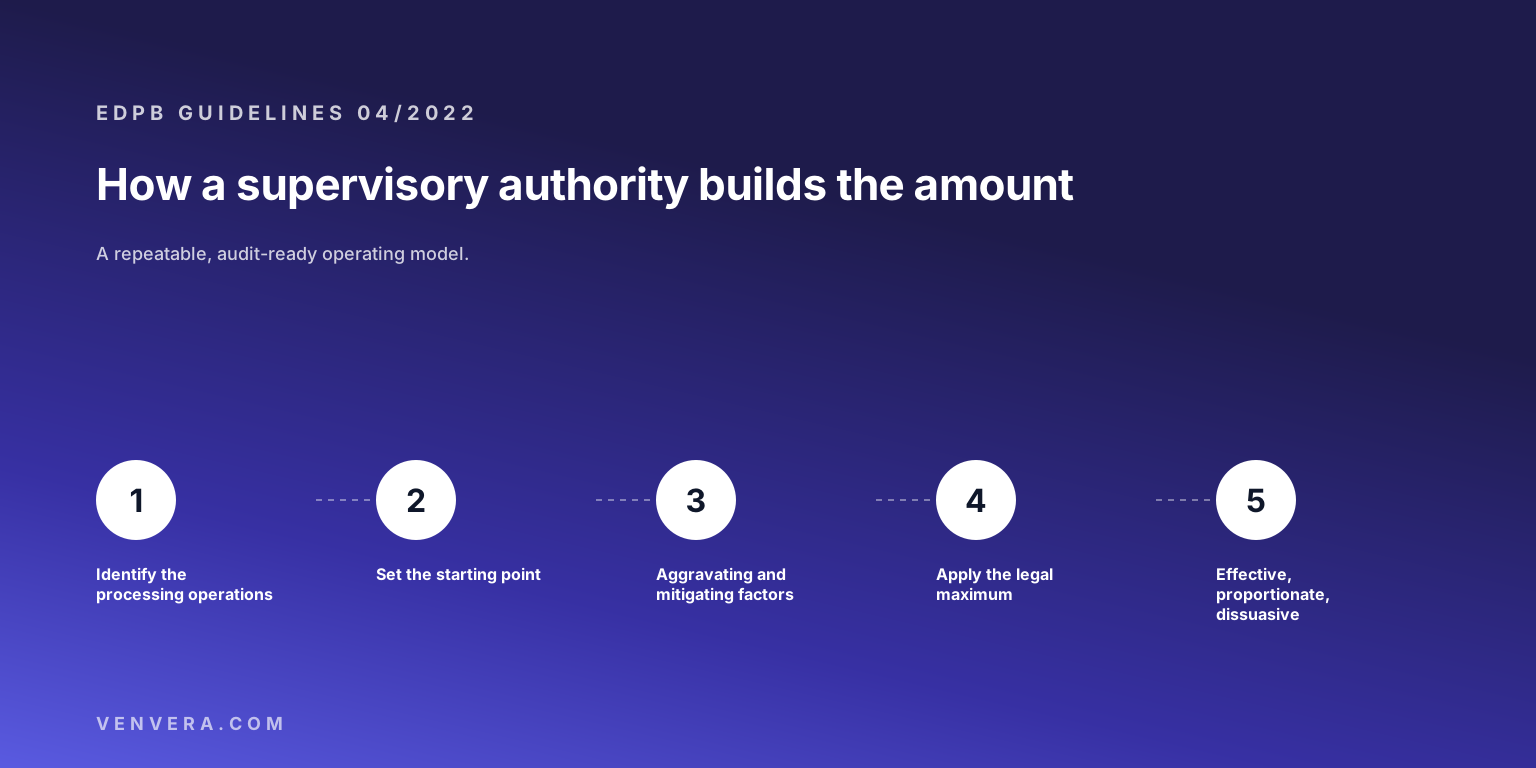
采用 EDPB 第 04/2022 号指南中的五步法,该指南在征求意见后于 2023 年 5 月 24 日通过。第一步,识别处理操作并适用第 83(3) 条。第二步,根据罚款等级、违规行为的严重程度和营业额确定起点。第三步,适用加重和减轻情节。第四步,核对法定上限,任何上调都不得超过该上限。第五步,检验结果是否有效、具有劝阻性且相称。
具体数字体现在起点上。对于严重程度低的违规行为,监管机构会在“适用法定上限的 0 至 10% 之间”选取一个起点;中等严重程度为 10% 至 20%;严重程度高为 20% 至 100%。规模较小的企业随后还会获得营业额调整:营业额为 EUR 200 万或以下的,监管机构可按起始金额的 0.2% 至 0.4% 计算;营业额在 EUR 200 万至 1000 万之间的,按 0.3% 至 2% 计算;营业额在 EUR 1000 万至 5000 万之间的,按 1.5% 至 10% 计算。第 83(2) 条规定的各项因素,从违规持续时间、受影响人数,到配合程度、以往违规记录以及您是否进行了通知,决定了案件的罚款金额是上调还是下调。
究竟是否应处以罚款,是较新的 EDPB 第 04/2026 号指南所讨论的主题,该指南于 2026 年 9 月 17 日通过并公开征求意见。它规定了另外五个步骤。前三个步骤是法律前提条件,其中第三个是故意或过失。如果第 83(2) 条规定的因素表明属于轻微违规,“一般而言,监管机构将不会处以行政罚款”;否则,“存在处以行政罚款的强有力推定”。该指南目前是征求意见稿,因此可能会有所变化。
2026 年发生了哪些变化?
第 83 条没有变化,变化的是它周围的四件事。第一,处罚决定的金额更大了:2026 年 8 月 21 日,荷兰数据保护局(Autoriteit Persoonsgegevens)因 Uber 对司机作出完全自动化的决定且未向司机提供充分信息,对 Uber 处以 EUR 824,990,000 的罚款,Uber 已提起上诉;2026 年 9 月 21 日,爱尔兰数据保护委员会(DPC)在对 Google 处理位置数据的情况展开调查后,对 Google 处以 EUR 4.03 亿的罚款。第二,如上文所述,Amazon 的罚款被撤销。第三,EDPB 就何时处以罚款启动了公众咨询。第四,程序规则已经确定:2025 年 12 月 12 日公布的 (EU) 2025/2518 号条例为跨境执法规定了额外的程序规则,并自 2027 年 4 月 2 日起适用。根据该条例第 19 条,考虑处以罚款的牵头监管机构必须在其初步调查结论中列出其拟依据的主要因素,包括第 83(2) 条规定的因素,这样您就能在作出决定之前看到案件情况。
还有一项是提案,而不是法律。欧盟委员会于 2025 年 11 月 19 日提出的数字综合提案 COM(2025) 837,提议修订包括欧盟《通用数据保护条例》(GDPR)在内的多部法规;按照目前的提案内容,它并不修订第 83 条。
哪些处罚决定确立了罚款规模?
以下是近期的处罚决定,数字均来自各监管机构自己发布的公告。其中有几项正在上诉中。
| 公司 | 监管机构 | 金额 | 处罚原因 |
|---|---|---|---|
| Meta Platforms Ireland | 爱尔兰 DPC,2023 年 5 月 12 日的决定 | EUR 12 亿 | 违反第 46(1) 条向美国传输数据,并被命令暂停这些传输 |
| Uber | 荷兰 AP,2026 年 8 月 21 日 | EUR 824,990,000 | 对司机作出完全自动化的决定;上诉中 |
| TikTok | 爱尔兰 DPC,2025 年 5 月 2 日宣布 | EUR 5.3 亿 | 违反第 46(1) 条向中国传输数据,以及违反第 13(1)(f) 条的透明度要求 |
| 爱尔兰 DPC,2026 年 9 月 21 日 | EUR 4.03 亿 | 位置数据处理 | |
| 爱尔兰 DPC,2024 年 10 月 24 日 | EUR 3.1 亿 | 行为分析和定向广告的合法依据、透明度和公平性 | |
| Uber | 荷兰 AP,2024 年 | EUR 2.9 亿 | 将司机数据传输至美国 |
除罚款外还有哪些处罚?
这些处罚的代价往往更高。第 58(2) 条赋予监管机构纠正权力,这些权力可以与罚款并用,也可以替代罚款,其中包括 (f) 项规定的“临时或永久性限制,包括禁止处理”,以及 (j) 项规定的“命令暂停向第三国接收方的数据流动”的权力。Meta 案决定命令暂停今后向美国传输数据;TikTok 案决定则命令,如果处理活动未能在六个月内实现合规,就必须停止向中国传输数据。对于建立在此类数据流动之上的业务而言,这类命令比罚款更重要。
此外还有民事责任:根据第 82(1) 条,任何因违规行为而遭受“物质或非物质损害”的人,都可以向控制者或处理者要求赔偿。第 84 条要求成员国规定其他处罚,尤其是针对第 83 条未涵盖的违规行为。第 83(7) 条将对公共机构的罚款交由各成员国决定;序言第 151 条解释说,在丹麦和爱沙尼亚,由于其法律制度未规定行政罚款,罚款通过法院或轻罪程序处以。
其他搜索结果的错误之处
该搜索词的第一页结果大多是供应商博客和统计页面。有四个错误反复出现。有几篇文章说罚款是“收入”或“销售额”的 4%;而法律文本规定的是上一财政年度的全球年营业总额,并且自 Deutsche Wohnen 案以来,这指的是集团的营业额。有些文章在较低等级中漏掉了“以较高者为准”,导致 EUR 1000 万读起来像一个固定上限。有几篇文章仍将 Amazon 的 EUR 7.46 亿罚款列为有效罚款,而行政法院(Cour administrative)撤销该罚款已有数月之久。还有至少一篇文章将第 83(3) 条解读为只针对最严重的违规行为处以一项罚款,但实际上该款限制的是总额,而且像 TikTok 案这样的决定就针对不同违规行为分别处以罚款。
评估您自己的风险敞口
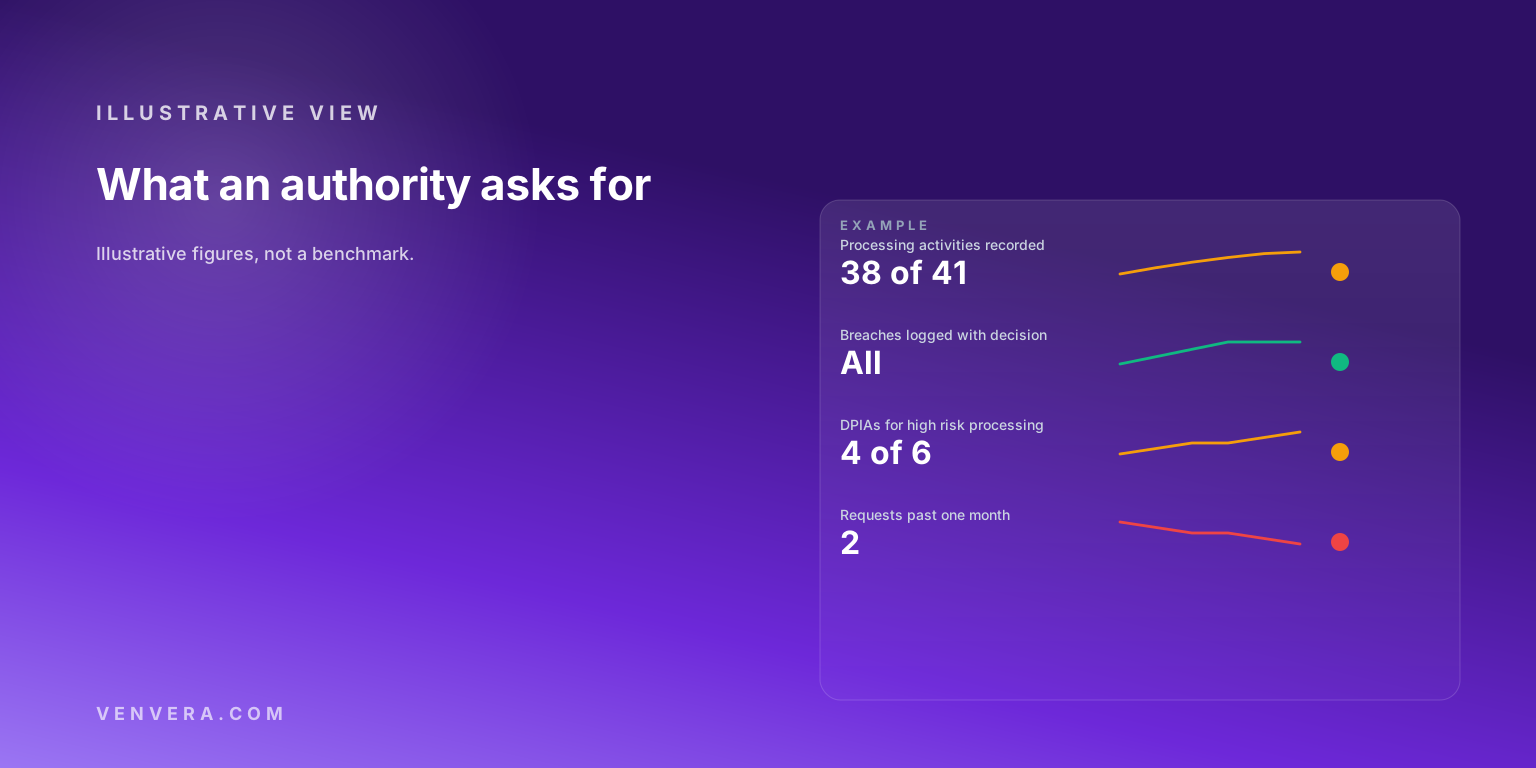
请在需要之前就填好下表。第 83(2) 条规定的各项因素,会对能够在调查第一天就出示记录的组织作出有利考量。
| 问题 | 您的回答 | 为何重要 |
|---|---|---|
| 集团上一财政年度的全球营业额是多少? | 决定罚款上限;见序言第 150 条和 C-807/21。 | |
| 您是否从欧盟境外向欧盟境内的人员提供商品或服务,或对其进行监控? | 第 3(2) 条;第 27 条规定的代表。 | |
| 每一项处理活动是否都已列入您的第 30 条记录,并注明合法依据? | 第 5、6 和 30 条;较高等级涵盖合法依据。 | |
| 哪些向欧洲经济区(EEA)以外的传输依赖于第 46 条的哪项保障措施? | Meta 和 TikTok 的决定都是数据传输案件。 | |
| 是否有任何针对个人的决定是完全自动化的? | 2026 年的 Uber 决定正是以此为关键。 | |
| 泄露事件是否已登记,并记录了通知或不通知的决定? | 第 83(2)(h) 条会考察您是否进行了通知。 | |
| 有多少数据主体请求已超过一个月的期限? | 第 12 条至第 22 条属于较高等级。 |
请从欧盟《通用数据保护条例》(GDPR)合规检查清单和第 30 条登记册模板入手,或进行免费合规检查。Venvera 的 GDPR 模块将登记册、DPIA、泄露通知时限、数据传输和数据主体请求集中在一处管理,因此能够影响第 83(2) 条评估结果的证据早已存在。关于欧盟 NIS2 指令的相同逻辑,请参阅我们的 NIS2 罚款与处罚指南。
常见问题
GDPR 的最高罚款是多少?
根据第 83(5) 条和第 83(6) 条,最高罚款为 EUR 2000 万或该企业上一财政年度全球年营业总额的 4%,以较高者为准。
4% 是按利润计算,还是按子公司的收入计算?
都不是。它按营业额计算,而且“企业”应按竞争法意义理解,因此欧盟法院已裁定,这指的是整个集团的营业额。
多项罚款可以累加吗?
对于相同或相关联的处理操作,罚款总额不得超过最严重违规行为对应的金额。在该上限之内,可以分别处以多项罚款。
GDPR 是否适用于欧盟以外的公司?
是的。根据第 3(2) 条,当这些公司向欧盟境内的人员提供商品或服务,或监控其在欧盟境内的行为时,即适用该条例。此时第 27 条要求其在欧盟指定一名代表,仅有少数例外情形。
2026 年第 83 条有任何变化吗?
没有。发生变化的是其周围的判例法、EDPB 指南和程序规则,而 (EU) 2025/2518 号条例将自 2027 年 4 月 2 日起适用。
原始资料
条款文本出自 (EU) 2016/679 号条例:第 3(2)、27、58(2)、82、83 和 84 条,以及序言第 150 条和第 151 条。判例法出自关于 C-683/21 和 C-807/21 的欧盟法院第 184/23 号新闻稿。计算方法出自 EDPB 第 04/2022 号指南和 EDPB 第 04/2026 号指南。程序规则出自 (EU) 2025/2518 号条例。处罚决定出自 DPC 关于 Meta、TikTok、LinkedIn 和 Google 的公告、Autoriteit Persoonsgegevens 关于 Uber 的公告,以及 CNPD 关于 Amazon 的公告。部分决定正在上诉中;在引用之前,请先核实其状态。

