

合规指南
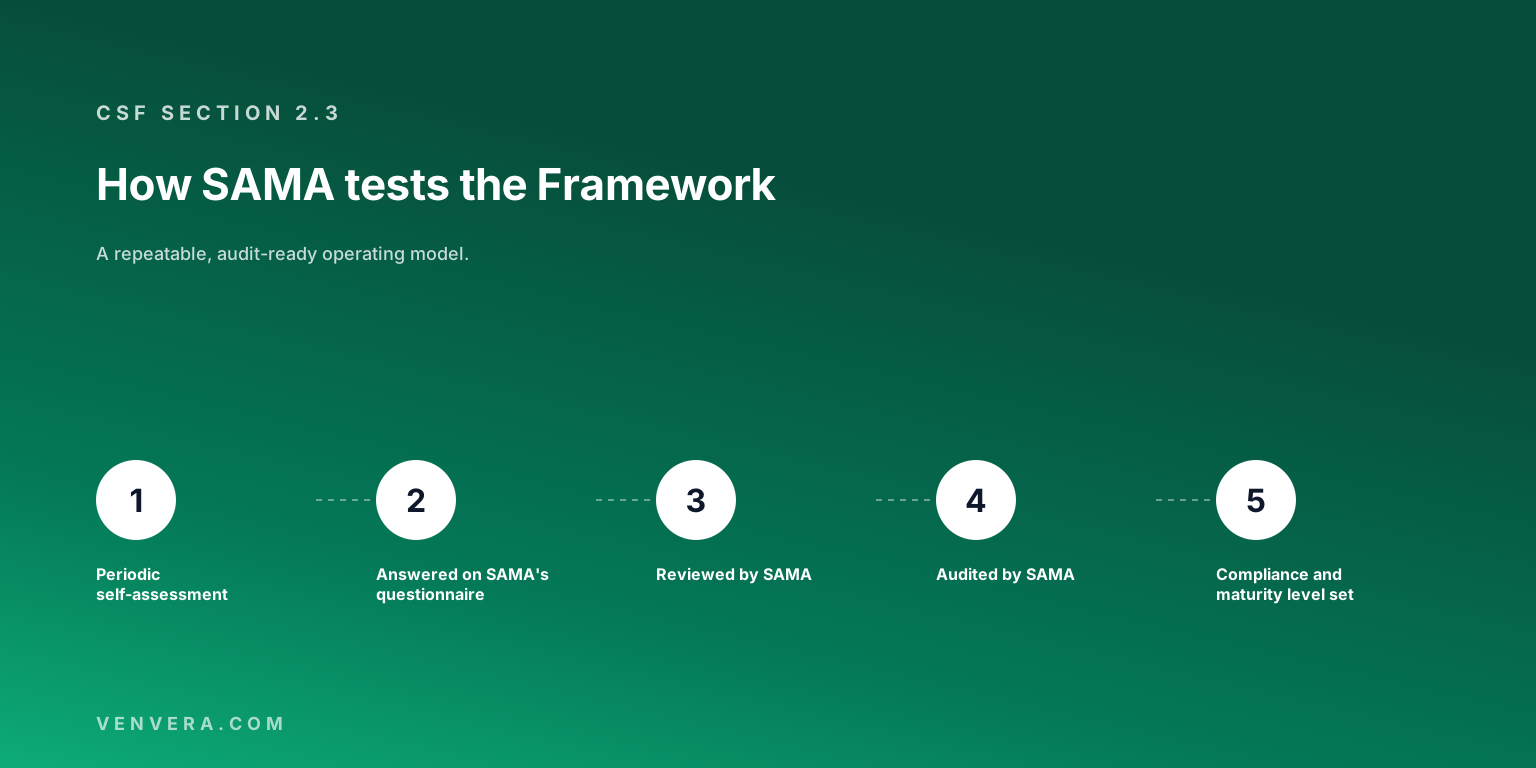
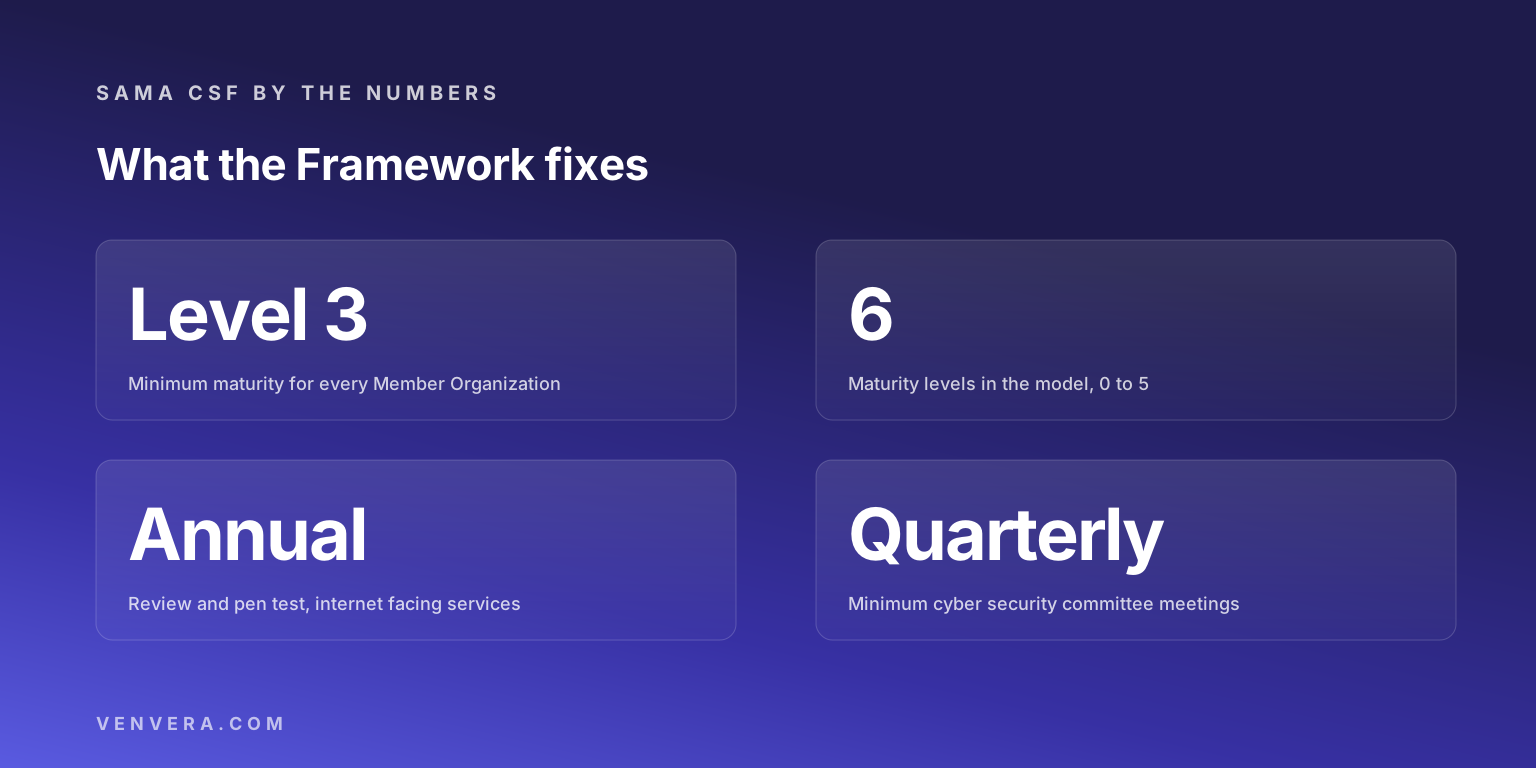
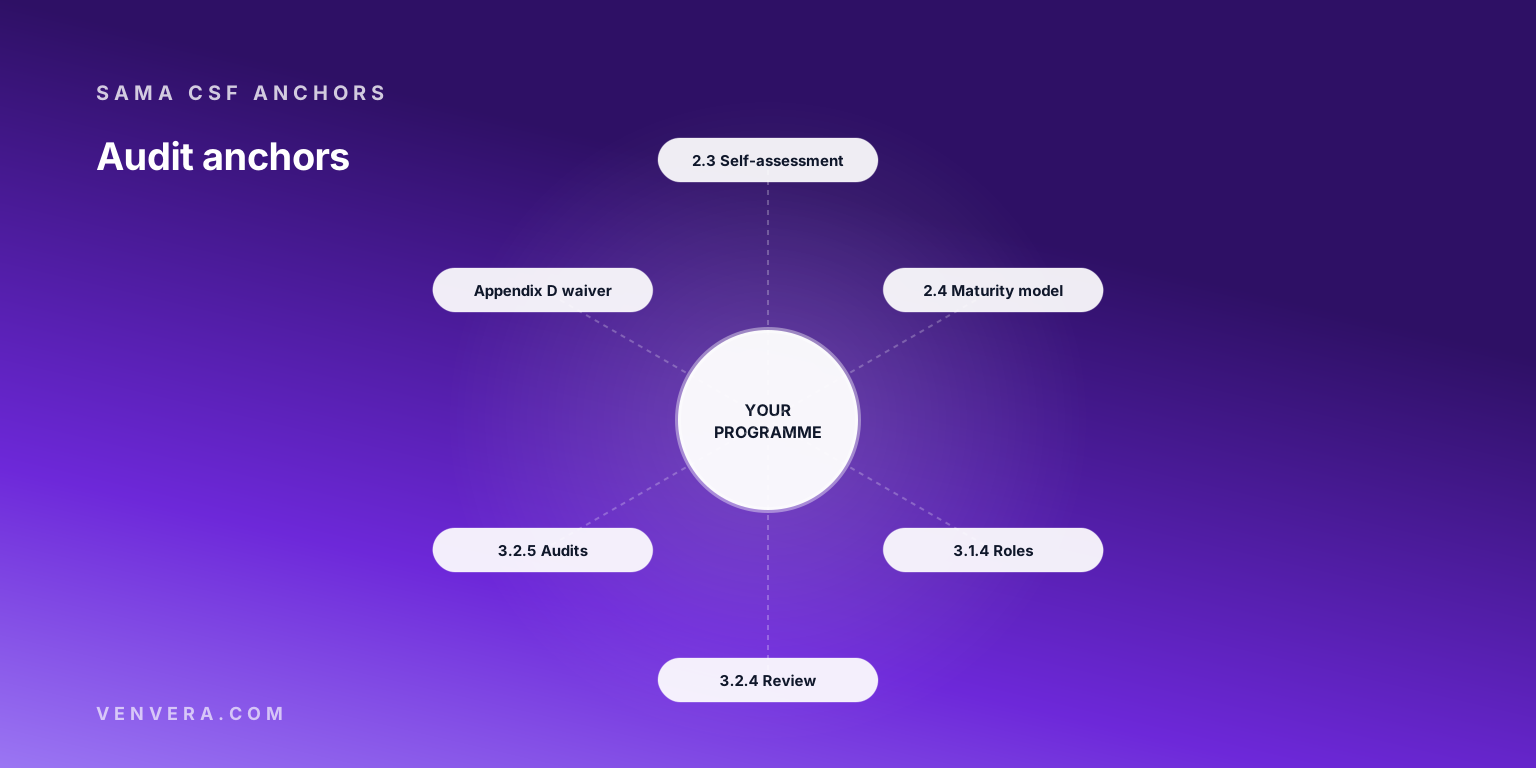
SAMA CSF(沙特中央银行网络安全框架)审计从您自己的自我评估开始。SAMA 网络安全框架第 2.3 节规定,框架的实施须接受定期自我评估,由成员机构根据一份问卷完成,并规定 SAMA 将审查和审计这些自我评估,以确定两件事:对该框架的合规程度,以及所达到的网络安全成熟度等级。每个成员机构都应达到成熟度 3 级或以上。因此,SAMA 检验的是您的回答是否属实:您评为 3 级的每一项控制措施是否都已定义、批准、实施并受到监控,以及您能否证明这一点。
该框架还要求您自行委托开展审计。子域 3.2.5 要求开展全面、独立且定期的网络安全审计,依据公认审计准则和该框架执行,并遵循您的审计手册和审计计划。子域 3.2.4 要求定期开展网络安全审查。这里涉及四项活动,为其中一项做好准备,并不意味着其他几项也准备好了。
| 活动 | 执行者 | 框架中的出处 |
|---|---|---|
| 基于 SAMA 问卷的自我评估 | 成员机构 | 第 2.3 节 |
| 对自我评估的审查和审计 | SAMA | 第 2.3 节 |
| 网络安全审计 | 内部审计职能部门,依据公认审计准则独立执行 | 子域 3.1.4 和 3.2.5 |
| 网络安全审查 | CISO 领导的网络安全职能部门 | 子域 3.1.4 和 3.2.4 |
SAMA 实际检验什么?
该框架分为四个域,每个域下设若干子域,每个子域都规定了一项原则、一个目标和若干控制考量。审计就是在这个层面上进行的。域的平均分会掩盖差距,因此请做好准备:审计方会逐个子域、对照适用于您的控制考量来索要证据。
首先要弄清楚的是适用范围。所有域都适用于银行。对于保险公司、再保险公司、融资公司、征信机构以及金融市场基础设施,第 1.4 节排除了子域 3.2.3、3.3.12 和 3.3.13,但附有条件:如果您存储、处理或传输持卡人数据,或使用 SWIFT 服务,则必须实施 PCI DSS 或 SWIFT 客户安全控制框架;如果您向客户提供在线服务,则必须实施多因素认证。我们的 SAMA CSF 要求指南会逐一讲解每个域。
哪些证据能证明达到成熟度 3 级?
成熟度模型共有六个等级(0 到 5 级),成员机构必须满足此前各等级的全部标准,才能达到 3 级、4 级或 5 级。表 1 中的 3 级标准就是审计检查清单:
| 3 级标准 | 可证明这一点的证据 |
|---|---|
| 控制措施以结构化、正式化的方式定义、批准和实施 | 已批准的策略、标准和程序,注明日期和批准人 |
| 控制措施的实施情况可以得到证明 | 配置、日志、工单、测试结果:要的是实物材料,而不是陈述 |
| 策略、标准和程序已经建立 | 整套文档,保持最新并有版本控制 |
| 对文档的遵守情况受到监控,最好使用 GRC 工具 | 每项控制措施的合规监控记录 |
| 关键绩效指标已定义、监控并报告 | KPI 定义以及提交给管理层的报告 |
第 2.4.1 节把文档描述为一座金字塔。董事会认可网络安全策略,策略说明的是“为什么”。标准说明必须实施“什么”,并作为基线。程序说明“如何做”。2 级是一个陷阱:控制措施可重复且有效,但其目标和设计并未经过正式定义或批准。一项有效运行、背后却没有经批准文件的控制措施,无论做得多好,都只是 2 级。
该框架还指出,根据 SAMA 后来发布的一份通函,银行须满足额外的 4 级要求。4 级在此基础上增加了对控制措施有效性的定期衡量,包括关键风险指标、阈值和趋势报告。
框架自身规定的审查和审计有哪些要求?
关于网络安全审查的子域 3.2.4 包含五项控制考量。必须定期对关键信息资产开展审查。面向客户和面向互联网的服务必须每年接受审查和渗透测试。每次审查的细节都必须记录在案,包括结果、发现的问题和建议的行动。结果必须报告给业务负责人。后续审查必须核查已发现的问题是否得到解决、关键风险是否得到有效处置,以及商定的行动是否正在得到管理。
关于网络安全审计的子域 3.2.5,旨在以合理保证确定控制措施的设计和实施是否安全,以及其有效性是否受到监控。审计必须独立执行,依据公认审计准则和该框架,并遵循您的审计手册和审计计划。子域 3.1.4 规定由内部审计负责执行这些审计,而网络安全审查则由 CISO 负责。在 3.1.1 所规定的网络安全委员会中,内部审计只能以观察员身份列席,这保护了其独立性。
这些活动产生的记录,就是检查人员要审阅的材料。缺少后续审查本身就是一项审计发现,因为控制考量明确要求开展后续审查。
如果某项控制考量不适合怎么办?
第 2.2 节将该框架描述为以原则为基础。当某项控制考量无法调整或实施时,成员机构应考虑补偿性控制措施、内部风险接受,以及向 SAMA 提交正式的豁免请求。附录 D 规定了具体路径:先由 CISO 批准,再由网络安全委员会批准;由 CISO 和相关业务负责人签字;然后由 CEO 或总经理以书面形式向 SAMA 监管副行长提出请求。SAMA IT 风险监管部门负责对其进行评估。在豁免获批之前,该框架全面适用。一项未实施、也没有存档豁免的控制措施,是一个差距,而不是一项风险决策。
其他搜索结果的错误之处
第一个错误与认证有关。搜索结果第一页上至少有一份指南声称,外部审计师向 SAMA 报告,然后由 SAMA 颁发合规证书。该框架描述的是用于确定合规程度和成熟度的自我评估、审查和审计。它并没有描述任何证书,把审计当作一张需要续期的证书,是误解了审计所衡量的对象。
第二个错误与范围有关。一份指南把消费者保护列为 SAMA 检查人员依据 CSF 检查的领域之一。消费者保护并不是 CSF 的一个域。四个域分别是:领导与治理、风险管理与合规、运营与技术,以及第三方网络安全。
第三个错误是凭空编造时间表。那些建议按季度开展审查的指南,描述的是常见做法,而不是该框架的规定。该框架只说“定期”,并且只规定了少数几个频率:面向客户和面向互联网的服务每年进行审查和渗透测试,网络安全委员会至少每季度召开一次会议。
如何做好准备?
请填写下表。空白的行就是您首先要解决的问题。
| 问题 | 您的回答 | 框架出处 |
|---|---|---|
| 哪些子域适用于您?作为非银行机构,哪些子域被排除? | 1.4 | |
| 对于每个适用的子域,您声称达到了哪个成熟度等级?证据在哪里? | 2.3 和 2.4 | |
| 网络安全策略是否经董事会认可,并在其下配有标准和程序? | 2.4.1 | |
| 面向客户和面向互联网的服务最近一次接受审查和渗透测试是在什么时候? | 3.2.4 | |
| 每一项审查发现都进行了后续审查吗? | 3.2.4 | |
| 内部审计是否有涵盖网络安全的审计手册和审计计划? | 3.2.5 | |
| 每一项未实施的控制考量是否都有相应的豁免请求? | 2.2 和附录 D |
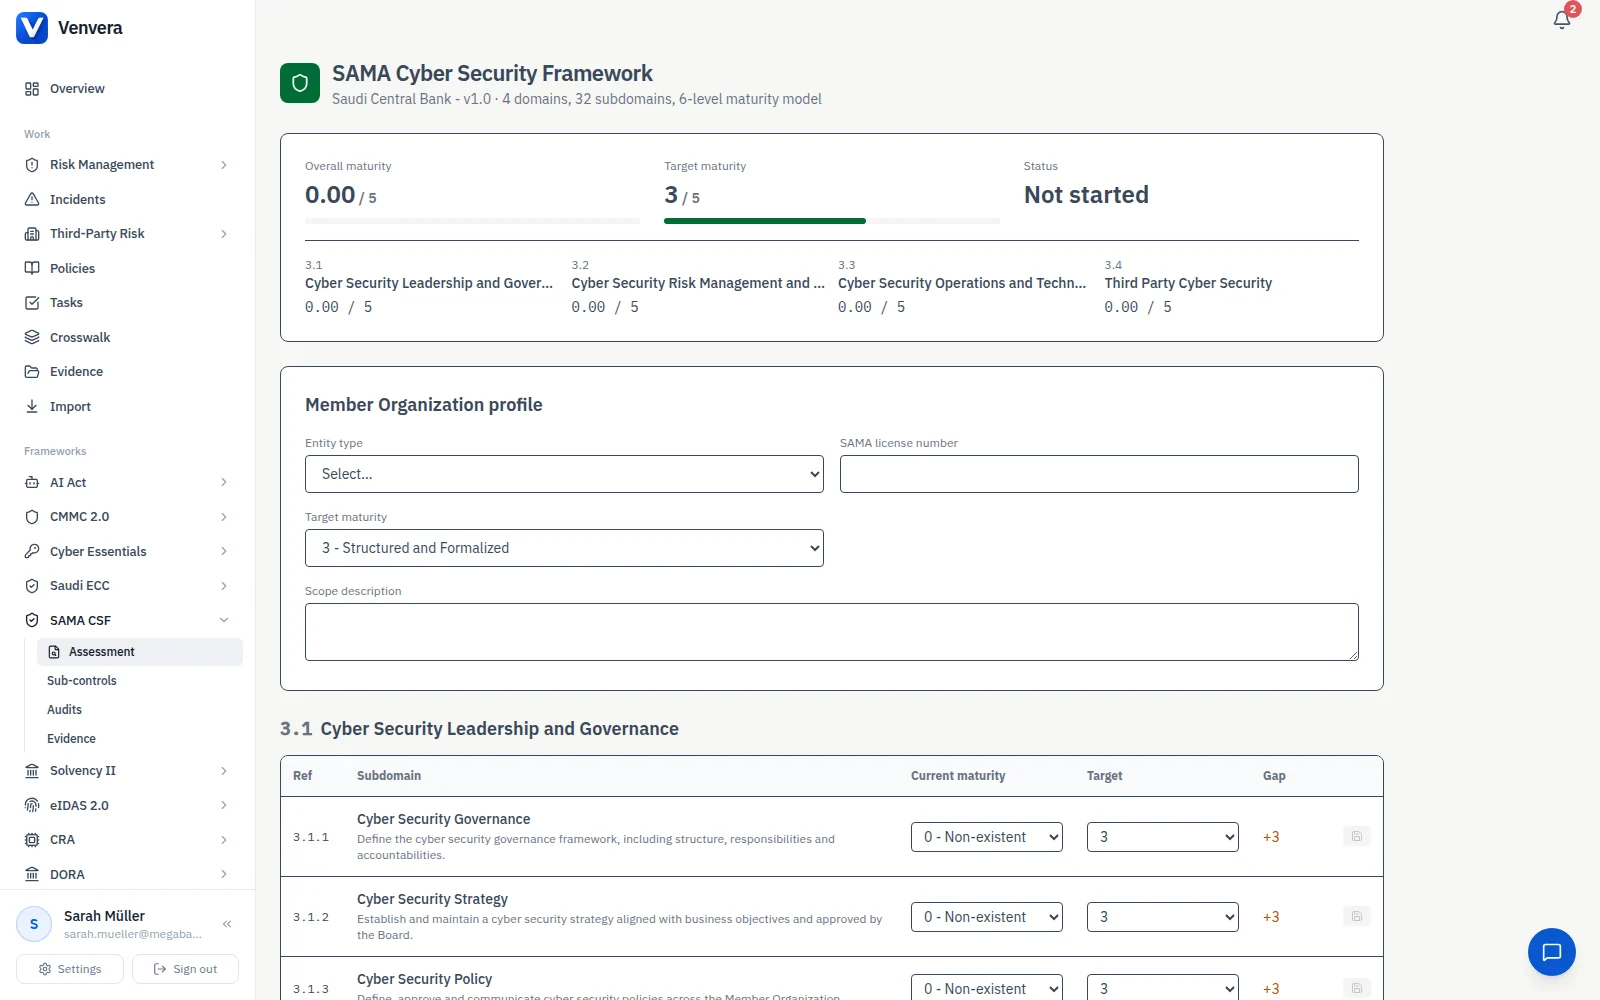
我们的 SAMA CSF 合规成本指南为这些行背后的经常性工作估算了费用。Venvera 的 SAMA CSF 模块会依据成熟度模型为每个子域打分,并保存每个回答背后的证据;而免费合规检查则能为您提供一个起点。

常见问题
SAMA 会对 CSF 合规情况进行认证吗?
该框架没有描述任何证书。它描述的是一项定期自我评估,由 SAMA 进行审查和审计,以确定合规程度和成熟度等级。
CSF 适用于哪些机构?
在沙特阿拉伯运营的所有银行、保险和再保险公司、融资公司和征信机构,以及金融市场基础设施;对于非银行机构,有三个子域被排除在外。
SAMA 期望达到哪个成熟度等级?
根据第 2.4 节,须达到 3 级或以上。该框架还指出银行须满足额外的 4 级要求。
我们必须多久接受一次审计?
该框架只说“定期”和“周期性”,没有为审计规定固定的间隔。由您的审计计划来确定。面向客户和面向互联网的服务每年都需要接受审查和渗透测试。
内部审计可以加入网络安全委员会吗?
根据子域 3.1.1,只能以观察员身份参加。
我们能否获得某项控制措施的豁免?
您可以通过附录 D 规定的流程向 SAMA 申请正式豁免。在豁免获批之前,该控制措施仍然适用。
主要来源
上述所有内容均摘自 SAMA 规则手册(SAMA Rulebook)中发布的 SAMA 网络安全框架,该框架依据 2017 年 5 月 24 日第 381000091275 号通函发布:涉及第 1.4、2.2、2.3 和 2.4 节,子域 3.1.1、3.1.4、3.2.4 和 3.2.5,以及附录 D。SAMA 拥有该框架的解释权,并可能对其进行更新。在依赖某项具体条款之前,请先确认其现行文本。

