资源
这份 HIPAA 风险评估模板是一份免费的 Excel 工作簿,带您完成 HIPAA 安全规则核心中的强制性安全风险分析。如果您是接触受保护健康信息 (PHI) 的受保实体或业务伙伴,那么一份最新的风险分析就是强制要求:这是 OCR 调查人员首先要求查看的控制措施,而这份 HIPAA 风险评估模板为您提供了一个清晰的完成工具。该工作簿包含 65 个条目,直接对应 45 CFR 164.308 至 164.312,让您可以逐项评估每一项保障措施,记录威胁和漏洞,并为风险评分,而无需与笨拙的工具较劲。它专为需要快速形成一份站得住脚的记录的合规负责人、CISO 以及具有安全意识的创始人打造。请在下方下载,今天就开始填写。
免费下载
获取 HIPAA 安全风险评估
对照 HIPAA 安全规则(45 CFR 164.308-312)评估您的保障措施:完成强制性的风险分析,共 65 个条目与规则逐一对应。

HIPAA 安全风险评估涵盖哪些内容
该工作簿围绕安全规则定义的三大类保障措施组织,另外还包括与之并列的组织要求和文档要求:
- 行政保障措施(45 CFR 164.308):篇幅最大的部分,围绕强制要求的安全风险分析本身,以及为其提供支撑的策略和员工管理流程展开。
- 物理保障措施(45 CFR 164.310):针对您的设施、工作站以及存有 PHI 的设备和介质的控制措施。
- 技术保障措施(45 CFR 164.312):在您的系统内部以及在系统之间传输时保护 PHI 的技术控制措施。
- 组织要求和文档要求:业务伙伴协议,以及 HIPAA 期望您保存的书面策略。
65 个条目中的每一个都是您需要评估的一行。各列依次引导您从 45 CFR 条款索引和保障措施说明出发,经过相关的威胁和漏洞,到当前状态、可能性和影响评级,以及由此得出的风险评分,并留有填写负责人和整改说明的位置。由于每个条目都引用了相应的 45 CFR 条款,填写完成的工作表同时也就是您可以交给审计师或 OCR 调查人员的证据链。
坦率解读 HIPAA:真正重要的是什么
HIPAA 很容易被搞得过于复杂,也很容易做得不够。以下才是真正重要的内容。安全规则刻意保持技术中立,这也是它比同一时代制定的大多数安全法规更经得起时间考验的原因。这种灵活性的代价是:它要求您评估自身风险,却从不告诉您什么样的答案才算可以接受,因此划定界限是您自己的工作,而别人评判的正是您的书面推理。
一份最新的、有书面记录的安全风险分析是整个安全规则的支柱。它规定在 45 CFR 164.308(a)(1)(ii)(A) 中,也是 OCR 调查人员在发生数据泄露或收到投诉后首先要求查看的内容。安全规则真正要求的正是风险分析本身。如果它缺失、过时或从未形成书面记录,那么您所做的其他一切都会大打折扣。
随后,安全规则要求您在三个领域落实保障措施:行政(164.308)、物理(164.310)和技术(164.312),并辅以组织要求和文档要求。正是您的风险分析告诉您,其中哪些保障措施是您真正需要的,以及紧迫程度如何,因此风险分析排在首位,其他一切都由它而来。
有一点常被忽视:HIPAA 同时约束业务伙伴和受保实体。如果您运营的 SaaS 产品会创建、接收、存储或传输 PHI,那么您就是业务伙伴,需要签署业务伙伴协议 (BAA),并且须对自己的风险分析负责。如果您不确定自己处在这条界线的哪一侧,受保实体与业务伙伴指南会为您逐一说明。
如何使用 HIPAA 风险评估模板
如果您想先了解这份工作簿背后的方法,包括 OCR 期望看到的九个要素以及一个已评分的示例,请阅读 HIPAA 风险评估指南,然后再回到这些行。
- 下载工作簿,并首先界定范围:列出会创建、接收、存储或传输 PHI 的系统、应用程序和供应商。这一步花费的时间很可能比评估本身还长。PHI 会渗入没人画在架构图上的地方,包括共享邮箱、支持工单、备份,以及某人去年接入的分析工具;而建立在不完整清单之上的风险分析几乎毫无价值。
- 逐一完成 65 个条目。对于每项保障措施,标明它是已落实、部分落实还是缺失。
- 记录每个差距背后的威胁和漏洞,然后对可能性和影响进行评分,得出风险等级。评分方式保持粗略即可。一个您能当众为之辩护的高、中、低判断,胜过一个除安全团队以外无人相信的复杂加权模型,因为评分存在的唯一目的,就是告诉您应该先修复什么。
- 按风险评分排序,优先为高风险条目制定整改计划,并为每一项指定负责人和目标日期。
- 确认您已与每一家接触 PHI 的供应商签署了 BAA。模板会标出哪些地方需要 BAA,但不会替您签署。请从第一天就着手处理。要从一家大型供应商那里拿到经双方签署的 BAA,意味着要找到正确的收件邮箱、等待对方法务团队处理,还要多次跟进,因此请预留数周的催办时间,而不是只安排一个下午的行政工作。
- 为完成的工作簿注明日期并保存,并且至少每年重新审视一次,或在系统发生变化时随时审视,因为 HIPAA 期望这项分析始终保持最新。
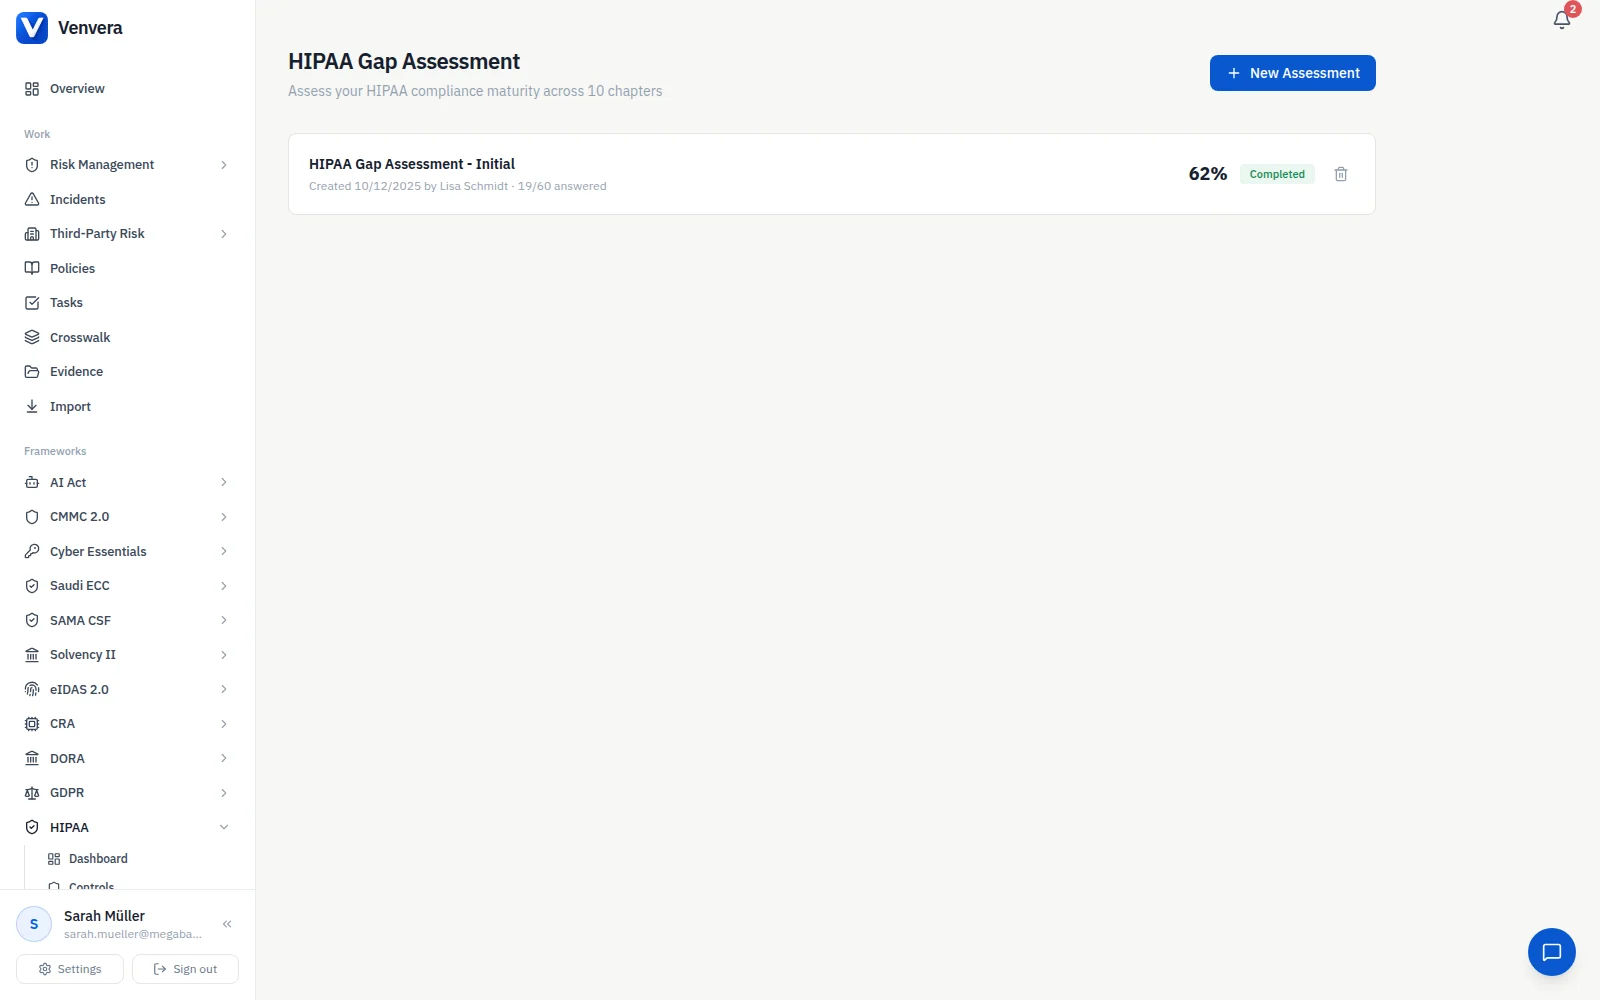
在 Venvera 中自动完成这些工作
这份工作簿是一个扎实的起点,但环境一旦发生变化,电子表格就会过时。Venvera 让同样的安全规则工作始终保持实时:Venvera 中的 HIPAA 框架会跟踪每一项保障措施,将您的证据链接到确切的 45 CFR 条款,并随着系统的演进重新核查状态,因此您的风险分析始终保持最新,而不是停留在上个季度的一张快照上。由于控制措施和证据是共享的,您为 HIPAA 收集的证明可以复用于您需要遵循的其他标准,您无需一遍又一遍地为同样的访问控制重新编写文档。Venvera 的价格为每月 EUR 399 起。如果您仍在比较各种选择,我们的 HIPAA 合规软件汇总列出了需要关注的要点。
常见问题
HIPAA 风险评估真的是强制要求吗?
是的。45 CFR 164.308(a)(1)(ii)(A) 规定的安全风险分析是安全规则的支柱,也是 OCR 首先要求查看的内容。一份有书面记录的 HIPAA 风险评估模板,能让您以站得住脚的方式完成这项分析并保存记录。
它与免费的 HHS SRA 工具有何不同?
HHS 和 ONC 推出的 SRA 工具确实存在,而且是免费的;使用政府自己的工具是一个站得住脚的选择,没有人会对此提出异议。问题在于,它是一款笨拙的、由向导驱动的应用程序。这份模板在一张清晰的 Excel 工作表中完成同样的工作,将威胁和漏洞映射到规则,并进行风险评分,大多数团队都觉得这样完成得更快,也更便于交给审计师。
它是否涵盖业务伙伴,还是只适用于受保实体?
两者都涵盖。HIPAA 对受保实体和业务伙伴同样具有约束力。如果您的 SaaS 产品接触 PHI,您就是业务伙伴,需要签署 BAA,并且必须完成自己的风险分析。模板中的条目适用于这两种角色。关于两者的区别,请参阅我们的受保实体与业务伙伴指南。
这是法律意见吗?它能处理我的 BAA 吗?
不是。这份模板是一种实用的风险分析辅助工具,并非法律意见,也不会替您签署业务伙伴协议。请用它来搭建评估框架,在需要正式法律意见时再请律师介入。