

合规指南
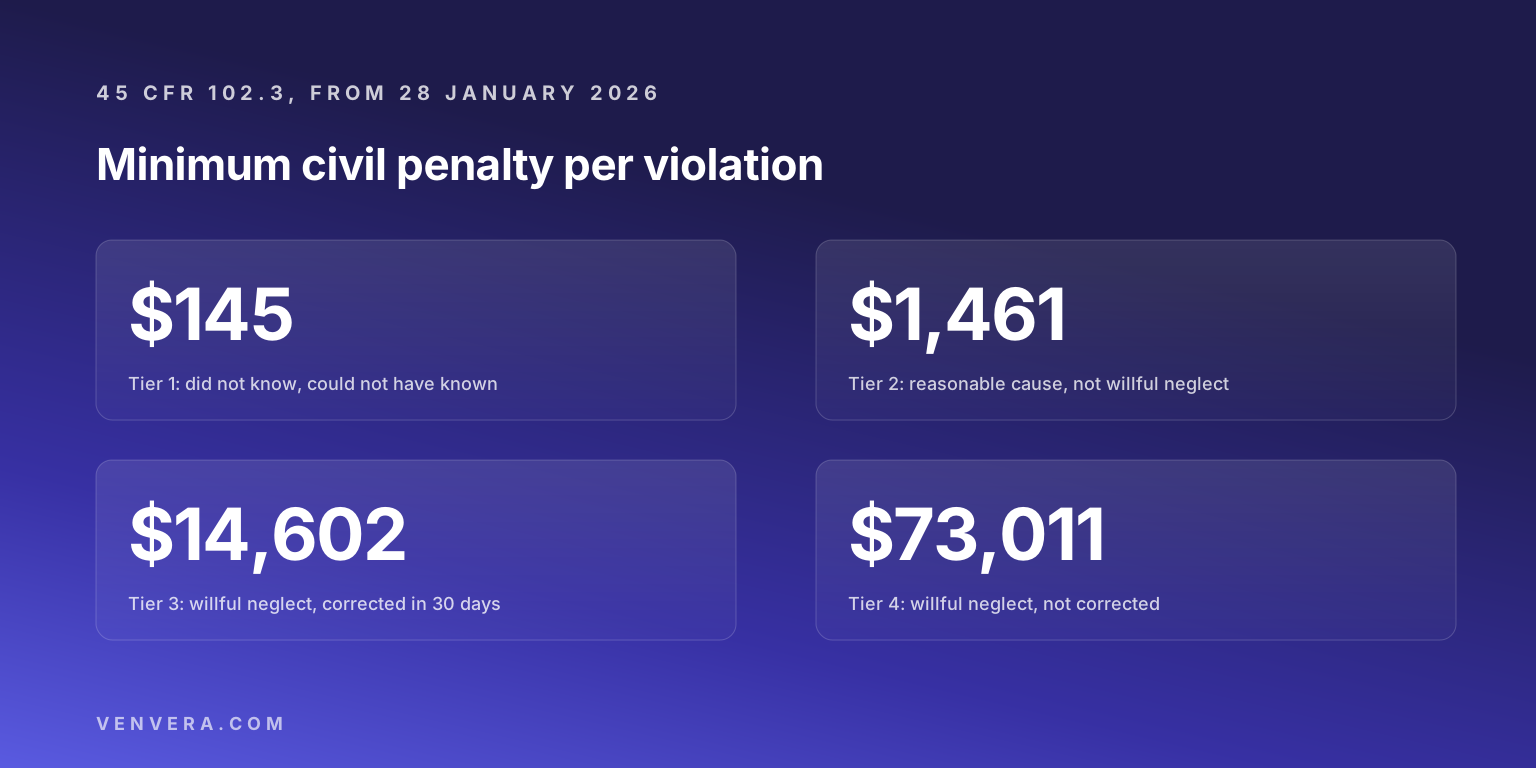
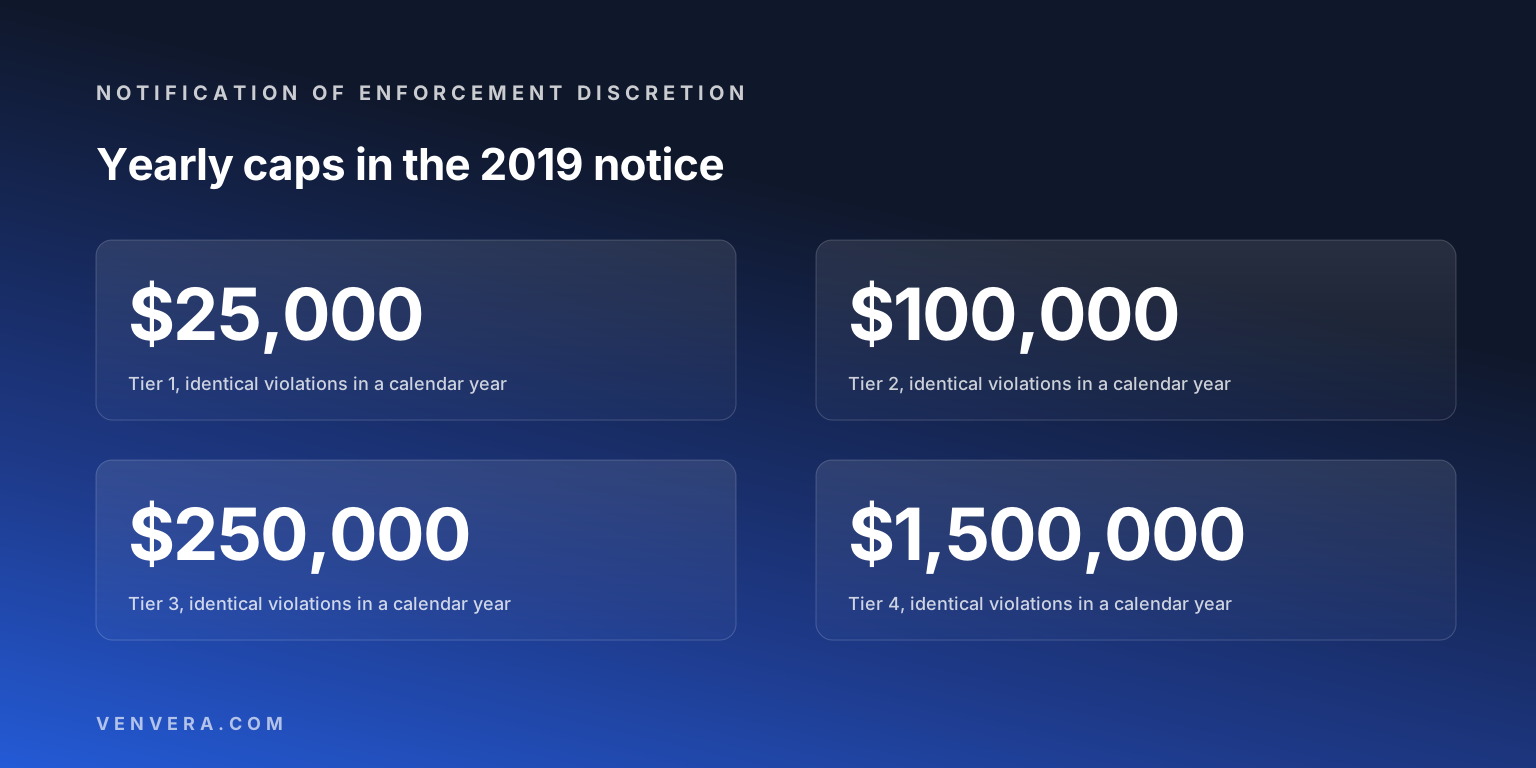
美国《健康保险流通与责任法案》(HIPAA)的民事罚款分为四个级别,按您的过错程度划分:从对违规行为不知情,到存在故意疏忽且未在 30 天内纠正。自 2026 年 1 月 28 日起,法规允许的罚款金额为:最低级别每次违规 $145 至 $73,011,最高级别每次违规 $73,011 至 $2,190,294,同一日历年内相同违规的法规上限为 $2,190,294。实际上,美国卫生与公众服务部(HHS)依据 2019 年发布的一份执法裁量权通知,对各级别适用更低的年度上限,分别为 $25,000、$100,000、$250,000 和 $1,500,000;在 2024 年对 Warby Parker 作出的处罚中,HHS 仍然援引了该通知。刑事处罚另行规定:最高可处 $250,000 罚金和十年监禁。
真正让人意外的数字并不是最高金额,而是计数方式。缺少风险分析并不只是一次违规:在它缺失期间,每一天都构成一次违规,而且 HHS 可以追溯六年。本指南列出各个级别及其现行金额,解释民权办公室(OCR)实际采用的上限,逐项还原 Warby Parker 一案的罚款计算,最后提供一张表格,帮助您估算自身的风险敞口。如果您还不确定 HIPAA 是否适用于您,请先阅读受保实体与业务伙伴一文。
| 级别 | 过错程度 | 每次违规金额(自 2026 年 1 月 28 日起) | 法规中的年度上限 | 2019 年通知中的年度上限 |
|---|---|---|---|---|
| 1 | 不知情,且即使尽到合理审慎也不会知情 | $145 至 $73,011 | $2,190,294 | $25,000 |
| 2 | 存在合理原因,并非故意疏忽 | $1,461 至 $73,011 | $2,190,294 | $100,000 |
| 3 | 故意疏忽,已在 30 天内纠正 | $14,602 至 $73,011 | $2,190,294 | $250,000 |
| 4 | 故意疏忽,未在 30 天内纠正 | $73,011 至 $2,190,294 | $2,190,294 | $1,500,000 |
上述金额取自 45 CFR 102.3 中适用于 2009 年 2 月 18 日或之后发生之违规的表格。2019 年的上限是该通知中印明的数字;HHS 表示将按通胀调整后的金额适用这些上限。
HIPAA 处罚分为哪几个级别?
这些级别源自《卫生信息技术促进经济和临床健康法案》(HITECH 法案),规定在 45 CFR 160.404 中。级别取决于过错程度,而不是泄露规模。第 1 级适用于受保实体或业务伙伴不知情、且即使尽到合理审慎也不会知情的违规。第 2 级为存在合理原因且并非故意疏忽:您知道或理应知道,但并非出于故意疏忽。第 3 级和第 4 级均属故意疏忽,区别在于您是否在知道或理应知道之日起 30 天内予以纠正。
160.404 本身所载的美元金额仍是最初的数字:最低金额分别为 $100、$1,000、$10,000 和 $50,000,前三个级别每次违规的最高金额为 $50,000,同一日历年内相同违规的上限为 $1,500,000。该条同时规定,这些金额每年按通胀调整,并公布在 45 CFR 第 102 部分中。最近一次调整于 2026 年 1 月 28 日公布,适用于该日或之后评定的罚款,所用乘数为 1.02598,即 10 月份消费者价格指数从 2023 年到 2024 年的变动幅度。正因如此,许多页面上仍在刊印的 $141、$71,162 和 $2,134,831 已经过时:它们是 2024 年的金额。
为什么年度上限低于法规的规定?
原因在于 HHS 对《卫生信息技术促进经济和临床健康法案》(HITECH 法案)的解读。2009 年实施 HITECH 法案时,HHS 认为该法律中的处罚条款相互冲突,于是对所有级别统一采用 150 万美元作为相同违规的年度上限。2019 年 4 月 30 日,HHS 发布了一份《执法裁量权通知》,为每个级别分别设定了不同的累计年度上限:$25,000、$100,000、$250,000 和 $1,500,000。用该通知的原话说:“在另行通知之前,HHS 将使用这一经通胀调整的处罚级别结构。”HHS 还表示,预计今后将通过制定规则来修订法规中的级别。截至 2026 年 1 月的调整,法规中仍然只有单一上限。
该通知至今仍在使用。OCR 2024 年 9 月针对 Warby Parker 发出的拟议裁定通知列出了四个级别及 2019 年的上限,并在脚注中写明:“民事罚款反映的是《执法裁量权通知》(2019 年 4 月 30 日)中所述的处罚级别”。裁量权通知并不是规则,HHS 可以将其撤回。请按 2019 年的上限编制预算,但要清楚这些上限是一种政策选择,而不是法定底线。
一项缺失的控制措施如何变成七位数的罚款?
起作用的是 D 子部分中的两条规则。根据 45 CFR 160.406,在实体处于违规状态期间,“如持续违反某一条款,则每一天均构成一项单独的违规”。根据 160.414,HHS 可在违规发生之日起六年内启动执法程序。因此,一项从未建立的控制措施,在六年期限内的每一天都构成一次违规,年度上限很快就会触及。
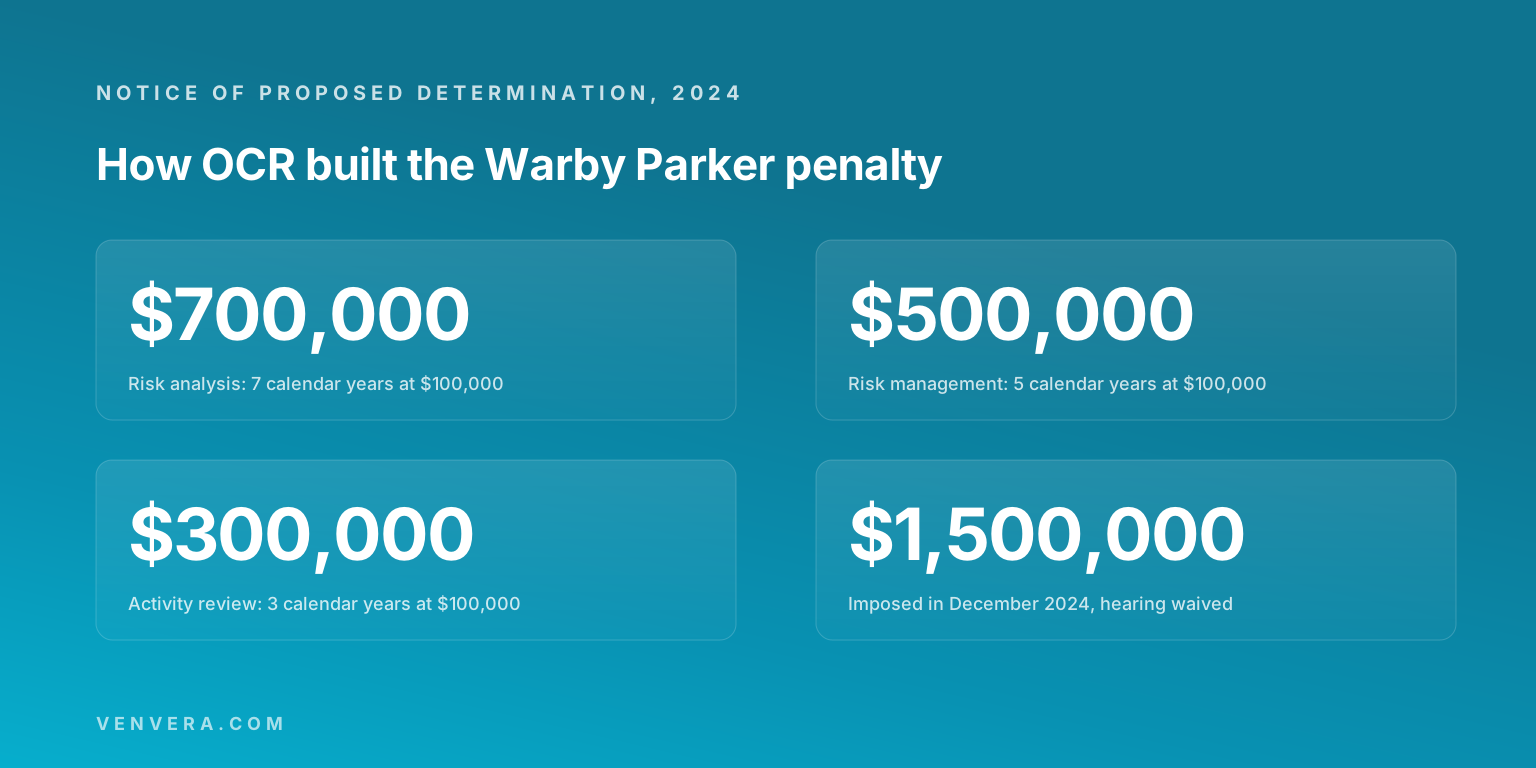
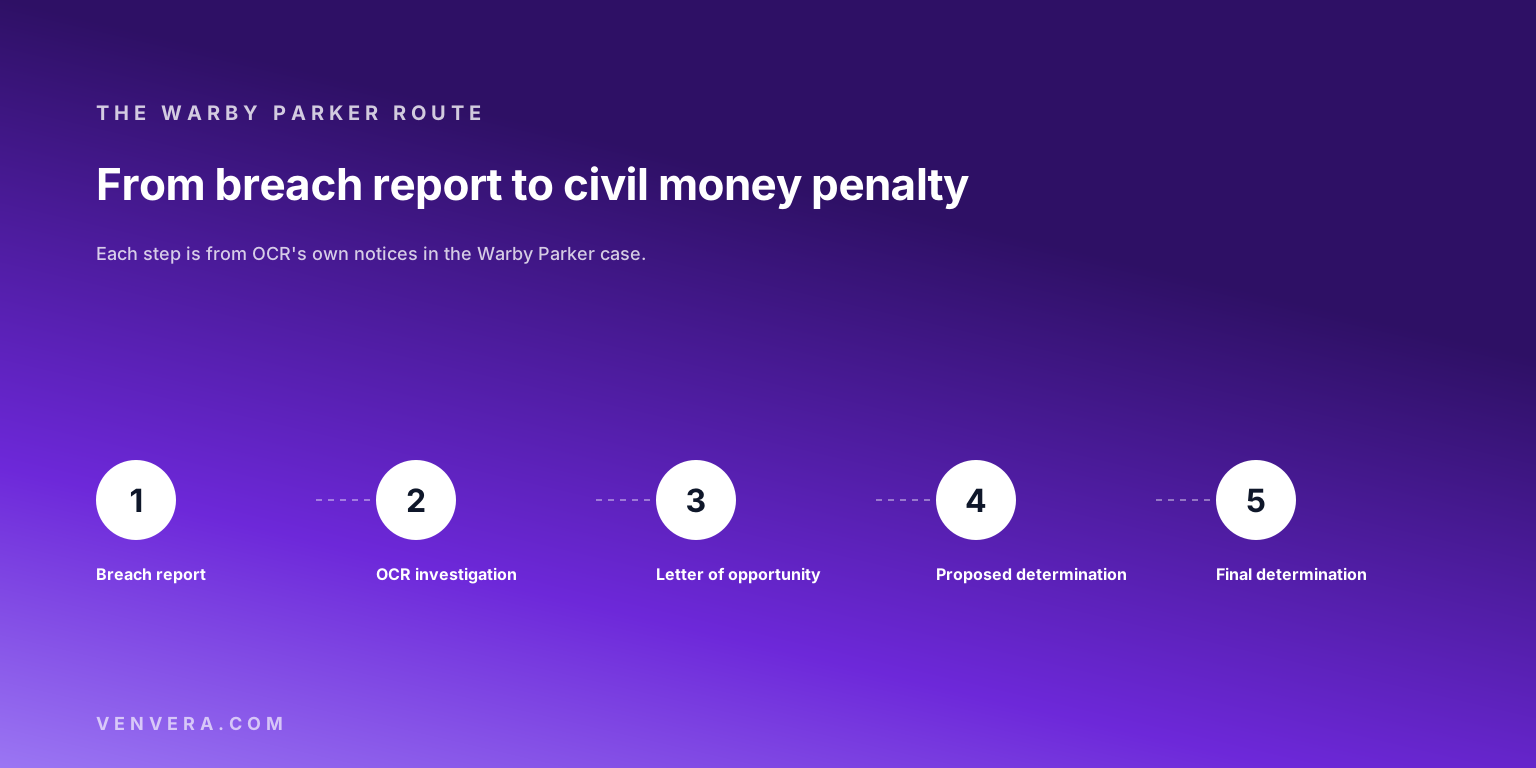
Warby Parker 一案展示了其中的算法。OCR 认定了三项违反安全规则的行为,均属合理原因级别:未进行准确、全面的风险分析;直至 2022 年 7 月 29 日,安全措施仍不足以将风险降至合理且适当的水平;直至 2020 年 5 月 12 日,仍没有定期审查信息系统活动记录的程序。对每一项违规,OCR 都按天计算,每天 $1,424,即当时有效的第 2 级最低金额。仅 2018 年末的 90 天,风险分析一项就达到 $128,160,按上限计为 $100,000。七个按上限计算的日历年合计 $700,000;风险管理五年又增加 $500,000;活动审查三年增加 $300,000。Warby Parker 放弃了听证的权利,OCR 于 2024 年 12 月处以 $1,500,000 的罚款。此案背后的泄露事件是针对客户账户的撞库攻击,影响了 197,986 人。
请注意哪些因素没有被计算在内:受影响的人数并没有让金额成倍增加。计数来自持续时间。降低风险敞口最快的方法是补上缺口,因为缺口每多存在一天,就多一次违规。最常引发计数的那项义务,正是我们的美国《健康保险流通与责任法案》(HIPAA)风险评估指南所讨论的内容。
罚款落在区间内的哪个位置,由什么决定?
第 160.408 节列出了 HHS 考量的因素,每一项都可能减轻或加重处罚:违规的性质和程度,包括受影响的个人数量及其持续时间;所造成的损害,无论是身体、经济、声誉方面的损害,还是对他人获得医疗服务能力的损害;您的合规历史,包括您如何回应此前的投诉和技术援助;您的财务状况和规模;以及“公正所需考虑的其他事项”。
另有三项规定同样重要。根据 160.410(c),如果您能证明违规并非出于故意疏忽,且已在知道或理应知道之日起 30 天内(或在 HHS 允许的更长期限内)予以纠正,HHS 不得处以罚款。根据 160.412,如果罚款相对于违规行为过重,HHS 可以全部或部分免除罚款。此外,自 2021 年的一项修正起,42 U.S.C. 17941 要求 HHS 在决定罚款时,考虑您在此前不少于 12 个月内是否已实施“公认的安全实践”。HHS 不得因您缺少这些实践而提高罚款。
OCR 如何从泄露报告走到罚款?
大多数调查始于泄露报告或投诉。Warby Parker 案的时间线展示了正式流程:2018 年 12 月提交泄露报告;2024 年 5 月收到陈述机会函,被邀请就积极抗辩提交书面证据;2024 年 9 月收到拟议裁定通知;放弃听证;2024 年 12 月作出最终裁定。对拟议裁定有异议的实体,可在收到该裁定后 90 天内以书面形式申请由行政法法官举行听证(45 CFR 160.504)。
大多数案件根本走不到这一步。OCR 的解决协议页面上列出的和解案件远多于民事罚款案件。和解是一种解决协议,通常附带纠正措施计划;民事罚款则由 OCR 处以。两者在媒体报道中都被称为罚款,但不应将它们当作同一回事来比较。
| 实体 | 类型 | 金额 | 公布时间 | 涉及内容 |
|---|---|---|---|---|
| Anthem | 和解 | $16,000,000 | 2018 年 10 月 | HHS 所称的史上最大规模健康数据泄露;当时创纪录的和解金额 |
| Solara Medical Supplies | 和解 | $3,000,000 | 2025 年 1 月 | 网络钓鱼 |
| Warby Parker | 民事罚款 | $1,500,000 | 2025 年 2 月 | 撞库攻击;风险分析、风险管理、活动审查 |
| Gulf Coast Pain Consultants | 民事罚款 | 119 万美元 | 2024 年 12 月 | 违反安全规则 |
| Children's Hospital Colorado | 民事罚款 | $548,265 | 2024 年 12 月 | 违反隐私规则和安全规则 |
| Oregon Health & Science University | 民事罚款 | $200,000 | 2025 年 3 月 | 患者及时获取病历 |
| Northeast Surgical Group | 和解 | $10,000 | 2025 年 1 月 | 勒索软件 |
所有金额和日期均来自 HHS 在其解决协议页面上列出的公告。
违反 HIPAA 会受到哪些刑事处罚?
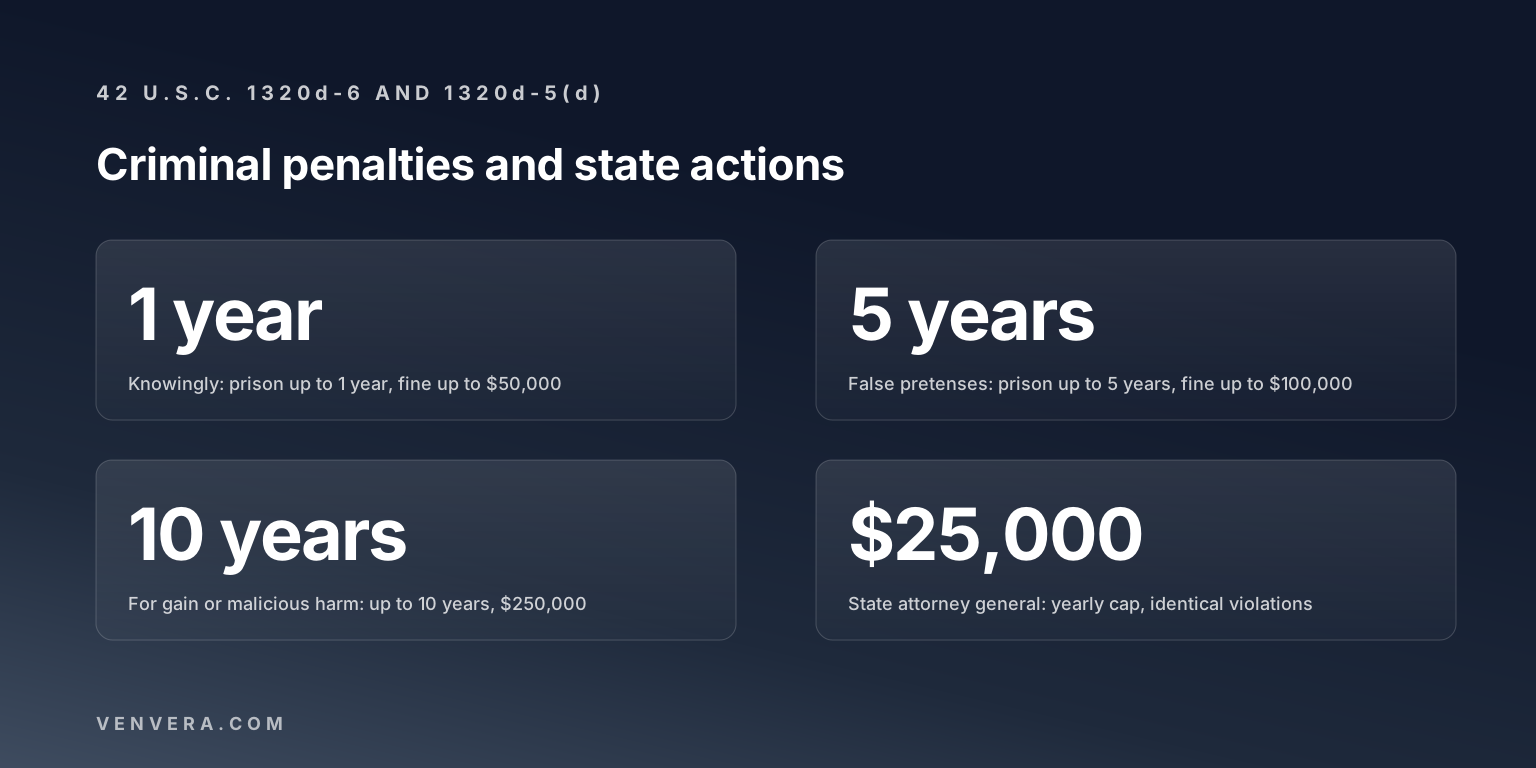
刑事责任规定在另一部法律中,即 42 U.S.C. 1320d-6。它适用于明知而违反美国《健康保险流通与责任法案》(HIPAA),使用唯一健康标识符,或获取、披露可识别个人身份的健康信息的人。2009 年的一项修正明确规定,这包括未经授权获取或披露受保实体所持信息的员工或其他个人。刑事处罚分为三个等级:最高 $50,000 的罚金、最长一年监禁,或两者并处;如以虚假借口实施,最高 $100,000 罚金和五年监禁;如意图出售、转让或使用该信息以谋取商业利益、个人利益或造成恶意伤害,最高 $250,000 罚金和十年监禁。这些金额由法律固定,不随通胀调整。如果已就某一行为处以刑事处罚,HHS 不得再就该行为处以民事罚款(160.410(a)(2))。
州总检察长也可以提起诉讼。根据 42 U.S.C. 1320d-5(d),州总检察长可代表本州居民提起民事诉讼,请求禁令或损害赔偿;损害赔偿最高为每次违规 $100,相同违规每年上限为 $25,000,另加诉讼费用和律师费,但须通知 HHS。
其他搜索结果错在哪里
这个搜索词的第一页结果大多来自合规供应商和培训网站,而它们给出的数字互相矛盾。有些仍在刊印每次违规 $141 至 $71,162、年度上限 $2,134,831,这些是 2024 年的金额,已于 2026 年 1 月 28 日被取代;一个排名靠前的页面虽然展示了现行表格,却在其自身的常见问题中仍将 $71,162 列为最高金额。有些页面把法规中的单一年度上限当作 OCR 实际适用的上限,却没有提到 2019 年的通知已将四个级别中三个级别的上限调低。还有两点在任何摘要中都容易被遗漏:罚款按每次违规计算,持续违规每天都构成一次新的违规;此外,和解并不是 OCR 处以的罚款,因此把两者加在一起会夸大执法力度。
估算您自身的风险敞口
在进行任何估算之前,请先回答以下问题。每一行对金额的影响,都超过那个醒目的最高金额。
| 问题 | 您的回答 | 为何重要 |
|---|---|---|
| 您是受保实体、业务伙伴,还是两者兼是? | 两者均可依据 160.404 受到处罚。 | |
| 您是否有一份最新的、覆盖全企业的风险分析? | 如果缺失,从它本应存在之日起,每天都构成一次违规。 | |
| 目前缺少哪些必需的保障措施?从何时开始缺失? | 每个缺口都按天计算,追溯期为六年。 | |
| 某个缺口会被认定为合理原因还是故意疏忽? | 根据 2019 年的通知,第 2 级每年上限为 $100,000;第 4 级为 $1,500,000。 | |
| 您能否在发现每个缺口后 30 天内予以纠正? | 在不存在故意疏忽的情况下于 30 天内纠正,构成积极抗辩。 | |
| 您能否证明过去 12 个月内已实施公认的安全实践? | HHS 在决定罚款时必须考虑这些实践。 |
Venvera 的美国《健康保险流通与责任法案》(HIPAA)模块将风险分析作为动态登记册加以维护,记录对每项可选实施规范所作的决定,并为每项保障措施的证据标注日期,让您能够看清哪些缺口尚未弥补,以及从何时开始存在。您可以从免费的 HIPAA 风险评估模板入手,或进行免费合规检查。Venvera 不是律师事务所;如正面临调查,请咨询律师。另一种监管制度如何计算罚款,请参阅我们的欧盟《通用数据保护条例》(GDPR)罚款与处罚指南。
常见问题
HIPAA 的最高罚款是多少?
根据法规,对于自 2026 年 1 月 28 日起评定的罚款,第 4 级每次违规最高为 $2,190,294,同一日历年内相同违规的上限也是这一金额。不同的要求各有其年度上限,这就是罚款总额会超过该数字的原因。刑事罚金最高为每项罪行 $250,000。
业务伙伴会被直接罚款吗?
会。第 160.404 节适用于受保实体或业务伙伴,Warby Parker 案的通知也使用了相同的表述。
OCR 最多可以追溯多久?
根据 45 CFR 160.414,可追溯至违规发生之日起六年。在 Warby Parker 案中,OCR 从其拟议裁定之日往前推六年开始计算。
一手资料来源
罚款金额取自经 2026 年 1 月通胀调整修订的 45 CFR 102.3。级别、计数方式、考量因素、抗辩、豁免以及六年时限取自 45 CFR 第 160 部分 D 子部分。年度上限取自 2019 年《执法裁量权通知》。Warby Parker 案的数字取自 OCR 的拟议裁定通知和公告;其他案例取自 HHS 的解决协议页面。刑事处罚取自 42 U.S.C. 1320d-6,州政府提起的诉讼取自 42 U.S.C. 1320d-5(d),公认的安全实践取自 42 U.S.C. 17941。

