资源
这份 NDPA 合规检查清单是一份免费的 Excel 工作簿,它将《2023 年尼日利亚数据保护法》和 2025 年发布的《通用适用与实施指令》(GAID) 转化为 60 个具体条目,供您逐行完成。如果您是合规负责人、数据保护官 (DPO) 或 CISO,正试图证明贵组织确实履行了其义务,那么一份 NDPA 合规检查清单要胜过一堆您再也不会打开的策略 PDF 文件。它涵盖了尼日利亚数据保护委员会 (NDPC) 期望控制者和处理者能够证明已履行的各项职责:任命数据保护官、确定合法依据、尊重数据主体权利、通报数据泄露、对高风险处理开展影响评估,以及在您符合“具有重大重要性的组织”条件时进行注册。请在下方下载,然后继续阅读,了解如何用好它。
免费下载
获取 尼日利亚 NDPA 合规检查清单
核对您在《2023 年尼日利亚数据保护法》和 2025 年 GAID 下的义务。共 60 项。

尼日利亚 NDPA 合规检查清单涵盖哪些内容
该工作簿只有一张工作表,共 60 行,按 NDPA 和 GAID 真正关注的义务领域分组。每一行都是一项单一、可核查的要求,而不是一个笼统的主题,因此没有任何内容可以躲在标题后面。各列是为证据而设计的,而不仅仅是为了打勾:
- 要求(Requirement):用通俗语言表述的义务。
- 义务领域(Obligation area):该条目对应监管制度的哪一部分,即治理、合法依据、权利、数据泄露、数据保护影响评估 (DPIA) 或注册。
- 状态(Status):“未开始”(Not started)、“进行中”(In progress)或“已完成”(Done),让您对覆盖情况一目了然。
- 负责人(Owner):具名的问责人,因为“团队”不能算作负责人。
- 证据(Evidence):证明该条目确实落实的文件、记录或截图。
- 备注(Notes):差距、日期和后续跟进事项。
这些行经过分组,便于您把整个部分交给合适的人负责:问责与数据保护官、处理的合法依据、数据主体权利、个人数据泄露通报、针对高风险处理的数据保护影响评估,以及具有重大重要性的控制者和处理者的注册。
坦率解读尼日利亚 NDPA:真正重要的是什么
NDPA 没有什么戏剧性的内容,更多的是欧盟《通用数据保护条例》(GDPR)早已让大家熟悉的那些规范,因此如果您运行过 GDPR 合规项目,其中大部分内容都会让您感到驾轻就熟。这种相似性是明智的立法设计:它让组织能够复用已有的工作,而不必另起炉灶建立一套平行的项目,同时也为所有人提供了一整套可供借鉴的解释。陷阱在于把相似当作相同,因为尼日利亚特有的义务必须单独提供证据。重点不在于背下这部法律,而在于能够在任何一天证明以下六件事属实。
- 在需要时,您已任命数据保护官。该法要求在适用的情况下任命 DPO。请准确把握触发条件,并记录您为什么需要或不需要任命,而不是对此避而不谈。
- 每项处理活动都有合法依据。在收集或使用个人数据之前,您需要为该处理确定合法依据,并做好记录、确保站得住脚,而不是事后再来挑选。
- 数据主体权利在实践中得到尊重。个人可以对其数据行使权利,因此您需要一条渠道,在合理的时间内接收、核实并答复这些请求。
- 数据泄露要通报,而不是掩盖。个人数据泄露会触发向 NDPC 通报的义务,这意味着您需要具备检测能力、评估环节,以及一条经过实际测试的通报路径。
- 高风险处理须开展 DPIA。如果处理活动可能具有高风险,您需要在开始之前开展数据保护影响评估,并将其存档备查。难点在于触发环节,因为团队很少在新的数据处理构想付诸实施之前就告知合规部门。请把 DPIA 问题嵌入到您的项目本来就要经过的任何审批关卡中。依赖人们主动上报的流程,永远只会在上线之后才启动。
- 如果您具有重大重要性,就要进行注册。具有重大重要性的控制者和处理者必须在 NDPC 注册,因此首要任务是如实判断您是否达到这一门槛。无论结论如何,都要以书面形式完成这项评估并妥善保存。一份有书面记录、认定您未达到门槛的决定,是站得住脚的立场;而一个没有记录的假设,则会让您拿不出任何东西来证明。
这六项的难度并不相同,把它们当作同等难度来对待,正是合规项目停滞不前的原因。任命 DPO 并记录理由,只需要花一个下午思考,再写一份简短的备忘录。一旦您做出了判断,注册也不过是填一张表。合法依据才是真正的工作所在,因为它迫使您把实际运行的每一项处理活动都写下来,而这项工作通常会发现一些从未有人记录过的活动。数据泄露通报看起来很简单,直到您进行演练时才会发现,检测、评估和签批环节涉及的人可能正在睡觉或休假。
这些都不是一次性的任务。该监管制度(经 2025 年 GAID 进一步强化)期望它们持续运行并有证据支撑,这正是为什么一份附有负责人和证据的检查清单,要胜过一份只承载着美好意愿的策略。
如何使用尼日利亚 NDPA 合规检查清单
- 界定范围。在动手填写任何一行之前,先确定这份检查清单适用于哪些实体、系统和处理活动。
- 指派负责人。为每一行指定一名具名负责人。没有负责人的行不会得到落实。
- 如实设置状态。依据您能够出示给审计师的证据,而不是凭乐观估计,将每个条目标记为“未开始”(Not started)、“进行中”(In progress)或“已完成”(Done)。
- 附上证据。对于每一个“已完成”,都在证据列中链接能够证明它的记录。没有证据的勾选只是一个愿望。
- 处理差距。筛选出“未开始”和“进行中”的条目,把合法依据、数据泄露通报和注册排在最前面,并为每一项设定日期。这个顺序是刻意安排的。合法依据几乎支撑着您将给出的所有其他答案;数据泄露通报是在时间压力下最容易失败的环节;而注册的结果非此即彼,组织外部的人也能核查。
- 定期审查。每季度以及在发生任何重大变化后重新核查,因为 2025 年 GAID 期望的是一个持续运行的合规项目,而不是一次性的审计。
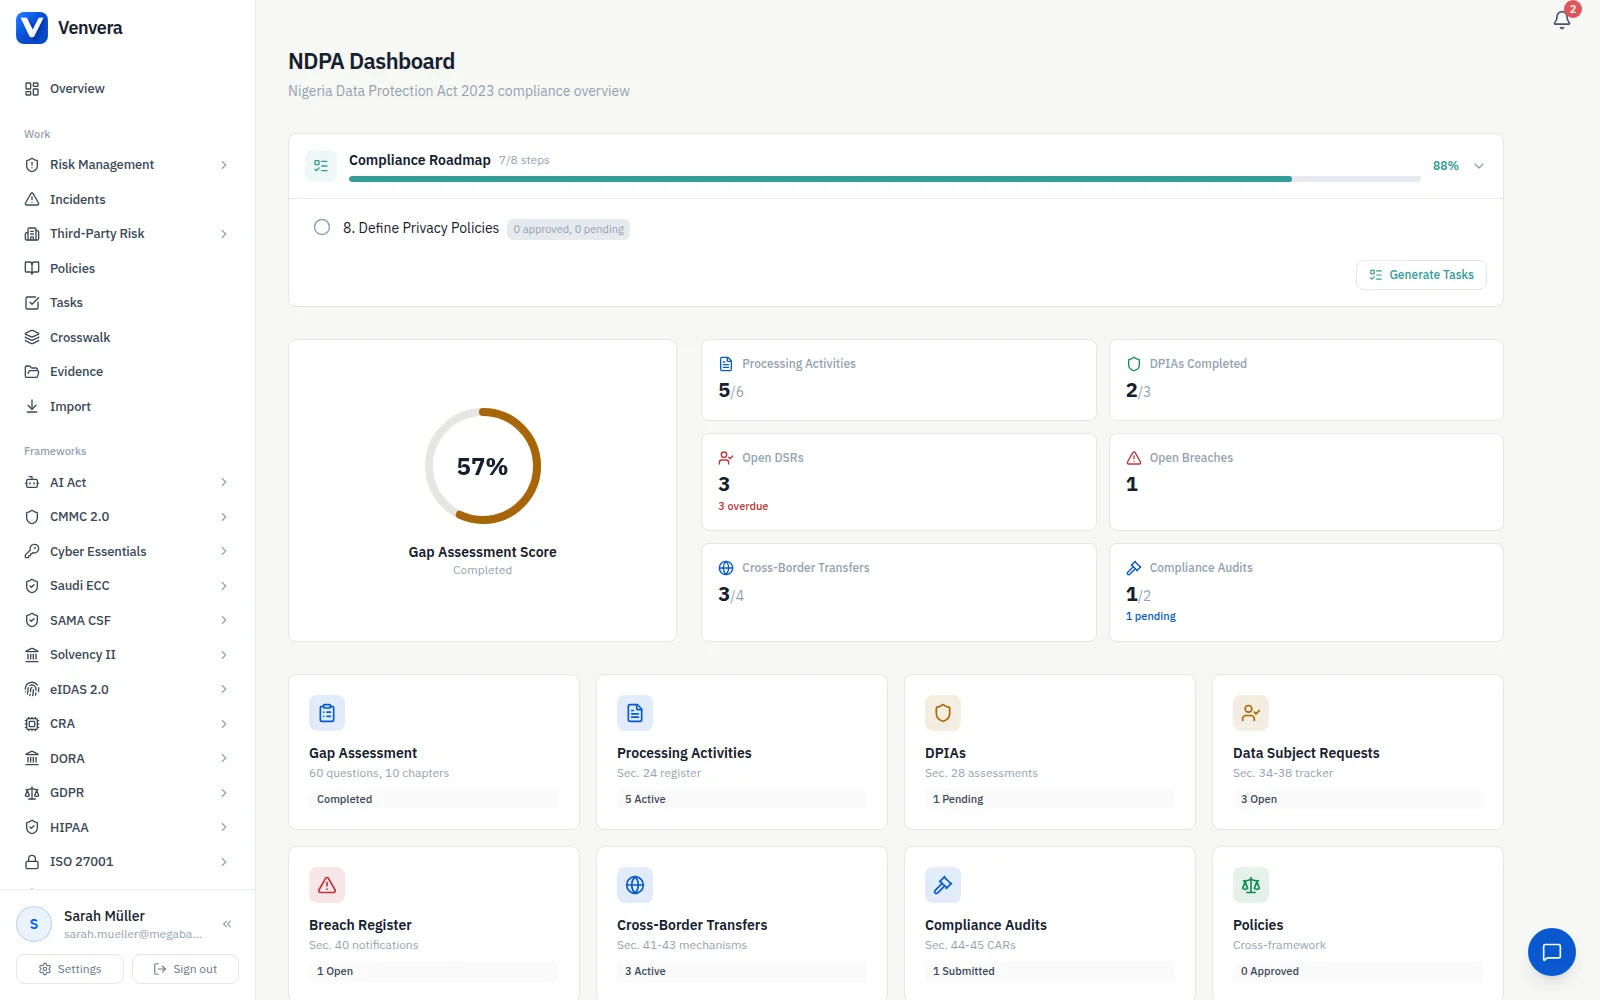
在 Venvera 中自动完成这些工作
电子表格是一个不错的起点,却是一个糟糕的记录系统。它不会提醒任何人,不会察觉证据何时过期,也不知道您为 NDPA 编写的控制措施,正是您的其他义务早已要求的同一项控制措施。Venvera 让同样的 NDPA 工作始终保持最新:各项义务映射到控制措施,证据按计划收集并重新核查,您上传一次的文件可以在所有适用的地方复用,而不必粘贴到五张电子表格里。如果尼日利亚只是您需要应对的多个监管制度之一,Venvera NDPA 工作区会把这份检查清单变成一个持续运行的合规项目,配有负责人、提醒和可随时用于审计的证据,价格为每月 EUR 399 起。请先从免费文件开始,等到电子表格开始跟您作对时,再转用 Venvera。
常见问题
NDPA 合规检查清单真的免费吗?
是的。通过上方的表单即可免费下载 Excel 工作簿。没有试用期,也无需提供银行卡。您可以在内部使用、与团队共享,并根据您自己的处理活动调整各行内容。
检查清单除了 NDPA 之外,是否也涵盖 2025 年 GAID?
是的。这 60 个条目同时反映了《2023 年尼日利亚数据保护法》和 2025 年《通用适用与实施指令》,因为 GAID 正是 NDPC 期望该法在日常中得到实施的方式。
我需要在 NDPC 注册吗?
如果您是具有重大重要性的数据控制者或处理者,就必须注册;而且正如我们的 NDPA 罚款与处罚指南所解释的,同一认定还决定了两档罚款上限中的哪一档适用于您。检查清单中包含一个部分,用于记录评估过程和您的决定,但最终判断需要由您根据实际的处理活动做出。
我们已经符合 GDPR,还需要这份清单吗?
在很大程度上,仍然需要。NDPA 与欧盟《通用数据保护条例》(GDPR)式的实践高度对应,因此您现有项目中的很多内容都可以沿用。真正属于尼日利亚特有的内容,我们在尼日利亚 NDPA 要求指南中逐节作了说明。这份检查清单可以帮助您确认尼日利亚特有的义务(例如向 NDPC 通报数据泄露,以及具有重大重要性的组织的注册)确实得到了落实,而不是想当然地认为已经覆盖。