

合规指南
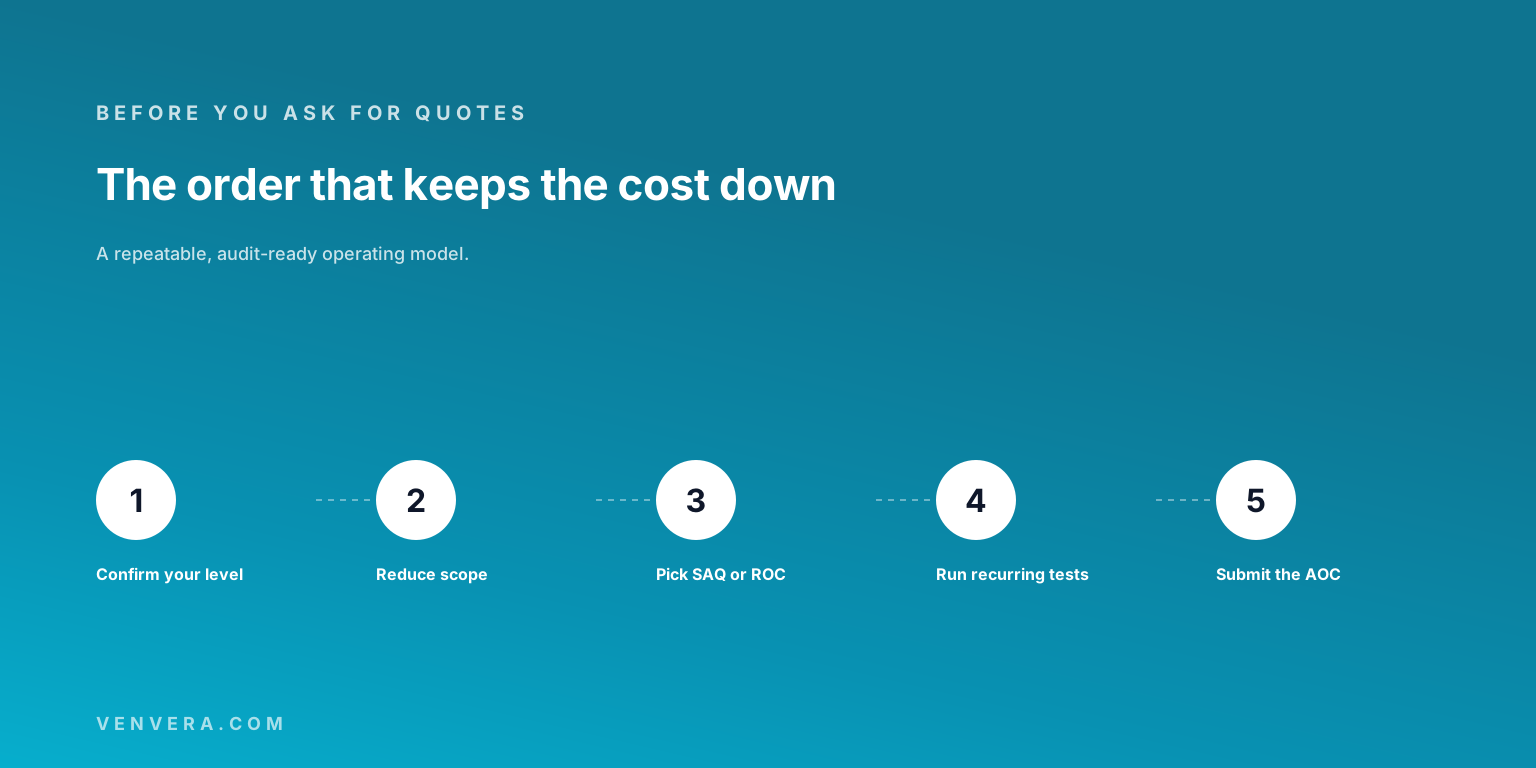
PCI DSS 合规没有公开的价格,编写该标准的机构也不为其定价。PCI 安全标准委员会(PCI SSC)表示,“费用和收费由实体与评估公司商定”,并且该委员会“不设定所提供服务的费用和收费,对其也没有任何影响”。标准和卡组织真正确定的,是您需要付费的那些事项。决定账单的因素有三个:一是您的卡组织和收单机构要求的验证路径,从自我评估问卷(SAQ)到由合格安全评估师(QSA)出具的合规报告(ROC);二是 PCI DSS 本身强制要求的定期测试,从由经批准的扫描供应商(ASV)执行的季度外部扫描到每年的渗透测试;三是您的范围,即您有多少系统存储、处理或传输支付卡数据。
您收到的每一份报价,都是这三项因素的某种组合,再加上弥补这些因素所暴露差距的费用。本指南逐一分析每项因素,并说明一手资料的具体要求,让您可以对照一份明确的清单向评估机构和扫描供应商询价,而不是去比较背后没有任何输入条件的价格区间。哪一种问卷适用于您,请参阅我们的指南谁必须遵守 PCI DSS 以及适用哪种 SAQ。
| 成本因素 | 具体要求 | 来源 |
|---|---|---|
| 验证路径 | Visa 1 级商户需提交由 QSA 出具的合规报告;2 级和 3 级商户需填写自我评估问卷 | Visa 账户信息安全计划 |
| 外部扫描 | 至少每三个月一次,由 PCI SSC 经批准的扫描供应商执行 | PCI DSS 要求 11.3.2 |
| 内部扫描 | 至少每三个月一次 | PCI DSS 要求 11.3.1 |
| 渗透测试 | 内部和外部渗透测试,至少每 12 个月一次,并在重大变更后执行 | PCI DSS 要求 11.4.2 和 11.4.3 |
| 网络分段测试 | 如果通过网络分段缩小范围,商户每 12 个月一次,服务提供商每六个月一次 | PCI DSS 要求 11.4.5 和 11.4.6 |
| 范围 | 每 12 个月确认一次;使用 PCI 列名的 P2PE 解决方案或完全外包的结账流程时,适用的要求更少 | PCI DSS 12.5.2;PCI SSC 关于 P2PE 和 SAQ A 的说明 |
PCI DSS 合规需要多少费用?
取决于您的验证路径、测试计划和范围加起来是多少。这一搜索词的第一页结果给出了评估、扫描和渗透测试的美元价格区间,但大多没有说明商户级别和范围,也没有给出来源。两家公司报出相同的区间,描述的可能一个是完全外包的结账流程,另一个是支付平台。不如自己算出数字:弄清您所处的验证路径,列出标准要求您执行的定期测试,再向委员会官方名单中的服务提供商逐项询价。QSA 名单和 ASV 名单均由委员会发布,委员会建议:“客户每次聘请 QSA 时,都应查看此名单,以确保其顾问已成功保持合格安全评估师的资格。”
谁来定价,谁来执行该标准?
不是委员会。PCI 安全标准委员会在其角色说明中表示,“PCI 标准的合规执行以及任何违规处罚的确定,均由各支付品牌负责,而非由 PCI SSC 负责”,并且委员会“不接收合规评估报告的副本,既不参与违规处罚或罚款事宜,也不掌握任何相关信息”。在 2025 年 1 月的 SAQ A 更新中,委员会再次强调,“合规验证要求由支付品牌、收单机构、支付便利商等设定”。因此,决定您必须交付什么、未能达标要付出什么代价的,是您与收单机构签订的合同。
您处于哪条验证路径?
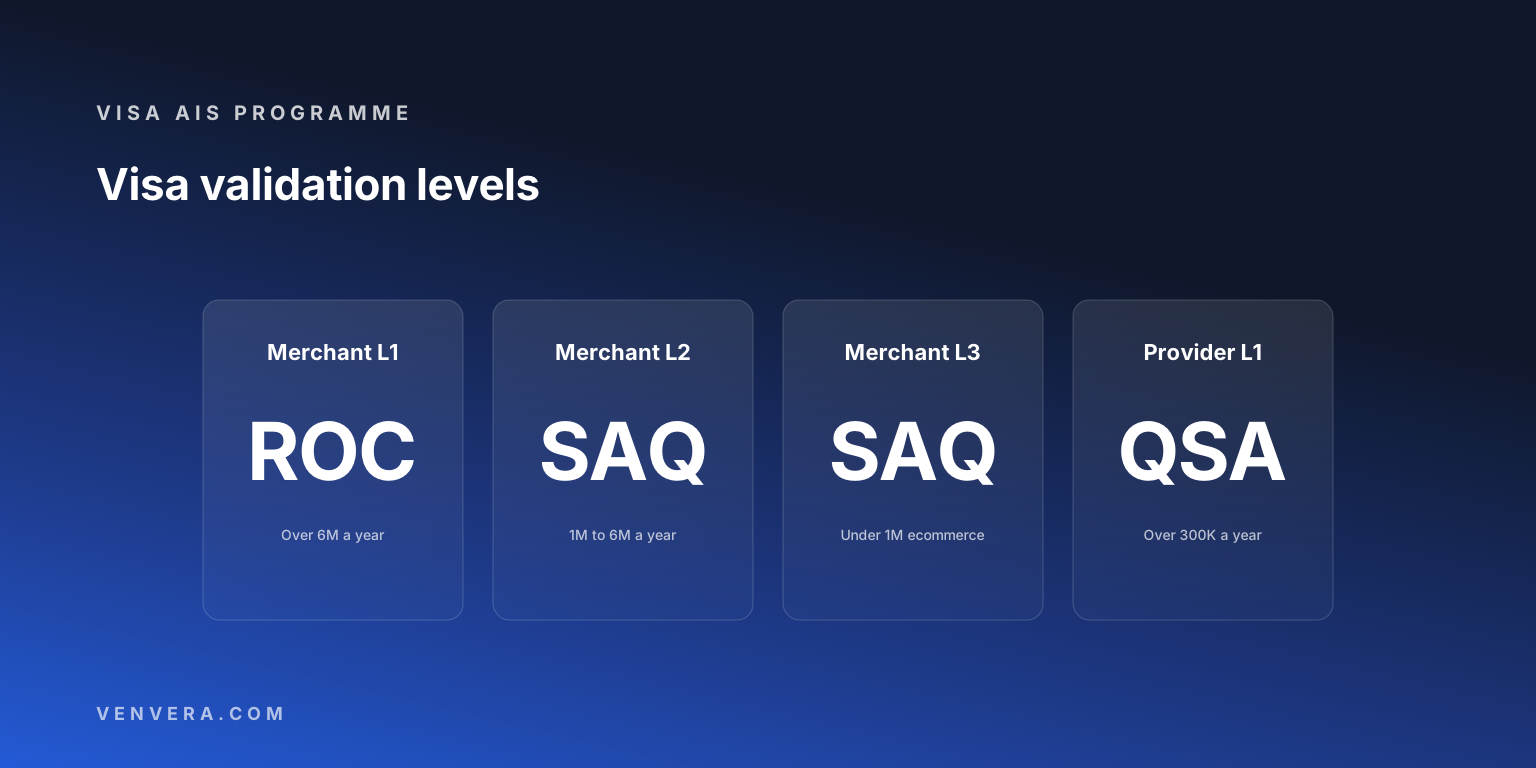
由您的卡组织和收单机构指定。Visa 的全球账户信息安全页面目前列出了三个商户级别。1 级涵盖“所有渠道每年处理超过 600 万笔 Visa 交易的商户,或被任一 Visa 区域认定为 1 级的全球商户”,这些商户每年需提交由合格安全评估师(QSA)出具的合规报告(ROC),或在公司高管签字的情况下由内部资源出具的合规报告,并提交合规证明(AOC)。2 级涵盖“所有渠道每年 100 万至 600 万笔 Visa 交易”,3 级涵盖“所有渠道每年少于 100 万笔 Visa 电子商务交易”;这两级商户每年都需填写并提交自我评估问卷。
服务提供商的门槛更低。根据同一页面,每年存储、处理或传输超过 300,000 笔 Visa 交易的服务提供商,必须每年完成一次现场评估,并提交由服务提供商和 QSA 双方签署的合规证明。低于该门槛的,需提交经签署的 SAQ D 或带有 QSA 签名的 AOC;而在列入 Visa 全球服务提供商名录之前,必须经过 QSA 验证。各区域页面可能有所不同:Visa 的加勒比地区页面仍显示四个级别,并将 4 级的验证要求交由收单机构决定。其他卡组织各自运行自己的计划,因此在对任何事项询价之前,请先以书面形式向收单机构确认您的级别。
| Visa 级别 | 适用对象 | 每年需提交的材料 |
|---|---|---|
| 1 级商户 | 每年超过 600 万笔 Visa 交易,或被某个 Visa 区域认定为 1 级 | 由 QSA(或经签字的内部资源)出具的合规报告,以及 AOC |
| 2 级商户 | 每年 100 万至 600 万笔 Visa 交易 | 自我评估问卷 |
| 3 级商户 | 每年少于 100 万笔 Visa 电子商务交易 | 自我评估问卷 |
| 1 级服务提供商 | 每年超过 300,000 笔 Visa 交易 | 现场评估,以及由服务提供商和 QSA 签署的 AOC |
| 2 级服务提供商 | 每年少于 300,000 笔 Visa 交易 | 经签署的 SAQ D,或带有 QSA 签名的 AOC |
标准本身会产生哪些经常性成本?
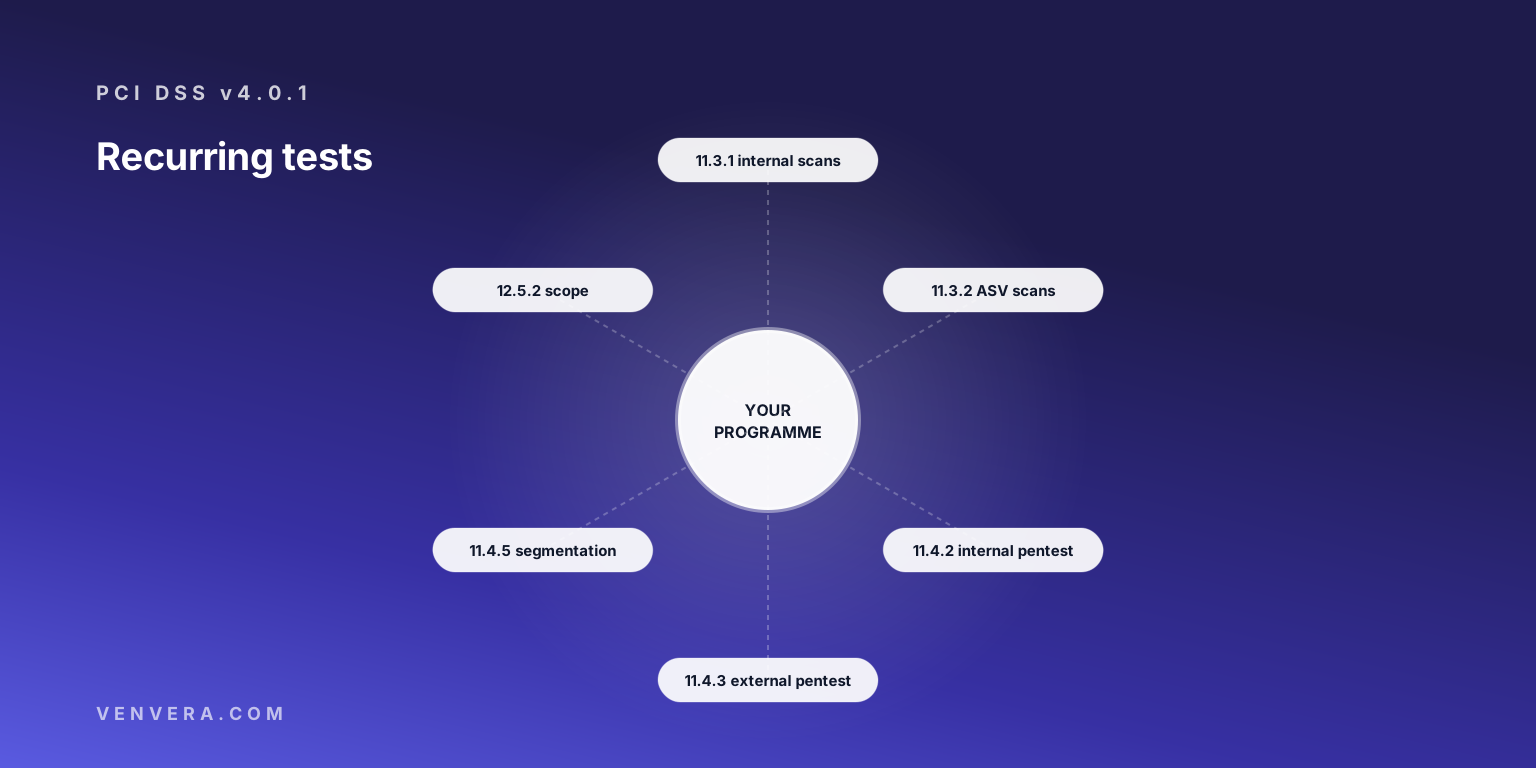
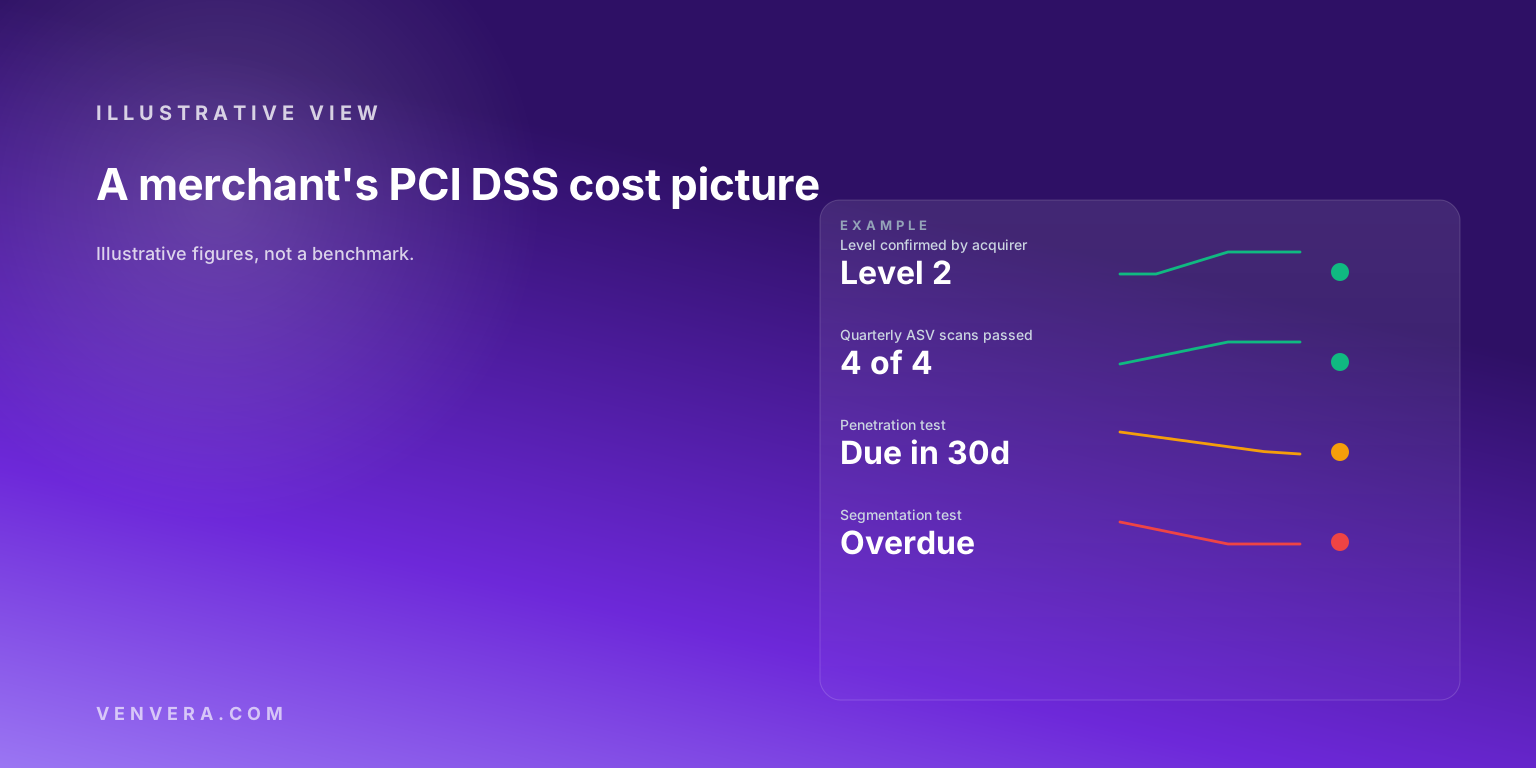
无论您处于哪个级别,都有一份固定的测试日程。PCI DSS v4.0 SAQ D 完整复述了相关要求。按照其措辞,根据要求 11.3.2,外部漏洞扫描须“至少每三个月一次”,并“由 PCI SSC 经批准的扫描供应商(ASV)”执行;根据 11.3.1,内部扫描须至少每三个月一次。根据 11.3.2.1,任何重大变更后的扫描由具备组织独立性的合格人员执行,“不要求是 QSA 或 ASV”。根据 11.4.2 和 11.4.3,内部和外部渗透测试须“至少每 12 个月一次”,并在“任何重大基础设施或应用程序升级或变更后”执行,执行者为“合格的内部资源或合格的外部第三方”,同样须具备独立性,且不一定是 QSA 或 ASV。
如果您通过网络分段来缩小范围,就必须对网络分段进行测试:根据 11.4.5,针对网络分段控制措施的渗透测试须“至少每 12 个月一次,并在网络分段控制措施/方法发生任何变更后”执行;根据 11.4.6,服务提供商须每六个月执行一次。根据 12.5.2,PCI DSS 范围须“由实体至少每 12 个月一次,并在范围内环境发生重大变更时,进行记录和确认”;根据 12.5.2.1,服务提供商须每六个月执行一次。委员会关于 v4.0.1 的说明指出,“此次修订没有新增或删除任何要求”,因此以上就是当前的义务。
| 活动 | 频率 | 可由谁执行 | 要求 |
|---|---|---|---|
| 外部漏洞扫描 | 至少每三个月一次 | 经批准的扫描供应商 | 11.3.2 |
| 重大变更后的外部扫描 | 每次重大变更后 | 具备独立性的合格人员;不要求是 QSA 或 ASV | 11.3.2.1 |
| 内部漏洞扫描 | 至少每三个月一次 | 您的团队或服务提供商 | 11.3.1 |
| 内部和外部渗透测试 | 至少每 12 个月一次,并在重大变更后执行 | 具备独立性的合格内部资源或外部第三方 | 11.4.2、11.4.3 |
| 网络分段测试 | 12 个月(商户),六个月(服务提供商) | 与渗透测试相同 | 11.4.5、11.4.6 |
| 范围确认 | 12 个月(商户),六个月(服务提供商) | 实体本身 | 12.5.2、12.5.2.1 |
PCI DSS v4.0 让账单增加了什么?
新的控制措施,而且现已生效。委员会的 v3.2.1 至 v4.0 变更摘要列出了 64 项新要求:其中 13 项立即生效,其余 51 项在 2025 年 3 月 31 日之前属于最佳实践,此后正式生效。4.0 版已于 2024 年 12 月 31 日停用,v4.0.1 并未改变 2025 年 3 月 31 日这一日期。如果您上一次评估是按照旧的要求集规划的,那么按照完整的 v4.0.1 要求集进行的首次评估很可能需要更多证据;在为评估师编列预算之前,请先为新要求所带来的整改工作编列预算。
范围如何影响成本?
影响比其他任何因素都大。委员会表示,“使用 PCI 列名 P2PE 解决方案的商户,适用的 PCI 数据安全标准(PCI DSS)要求也更少”;其关于点对点加密的指南进一步指出,此类商户“可能有资格使用自我评估问卷(SAQ)P2PE”,并且 P2PE“并不能免除对所有 PCI DSS 控制措施的需要,但确实能大幅减少必须验证的控制措施数量”。对于电子商务,2025 年 1 月的 SAQ A 更新从 SAQ A 中删除了关于支付页面安全的要求 6.4.3 和 11.6.1,以及关于相关针对性风险分析的要求 12.3.1,并新增了一项资格标准,要求商户“确认其网站不易受到可能影响商户电子商务系统的脚本攻击”。委员会补充说,这些变更“并未删除或削弱 PCI DSS 中的基础要求”。
Visa 还为符合条件的商户提供了另一条路径。同一 Visa 页面上介绍的技术创新计划(Technology Innovation Program),免除了“在每年至少 75% 的交易通过支持 EMV 芯片的终端、经验证的点对点加密解决方案或集成的行业标准令牌化解决方案发起时,验证 PCI DSS 合规的要求”。在购买 ROC 之前,请先向收单机构确认您是否符合条件。
不合规会付出什么代价?
Visa 在同一页面上给出了答案:如果商户或服务提供商未遵守 PCI DSS,或未能纠正安全问题,“Visa 可能会向发卡机构或收单机构收取不合规罚金。发卡机构或收单机构负责支付所有罚金,且不得声称 Visa 已向服务提供商或商户收取任何罚金。”Visa 还补充说,“如果在数据泄露发生之前及发生之时均无 PCI DSS 不合规的证据,罚金可能会被免除”。目前没有公开的金额表,因此这些费用是否以及如何转嫁到您身上,取决于您的商户协议。在决定某个差距可以暂缓处理之前,请先阅读该条款。
其他搜索结果错在哪里
第一页的结果都是供应商和咨询公司的页面。有四个错误反复出现。第一,给出没有任何输入条件的价格区间:如果背后没有级别、范围和地点数量,评估费用数字就毫无意义,而且委员会本身并不设定任何费用。第二,把四个 Visa 商户级别当作现行规定;Visa 全球页面列出的是三个级别,且各区域页面有所不同,因此请向收单机构确认。第三,把所有外部扫描都当作 ASV 的工作;季度扫描必须由 ASV 执行,但根据 11.3.2.1,重大变更后的扫描则不必如此。第四,把结果称为委员会颁发的认证。验证要求由支付品牌和收单机构设定,委员会甚至不接收这些报告。
估算您自己的成本
在向任何人询价之前,请先填写下表。每一行要么是发票上的一个项目,要么是削减某个项目的理由。
| 问题 | 您的答案 | 为什么重要 |
|---|---|---|
| 收单机构以书面形式为您在每个卡组织下指定了哪个级别? | 决定采用 ROC 还是 SAQ;由卡组织和收单机构决定。 | |
| 您有资格使用哪种 SAQ(如有)? | SAQ A、P2PE 和 D 的要求集差别很大。 | |
| 哪些系统存储、处理或传输支付卡数据,它们位于何处? | 即要求 12.5.2 所述的范围;范围内的每个系统都要接受测试。 | |
| 您是否通过网络分段来缩小范围? | 要求 11.4.5 会增加一项年度网络分段测试。 | |
| 谁负责您的季度外部扫描,是否为列名的 ASV? | 要求 11.3.2;请查看委员会的 ASV 名单。 | |
| 最近一次内部和外部渗透测试是在什么时候? | 要求 11.4.2 和 11.4.3:每 12 个月一次。 | |
| 能否让超过 75% 的交易通过 EMV 芯片、P2PE 或令牌化完成? | Visa 的技术创新计划可能会免除验证。 |
您可以先从 PCI DSS 合规检查清单入手,或参加免费合规检查。Venvera 的 PCI DSS 模块会跟踪各项要求以及每项要求背后的证据,并映射您已为 ISO 27001 或 SOC 2 运行的控制措施,避免重复收集相同的证据。Venvera 不是 QSA 或 ASV,也不能替代其中任何一方。针对另一项标准的相同成本逻辑,请参阅我们的指南 ISO 27001 认证成本。
常见问题
PCI 安全标准委员会是否对合规收费?
它不设定评估价格。费用由您与评估公司商定,委员会表示其对这些费用没有任何影响。
1 级商户是否一定需要 QSA?
Visa 全球页面要求每年提交由 QSA 出具的合规报告,或在公司高管签字的情况下由内部资源出具的合规报告,外加一份合规证明。请向收单机构确认其接受哪一种。
渗透测试是否必须由 QSA 或 ASV 执行?
不必。要求 11.4.2 和 11.4.3 允许由具备组织独立性的合格内部资源或合格外部第三方执行,并明确规定不要求是 QSA 或 ASV。只有 11.3.2 规定的季度外部扫描必须由 ASV 执行。
谁会因 PCI DSS 不合规而对企业处以罚款?
不是委员会。合规由卡组织负责执行;例如,Visa 可能会向发卡机构或收单机构收取不合规罚金,并由后者负责支付。
PCI DSS v4.0.1 是否新增了要求?
没有。委员会声明,v4.0.1 没有新增或删除任何要求。2025 年 3 月 31 日生效的要求来自 v4.0。
一手资料来源
关于委员会的角色、费用和执行的内容,来自其“At a Glance”概览声明。要求的措辞来自面向服务提供商的 PCI DSS v4.0 SAQ D;v4.0.1 的状态来自委员会的 v4.0.1 公告;64 项新要求来自变更摘要;SAQ A 的变更来自委员会 2025 年 1 月的更新;P2PE 相关内容来自委员会的 P2PE 页面和博客。商户和服务提供商级别、不合规罚金以及技术创新计划来自 Visa 账户信息安全页面,并以加勒比地区页面作为对比。其他卡组织各自设定级别;请向收单机构确认您的级别。

