


合规指南
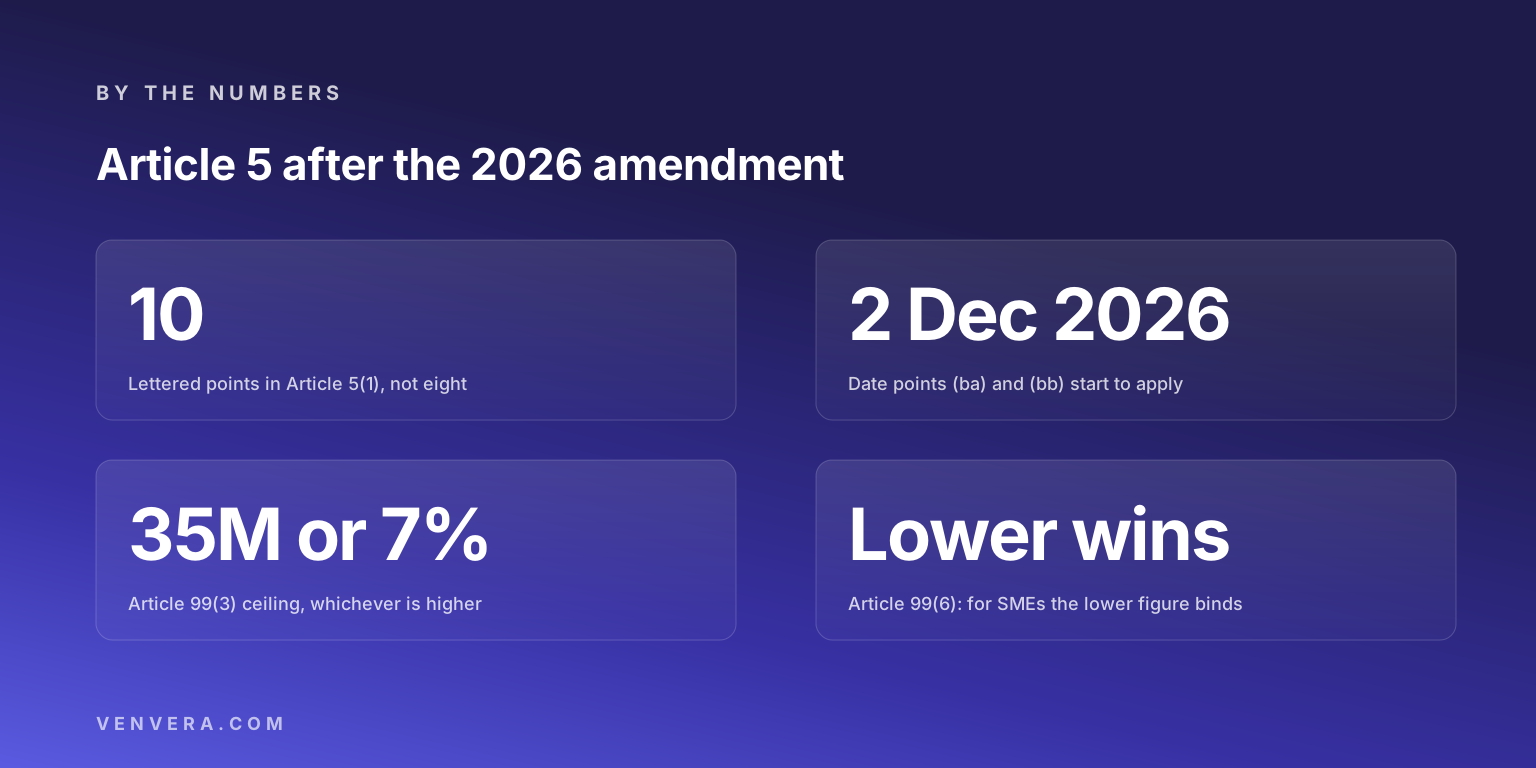
欧盟《人工智能法案》(EU AI Act)第 5 条列出了欧盟明令禁止的 AI 实践。您能找到的几乎所有指南都说这类实践共有八项。而根据合并文本,现在共有十个字母编号项,因为欧盟第 2026/1744 号条例,即《人工智能数字综合法案》(Digital Omnibus on AI),新增了两项,以及界定其适用范围的两款。
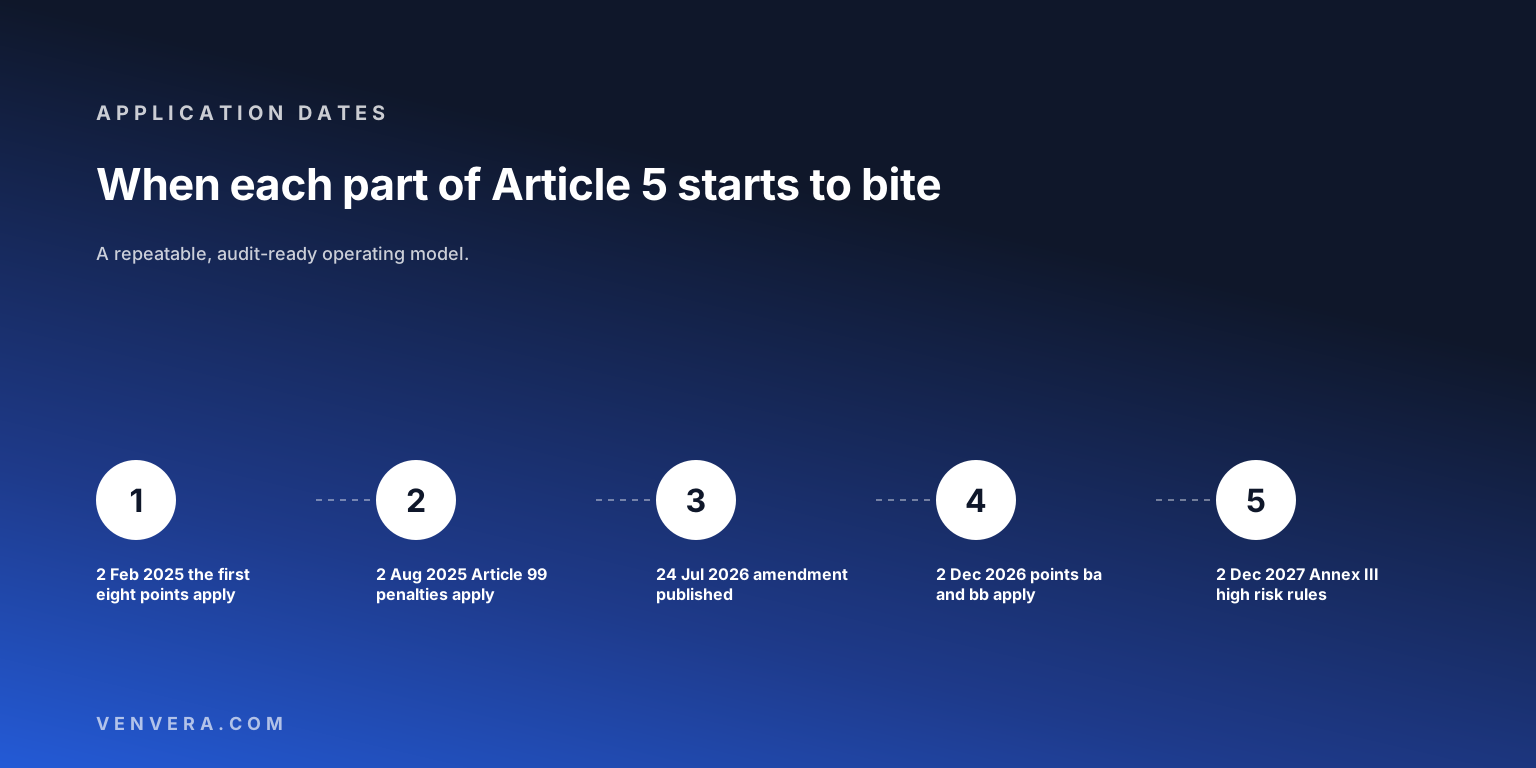
原有的八项自 2025 年 2 月 2 日起适用。两个新增项 (ba) 和 (bb),连同新增的第 5(1a) 条和第 5(1b) 条,自 2026 年 12 月 2 日起适用。这才是您今天的计划中应当采用的数字:它们尚未生效,而现在正是开展筛查的窗口期。
| 条目 | 禁止内容 | 适用日期 |
|---|---|---|
| Art. 5(1)(a) | 使用潜意识技术、蓄意操纵性或欺骗性技术,实质性扭曲行为,并造成或可能造成重大损害。 | 2025 年 2 月 2 日 |
| Art. 5(1)(b) | 利用因年龄、残疾或特定社会或经济处境而产生的脆弱性,适用相同的行为扭曲和损害标准。 | 2025 年 2 月 2 日 |
| Art. 5(1)(ba) | 未经可识别个人的明确同意,生成或篡改其逼真的私密或露骨性内容。 | 2026 年 12 月 2 日 |
| Art. 5(1)(bb) | 生成或篡改第 2011/93/EU 号指令第 2 条 (c) 项和 (e) 项所界定的材料或表演,但适用国家法律中的“无权”(without right)抗辩。 | 2026 年 12 月 2 日 |
| Art. 5(1)(c) | 社会评分:根据社会行为或个人特征对人进行长期评估,并导致不利待遇。 | 2025 年 2 月 2 日 |
| Art. 5(1)(d) | 仅基于画像分析或人格特征,预测个人实施刑事犯罪的风险。 | 2025 年 2 月 2 日 |
| Art. 5(1)(e) | 通过从互联网或闭路电视录像中无针对性地抓取人脸图像,创建或扩充人脸识别数据库。 | 2025 年 2 月 2 日 |
| Art. 5(1)(f) | 在工作场所和教育机构中推断情绪,出于医疗或安全原因的除外。 | 2025 年 2 月 2 日 |
| Art. 5(1)(g) | 通过生物特征分类推断种族、政治观点、工会会员身份、宗教或哲学信仰、性生活或性取向。 | 2025 年 2 月 2 日 |
| Art. 5(1)(h) | 出于执法目的在公众可进入场所进行实时远程生物特征识别,三个严格限定的目标除外。 | 2025 年 2 月 2 日 |
EU AI Act 第 5 条禁止哪些行为?
共有十个字母编号项,放在一起阅读,可以归为四类。
操纵与利用
(a) 项和 (b) 项是针对行为的一组。(a) 项涵盖超出个人意识范围的潜意识技术,以及明显削弱个人作出知情决定能力的蓄意操纵性或欺骗性技术。(b) 项涵盖利用因年龄、残疾或特定社会或经济处境而产生的脆弱性。两者都要求具备同样的两个要素:行为受到实质性扭曲,以及已经造成或合理可能造成重大损害。
大多数清单恰恰在这一损害标准上出错。说服性设计并不会自动被禁止。只有当操纵属于潜意识层面或具有蓄意欺骗性,且由此作出的决定可能造成重大损害时,系统才可能落入 (a) 项的范围。
评分与预测
(c) 项禁止以下社会评分:评分导致个人在与数据收集场景无关的场景中受到不利待遇,或者导致其受到的待遇不合理或与其行为不相称。(d) 项禁止仅基于画像分析或人格特征来评估或预测个人实施刑事犯罪的风险,但豁免了用于支持人工评估的系统,前提是该人工评估已经建立在与犯罪活动相关的客观、可核实事实的基础之上。
生物特征识别
(e) 项禁止从互联网或闭路电视中无针对性地抓取人脸图像,以建立或扩充人脸识别数据库。(f) 项禁止在工作场所和教育机构中推断情绪,但出于医疗或安全目的的除外。(g) 项禁止使用生物特征分类来推断敏感特征,但明确不涵盖对合法获取的生物特征数据集进行标注或过滤。
(h) 项在性质上有所不同:它禁止的是一种使用行为,而不是投放市场,并且只针对出于执法目的在公众可进入场所进行的实时远程生物特征识别。有三个目标得以保留:有针对性地搜寻绑架、人口贩卖或性剥削的受害者以及失踪人员;防范对生命或人身安全构成的具体、重大且迫在眉睫的威胁,或真实存在且当前发生或可预见的恐怖袭击;以及对附件 II 所列犯罪的嫌疑人进行定位或身份识别,前提是该犯罪在相关成员国可判处最高至少四年的监禁刑或拘留令。每一次使用都需要事先获得司法机关或独立行政机关的授权,依据第 27 条开展基本权利影响评估,并依据第 49 条在欧盟数据库中登记。
合成私密内容
(ba) 项和 (bb) 项是新增的一组,将在下一节中介绍。
欧盟第 2026/1744 号条例新增了什么?
两项禁令,以及为其划定界限的两款。
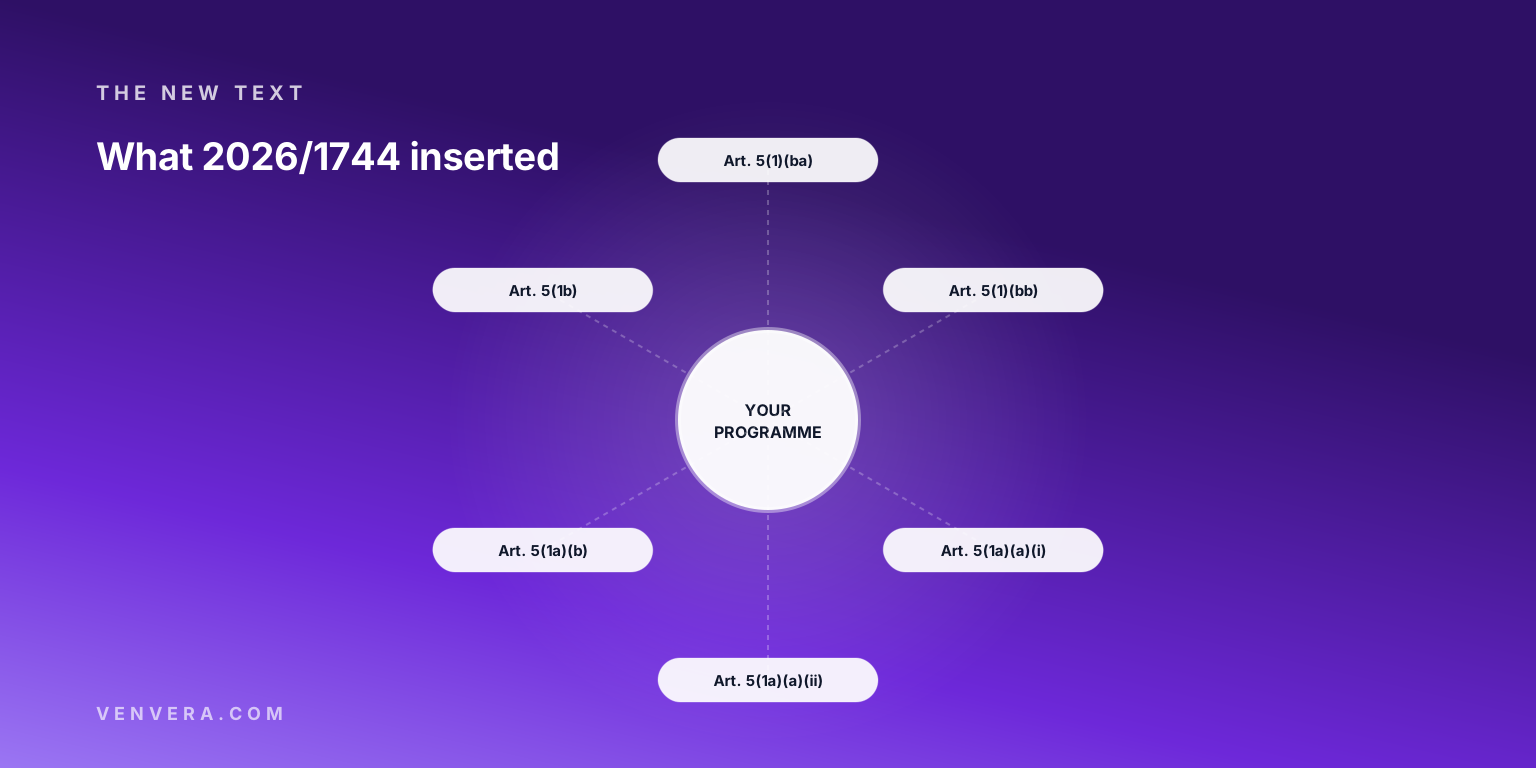
(ba) 项禁止投放市场、投入服务或使用这样一种 AI 系统:在未获得相关个人自由作出、具体、知情、明确无误且明示的同意的情况下,生成或篡改该可识别个人私密部位的逼真图像、视频、音频或类似内容,或该可识别个人从事露骨性活动的此类内容。序言直接点明了针对的对象:正是“去衣”类应用让明确的禁令变得刻不容缓。
(bb) 项针对生成或篡改第 2011/93/EU 号指令第 2 条 (c) 项和 (e) 项所界定的材料或表演(即儿童性虐待材料和涉及儿童的色情表演)的 AI 系统,禁止同样的行为,但根据国家法律适用“无权”(without right)抗辩的情形除外。序言说明了这一例外的预期范围:依据国内法定权力开展的活动,例如主管机关为调查犯罪而生成的材料,以及为测试系统本身是否遵守该禁令而开展的正当红队测试。
两项禁令均自 2026 年 12 月 2 日起适用,而不是自修正案公布之日起适用。对于任何发布生成式模型的企业来说,这段过渡期就是全部的规划窗口。
谁会受到约束:提供者还是部署者?
第 5(1a) 条回答了这个问题,并且大幅收窄了新禁令的范围。在得出“图像生成现在被禁止”的结论之前,请先读一读这一款,因为事实并非如此。
对于提供者,只有在两种情况下,投放市场或投入服务才会被禁止。第一,生成或篡改此类内容是该系统的预期用途。第二,该系统的设计、训练、架构、能力或面向用户的功能,使得在无需重大技术修改的情况下,生成此类内容成为一种可合理预见且可复现的结果,同时该系统缺乏合理且充分的技术安全措施和其他保障措施,无法可靠地防止此类生成,也无法纠正已发现或被报告的滥用。序言列举了这些保障措施可能的形式:数据清洗、拒答训练、安全提示设计、运行时护栏、内容分类与过滤、使用限制、滥用检测,以及通知与处理机制。
对于部署者,只有当部署者以生成或篡改此类内容为目的使用该系统时,其使用才会被禁止。合法使用一个恰好缺乏充分的提供者端保障措施的系统不受约束,意外生成此类内容同样不受约束。
第 5(1b) 条进一步收窄了 (ba) 项的范围:对内容的修改如果既不增加所描绘私密部位的暴露程度,也不改变所描绘露骨性活动的性质,就不属于本条所指的篡改。对现有内容更换背景或调整亮度不在禁令范围之内。提高暴露程度则在禁令范围之内。
处罚有哪些,由谁执行?
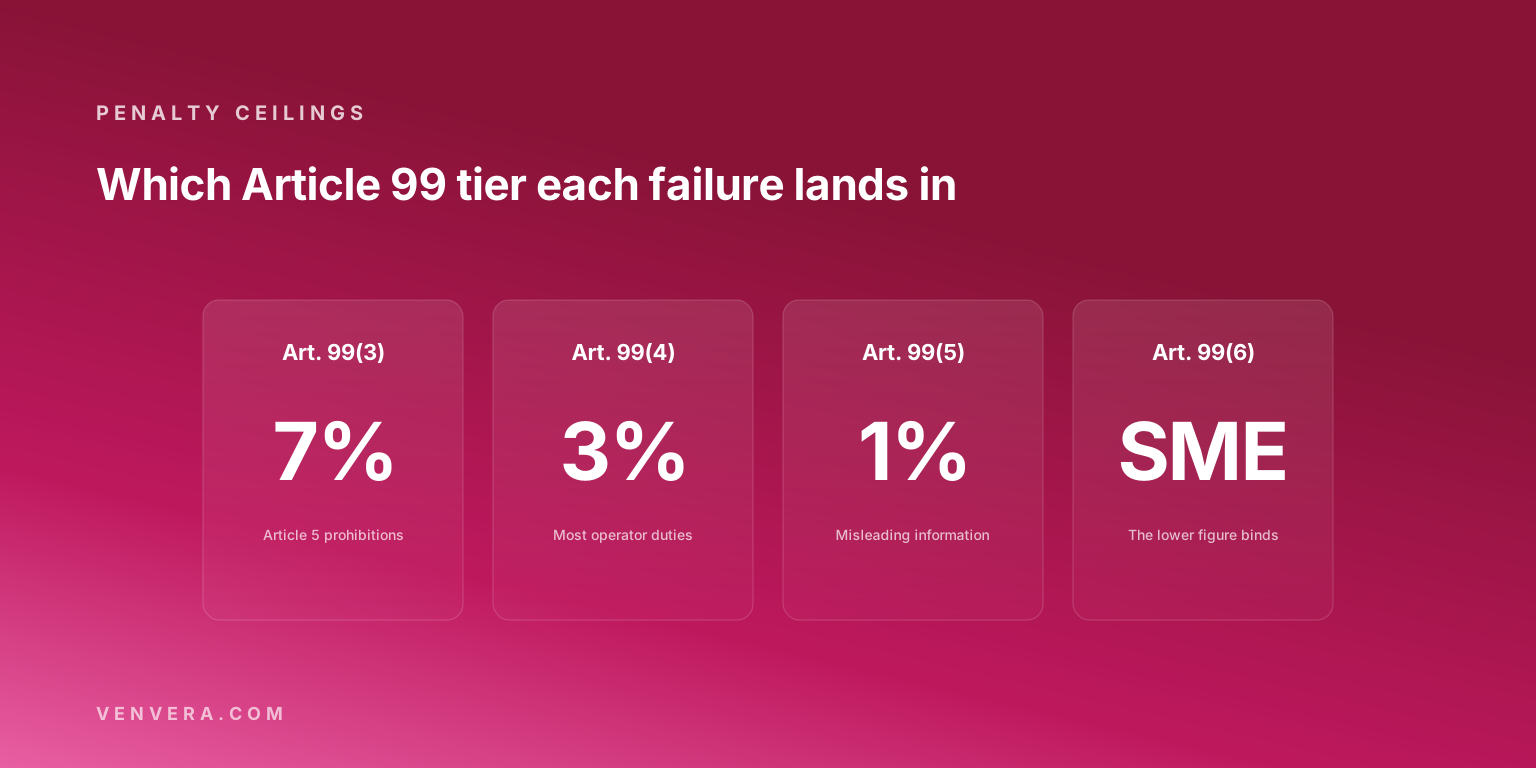
第 99(3) 条为违反第 5 条的行为设定了最高一档上限:最高 EUR 35 000 000;如果违法者为企业,则最高为其上一财政年度全球年营业总额的 7%,以较高者为准。这是该法案中最高的一档,且不适用于任何其他违规行为。
在其之下,第 99(4) 条涵盖运营者和公告机构的大部分义务,罚款最高为 EUR 15 000 000 或 3%;第 99(5) 条涵盖向公告机构或国家主管机关提供不正确、不完整或误导性信息的行为,罚款最高为 EUR 7 500 000 或 1%。第 99(6) 条随后针对中小企业(包括初创企业)将公式反转:每项罚款的上限为百分比或金额中的较低者。
处罚由成员国设定和实施,成员国负责制定处罚规则和其他执法措施,并通报欧盟委员会。并不存在一个统一开具第 5 条罚单的欧盟监管机构。我们关于欧盟《人工智能法案》(EU AI Act)处罚与罚款的指南详细介绍了各个层级。
其他搜索结果错在哪里
已发布的关于第 5 条的指南中,主要存在三类错误。
第一类是数量。几乎所有地方仍将第 5(1) 条描述为编号 (a) 至 (h) 的八项禁止实践。而合并文本的编号依次为 (a)、(b)、(ba)、(bb)、(c) 至 (h)。如果您的筛查清单只有八行,那就漏掉了将于 12 月开始适用的两项。
第二类是对新增条目的过度解读。那些称“能生成露骨图像的 AI 被禁止”的标题,完全忽略了第 5(1a) 条。针对提供者的禁令取决于预期用途,或取决于在缺乏充分保障措施的情况下可预见、可复现的输出;针对部署者的禁令则取决于部署者的目的。仅有能力本身并不构成判断标准。
第三类是日期。一些摘要认为该修正案自 2026 年 7 月公布时即已生效。而经修订的第 113 条规定,(ba) 项和 (bb) 项以及第 5(1a) 款和第 5(1b) 款自 2026 年 12 月 2 日起适用。
对照您自己的清单进行筛查
请对照您的 AI 系统清单填写下表。任何一行您答不上来,就说明那是您尚未完成的筛查。
| 问题 | 您的回答 | 涉及的条目 |
|---|---|---|
| 是否有任何系统跨越不相关的场景,根据行为或特征对人进行评分? | Art. 5(1)(c),自 2025 年 2 月 2 日起生效。 | |
| 是否有任何系统仅凭画像分析来预测个人的犯罪风险? | Art. 5(1)(d)。针对人工评估的豁免范围很窄。 | |
| 您是否在任何场合推断员工或学生的情绪? | Art. 5(1)(f),除非目的是医疗或安全。 | |
| 您发布的任何模型是否会生成或编辑可识别个人的图像? | Art. 5(1)(ba),自 2026 年 12 月 2 日起适用,须结合 Art. 5(1a) 解读。 | |
| 如果是,您能否证明已具备能够可靠地防止并纠正滥用的保障措施? | Art. 5(1a)(a)(ii)。这才是针对提供者的判断标准,而不是能力。 | |
| 上述系统中是否有任何一个是您采购而非自建的? | 只有当您出于该目的使用时,部署者的使用才会受到 Art. 5(1a)(b) 的约束。 |
如果大部分行都是空白,下一步要做的是盘点清单,而不是寻求法律意见。我们关于欧盟《人工智能法案》(EU AI Act)策略与文档的指南列出了提供者和部署者各自须具备的内容,免费合规检查则可以帮您确定在各项 EU AI Act 义务方面的起点。
常见问题
第 5 条共有多少项禁止实践?
合并文本第 5(1) 条共有十个字母编号项:(a)、(b)、(ba)、(bb),以及 (c) 至 (h)。在欧盟第 2026/1744 号条例之前撰写的指南列出的是八项。
这些禁令何时开始适用?
第 I 章和第 II 章自 2025 年 2 月 2 日起适用,但 (ba) 项、(bb) 项以及第 5(1a) 条和第 5(1b) 条除外,它们自 2026 年 12 月 2 日起适用。该法案中的其他所有适用日期,详见我们关于 EU AI Act 截止期限与关键日期的指南。
实时人脸识别是否被全面禁止?
不是。(h) 项禁止出于执法目的在公众可进入场所进行实时远程生物特征识别,除非该使用对于所列三个目标之一而言是绝对必要的;即便如此,也需要事先获得司法机关或独立行政机关的授权、开展基本权利影响评估,并在欧盟数据库中登记。
(ba) 项是否禁止通用图像生成器?
不禁止。根据第 5(1a) 条,只有当此类生成是预期用途,或者是可合理预见且可复现的结果、而系统又缺乏合理且充分的保障措施来防止和纠正时,提供者才会受到约束。具备有效保障措施的通用生成器并不是打击对象。
如果某项实践同时违反了其他欧盟法律,该怎么办?
第 5(8) 条规定,本条不影响 AI 实践违反其他欧盟法律时所适用的禁令。同一个系统可以同时由不同的主管机关依据 EU AI Act 和数据保护法律进行评估。
原始资料
上文中第 5 条、第 99 条和第 113 条的文本摘自经修订的欧盟第 2024/1689 号条例合并文本;新增条目、限制性条款和序言摘自 2026 年 7 月 8 日的欧盟第 2026/1744 号条例,即《人工智能数字综合法案》(Digital Omnibus on AI)。在依赖任何具体条目或日期之前,请先确认现行的合并文本。

