
资源
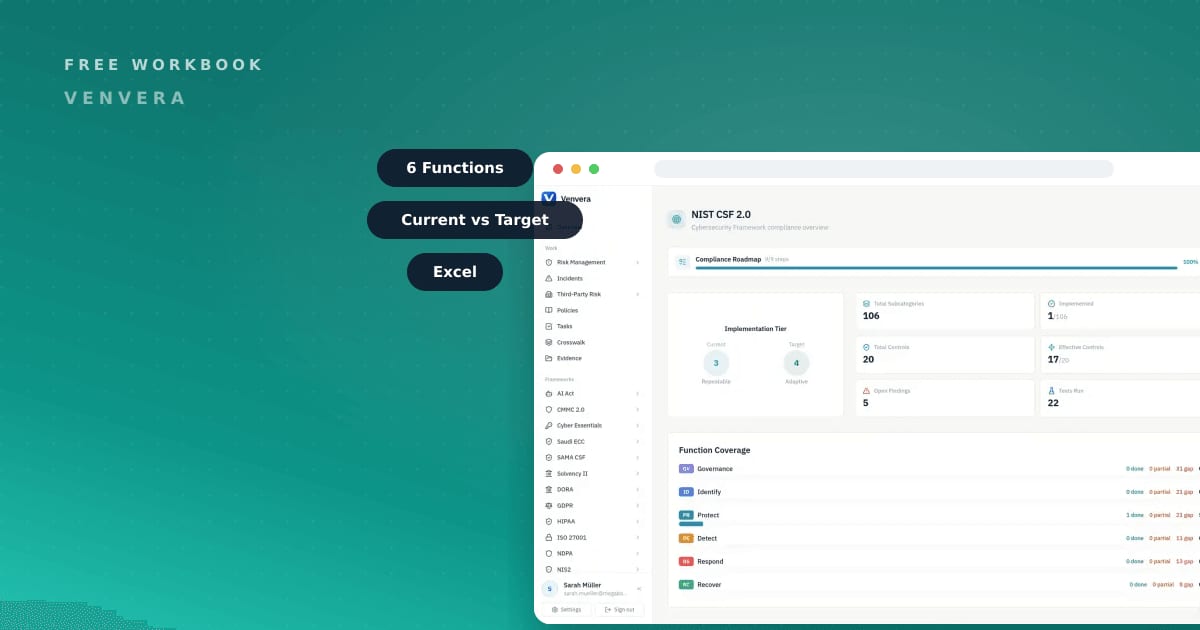
这份 NIST 网络安全框架 2.0(NIST CSF 2.0)评估模板是一份免费的 Excel 工作簿,可针对 CSF 2.0 全部六大功能,对照目标状态为您当前的网络安全态势评分。如果您是 CISO、合规负责人或安全经理,需要一份能产出真正差距分析、而不只是一页幻灯片的 NIST CSF 2.0 评估模板,那么它正是为您打造的。该工作簿逐一梳理治理(Govern)、识别(Identify)、保护(Protect)、检测(Detect)、响应(Respond)和恢复(Recover)各子类别下的 92 个项目,记录您目前所处的位置、希望达到的位置,以及两者之间的距离。由于该框架以成果为导向,它可以与您现有的任何控制措施并行使用,而不是取而代之。在下方下载并填写您的评级,一个下午就能搭起组织概况(Organizational Profile)的骨架。
免费下载
获取 NIST CSF 2.0 评估工作簿
针对 CSF 2.0 六大功能,对照目标状态评估当前状态。共 92 个评估项,覆盖各子类别。

NIST CSF 2.0 评估工作簿涵盖哪些内容
该工作簿是单个 Excel 文件,按照 CSF 2.0 本身的结构进行组织。每一行对应一个子类别成果,共 92 行,归入六大功能之下:治理、识别、保护、检测、响应和恢复。每个项目都设有以下各列:所属功能、所属类别、以通俗语言描述的子类别成果、当前成熟度评级、目标成熟度评级、两者之间计算得出的差距,以及一个用于填写证据、负责人和下一步行动的自由文本列。由于 CSF 2.0 以成果为导向,而不是一份规定性的控制措施清单,因此每一行描述的都是您努力实现的一个结果。这能让评估保持客观真实:您先评定该成果是否已经达成,再决定如何弥补差距。汇总视图按功能汇总子类别得分,让您一眼就能看出六大功能中哪一项离目标最远。
请对所需时间有切合实际的预期。要对这么多成果进行恰当评级,就意味着每个功能都要与实际运行这些控制措施的人员开一次会,因此请预留几周的日历时间。一个人关起门来做要快得多,但得出的评级没有人会相信。
坦诚看待 NIST CSF 2.0:真正重要的是什么
NIST CSF 2.0 是自愿性的,并以成果为导向。它不会给您一份强制性控制措施清单;而是将网络安全成果组织为六大功能(治理、识别、保护、检测、响应和恢复),并请您自行判断在每一项上进展到了什么程度。这种设计正是关键所在。该框架的方法是建立组织概况:您描述自己的当前状态,再描述目标状态,两者之间的差异就是您的差距分析,实际上也就是您的路线图。
这种设计是 CSF 2.0 最出色的地方,也是它在董事会面前站得住脚的原因。由于它是自愿性的,没有人能拿一张证书在您面前晃,因此这个框架必须凭借自身作为优秀思考工具的价值来赢得一席之地。它确实做到了。其弱点恰恰是另一面:由于没有外部截止期限,CSF 评估是整个公司里最容易在第一轮之后被悄悄搁置的项目,因此请在完成第一轮评估的当天,就把下一次评估排进日历。
由此引出两点,而团队往往会忽视。第一,NIST CSF 2.0 评估模板只有在强制进行当前状态与目标状态的比较、而不是对每项控制措施只给出“是”或“否”时,才真正有用。一份扁平的合规检查清单,无法告诉您任何关于前进方向的信息。第二,由于 CSF 2.0 以成果为导向,它可以清晰地映射到您可能已在运行的控制措施集,包括 NIST SP 800-53、ISO/IEC 27001 和 CIS。您并不是在用 CSF 取代它们;而是把 CSF 用作成果层,并把现有控制措施指向它,作为证据。做好治理功能(这一功能界定角色、策略和风险决策),通常是让其他五项功能形成有机整体、而不是一堆互不相干的工具的关键。
如果您本季度只打算处理一项功能,那就选治理。这也是最不受欢迎的选择,因为保护和检测有现成的工具可以购买,而治理则需要召开会议,还需要有人对决策负责。但无论如何,都请从这里开始。
如何使用 NIST CSF 2.0 评估工作簿
第一步是人们最常跳过的一步,而它恰恰决定了这项工作是否有价值。如果两个团队对一个中等评级的理解各不相同,那么您的差距列就只是噪音。用一句话写下每个级别的含义,分发给大家传阅,并在任何人开始评分之前把分歧讨论清楚。
- 下载工作簿,并事先商定评级标准,例如 1 至 5 级成熟度,让整个团队在评定当前状态和目标状态时使用同一套语言。
- 逐个功能推进。针对 106 个子类别中的每一个,仅根据您目前能够提供证据的内容,如实评定当前状态。
- 为每个子类别设定目标评级。并非所有项目都需要达到最高级;请选择与您的风险偏好相适应的级别。在这一步预计会遇到阻力,因为刻意写下一个保守的目标,感觉就像在认输。事实恰恰相反。一个您能够为之辩护并提供资金的目标,胜过一整列永远不会获得资源支持的满分。
- 查看差距列。按差距从大到小排序,找出当前状态与目标状态相距最远的地方,并将其作为您的优先事项清单。
- 为每一项重大差距指定负责人和下一步行动,然后用功能汇总视图,在一个画面中向管理层汇报。
- 定期重新开展评估,例如每季度一次或在任何重大变化之后,让概况始终是一份动态文件,而不是一次性快照。
在 Venvera 中自动完成这些工作
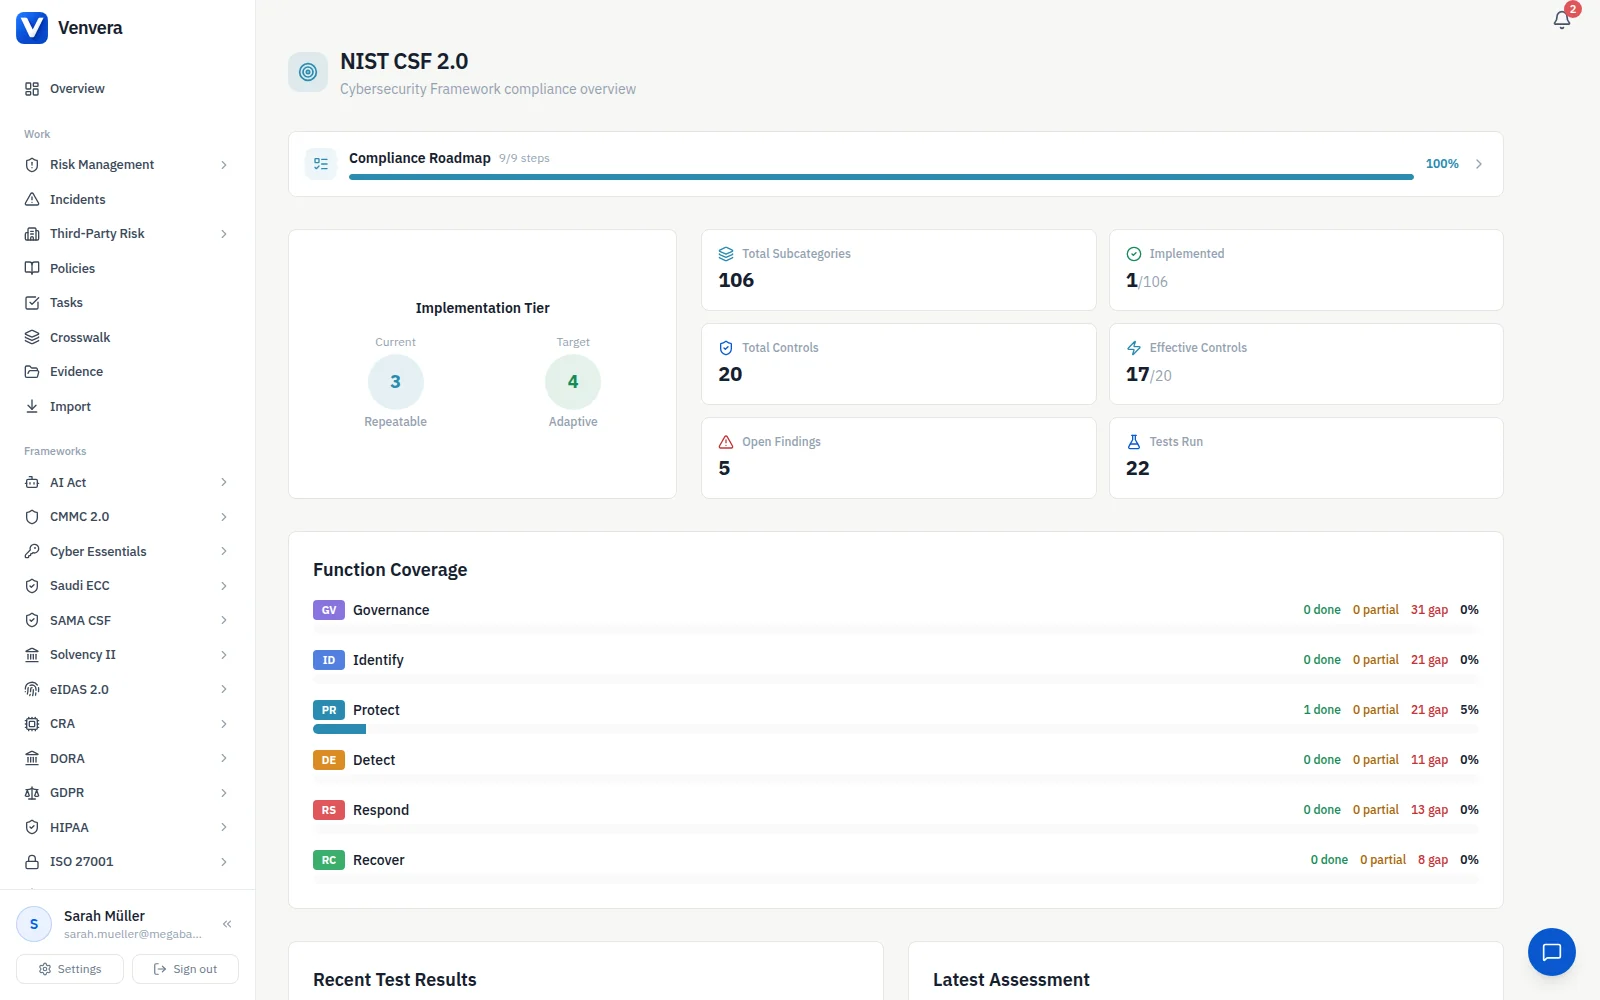
电子表格适合作为起点,却不适合长期依赖。从您完成这份 NIST 网络安全框架 2.0(NIST CSF 2.0)评估模板的那一刻起,它就开始过时:负责人会变动,证据会过期,上个季度的评级也会逐渐失效。在 Venvera 上的 NIST CSF 2.0 中,同样的当前状态与目标状态评估会持续保持最新,每个子类别都关联到实时证据和一位指定负责人,而不是某个需要有人记得去更新的单元格。由于 CSF 2.0 以成果为导向,您收集一次的证据可以在您运行的其他框架中复用,因此您为 ISO/IEC 27001 或 NIST SP 800-53 证明过的控制措施,也能满足对应的 CSF 成果。定价为每月 EUR 399 起。
常见问题
这份 NIST CSF 2.0 评估模板真的免费吗?
是的。通过上方的表单即可免费下载该工作簿。这是一份功能完整的 Excel 文件,包含六大功能下全部 92 个子类别项目。
NIST CSF 2.0 与 NIST SP 800-53 有什么区别?
CSF 2.0 是一个以成果为导向的框架:它描述了良好的网络安全在六大功能上应有的样子,并请您将当前状态与目标状态进行比较。NIST SP 800-53 则是一份详细的控制措施目录。由于 CSF 以成果为导向,它可以映射到 SP 800-53、ISO/IEC 27001 和 CIS 等控制措施集,因此您可以将这些控制措施用作 CSF 成果背后的证据。
该工作簿评估多少个项目?
共 92 个项目,每个 CSF 2.0 子类别对应一项,归入六大功能之下:治理、识别、保护、检测、响应和恢复。每个项目都要同时评定当前成熟度和目标成熟度,差距会自动为您计算。
我必须在每个子类别上都达到最高成熟度吗?
不必。CSF 2.0 是自愿性的,并以风险为基础。您为每个子类别设定的目标应当反映贵组织的风险偏好,因此不同子类别的目标级别会各不相同。真正重要的差距,是您的当前状态与您所选目标之间的距离。