
精选榜单

Professional 套餐不限量
在 Venvera 上,供应商问卷活动不限量。
模板、安全的供应商链接、自动评分和完整的审计追踪均包含在 Professional 和 Enterprise 套餐中,无需额外付费,而且不限量:全年需要发送多少就发送多少。Vanta 发送供应商问卷需要额外收费(截至撰写本文时,即 2026 年 7 月 29 日,这是一项价格高昂的附加组件);在做预算之前,请先向其销售团队确认当前价格。
如果您在欧盟处理支付卡业务,并且正在针对 PCI DSS 权衡 Vanta 和 Venvera,那么本文的对比旨在帮助您做出决定,而不是评出一个赢家。两个工具都能自动收集证据,并把您的控制措施映射到 PCI DSS 的 12 项要求。两者都不会以经批准的扫描供应商(ASV)的身份扫描您的网络,也都不会以合格安全评估师(QSA)的身份签署您的合规性报告(ROC)。这些都是单独的合同,任何坦诚的对比都必须从这里说起。我们会指出 Vanta 确实是更强选择的地方,因为对某些买家来说确实如此。然后我们会说明 Venvera 更适合的地方:托管在欧盟的证据、公开的固定费率定价,以及对您已经为 ISO 27001 和欧盟《通用数据保护条例》(GDPR)所做工作的复用。请了解其中的取舍,对照您的情况,选择能为您消除最多阻力的工具。
简要回答
- 选择 Venvera:如果您是欧盟的商户或支付服务提供商,希望将 PCI 证据托管在欧盟,在运行 PCI DSS 的同时还运行 ISO 27001 和 GDPR,并且希望采用每月 EUR 399 起的公开固定费率定价。
- 选择或继续使用 Vanta:如果您是一家已经在用 Vanta 做 SOC 2 的商户,并且希望在团队已经在用的同一个工具中获得最广泛的自动化和最大的集成库。
- 唯一需要坦率说明的取舍:Venvera 的自动化程度不如 Vanta,而 Vanta 不公开价格。无论选择哪一个,两款产品都无法取代为您执行扫描的 ASV,也无法取代为您进行评估的 QSA。
Vanta 更强的地方
我们不会假装并非如此:在自动化深度和集成广度上,Vanta 处于领先地位。它的集成库更广,这意味着您更多的证据可以从您已在使用的系统中自动拉取,您这边需要手动收集的工作更少。Vanta 是围绕 SOC 2 和 ISO 27001 成长起来的,这一渊源体现在其证据自动化的成熟度上。对于一家已经在用 Vanta 做 SOC 2 的商户来说,在同一个工具中加入 PCI DSS 确实很方便:一次登录、一套集成、一个供应商关系,审计师和内部负责人也早已熟悉这个平台。这种便利具有实实在在的价值,也是许多团队应该继续使用 Vanta 而不是更换平台的真实理由。Venvera 的自动化程度不如 Vanta,如果纯粹的自动化覆盖范围是您最看重的单一标准,那么 Vanta 是更稳妥的选择。我们宁愿现在就告诉您,也不愿让您在迁移之后才发现。
Venvera 更适合的地方
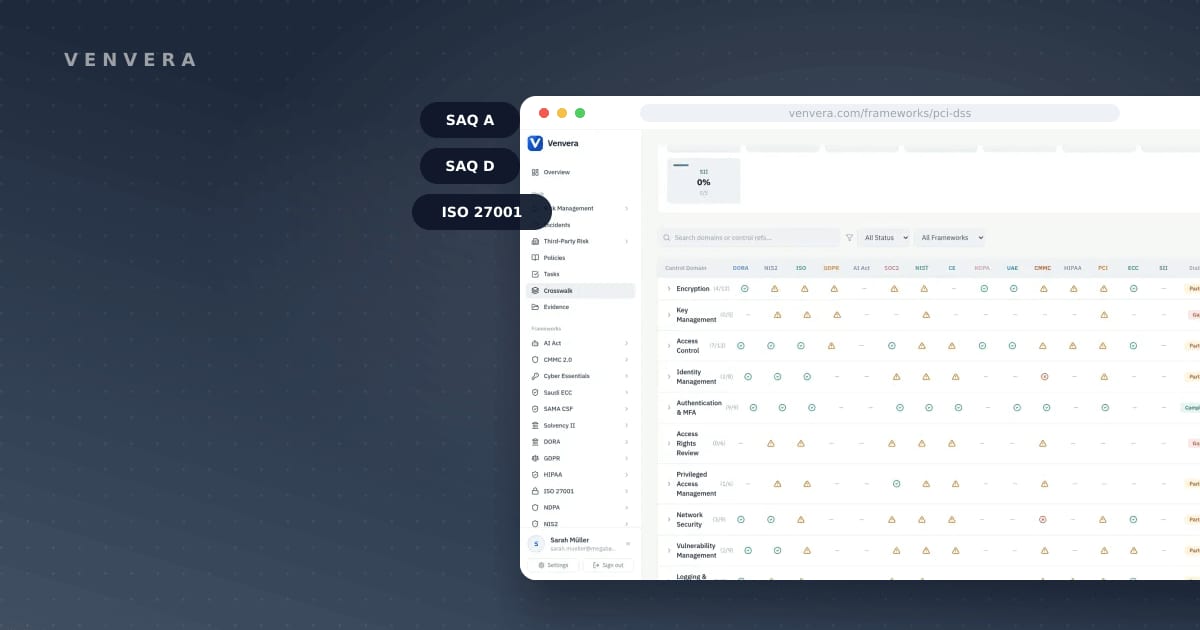
Venvera 是为需要满足不止一个框架的欧盟买家打造的。您的 PCI 证据托管在欧盟,当您的法务、采购或数据保护团队对合规记录的存放位置有明确立场时,这一点就很重要。Venvera 只需对 PCI DSS 的 12 项要求映射一次,然后复用其与 ISO 27001 和欧盟《通用数据保护条例》(GDPR)的重叠部分,因此您已经为 ISO 提供过证据的控制措施,不必再为 PCI 从头提供一遍证据。在实践中,这意味着 PCI 与 ISO 27001 共有的访问控制、日志记录和漏洞管理控制措施可以沿用其证据,而不必在第二个孤岛中重新构建。请对这种复用实际能走多远设定合理的预期。重叠在控制措施层面是真实存在的,但 PCI 仍然要求对持卡人数据环境作出具体说明,而一般性的 ISO 控制措施陈述本身永远无法回答这一点。复用让您免于重建;范围界定工作仍需由您自己完成。这种复用带来的实际回报是:在您真正同时运行的各个框架之间减少重复工作,并且当审计师在两种场景下提出同一个问题时,您有唯一的事实来源。价格公开且固定,每月 EUR 399 起,Professional 套餐为每月 EUR 899,因此您可以根据团队和预算选择合适的套餐,而无需等待报价或销售通话。如果您的情况是欧盟托管、相互重叠的框架以及可预测的成本,那么与一个立足美国、通过谈判定价的工具相比,Venvera 能为您消除更多阻力。
坦率看 PCI DSS:真正重要的是什么
PCI DSS v4.0.1 由 6 大目标下的 12 项要求构成,内容涵盖如何构建和维护安全的网络、保护存储的持卡人数据、实施漏洞管理计划、控制访问、监控与测试,以及维护信息安全策略。这一结构稳定且有完善的文档,而且值得肯定的是,在大多数安全标准含糊其辞的地方,PCI 写得十分具体。您很少需要争论某项要求是什么意思。争论集中在范围以及您走的是哪条验证途径上。真正让人栽跟头的不是要求本身,而是您如何依据这些要求进行验证。
大多数商户通过自我评估问卷(SAQ)进行验证,而 SAQ 的类型取决于您处理卡数据的方式。一家完全外包、从不接触卡数据的电子商务网店通常使用 SAQ A,而自行存储、处理或传输持卡人数据的企业则需要一路升级到要求最高的 SAQ D。交易量较大的商户需要通过合规性报告(ROC)而不是自我评估来进行验证,这是一项更繁重、需要正式签署确认的工作。此外,许多商户还必须定期执行由经批准的扫描供应商(ASV)实施的每季度外部漏洞扫描。弄清楚哪条途径适用于您,是第一个真正的决定,它决定了任何工具需要帮您承担多少证据工作。一家完全外包的 SAQ A 商户和一家自行存储卡数据的 SAQ D 商户运行的是截然不同的合规计划,任何软件都无法改变您属于哪一种;它只能改变您提供证据的效率。这一差距对您预算的影响,应当超过任何工具对比。在完全外包的一端,坦白说,一张电子表格加上一位自律的负责人就足以应对,平台只是一种便利。而在另一端,正是庞大的证据量让平台物有所值。
这里有一个值得反复强调的提醒,因为供应商最容易在这一点上含糊其辞:任何 GRC 或合规自动化平台,无论是 Vanta 还是 Venvera,都不是经批准的扫描供应商(ASV)或合格安全评估师(QSA)。ASV 扫描和 QSA 评估是需要您单独签约的独立服务,而且两者都需要比大多数团队预想的更早预约。如果扫描出现发现项,就意味着需要先整改,再重新扫描,才能拿到干净的结果,因此,如果您要等到自认为准备好了才做第一次扫描,时间表很快就会变得紧张。软件可以帮助您整理证据、对照 12 个领域跟踪各项要求,并在两次验证之间保持审计就绪。它不会替您执行季度扫描,也不会签署您的评估。任何暗示其订阅能让这些义务消失的供应商,都是在给您讲故事,所以请仔细阅读这一对比双方的细则。请把 ASV 和 QSA 作为单独的预算项目,并把软件视为在这些服务之间和期间帮您保持条理的工具,而不是它们的替代品。

PCI DSS:Venvera 与 Vanta 并列对比
| 维度 | Venvera | Vanta |
|---|---|---|
| 数据驻留 | PCI 证据托管在欧盟 | 总部位于美国 |
| PCI DSS 覆盖范围 | v4.0.1,12 项要求一次映射 | 支持 PCI DSS 4.0 |
| 框架重叠 | 复用与 ISO 27001 和 GDPR 的重叠部分 | 源自 SOC 2 和 ISO,PCI 是多个框架之一 |
| 自动化与集成 | 扎实,目录较窄 | 自动化更广,集成库更大 |
| 定价 | 每月 EUR 399 起,Professional 套餐 EUR 899 | 不公开 |
| ASV 扫描 | 不包含,需单独与 ASV 签约 | 不包含,需单独与 ASV 签约 |
| QSA 评估 | 不包含,需单独聘请 QSA | 不包含,需单独聘请 QSA |

如何选择
与其比拼功能,不如把您的情况与下面其中一种场景对照。正确的答案很少取决于哪个工具勾选的选项更多,而在于哪个工具符合您的组织现有的采购、托管和审计方式。请认真权衡惯性,因为它是一项真实的成本。把一个正在运行的合规计划迁移到新平台,意味着要重新映射要求、重新指向证据、重新培训负责人,这会耗费某个人一个月的时间,却产出不了任何评估师能看到的成果。大多数团队都能干脆利落地归入下面四种情况之一。
您已经在用 Vanta 做 SOC 2,并希望加入 PCI。继续使用 Vanta。一个工具、一套集成、一个早已熟悉界面的团队,这种便利几乎胜过其他一切。在这种情况下,仅仅为了 PCI 再引入第二个供应商,很少能带来回报。
您是欧盟的商户或支付服务提供商,并且看重数据驻留。Venvera 更适合。托管在欧盟的证据能让您的法务和数据保护团队放心,您也不必为了满足审计师而把合规记录转移到大西洋彼岸。
您在运行 PCI DSS 的同时还运行 ISO 27001 和欧盟《通用数据保护条例》(GDPR)。Venvera 更适合。对要求只映射一次并复用重叠部分,可以减少重复的证据工作,而这正是同时运行多个框架的真正成本所在。
自动化覆盖范围是您唯一的首要考量。倾向于选择 Vanta。它的集成库更广,如果您追求的是尽可能多地自动拉取证据,那么这种深度会胜出。无论您选择哪一方,都请为 ASV 扫描单独做预算;在交易量较大时,还要为 QSA 评估单独做预算。

常见问题
没有 ASV 或 QSA,Venvera 或 Vanta 能让我符合 PCI 要求吗?
不能。两个平台都不是经批准的扫描供应商(ASV),也不是合格安全评估师(QSA)。两者都能帮助您整理证据并保持审计就绪,但您仍然需要与 ASV 签约进行每季度外部漏洞扫描,并在级别较高时聘请 QSA 进行评估。任何暗示并非如此的工具,都是在夸大软件的能力。
我需要哪种 SAQ 类型?
这取决于您处理卡数据的方式。一家完全外包、从不接触持卡人数据的电子商务商户通常符合 SAQ A 的条件,而自行存储、处理或传输卡数据的企业则需要逐步升级到 SAQ D。交易量较大的商户需要通过合规性报告(ROC)而不是自我评估来进行验证。无论哪条途径适用于您,Venvera 和 Vanta 都能帮助您为其背后的要求提供证据。
我可以把 ISO 27001 的工作成果复用于 PCI DSS 吗?
可以,这正是 Venvera 的设计初衷所在。它只需对 PCI DSS 的 12 项要求映射一次,并复用其与 ISO 27001 和欧盟《通用数据保护条例》(GDPR)的重叠部分,因此您已经为这些框架提供过证据的控制措施,不必再从头提供一遍证据。当您确实同时运行这些框架、而不是逐个运行时,这种复用的价值最大。
Venvera 比 Vanta 便宜吗?
我们无法进行直接比较,因为 Vanta 不公开价格,采用仅限报价的方式。Venvera 公开固定费率定价,每月 EUR 399 起,Professional 套餐为每月 EUR 899。如果可预测、公开的成本对您的采购流程很重要,那么这种透明度就是 Venvera 的一个加分项。
我的 PCI 证据存储在哪里?
使用 Venvera,您的 PCI 证据托管在欧盟。Vanta 的总部位于美国。如果您的组织在将合规记录保留在欧盟境内这一点上立场坚定,那么无论逐项功能对比的结果如何,这一差异都可能具有决定性。
如果您想逐项查看全部要求,请访问 Venvera PCI DSS 框架页面;如果您仍在拟定候选名单,PCI DSS 合规软件综述是比较各个选项的一个公允起点。准备就绪后,您可以开始试用 Venvera,并对照您已经完成的 ISO 27001 和 GDPR 工作映射您的首批要求,同时请记住,您的 ASV 以及在需要时您的 QSA,仍是任何软件都无法取代的独立服务。