
精选榜单

PCI DSS 合规软件帮助您映射持卡人数据环境所需的控制措施、为其提供证据并进行持续监控,让评估或自我评估问卷变成导出现有证明材料的工作,而不必每次都从零开始重建。本指南面向接触持卡人数据、希望减轻年度合规周期负担的商户、SaaS 公司和支付服务提供商的安全与合规负责人。我们按照框架覆盖范围、框架映射复用、数据驻留、定价透明度、部署速度和证据自动化,对七个平台进行了比较。下文的所有内容都遵循一条原则:本文介绍的 GRC 平台中,没有一个是授权扫描供应商(ASV)或合格安全评估师(QSA),因此我们会明确指出软件的能力止于何处、需要另行签约的服务从何处开始。本文于 2026 年 7 月依据 PCI DSS v4.0.1 进行审阅。
快速解答
- 复用现有工作的欧盟团队的最佳综合之选:Venvera,通过框架映射将 PCI DSS 对应到 ISO 27001、SOC 2 和欧盟《通用数据保护条例》(GDPR)的证据上,并提供欧盟数据驻留和公开的固定定价。
- 自动化优先型初创公司的最佳之选:Vanta 或 Drata,拥有丰富的集成库和持续监控能力,但两者都以 SOC 2 为核心。
- 需要由一家机构同时完成扫描和评估时的最佳之选:SecurityMetrics,一家名副其实的 QSA 和 ASV,业务范围聚焦于 PCI DSS 扫描和评估。
为什么在 2026 年尤为重要:PCI DSS v4.0.1 现已生效
过渡期已于 2025 年 3 月 31 日结束,因此 PCI DSS v4.0.1 及其未来生效的要求现已成为强制性要求,而不再只是最佳实践。最容易让电子商务团队措手不及的是其中两项:要求 6.4.3 要求您管理并授权在客户浏览器中运行的每一个支付页面脚本;要求 11.6.1 要求在这些页面上部署变更和篡改检测机制。这两项都需要持续提供证据,而不是一次性勾选了事,而这恰恰是合规软件专门用来收集的那类周期性证明材料。再加上十二项要求中在身份认证、日志记录和风险分析方面进一步扩展的期望,依靠手工电子表格的做法就难以为继了。软件之所以在 2026 年至关重要,是因为该标准现在以持续控制为前提,而评估师会要求您拿出证明。关于脚本相关要求,有必要直言警告:它们会演变成一个项目,而不只是一项控制措施。结账页面上的每一个营销标签、聊天插件和分析代码片段,都会变成您必须登记清点、授权和监控的对象;而真正艰难的沟通,是与添加这些标签的人进行的,而且远在评估师看到该页面之前就必须开始。该标准的其余大部分内容,都是一支称职的团队早已熟悉的基本安全卫生措施。
我们如何挑选
我们按照六项加权标准为每个平台评分:
- 框架覆盖范围(25%):PCI DSS 映射的深度,以及平台支持的其他框架。
- 框架映射复用(20%):ISO 27001、SOC 2 或 GDPR 方面的工作有多少可以沿用到 PCI DSS。
- 数据驻留(15%):证据和个人数据在何处存储和处理。
- 定价透明度(15%):是否公开标准定价。
- 部署速度(15%):获得一套可用且已填充内容的控制措施集所需的时间。
- 证据自动化(10%):无需手动上传即可收集证明材料的集成。
“已验证”表示已在供应商文档或我们运营的产品中得到确认;“供应商声明”表示由供应商宣称、但未经独立确认。所有事实均于 2026 年 7 月 20 日核查。
PCI DSS 合规软件一览
| 平台 | 最适合 | 数据驻留 | 定价 |
|---|---|---|---|
| Venvera | 希望复用 ISO/SOC 2/GDPR 工作成果的欧盟团队 | 欧盟 | 每月 EUR 399 起 |
| Vanta | 自动化优先型初创公司 | 位于美国 | 未公开 |
| Drata | 持续监控 | 位于美国 | 未公开 |
| Sprinto | 多框架覆盖广度 | 未说明 | 未公开 |
| Secureframe | 以 SOC 2/ISO 为主、需要增加 PCI 的团队 | 位于美国 | 未公开 |
| Thoropass | 软件加自有审计服务 | 以美国为主 | 未公开 |
| SecurityMetrics | 扫描与评估一站式完成 | 位于美国 | 未公开 |
1. Venvera
概述
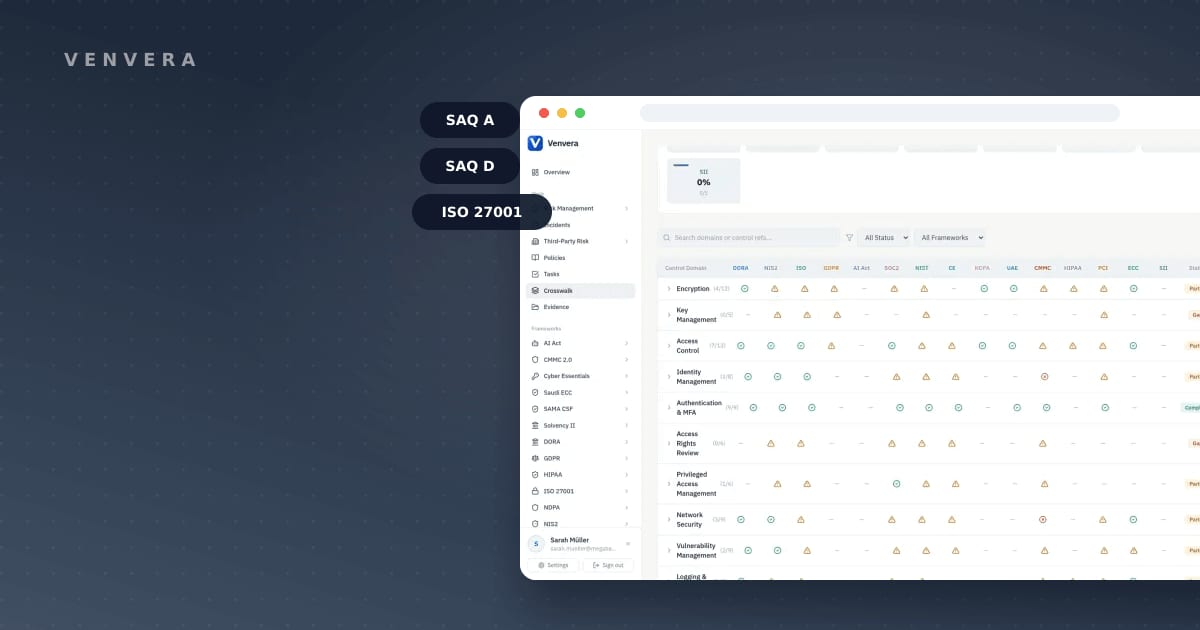
Venvera 是一个总部位于欧盟的合规治理平台,旨在将众多框架作为彼此对等的框架来组织控制措施并提供证据,而不是以其中某一个框架为核心。其 PCI DSS 模块将十二项要求映射到一套控制措施上,这套控制措施会复用您已为 ISO 27001、SOC 2 或欧盟《通用数据保护条例》(GDPR)完成的工作,因此一项控制措施只需满足一次,即可在所有适用之处作为证据。数据和证据保留在欧盟境内,定价公开透明,而不是按席位报价。Venvera 坦诚说明自身的边界:它帮助您建立并保持经得起检验的 PCI DSS 合规态势,但它既不是授权扫描供应商(ASV),也不是合格安全评估师(QSA),因此 ASV 扫描和任何合规报告(RoC)仍需另行签约。
优势
- 已验证:框架映射引擎将 ISO 27001、SOC 2 和 GDPR 证据复用于 PCI DSS 控制措施,减少重复工作。
- 已验证:证据和个人数据驻留在欧盟境内。
- 已验证:公开的固定定价,不按用户收费。
- 已验证:每个框架都被视为对等框架,因此 PCI DSS 并不是硬塞进一个以 SOC 2 为核心的模型中。
不足
- 与美国老牌厂商相比,规模更小,成立时间也更短。
- 集成目录不如自动化优先的平台丰富。
- 没有自动化优先的 SOC 2 监控引擎。
- 不是 ASV 或 QSA:与本文中的所有平台一样,您仍需另行签约扫描和评估服务。
定价
Basic 每月 EUR 399 起,Professional 每月 EUR 899;定价公开、固定收费、不按用户收费。
最适合
已获得或正在争取 ISO 27001、SOC 2 或 GDPR 合规的欧盟商户和 SaaS 公司:它们希望 PCI DSS 复用这些证据而不是从头开始,同时将数据保留在欧盟境内,并在与销售人员沟通之前就能看到定价。
2. Vanta
概述
Vanta 是一个自动化优先的合规平台,支持 PCI DSS,并拥有同类产品中规模最大的集成库之一。它依靠与云、身份和终端工具对接的连接器来持续收集证据,适合以现代 SaaS 技术栈为日常工作环境、节奏快速的团队。
优势
- 供应商声明:丰富的集成库,用于自动收集证据。
- 供应商声明:支持 PCI DSS,并提供覆盖广泛的多框架目录。
- 已验证:品牌成熟,客户群庞大。
不足
- 以 SOC 2 起家,因此在 PCI DSS 方面的专业深度不及 PCI 专业厂商。
- 总部位于美国,这对欧盟数据驻留要求而言是需要考虑的因素。
- 不是 ASV,因此扫描需另行签约。
- 定价未公开。
定价
未公开。
最适合
拥有高度集成的云技术栈、希望同时跨多个框架持续收集证据的自动化优先型初创公司。
3. Drata
概述
Drata 是一个自动化优先的 GRC 平台,支持 PCI DSS,并高度重视持续监控。它定期自动执行控制措施检查和证据收集,适合希望随时掌握自身合规态势、而不只是查看某个时间点快照的团队。
优势
- 供应商声明:对控制措施和证据进行持续监控。
- 供应商声明:在覆盖广泛的多框架 GRC 产品中包含 PCI DSS。
- 已验证:成熟的集成生态系统。
不足
- 侧重审计自动化,因此针对 PCI 的咨询深度较浅。
- 总部位于美国,这是欧盟数据驻留方面需要考虑的因素。
- 不是 ASV,因此漏洞扫描需另行签约。
- 定价未公开。
定价
未公开。
最适合
重视持续监控、希望 PCI DSS 控制措施与其他框架一起接受自动检查的团队。
4. Sprinto
概述
Sprinto 是一个自动化优先的合规平台,覆盖包括 PCI DSS 在内的多个框架。它面向成长型公司,帮助这些公司以引导式、工作流驱动的方式同时推进多项认证。
优势
- 供应商声明:覆盖包括 PCI DSS 在内的多个框架。
- 供应商声明:采用自动化优先的工作流收集证据。
- 供应商声明:引导式上手流程,旨在缩短达到就绪状态所需的时间。
不足
- 优先考虑覆盖广度,而非在 PCI DSS 方面的深度专业化。
- 定价不透明。
- 不是 ASV,因此扫描需另行签约。
定价
未公开。
最适合
同时推进多个框架、希望用一款自动化优先的工具统筹相关工作的公司。
5. Secureframe
概述
Secureframe 是一个自动化优先的 GRC 平台,其支持的框架中包括 PCI DSS。与其最接近的同类产品一样,它通过集成收集证据,并引导团队完成结构化的就绪准备流程。
优势
- 供应商声明:通过集成自动收集证据。
- 供应商声明:在多框架目录中支持 PCI DSS。
- 供应商声明:引导式整改工作流。
不足
- 以 SOC 2 和 ISO 起家,因此在 PCI 方面的深度不及专业厂商。
- 总部位于美国,与欧盟数据驻留问题相关。
- 不是 ASV,因此扫描需另行签约。
- 定价未公开。
定价
未公开。
最适合
已倾向于 SOC 2 或 ISO 27001、希望在同一款自动化优先工具中增加 PCI DSS 的团队。
6. Thoropass
概述
Thoropass 将合规软件与自有审计能力相结合,覆盖包括 PCI 在内的多个框架。对于希望由单一供应商同时负责两方面工作的团队而言,将平台与审计关系捆绑在一起,可以缩短从就绪准备到正式评估之间的交接过程。
优势
- 供应商声明:合规软件与其自有审计服务相结合。
- 供应商声明:覆盖包括 PCI 在内的多个框架。
- 供应商声明:由同一个合作关系覆盖就绪准备和审计。
不足
- 以美国市场为主,总部在欧盟的团队需要考虑这一点。
- 定价不透明。
- 捆绑模式适合希望只对接一家供应商的团队,不太适合希望将软件和审计分开的团队。
定价
未公开。
最适合
希望从单一供应商购买软件和审计服务、以减少协调成本的美国团队。
7. SecurityMetrics
概述
SecurityMetrics 是一家 PCI 专业厂商,并且与本指南中的其他所有平台不同,它是真正的合格安全评估师(QSA)和授权扫描供应商(ASV)。这是一个实实在在的区别:它能够执行 GRC 平台无法执行的 ASV 漏洞扫描和 QSA 评估,因此单凭一家供应商,就能带您从扫描一路走到签署完成的评估。
优势
- 已验证:既是 QSA 也是 ASV,因此既能扫描也能评估。
- 已验证:在 PCI DSS 方面具有深厚的专业能力。
- 已验证:可由同一服务提供商提供扫描和评估。
不足
- 它是 PCI 专业厂商而非多框架 GRC 平台,因此如果您还需要在同一处管理 ISO 27001、SOC 2 或欧盟《通用数据保护条例》(GDPR),它的适用面就较窄。
- 总部位于美国,与欧盟数据驻留问题相关。
- 定价未公开。
定价
未公开。
最适合
主要需求是 PCI DSS、希望由同一家专业厂商提供扫描和评估,而不是使用综合性治理平台的团队。

如何选择 PCI DSS 合规软件
首先,确认您的合规验证路径。大多数商户通过自我评估问卷(SAQ)进行验证;规模较大的商户和许多服务提供商则需要由合格安全评估师(QSA)出具合规报告(RoC)。适用哪种 SAQ 取决于您处理卡数据的方式:完全外包的电子商务适用 SAQ A;网站会影响支付页面但不存储数据的,适用 SAQ A-EP;独立终端或压卡机适用 SAQ B;连接互联网的支付应用适用 SAQ C;其他所有情况(包括服务提供商)适用 SAQ D。软件可以帮您填写其中任何一种,但无法替您决定必须提交哪一种。在购买任何产品之前,不妨先花一周时间测试一下能否转而缩小范围。将卡号录入转移到经过验证的服务提供商的托管页面上,可以永久免除相应的要求,而平台只能帮助您为保留下来的要求提供证据。PCI DSS 中成本最低的控制措施,就是被您移出范围的那个系统。
如果您是已持有认证的欧盟商户或 SaaS 公司
请优先考虑框架映射复用和数据驻留,因为实现 PCI DSS 合规的最快路径,是利用您已为 ISO 27001、SOC 2 或 GDPR 生成并保存在欧盟境内的证据。Venvera 正是围绕这一点构建的。不过,对于真正能沿用多少,需要有合理的预期。治理、访问控制、日志记录和供应商管理都能很好地映射过来。网络分段、卡数据专项要求和支付页面控制措施在您的其他框架中没有对应项,需要从零开始建设;因此,应把复用视为总工作量上的折扣,而不是绕过这些工作的捷径。
如果您是自动化优先型初创公司
请优先考虑集成广度和持续监控,因为您的证据存放在云和身份工具中,连接器可以直接读取。Vanta 和 Drata 在这方面处于领先地位。
如果您唯一的合规任务是 PCI DSS
请优先考虑专业程度,并且至关重要的是,看供应商是否也能执行扫描和评估。像 SecurityMetrics 这样同时是 QSA 和 ASV 的厂商,可以省去一个 GRC 平台无法省去的协调环节,因为 ASV 扫描始终是一项独立的职能。
无论您选择哪一款,都请记住这条边界:每季度一次的 ASV 漏洞扫描和任何由 QSA 签署的评估,都需要另行签约。本指南中没有任何平台(包括 Venvera 在内)是 ASV 或 QSA。请尽早签约,并为这些服务单独编列预算。评估师的档期,以及扫描、整改、再扫描的循环,是 PCI DSS 项目中任何软件都无法压缩的部分,也往往是项目日期延误的原因。


常见问题
PCI DSS 合规软件要花多少钱?
这一类别中的大多数供应商不公布标准定价,而是按组织报价,因此请预留与销售人员沟通的环节。Venvera 是这里的例外:公开固定定价,Basic 每月 EUR 399 起,Professional 每月 EUR 899,不按用户收费。请记得为 ASV 扫描以及(如有需要的)QSA 评估单独编列预算,因为 GRC 软件中这两项都不包含。
我需要软件还是顾问?
两者解决的是不同的问题。软件负责组织控制措施、收集证据,并在两次评估之间让您的合规态势保持最新;顾问或 QSA 则就范围提供建议并验证合规性。许多团队两者兼用:用软件完成持续性的日常工作并降低成本,在验证路径要求出具合规报告(RoC)时再聘请 QSA。仅靠软件无法为您的合规签字确认。如果您是适用 SAQ A 的小型商户,请坦率面对一个事实:您可能两者都不需要。这份问卷篇幅很短,手边备好收单机构的指引,一天之内就能仔细完成。到了 SAQ A-EP 和 SAQ D,使用工具的理由才变得充分,因为在这些情况下,证据必须每个季度都具备,而不是一年一次。
PCI DSS 合规软件能执行我的 ASV 扫描吗?
不能。授权扫描供应商(ASV)漏洞扫描是一项独立的服务,只有经 PCI SSC 批准的 ASV 才能执行;QSA 评估同样需要另行签约。GRC 平台(包括 Venvera 在内)可以帮助您做好准备、提供证据并跟踪进度,但它们不是 ASV,也不是 QSA。像 SecurityMetrics 这样的专业厂商两者兼具,这是本指南中真正的例外。
我需要哪种 SAQ?
这取决于您受理银行卡支付的方式。完全外包的电子商务通常使用 SAQ A,会影响支付页面的网站使用 SAQ A-EP,独立终端使用 SAQ B,联网的支付应用使用 SAQ C,其他所有情况(包括存储数据的服务提供商)则使用 SAQ D。由您的收单银行或 QSA 确认应使用哪一种,然后由软件帮助您完成填写。
PCI DSS v4.0.1 有哪些变化?
PCI DSS v4.0.1 是现行标准,其未来生效的要求自 2025 年 3 月 31 日起已成为强制性要求。对电子商务冲击最大的是要求 6.4.3(管理和授权支付页面脚本)和要求 11.6.1(检测对这些页面的篡改和变更),两者都需要持续提供证据。此外,十二项要求中在身份认证、日志记录和针对性风险分析方面的期望也有所扩展。
一个平台能同时覆盖 PCI DSS 和其他框架吗?
可以,大多数多框架平台都能做到,而这正是框架映射发挥价值的地方。如果您已持有 ISO 27001 或 SOC 2,一个能将这些证据复用于 PCI DSS 控制措施的平台,可以为您省去重复工作。Venvera 的设计理念是将每个框架都视为对等框架,因此一项控制措施只需提供一次证据,即可在所有适用之处计入。
主要来源
- PCI 安全标准委员会:负责发布和维护 PCI DSS 标准、SAQ 以及 ASV 和 QSA 计划的机构。PCI SSC。
- PCI DSS v4.0.1:该标准的现行版本及其要求,包括 6.4.3 和 11.6.1。PCI SSC 文档库。
- PCI SSC 授权扫描供应商:获准执行 ASV 扫描的供应商官方名单。ASV 计划。
方法说明。竞品信息来自截至 2026 年 7 月 20 日的公开供应商文档,并分为“已验证”和“供应商声明”两类;如果供应商未公布定价,则标注为“未公开”。Venvera 的信息已对照产品进行验证。
看看 PCI DSS 如何复用您现有的证据
Venvera 将 PCI DSS v4.0.1 映射到您已完成的 ISO 27001、SOC 2 和欧盟《通用数据保护条例》(GDPR)工作上,提供欧盟数据驻留和每月 EUR 399 起的固定定价。欢迎浏览 PCI DSS 模块,亲眼看看框架映射的实际效果。
作者:Alexander Sverdlov,Venvera CEO 兼创始人。发布于 2026 年 7 月 20 日,最后审阅于 2026 年 7 月 20 日。