
资源
这份免费的事件响应计划模板为负责欧盟合规的负责人和 CISO 提供了一个统一的位置,用来查看出现问题时随即启动的每一项报告时限。该事件响应计划模板以 Excel 工作簿的形式制作,将一张截止期限参考表与一份可直接使用的事件日志配套组合,让您在事件浮现的那一刻就记录下检测时间和知悉时间。它涵盖了实践中最常相互重叠的四项监管制度:欧盟《通用数据保护条例》(GDPR)、欧盟 NIS2 指令、欧盟《数字运营韧性法案》(DORA)和欧盟《人工智能法案》(EU AI Act)。无论您是正在起草第一份操作手册的安全负责人,还是正在完善现有手册的合规经理,它都能为您提供一个站得住脚的起点,而不是一张白纸。您可以在下方下载,填入您自己的联系人和阈值,并在召开事件应急会议时将它放在手边。在依赖任何一项时限之前,请先确认哪些监管制度适用于您的组织。
免费下载
获取 事件响应与通报模板
涵盖 GDPR、NIS2、DORA 和 EU AI Act 的通报截止期限参考表,另附一份事件日志。因为大多数时限都从知悉时开始计算。

事件响应与通报模板涵盖哪些内容
这个文件刻意做得小巧而实用。它由两个实用部分组成,足以完成真实事件处置所需的工作。
截止期限参考表。每项义务占一行,让您在事件处置过程中不必再去翻查法规条文。它列出了 GDPR 第 33 条(最迟在 72 小时内通报监管机构)和第 34 条(如果泄露可能导致高风险,则须告知受影响的个人);NIS2 第 23 条(24 小时内发出早期预警,72 小时内提交事件通报,一个月内提交最终报告);DORA(在将事件归类为重大事件后 4 小时内、且最迟在知悉后 24 小时内提交初始通报,72 小时内提交中期报告,一个月内提交最终报告);以及 EU AI Act 第 73 条(严重事件须在 15 日内报告,如有人员死亡则为 10 日,发生大范围违规或关键基础设施严重中断时则为 2 日)。
事件日志。包含以下各列:事件编号、简要描述、作为独立字段的检测时间和知悉时间、事件是否已被归类为重大或严重事件、所涉及的监管制度、每项通报经计算得出的截止期限、负责人,以及指向您证据的链接。知悉时间字段是刻意单独设置的,因为这些时限中的大多数实际上正是从这个时间戳开始计算的。
如实看待事件响应:真正重要的是什么
最需要理解的一点,是每项时限从何时开始计算。这些监管制度中的大多数,都是从您知悉事件的那一刻起计算截止期限,而不是从某个工具首次检测到事件的那一刻起,因此审计师会仔细审查的正是知悉时间戳。
因此,请现在就以书面形式界定“知悉”对您的组织意味着什么,并获得正式签批。如果不加界定,“知悉”就会变成事件负责人在事后自行认定的任何时刻,而事后恰恰是做出这一判断最糟糕的时机,也是监管机构日后最容易逐条驳倒的地方。
根据 GDPR,第 33 条要求您在知悉个人数据泄露后最迟 72 小时内通报监管机构。如果泄露可能对个人造成高风险,第 34 条还增加了告知这些个人的义务。
NIS2 根据第 23 条将这项义务分为几个阶段:24 小时内发出早期预警,72 小时内提交更完整的通报,一个月内提交最终报告。
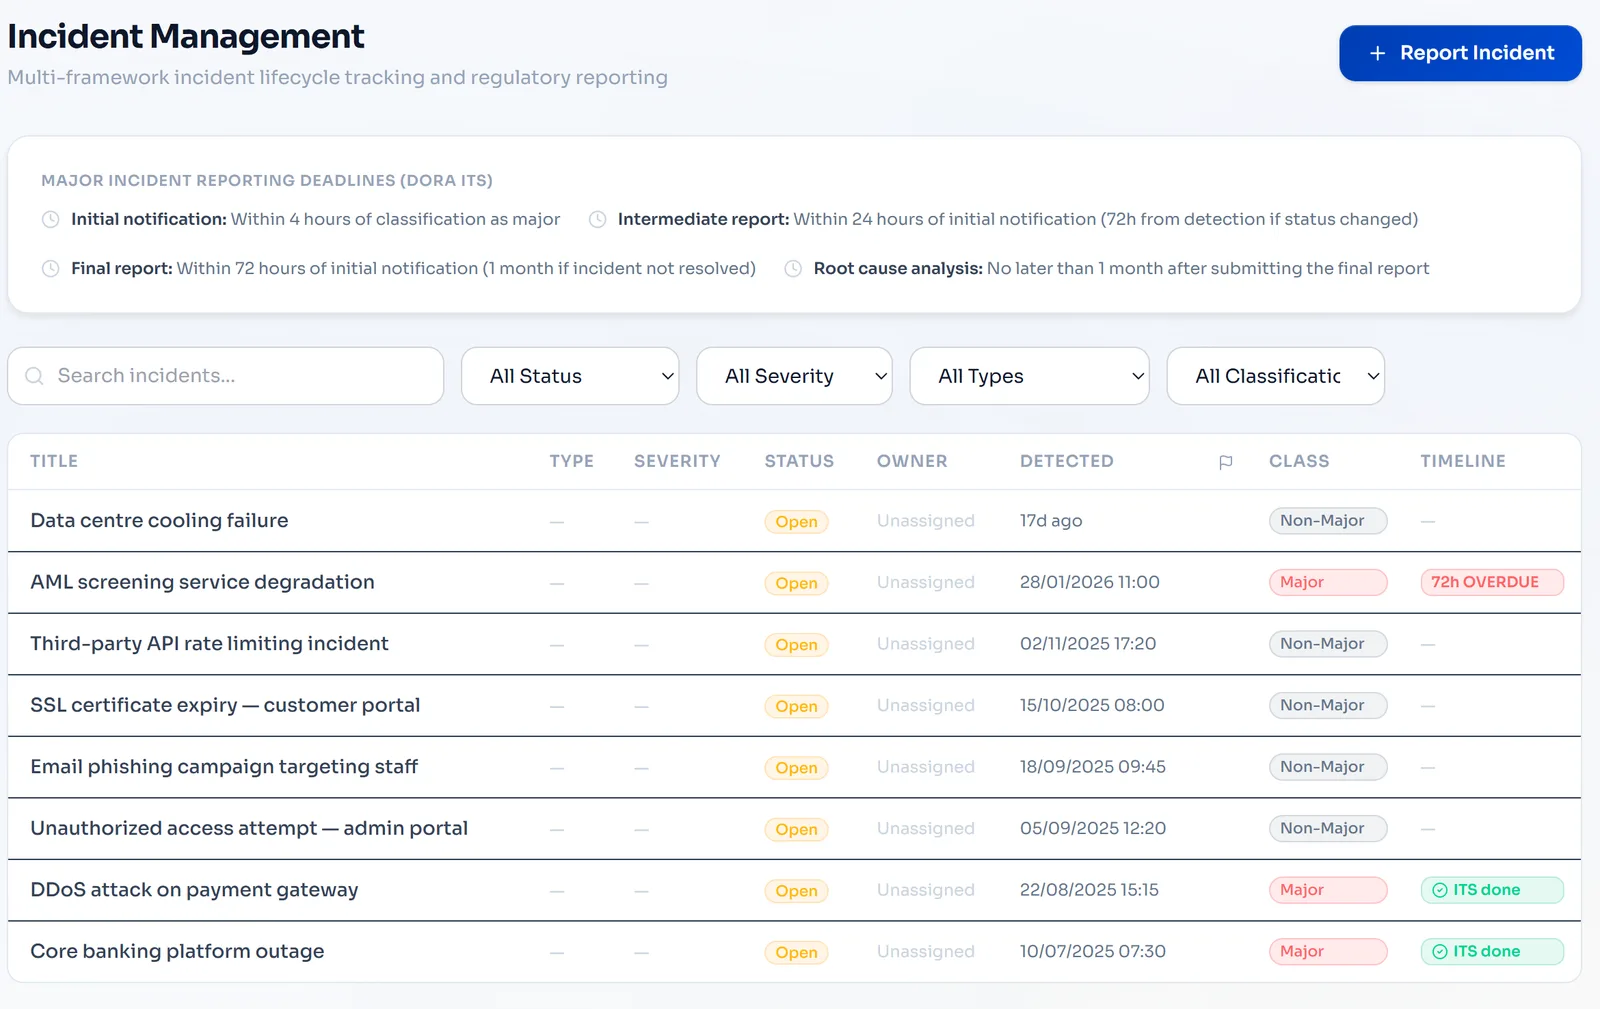
DORA 在前端的要求最为严格。对于重大 ICT 相关事件,初始通报须在将事件归类为重大事件后 4 小时内提交,且无论如何不得晚于知悉后 24 小时。随后须在 72 小时内提交中期报告,并在一个月内提交最终报告。正是这 4 小时的窗口最容易让计划失效。它从归类之时开始计算,因此真正的问题在于:在深夜、在周末、在只掌握一半情况的条件下,您能多快完成归类。如果归类需要由委员会来决定,您就已经错过了时限。请提前确定谁有权单独做出归类决定,并把他们的名字写进文件。
欧盟《人工智能法案》(EU AI Act)第 73 条涵盖涉及高风险 AI 系统的严重事件。最长期限为 15 日,如有人员死亡则缩短至 10 日,发生大范围违规或关键基础设施严重中断时则为 2 日。与其他三项监管制度相比,这些时间窗口较为宽松,这也是一个站得住脚的安排,因为要确认 AI 系统确实造成了损害,本身就比确认数据已经流出数据库要慢。陷阱在于其中最短的那个期限,它恰恰会在您的组织最难以冷静思考的那一天到来。
最后两点。第一,这些监管制度相互重叠:一个事件可能同时触发其中几项,这就是为什么统一查看每一项时限的视图胜过四份各自独立的操作手册。单独来看,每一项制度都合情合理;但放在一起,对于同时受不止一项制度约束的任何人来说,它们都是实实在在的负担,因为各项时限的起算时刻不同,各份报告要求的内容也不同。没有人会替您把它们协调统一,所以请自己建立这个统一视图,并把它放在电话联络表旁边。第二,在依赖本文中的任何截止期限之前,请先确认哪些监管制度实际适用于您的组织。
如何使用事件响应与通报模板
- 下载工作簿,并为您负责的每个实体或环境各保存一份副本。
- 在截止期限参考表中,于每项监管制度旁添加您自己的监管机构及主管机关的联系方式。同时记录实际的提交途径:门户网站、表单,以及需要有人事先注册的账户。确认不止一个人能够使用该途径。在时限倒计时期间才四处寻找登录信息,完全是自找麻烦,而且完全可以避免。
- 确认哪些监管制度适用于您,并标记不适用的行,以免有人去追赶一个从未启动的时限。
- 事件发生时,打开事件日志,立即记录检测时间,以及至关重要的知悉时间。
- 对事件进行归类,查看哪些时限已经开始计算,并为每项通报指定一名具名负责人。
- 将日志保留为您的证据记录:您发送了什么、发送给谁,以及确切的发送时间。
在 Venvera 中自动完成这些工作
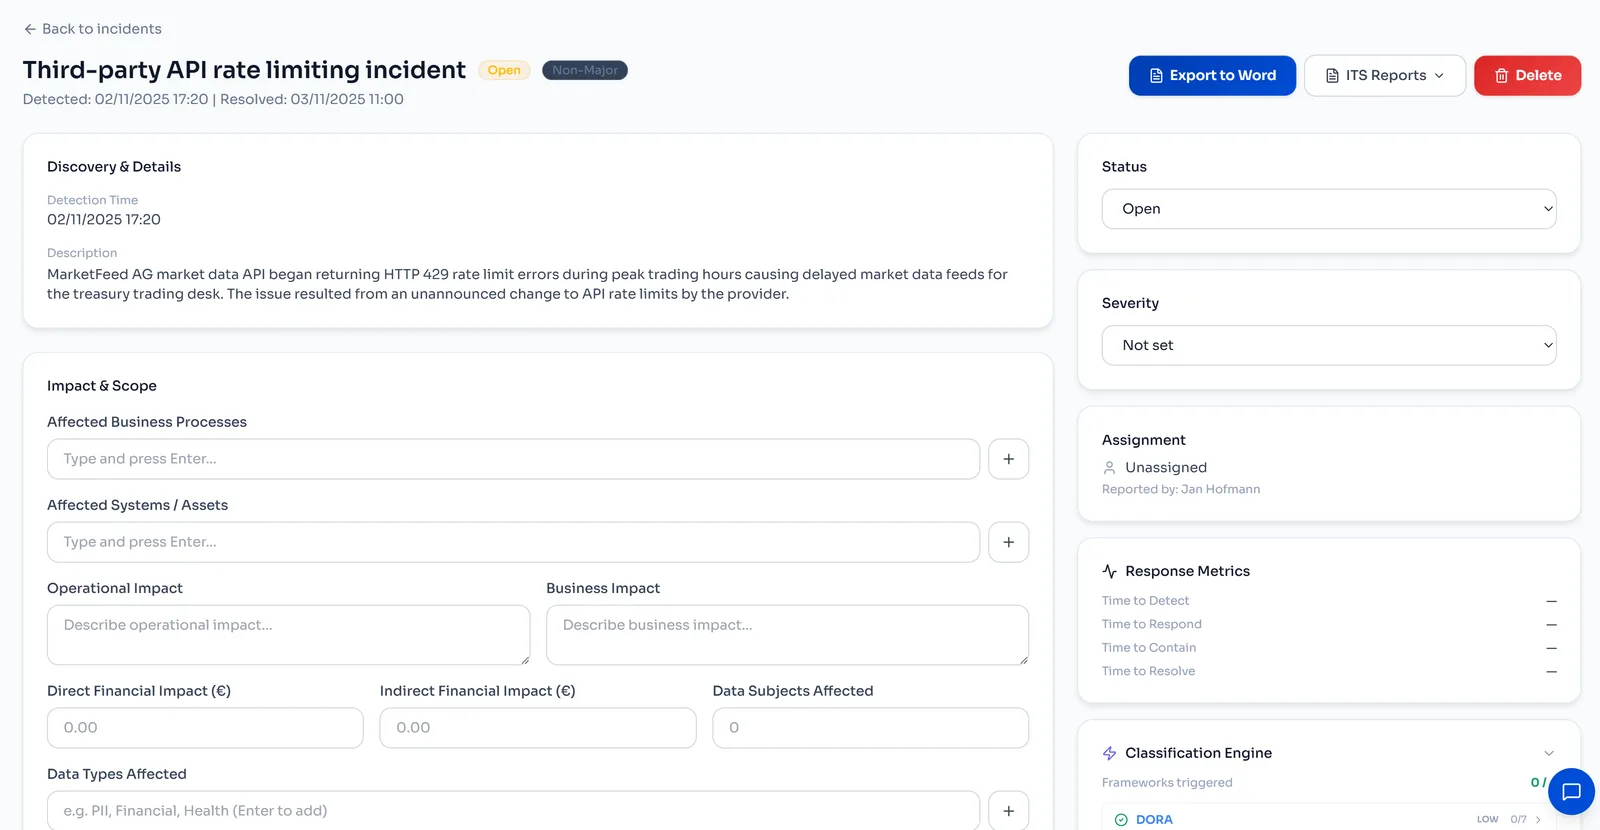
电子表格是一个不错的起点,但它不会自行更新。当指南发生变化或新的义务出台时,需要有人记得去编辑文件,还需要另一个人相信他们确实这样做了。在 Venvera 中,同样的工作会始终保持最新:通报时限内置于产品之中,事件会被分派到正确的监管制度,您只需采集一次的证据可以在各个框架之间复用,而无需重复录入。如果欧盟 NIS2 指令是您的首要任务,请从 NIS2 框架页面和 NIS2 合规检查清单入手,然后在此基础上叠加欧盟《通用数据保护条例》(GDPR)、欧盟《数字运营韧性法案》(DORA)和 EU AI Act,而无需重复投入。套餐起价为 EUR 399/月。
常见问题
报告时限是从检测时开始计算,还是从知悉时开始计算?
对于本文涵盖的大多数欧盟监管制度,时限从知悉时开始计算,而不是从检测时开始。这正是该模板分别记录这两个时间戳的原因。两者之间的间隔,往往正是响应计划悄无声息地损失数小时且无法挽回的地方。
一个事件真的会触发不止一个监管机构的要求吗?
会的。一次泄露可能同时涉及 GDPR、NIS2、DORA 和 EU AI Act,每项制度都有各自的截止期限。截止期限参考表的作用,就是让您在一个地方看到每一项时限,而不是事后才发现错过了某一项。
这份事件响应计划模板真的免费吗?
是的。您可以通过本页面上的表单免费下载该 Excel 工作簿,并可根据内部使用的需要进行调整。在依赖它之前,请填写您自己的联系人、阈值和升级路径。
我需要关注的最短截止期限是什么?
在本文涉及的监管制度中,DORA 在前端的要求最为严格,重大事件的初始通报须在归类后 4 小时内提交。对于大范围违规或关键基础设施的严重中断,EU AI Act 可能要求在 2 日内发出通知。请务必确认哪些监管制度适用于您。