
资源
本页提供的欧盟《人工智能法案》(EU AI Act)合规检查清单是一份免费的 Excel 工作簿,它将 Regulation (EU) 2024/1689 转化为一份您可以切实逐项完成的清单。使用这份 EU AI Act 合规检查清单,您可以先按风险等级对 AI 系统进行分类,再逐项核对随之而来的义务,其中最繁重的一组(共 62 项)涵盖了高风险系统提供者所承担的职责。它专为接到“让我们为 AI Act 做好准备”这一任务的合规负责人、CISO 或产品负责人打造,为他们提供一个站得住脚的起点,而不必从零开始通读一部长达 100 页的法规。请在下方下载,用 Excel 或 Google Sheets 打开,从分类标签页开始。没有任何内容需要先与销售人员通话才能获取,这份文件归您所有,可以随意调整。
免费下载
获取 EU AI Act 就绪度检查清单
为您的 AI 系统分类,并核对随之而来的义务。共 62 项,涵盖高风险系统提供者的各项职责。

EU AI Act 合规检查清单涵盖哪些内容
这份工作簿就是“EU AI Act 就绪度检查清单”,其组织方式是先分类,再由分类引出相应义务。开篇的标签页会带您了解该法案定义的四个风险等级:禁止的做法、高风险系统(包括附件 III 所列用例)、承担透明度义务的有限风险系统,以及最低风险系统,让您在接触任何一项控制措施之前,就先确定正确的风险等级。
在此基础上,62 个条目映射了高风险系统提供者的各项职责。每一行都有相同的列,因此这份文件同时也是一个工作跟踪表:
- 条目(Item)及其对应的条款索引(Article reference),确保每一行都有出处。
- 用通俗语言表述的义务(Obligation),涵盖风险管理体系、数据治理、技术文档、记录保存和日志、透明度和人工监督、准确性和稳健性、合格评定以及上市后监测。
- 适用对象(Applies to),标明该职责由提供者承担,还是由职责范围较窄的部署者承担。
- 状态(Status)、负责人(Owner)和证据(Evidence)列供您随时填写,另有一个备注(Notes)字段,用于记录范围界定方面的决定。
坦率解读 EU AI Act:真正重要的是什么
首先,对该法案本身说句公道话。它的结构是合理的,风险分级的思路也是对的,但其条文对任何要将其应用于真实产品的人都提出了很高的要求,而能够平息争议的标准和指南仍在追赶之中。请为解释工作预留空间,并把您做出的每一个判断背后的理由都记录下来,因为最终需要您去辩护的,正是这些理由。
在 EU AI Act 之下,最重要的一步就是分类,因为分类决定了每一项义务。该法案将 AI 系统分为禁止的做法、高风险系统(包括附件 III 所列用例)、承担透明度义务的有限风险系统,以及最低风险系统。一旦风险等级判断错误,后续的一切不是白费力气,就是留下差距,因此检查清单要求您从这里开始。请在这一步投入足够的时间,对于任何处于高风险定义边缘的系统,都要听取第二方意见。分类是一项需要产品经理在场参与的法律解读工作。在它之后的一切都是执行;而这一部分靠的是判断。
如果您是高风险 AI 系统的提供者,实质性职责是具体明确的。您必须运行风险管理体系(第 9 条),对系统背后的数据集实施数据治理,编制技术文档,保存日志,确保透明度和人工监督,并满足准确性和稳健性要求。系统投放市场之前,您需要接受合格评定;系统投入使用后,您需要开展上市后监测。高风险系统的部署者则承担各自范围较窄的一组职责,而不是这一整套义务,这也是“适用对象”(Applies to)这一列之所以重要的原因。
在这份清单中,数据治理是最让人头疼的一项。把风险管理体系写成文件,不过是写作而已。但要说明您的训练数据从何而来、是否适合其用途,就意味着要重新审视工程团队多年前做出的决定,有时涉及的数据集甚至没有人保留过相关文件。请尽早着手,并做好得到令人不安的答案的准备。相比之下,技术文档大多只是把已经以零散形式存在的材料汇集起来,虽然繁琐,却很少会受阻。
事件处理有严格的时限。根据第 73 条,严重事件必须在不迟于 15 天内报告;如果有人死亡,时限缩短至 10 天;如果发生大范围违规或关键基础设施遭受严重中断,则缩短至 2 天。最后,这些义务并不会同时生效:它们按照分阶段的适用日期逐步实施,因此就绪度的一部分,就是要清楚哪些职责对您的系统已经生效,哪些仍在临近。不要把分阶段的日期当作喘息的空间。合格评定和上市后监测需要的是几个季度而不是几周,因为它们会深入到您的发布流程、支持模式和工程能力之中。如果某个日期尚在前方,那就是您的全部预算,而且它比看上去要少。
如何使用 EU AI Act 就绪度检查清单
- 先分类。打开分类标签页,将您运行的每个 AI 系统归入一个风险等级。请按系统逐一进行,而不是按公司整体判断,因为一个组织可能同时拥有处于不同风险等级的系统。
- 按风险等级筛选。如果某个系统属于高风险,请逐一完成 62 个提供者条目。如果属于有限风险,您只需关注透明度义务,而不是全套义务。
- 为每一行指派负责人。风险管理、数据治理和技术文档很少由同一个人负责,因此请在“负责人”(Owner)列中写明问责负责人。
- 附上证据,而不是观点。只有当“证据”(Evidence)列指向一份真实的证据材料时,才将该行标记为完成,例如一份已签署的程序文件、一份日志样本或一份合格评定记录。
- 设定事件计时。在您的报告流程旁注明第 73 条规定的 15 天、10 天和 2 天时限,让截止期限在事件发生之前就为人所知,而不是在事件发生时才去了解。
- 随日期到来重新运行。由于义务按分阶段的日期逐步实施,请每个季度重新审视这份文件,将新近适用的条目从“未来”(future)移至“范围内”(in scope)。每当产品发生变化时,也要重新运行。更换模型或新增功能都可能使系统跨越风险等级的边界,相比一个您早就能预见的日历日期,这才更可能让您措手不及。
在 Venvera 中自动完成这些工作
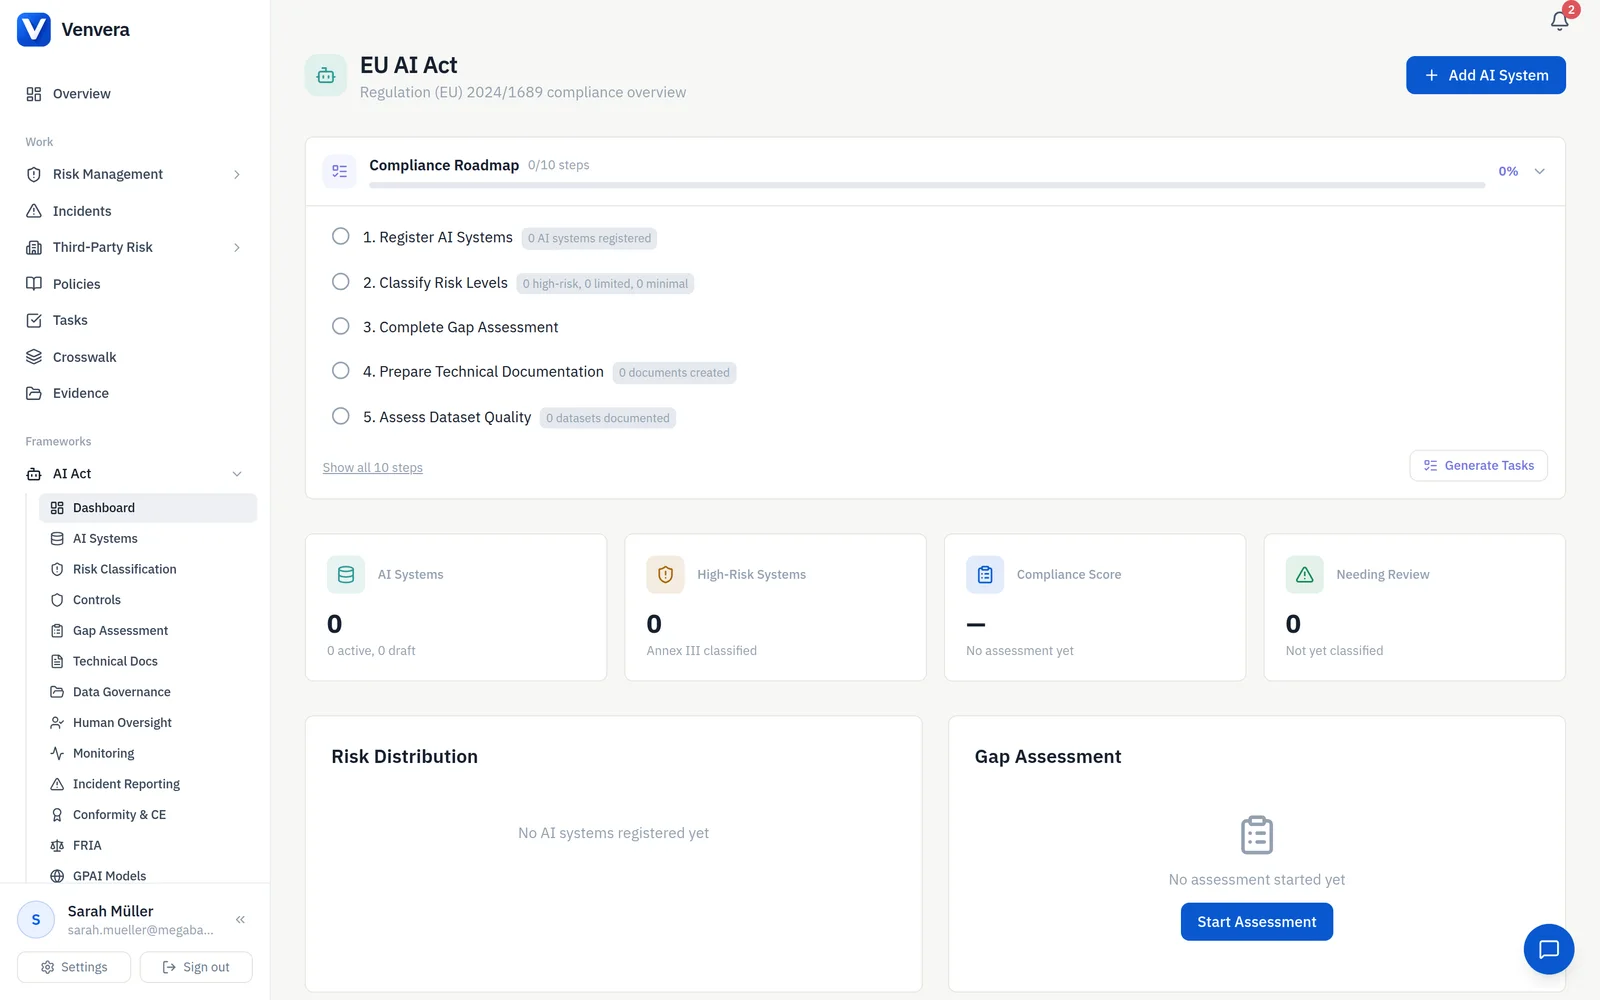
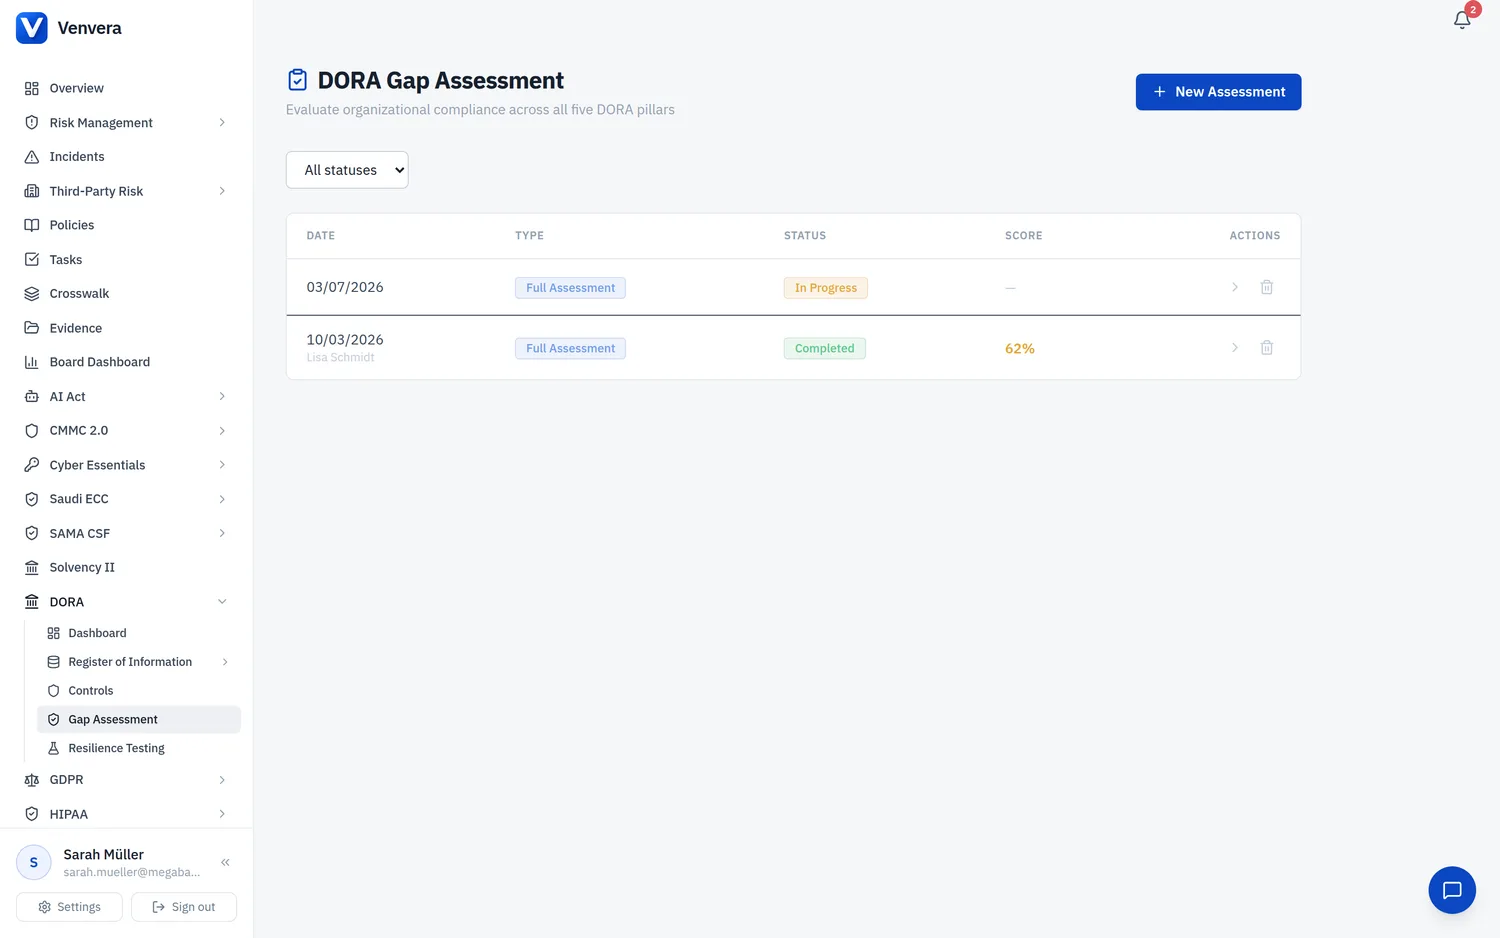
手动文件是一个很好的起点,但一旦您的系统或分阶段日期发生变动,电子表格就会过时。在 Venvera 中,同样的工作作为一套持续维护的控制措施集存在于 EU AI Act 框架中:分类、第 9 条风险管理职责、数据治理、技术文档、人工监督、合格评定和上市后监测都能保持最新,而且您附加的证据可以在您已经运行的其他框架中复用,无需每次重新收集。如果您正在权衡各种工具,EU AI Act 合规领域的 Vanta 替代方案对比文章直截了当地列出了其中的差异。价格为每月 EUR 399 起。
常见问题
EU AI Act 合规检查清单真的免费吗?
是的。通过本页上的表单即可下载 Excel 格式的 EU AI Act 合规检查清单,无需购买,也无需与销售人员通话。您可以编辑它、在内部共享并永久保留。
为什么检查清单有 62 个条目?
这 62 个条目涵盖了高风险 AI 系统提供者所承担的义务:风险管理体系、数据治理、技术文档、日志记录、透明度、人工监督、准确性和稳健性、合格评定以及上市后监测。如果您的系统属于有限风险或最低风险,您只需处理其中较小的一部分,这正是分类排在首位的原因。
提供者和部署者有什么区别?
提供者将高风险 AI 系统投放市场,并承担上述全套义务。部署者使用此类系统,承担的职责范围较窄。检查清单在“适用对象”(Applies to)列中标明了每个条目适用于哪种角色,让您只需处理属于自己的那些行。
严重事件必须在多长时间内报告?
根据第 73 条,严重事件必须在不迟于 15 天内报告;如果有人死亡,则缩短至 10 天;如果发生大范围违规或关键基础设施遭受严重中断,则缩短至 2 天。检查清单将这些截止期限与您的报告流程放在一起。