
产品对比
简要回答
两者在 SOC 2、ISO 27001、美国《健康保险流通与责任法案》(HIPAA)、欧盟《通用数据保护条例》(GDPR)和 PCI DSS 方面几乎完全重叠。如果 CMMC 和国防领域的业务在您的规划之中,Secureframe 值得仔细考察。Drata 的审计工作流紧密围绕美国审计机构的审计项目构建。两者都不公布价格,因此无论选择哪一家,最终都要经过谈判。如果您的义务来自欧洲或海湾地区,那么这两款产品本身就不是应当拿来比较的对象。
披露声明:Venvera 是本文比较的产品之一,因此请将有关 Venvera 的各行内容视为利益相关方的陈述。有关其他供应商的说法均来自其各自的公开页面,这些页面已于 2026 年 8 月 10 日加载并核查,下方的截图即为当时的核查记录。产品会不断变化;签约之前,请核实所有重要信息。
重叠部分:产品的绝大部分
持续的控制措施监控、证据收集、策略管理、人员和设备跟踪、供应商风险、风险登记册以及审计工作流。两者都涵盖美国或英国软件公司所需的审计标准,都能与常见的云服务和身份服务提供商集成,而且都足够成熟,能够完成核心工作。
任何声称两者在核心合规自动化方面存在决定性能力差距的人,都是在推销什么东西。这个品类早在多年前就已趋同。
两者真正的分歧所在
国防与 CMMC。Secureframe 更为明显地向国防领域合规倾斜。如果 CMMC 在您的规划之中,这一侧重点值得权衡。
与审计项目的契合度。Drata 的审计中心是围绕美国审计机构开展审计项目的方式设计的,经常在其中工作的审计机构往往能够快速推进。
目录规模。两者都发布了范围广泛的框架目录,涵盖 ISO 系列、NIST 系列、HITRUST、FedRAMP、TISAX 等。
本地化。Secureframe 的部分网站内容提供德语、西班牙语和法语版本,这在该品类中并不多见;如果您的团队使用这些语言阅读,这一点可能很重要。
两者都不公布价格
这一点我们实际核查过,而不是凭空假设。2026 年 8 月 10 日,我们逐一加载了每家供应商的公开定价页面,查看其中是否有价格数字。Drata、Vanta、Secureframe 和 Sprinto 均未显示任何价格。Drata、Vanta 和 Secureframe 都会引导您与销售人员沟通,才能得知价格。Venvera 公布了统一的价格,每月 EUR 399 起,这在该品类中是例外,而非常态。
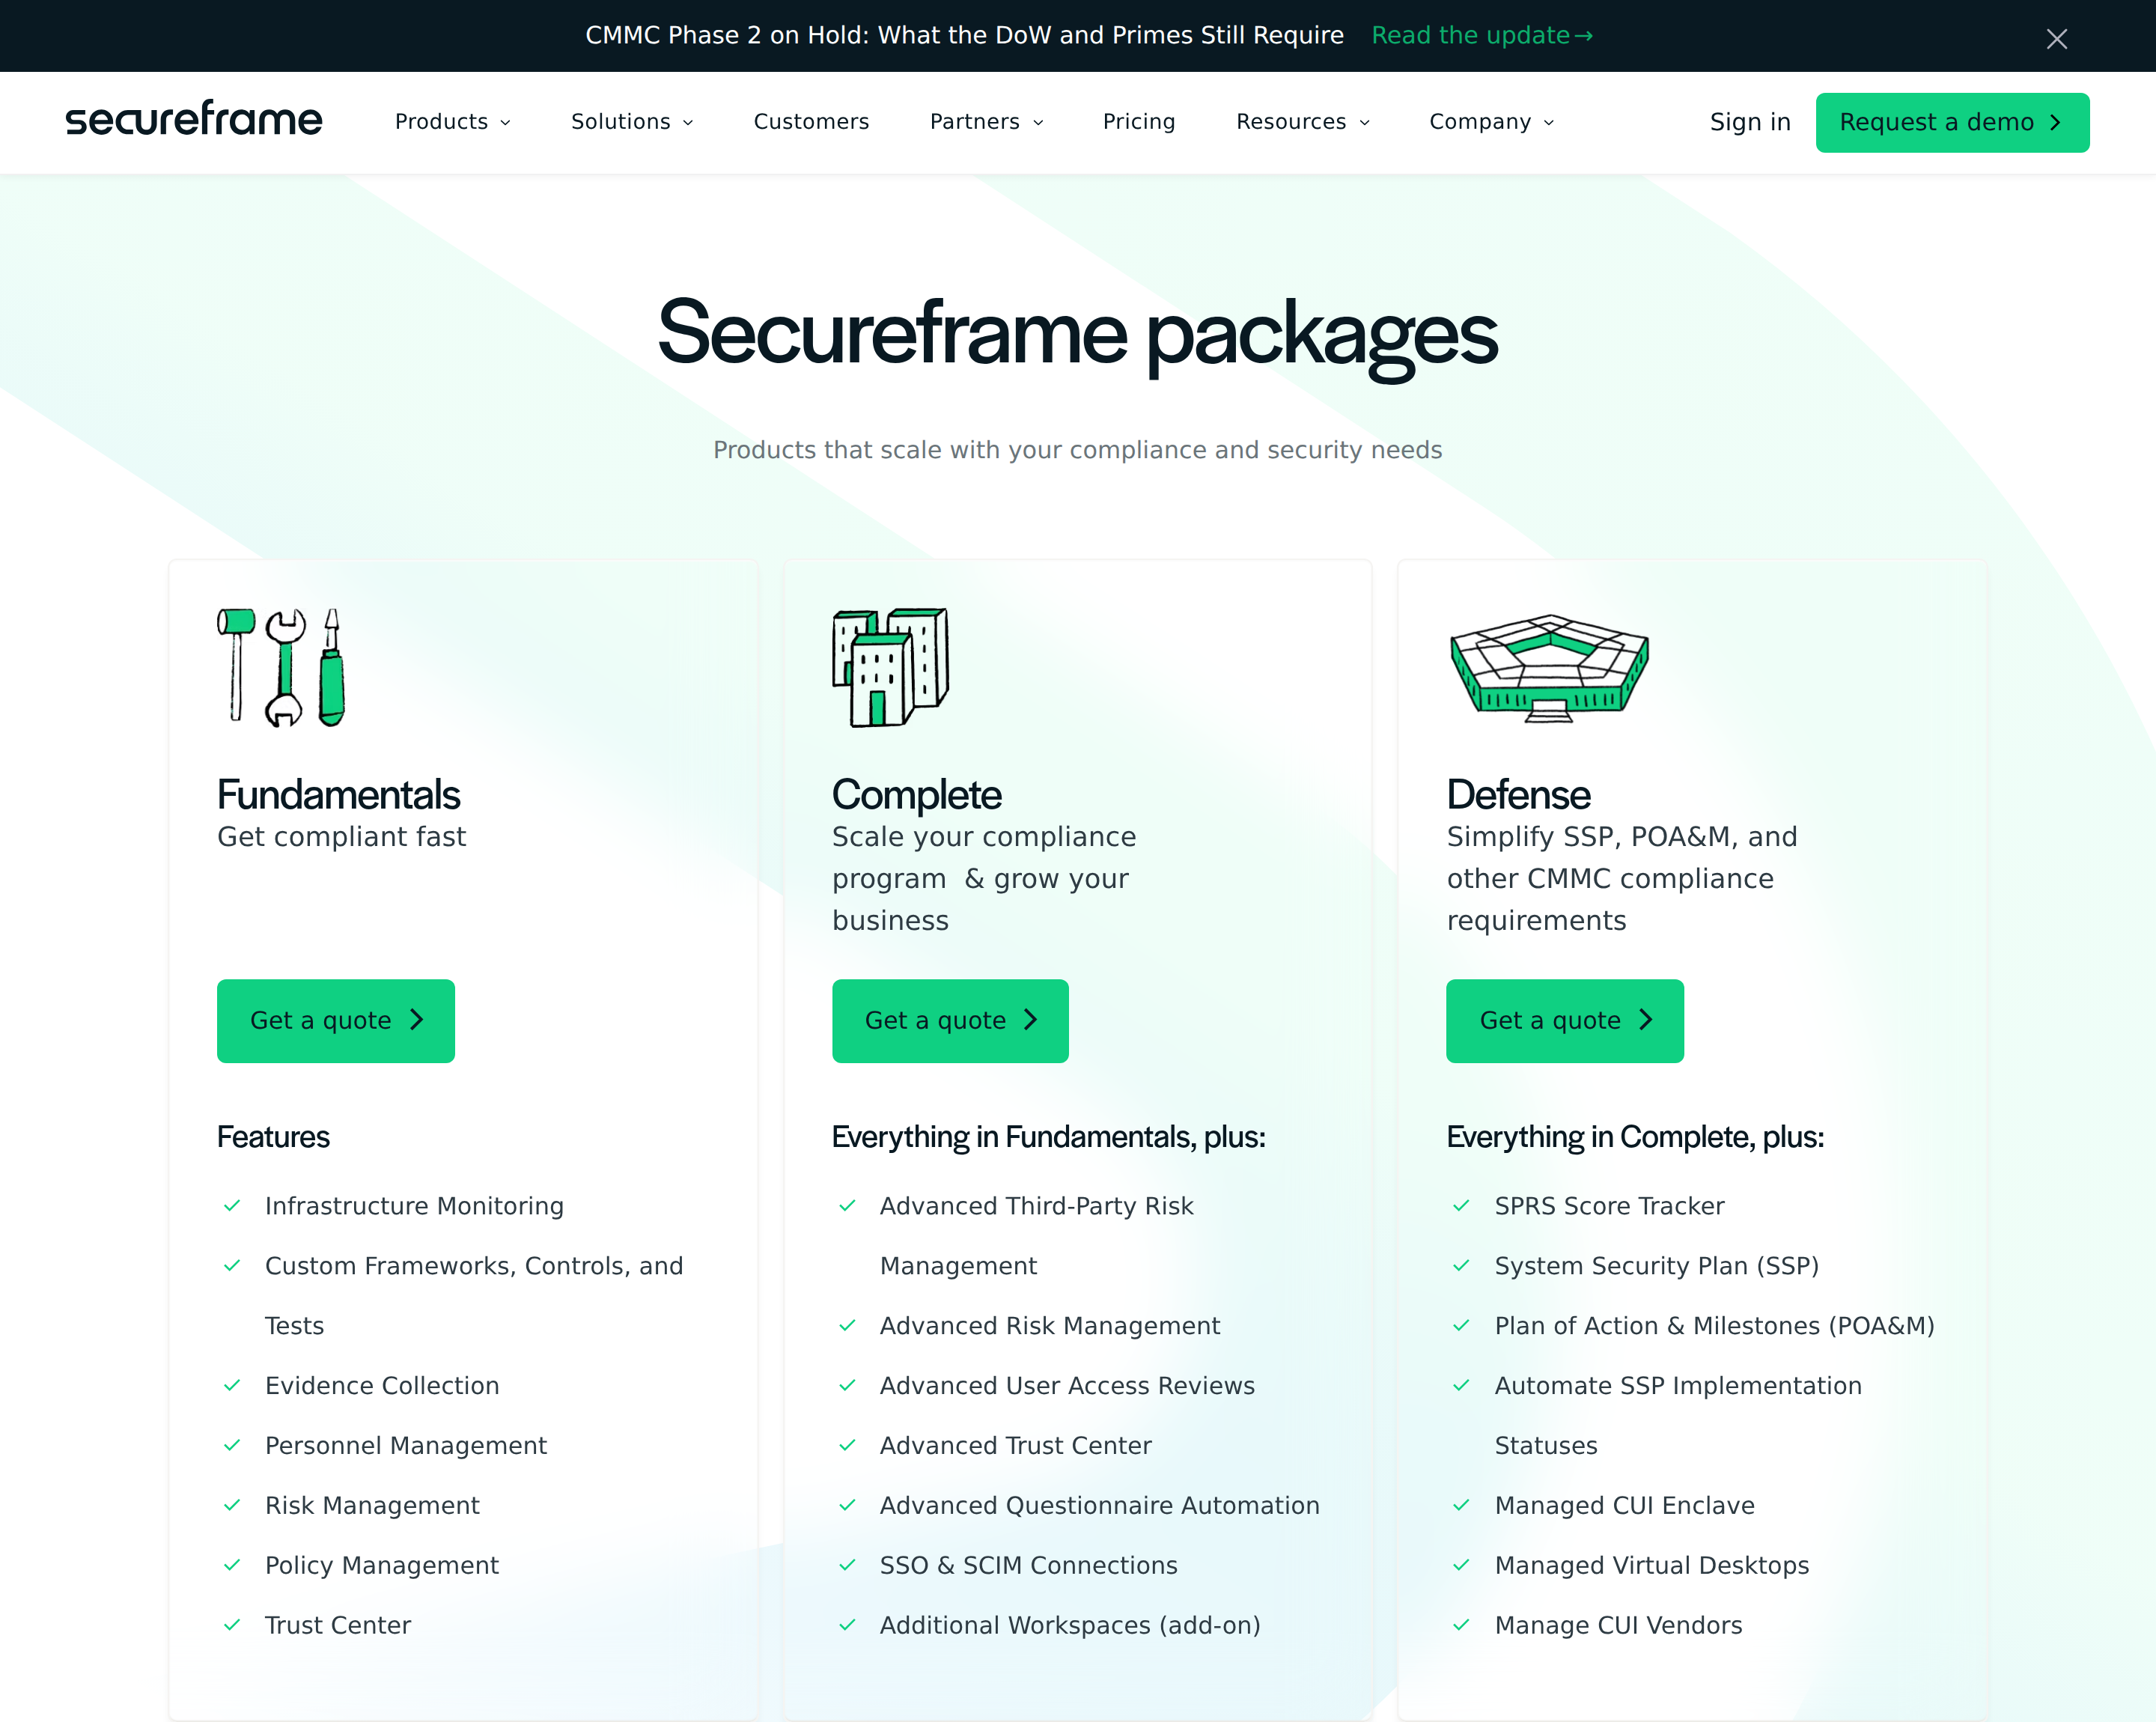
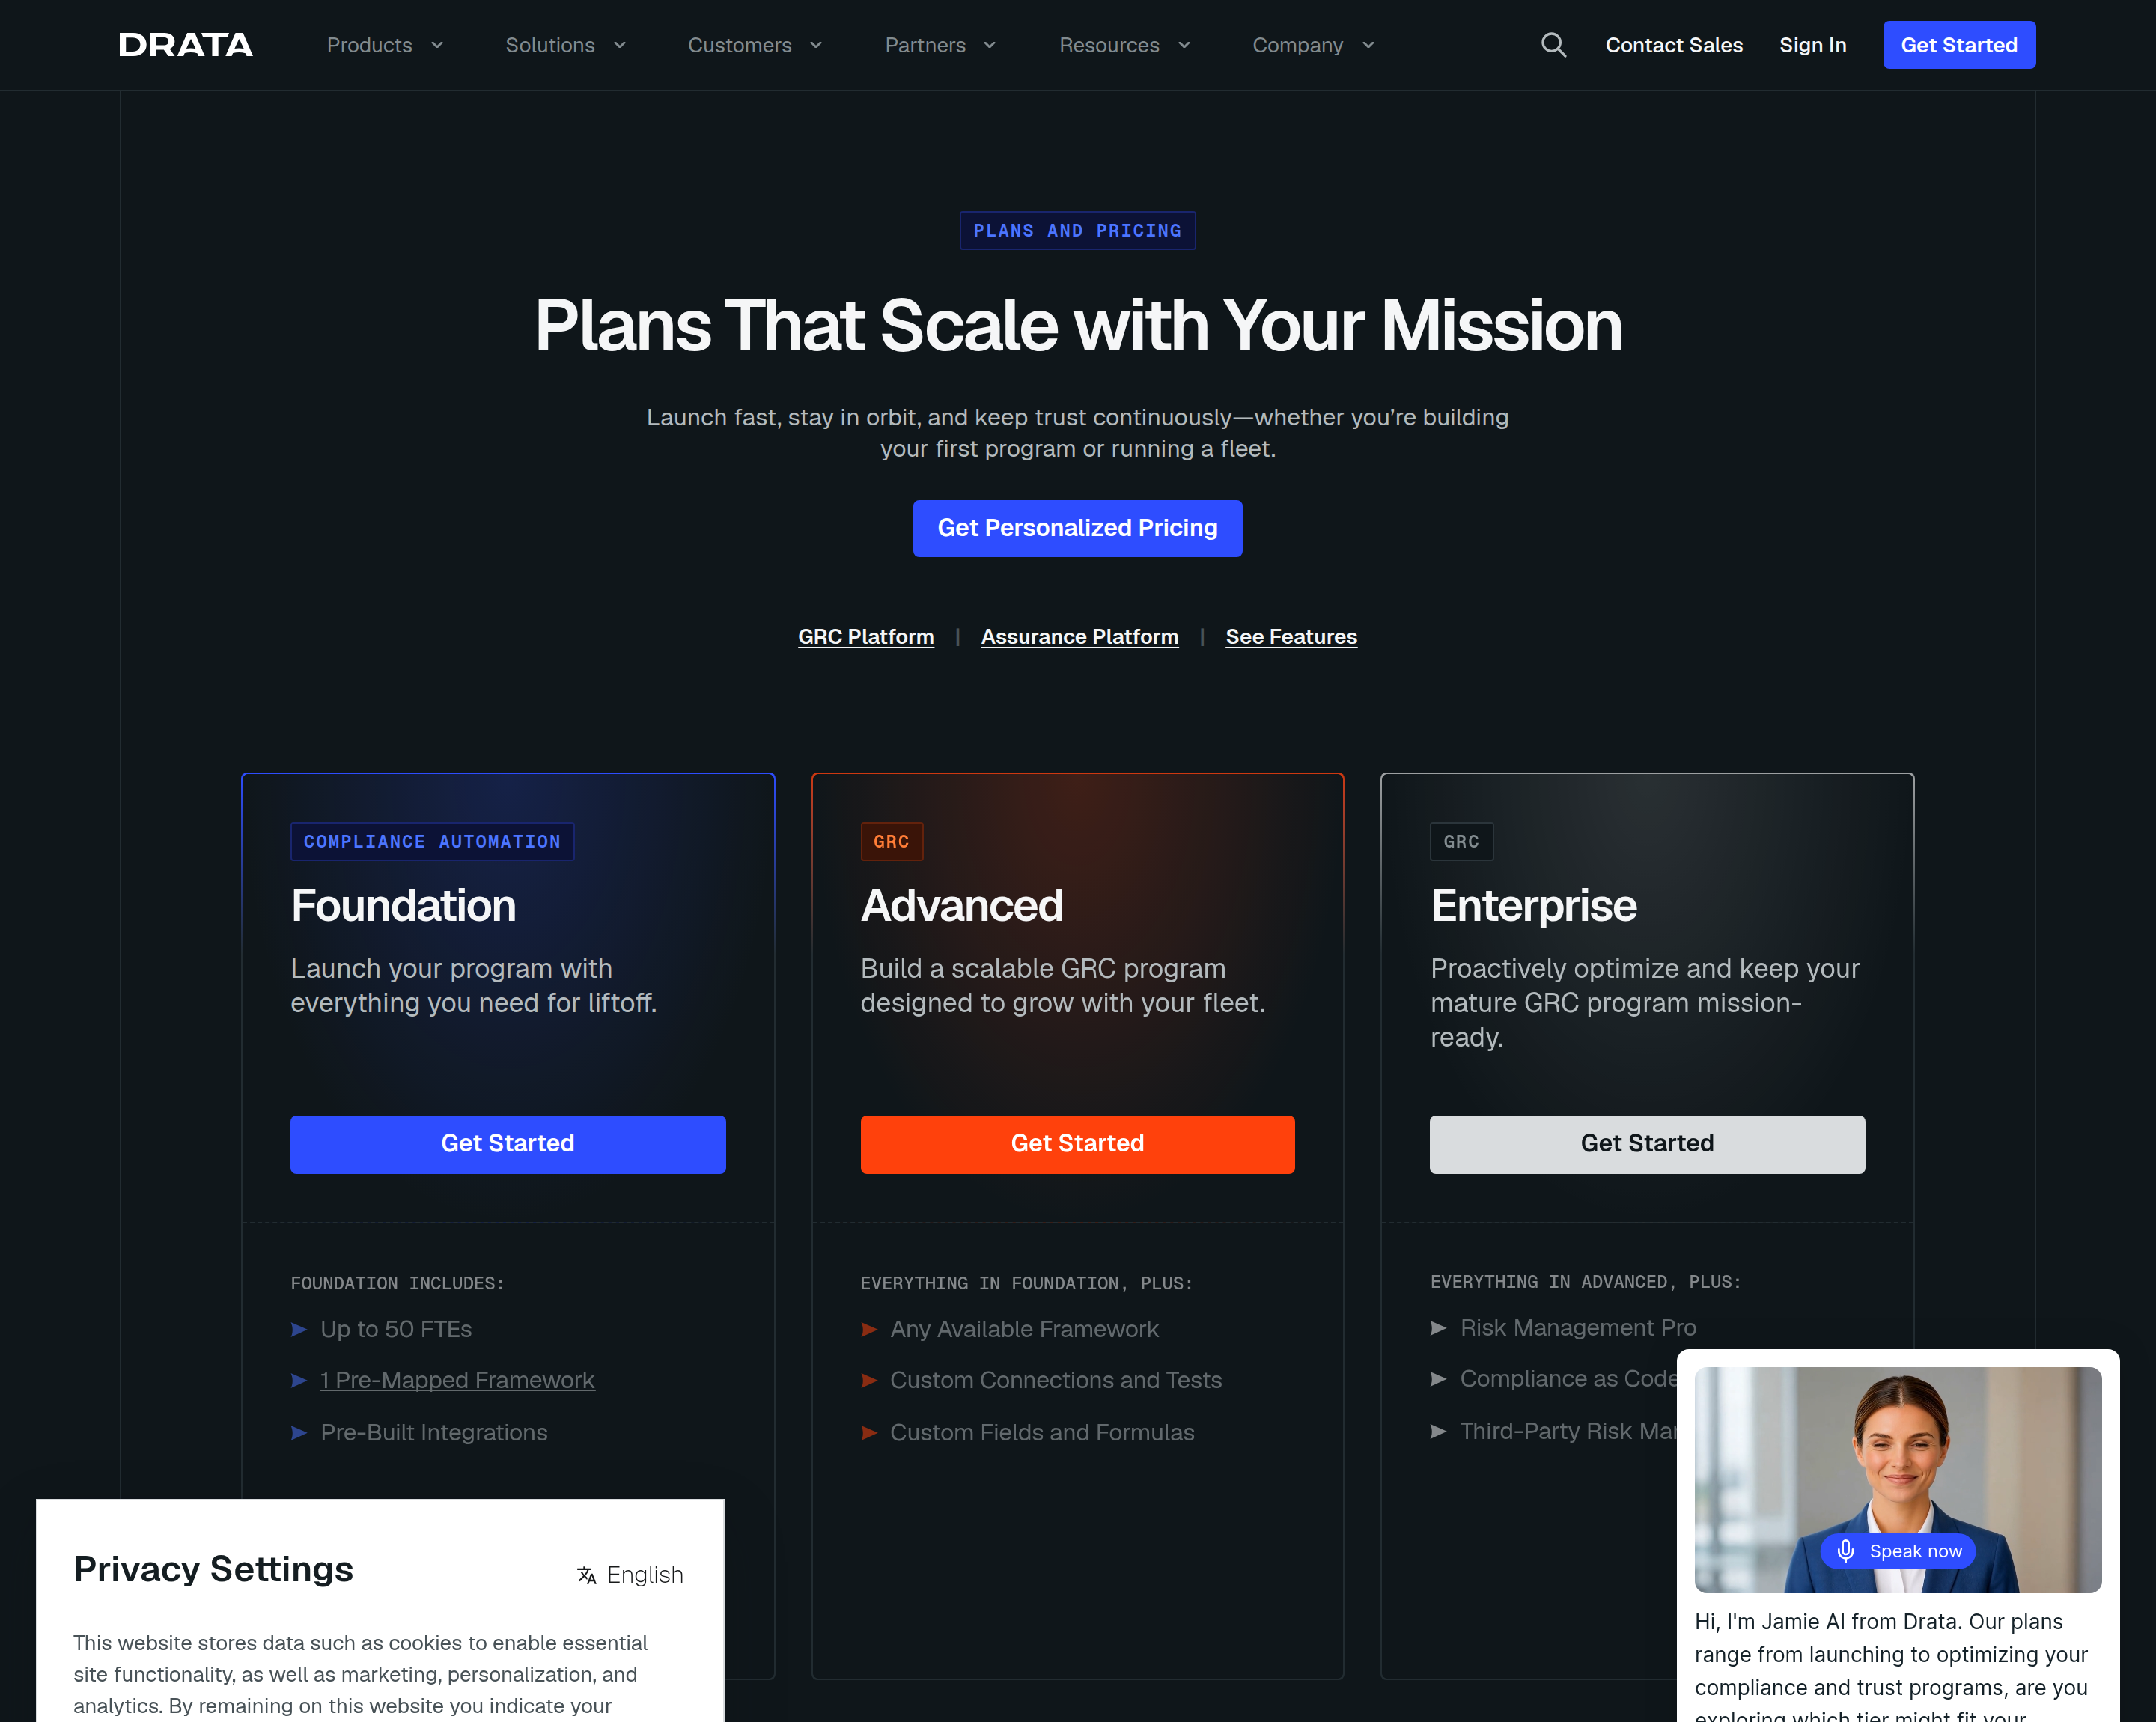
覆盖范围对照表
| Secureframe | Drata | Venvera | |
|---|---|---|---|
| SOC 2、ISO 27001、HIPAA、GDPR、PCI DSS | 是 | 是 | 是 |
| CMMC | 是,且明显侧重国防领域 | 是 | 是 |
| FedRAMP、HITRUST、TISAX | 是 | 是 | 否 |
| DORA、NIS2 | 已列出 | 已列出 | 是,支持监管报送和按国家建模 |
| eIDAS 2.0、MiCA、Solvency II、CRA | 未列出 | 未列出 | 是 |
| SAMA CSF、NCA ECC、UAE IA、NDPA | 未列出 | 未列出 | 是 |
| 公开定价 | 否 | 否 | 是,每月 EUR 399 起 |
| 网站本地化 | 德语、西班牙语、法语 | 无 | 保加利亚语、德语、阿拉伯语、中文 |
| 客户参考案例 | 丰富 | 丰富 | 暂无 |
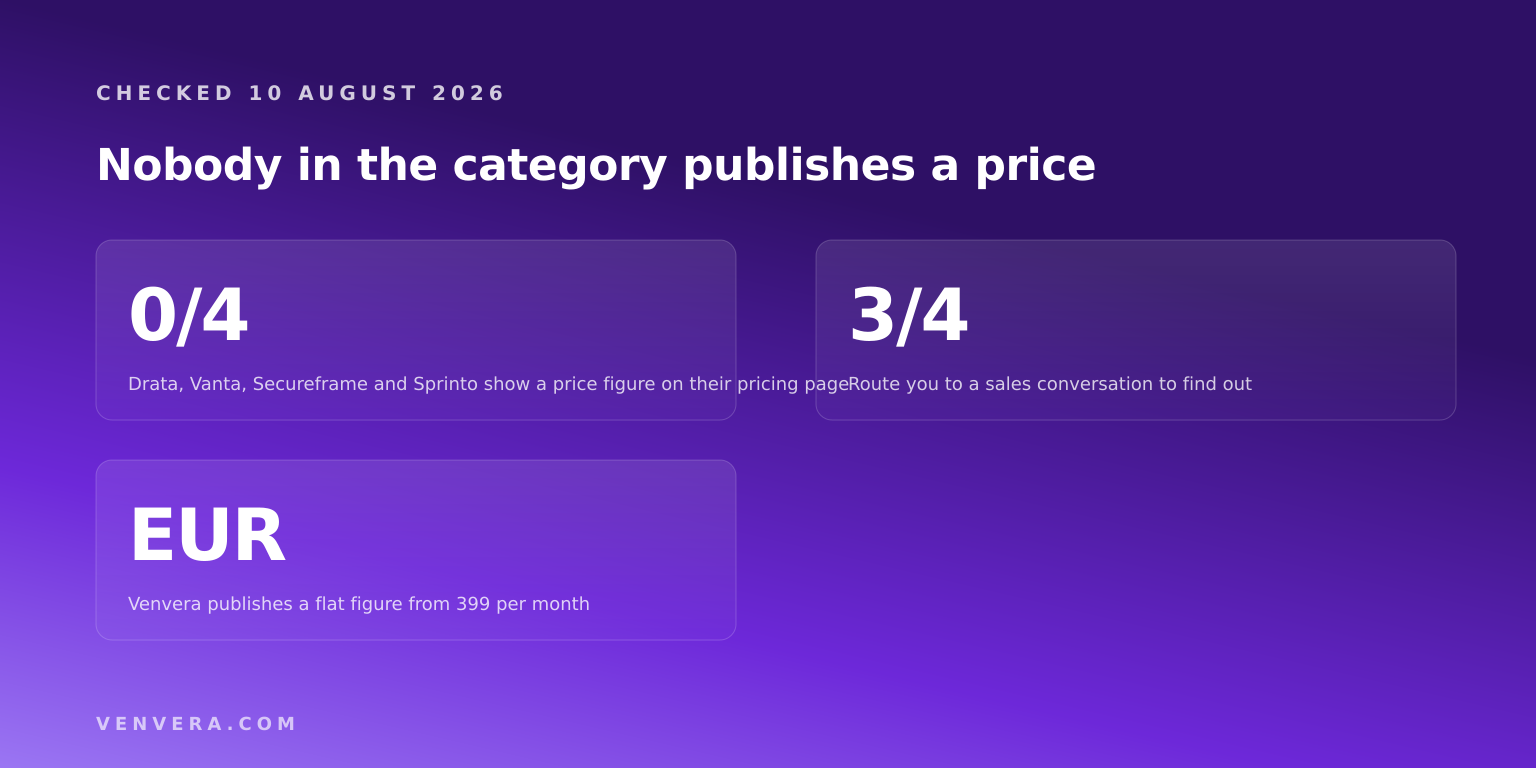
谁该选哪一家
- 规划中有 CMMC 或国防合同:优先考虑 Secureframe。
- 您的审计机构有明确偏好:听从其偏好。这是几乎不花成本就能获得的信息,而且能为您消除一整年的摩擦。
- 您需要 FedRAMP、HITRUST 或 TISAX:这两家中任选其一即可。Venvera 不涵盖这些框架。
- 您的义务最终落在欧洲的监管报送上:两者都不是为此而打造的,这篇对比解释了其中的原因。
坦率地说,Venvera 的不足在于:
- 尚无客户参考案例。Venvera 是一款新产品。如果一长串参考客户名单是您评估的一部分,那么这一点对我们不利,任何辩解都改变不了这一事实。
- 集成库较小。老牌厂商在连接器上已经投入了多年时间。请首先确认您所依赖的具体集成是否可用。
- 不支持 FedRAMP、HITRUST 或 TISAX。如果其中任何一项在您的规划之中,请考虑其他产品。
第三种选择
如果您在遵循审计标准的同时,还需要应对欧盟或海湾地区的监管制度,Venvera 会将这些制度作为持续维护的控制措施集进行管理,并共享证据;Venvera 公布统一价格,每月 EUR 399 起,数据存储在阿姆斯特丹。您可以从免费就绪度检查开始,也可以查看 Drata 替代方案了解更广泛的选择,或查看 Secureframe 竞争对手了解与 Secureframe 同类的产品。
常见问题
Secureframe 和 Drata 哪个更好?
两者在审计标准方面几乎完全重叠。对于 CMMC 和国防相关工作,Secureframe 值得考虑;Drata 的审计工作流则更适合美国审计机构。大多数决定最终取决于商业条款以及您的审计师的偏好。
Secureframe 和 Drata 是否公布价格?
两者都不公布。经 2026 年 8 月 10 日核查,两者都会引导您与销售人员沟通,因此价格需要与每位客户单独谈判,续约时还要再谈一次。
在 CMMC 方面哪个更好?
Secureframe 在国防领域的侧重更为明显。两者的目录中都列出了 CMMC,因此请让两家分别针对您的实际范围演示 SSP 和 POA&M 工作流。
两者能否处理 DORA 报送?
两者都列出了欧盟《数字运营韧性法案》(DORA)。请要求对方展示按照 EBA 的十五个模板、以 xBRL-CSV 格式导出的信息登记册,因为列出该框架与生成可提交的报送文件是两种不同的能力。