
产品对比
简短回答
如果您的合规范围是 SOC 2 和 ISO 27001,Drata 可以很好地应对,本页也不会改变您的想法。欧洲买家另寻他选的原因,比“Drata 以美国为先”要具体得多:欧盟监管制度往往以按规定格式、在法定时限内向监管机构提交材料告终。这与审计师阅读的证据包是不同的交付物,而为后者打造的平台并不会自动生成前者。
声明:Venvera 是本文比较的产品之一,因此请将有关 Venvera 的各行内容视为利益相关方的陈述。关于其他供应商的所有内容均取自其自身的公开文档和定价页面,核实时间为 2026 年 8 月。供应商会更新自己的产品;在签约之前,请核实任何对您的决策至关重要的信息。
真正重要的区别
合规自动化最初是为了解决一个问题而发展起来的:向审计师证明控制措施在一段时间内有效运行。证据收集、持续监控和审计工作流都服务于这一目的。这是一个真实存在的问题,也得到了很好的解决,而且它涵盖了美国软件公司的大部分需求。如果您想看正面对比,请参阅 Drata vs Vanta、Vanta 替代方案和 Sprinto vs Vanta。
欧洲法规往往要求的是另一回事。根据欧盟《数字运营韧性法案》(DORA),您需要向国家主管机构报送信息登记册。根据欧盟 NIS2 指令,您需要向国家主管机构进行登记,并在法定时限内通过国家渠道报告事件。根据欧盟《网络弹性法案》(CRA),您需要向 ENISA 报告。这些都是有规定格式、校验规则和截止期限的提交,而且不涉及任何审计师。
一个能生成出色审计证据的平台,并不一定就生成了一份报送文件。这两种成果基于相互重叠的数据构建,但它们并不是同一种产出。
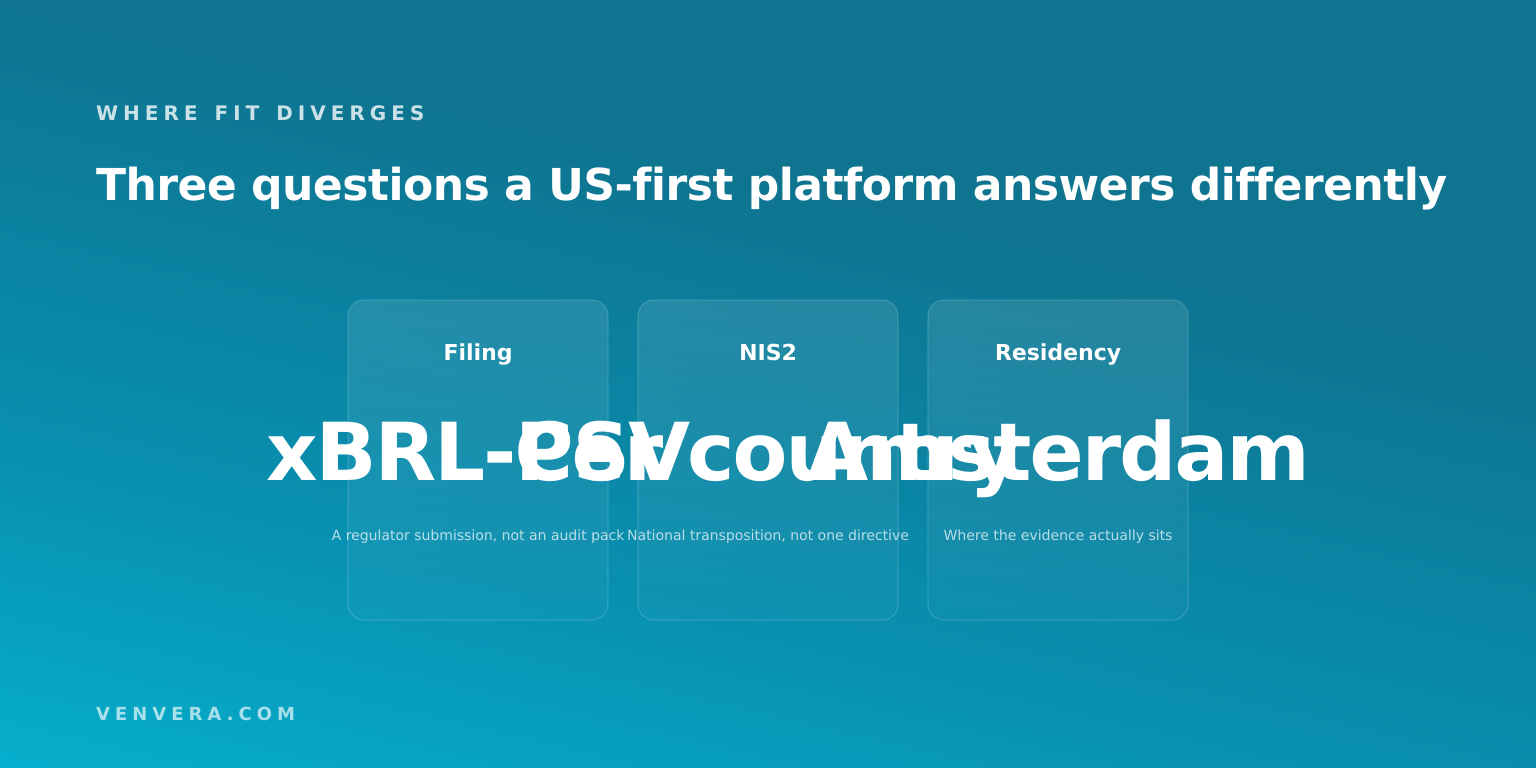
差距体现在哪三个方面
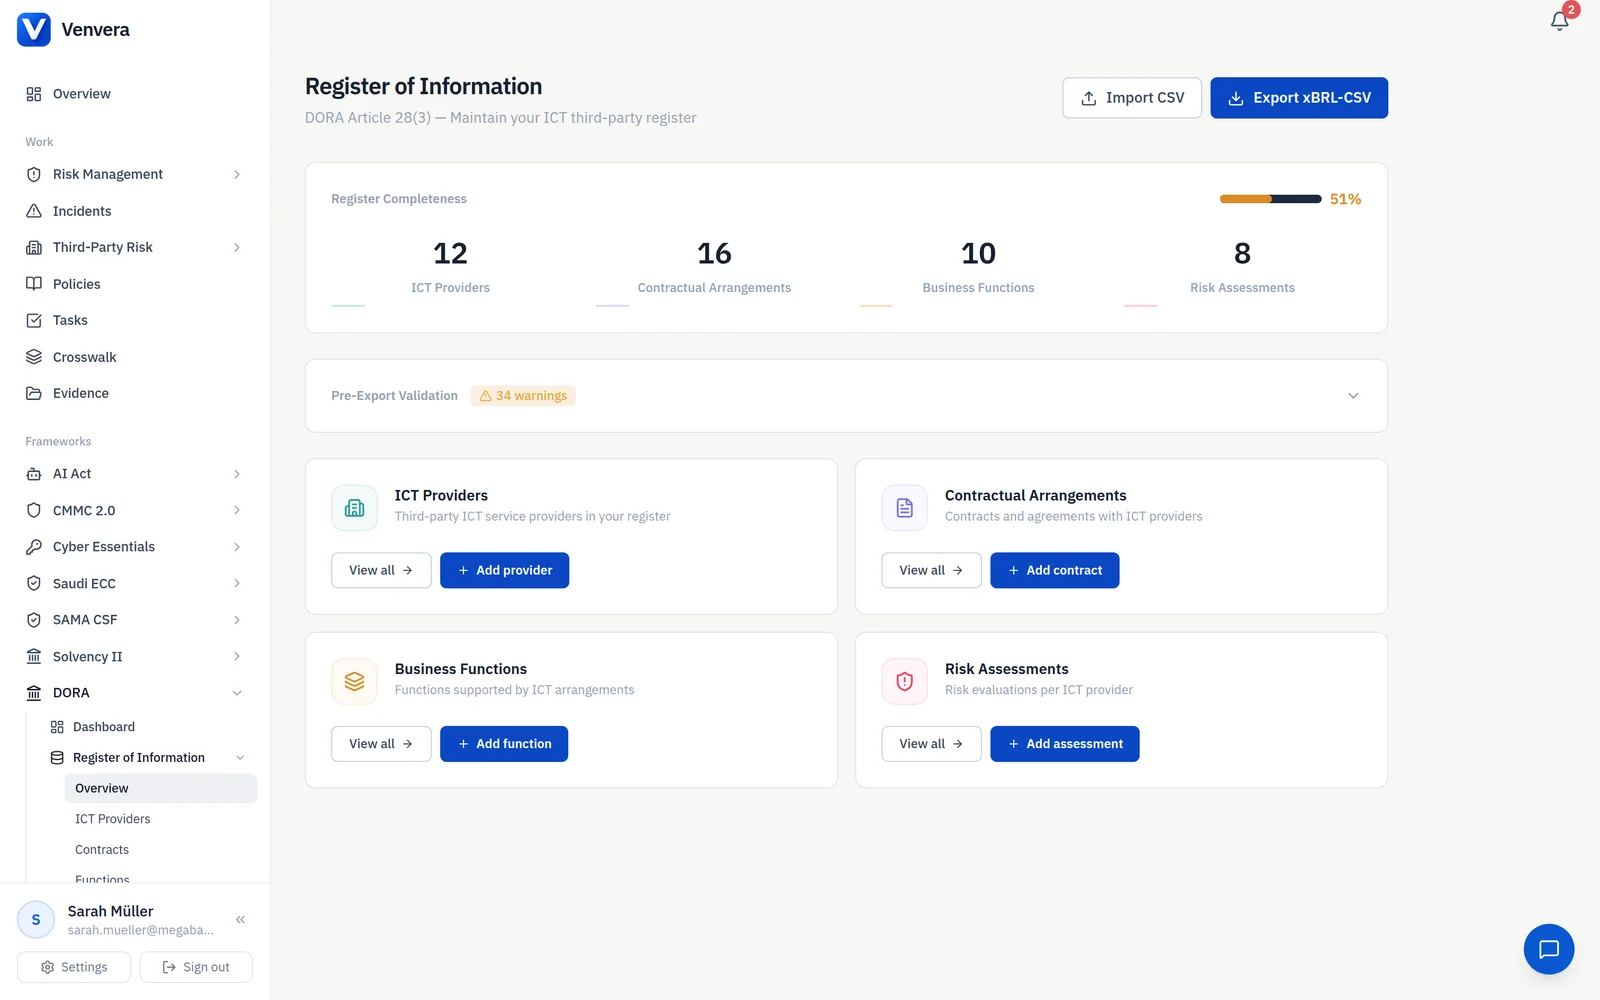
1. DORA 信息登记册。它由 Implementing Regulation (EU) 2024/2956 定义的 15 个相互关联的模板组成,以 xBRL-CSV 格式报送,一旦不符合结构性校验规则就会被直接拒收,而不是附上意见退回。要生成它,需要数据模型、表格之间的交叉引用以及导出功能。我们在为什么您的信息登记册屡遭拒收一文中详细介绍了各种失败情形。
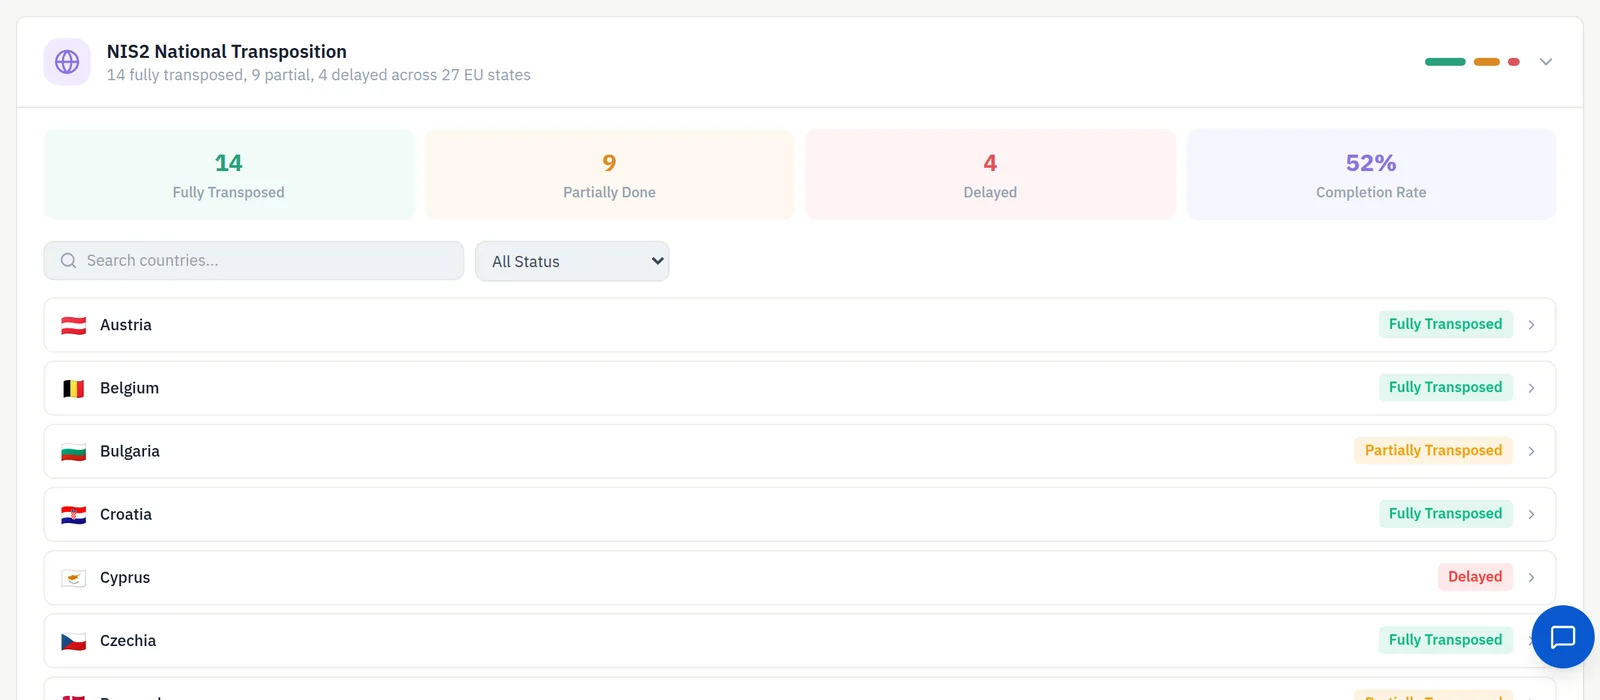
2. NIS2 是顶着同一个名字的 27 套制度。它是一项指令,因此真正约束您的是本国的转化立法。适用范围门槛、登记义务、报告门户和罚款上限都各不相同。在五个成员国运营的集团,需要对这些差异进行建模,而不是只用一份指令层面的检查清单。我们在 NIS2 罚款与处罚中介绍了具体机制,在 NIS2 合规成本中介绍了对预算的影响。
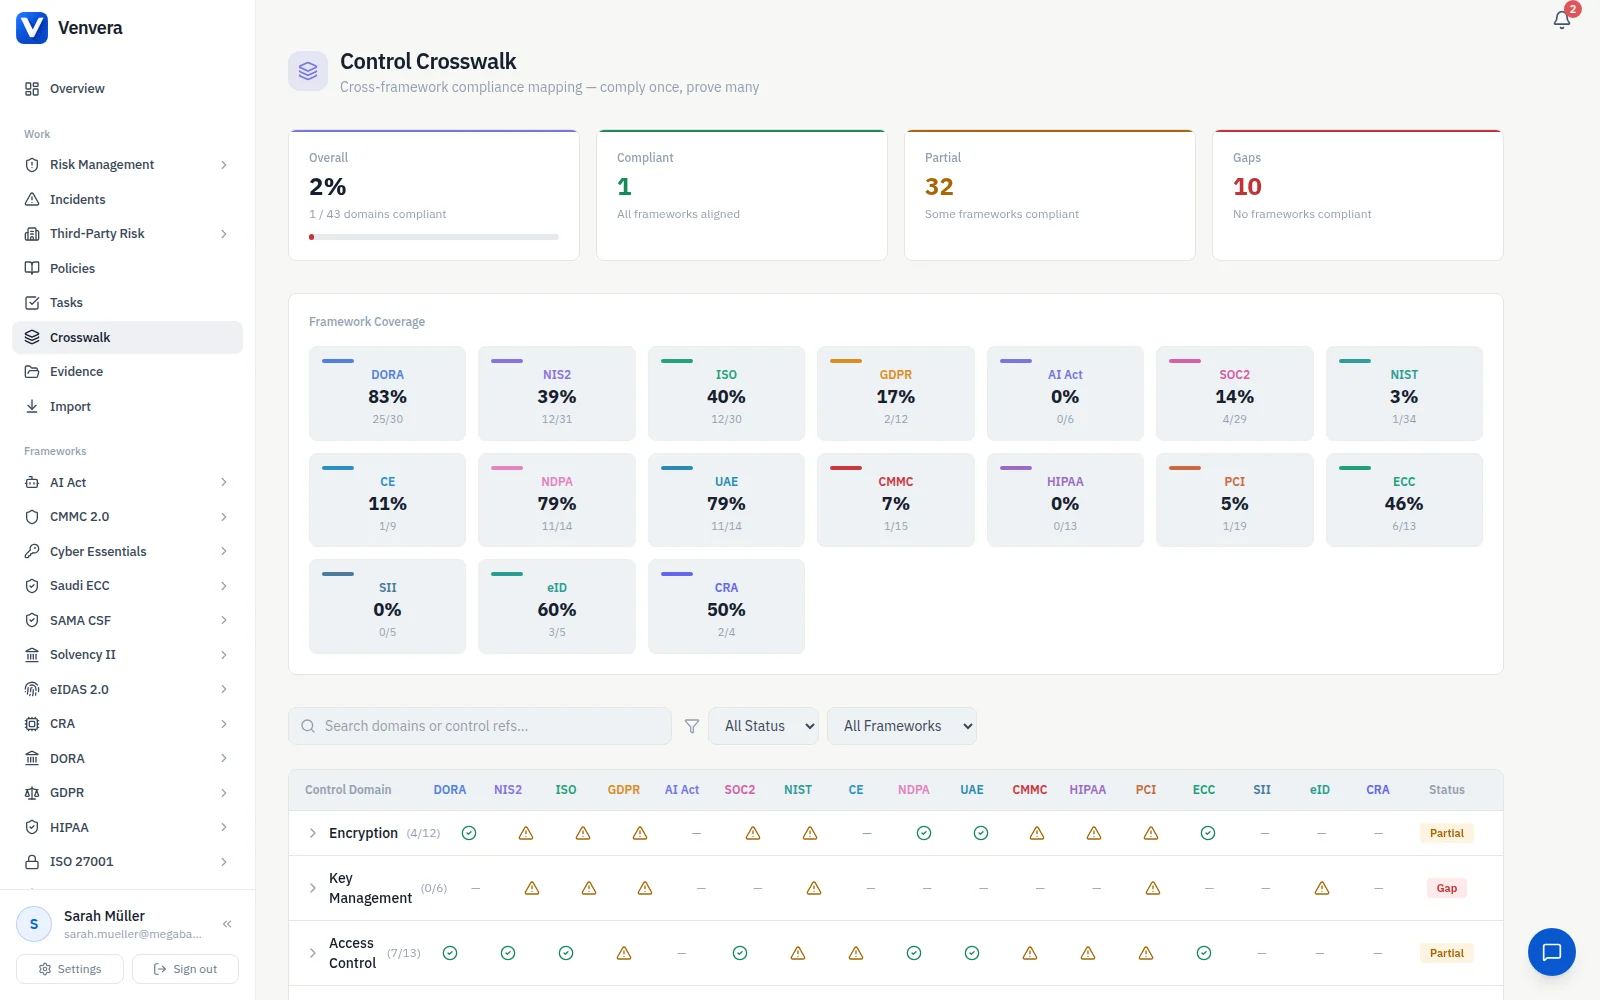
3. 根本不在美国平台目录中的监管制度。对于在欧洲、海湾地区和非洲开展业务的组织来说,需要应对的制度包括 eIDAS 2.0、欧盟《加密资产市场监管条例》(MiCA)、Solvency II、欧盟《网络弹性法案》(CRA)、SAMA CSF、Saudi NCA ECC、UAE Information Assurance 以及尼日利亚的 NDPA。这些制度都没有以框架页面的形式出现在 Drata 公布的目录中,这是他们针对自身市场作出的合理产品决策,而不是疏忽。
各平台目录中包含哪些欧盟和海湾地区监管制度
| 监管制度 | 是否在 Drata 公布的框架目录中 | 是否在 Venvera 中 |
|---|---|---|
| SOC 2、ISO 27001、HIPAA、PCI DSS、GDPR | 是 | 是 |
| NIS2 | 是 | 是,按各成员国的转化立法建模 |
| DORA | 是 | 是,包括以 xBRL-CSV 格式报送信息登记册 |
| EU AI Act | 列有 ISO 42001 和 NIST AI RMF | 是,按法规本身建模 |
| 《网络弹性法案》(CRA) | 未列出 | 是 |
| eIDAS 2.0 | 未列出 | 是 |
| MiCA | 未列出 | 是 |
| Solvency II 第二支柱 | 未列出 | 是 |
| SAMA CSF、Saudi NCA ECC | 未列出 | 是 |
| UAE Information Assurance | 未列出 | 是 |
| 尼日利亚 NDPA | 未列出 | 是 |
| FedRAMP、CMMC、NYDFS、TISAX、HITRUST | 是 | CMMC 是,其他否 |
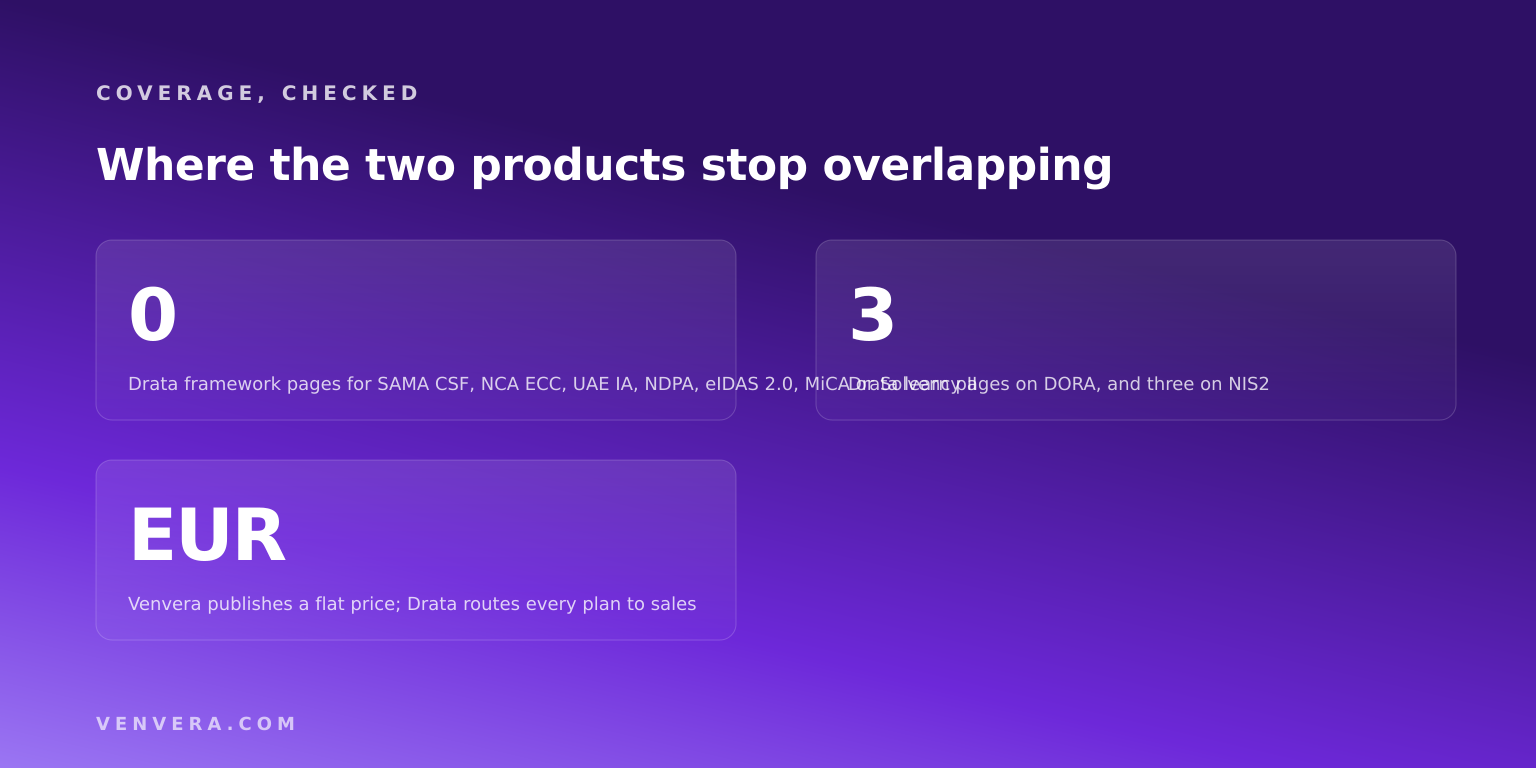
请注意最后一行。Drata 覆盖了 Venvera 未覆盖的美国联邦和国防领域制度,这种不对称是双向的。如果 FedRAMP 或 HITRUST 在您的规划之中,这就是选择他们的一个直接理由。
数据驻留是否重要,还是只是一个话术?
这完全取决于是否有人能把它变成对您的合同要求。对于大多数公司来说,这只是一种偏好。当监管机构或大客户询问有关您控制措施的证据在何处处理时,它就变得具体了,这种情况会出现在金融服务外包审查和公共部门采购中。
坦率地说:欧盟托管是一项对部分买家重要、对另一些买家并不重要的功能。它并不说明一款产品是为谁而做的,也不会让一个平台变得更好。Venvera 将数据存放在阿姆斯特丹,是因为其中一部分买家需要用合同而不是偏好来回答这个问题。
继续使用以美国为先的平台的合理理由
- 您的义务确实只有 SOC 2 和 ISO 27001。那么本页的大部分内容与您无关,拥有更大集成库的成熟平台是更好的选择。
- 您需要 FedRAMP、HITRUST 或 TISAX。Venvera 不覆盖这些框架。
- 集成的广度是您的硬性约束。Drata 和 Vanta 在连接器上投入了多年,成效有目共睹。
- 您希望看到一长串客户案例。Venvera 是一款新产品,目前还没有可提供的客户案例,这是一个合理的异议,我们无法辩驳。
一个结论是“总是应该更换”的比较页面不值得一读。真正的主张要具体得多:如果您的合规年度以向欧洲监管机构报送材料告终,请确认您所购买的产品确实能生成这份报送文件。
如何通过一次通话检验任何供应商
四个问题,没有一个能用一张幻灯片来回答。
- “请给我看信息登记册的导出文件。”要求查看 xBRL-CSV 文件,而不是一个显示登记册已完成的仪表板。
- “请把两个成员国的欧盟 NIS2 指令要求并排展示给我看。”如果产品只对指令本身建模,那么跟踪这些差异就成了您自己的问题。
- “我们的证据存储在哪里?这会写进合同吗?”写在幻灯片里的存储位置与写在数据处理协议(DPA)里的存储位置,是两种不同的承诺。
- “价格是多少?续约时又是多少?”两个都要问。正是第二个数字把人们带到了像本页这样的页面上。
也向 Venvera 提出同样的四个问题。如果答案站不住脚,无论如何,这次比较都已经达到了目的。
对照您自己的义务来看
免费就绪度检查会针对真正适用于您的各项监管制度为您的现状评分,无需提供电子邮件,而欧盟《数字运营韧性法案》(DORA)和 NIS2 工作区则展示了上文所述的报送功能和按国家区分的处理方式。定价已公开,起价为每月 EUR 399。如果您是因为一份续约报价来到这里,续约救援介绍了迁移路径,更广泛的选择则在 Drata 替代方案中进行了比较。
常见问题
对于欧盟公司来说,Drata 是一个好选择吗?
对于要求为 SOC 2、ISO 27001 和欧盟《通用数据保护条例》(GDPR)的欧盟公司来说,是的。当义务包括报送 DORA 信息登记册、根据本国 NIS2 法律进行登记和报告,或者涉及 eIDAS 2.0、欧盟《加密资产市场监管条例》(MiCA)或 Solvency II 等未出现在其公布目录中的制度时,这个问题就变得尖锐起来。
Drata 支持 DORA 吗?
DORA 出现在 Drata 公布的框架目录中。各供应商之间的差异在于,平台能否按照 15 个 EBA 模板、以 xBRL-CSV 提交格式生成信息登记册,因此请要求查看导出的文件,而不是一个完整度评分。
为什么 NIS2 需要按国家提供支持?
NIS2 是一项指令,因此它通过本国的转化立法对您产生约束。适用范围门槛、登记义务、报告渠道和罚款上限因成员国而异,因此在多个国家运营的集团需要对这些差异进行建模,而不是只用一份指令层面的检查清单。
欧盟数据驻留真的重要吗?
当有人能够通过合同向您提出这一要求时,它就很重要,这在金融服务外包审查和公共部门采购中很常见;否则它只是一种偏好。对于有需要的买家来说,它是一项功能,而不是衡量产品质量的标准。
Drata 能做哪些 Venvera 做不到的事?
FedRAMP、HITRUST、TISAX 和 NYDFS 出现在 Drata 的目录中,而不在 Venvera 的目录中。Drata 还拥有更大的集成库和多年的部署经验,而 Venvera 是一款还没有客户案例的新产品。这些都是实实在在的考量因素,应当认真权衡。