

精选榜单
对于国防工业基础中的许多企业而言,CMMC 就绪度现在已与合同资格直接挂钩。如果一款合规工具能够处理 SOC 2,却把 CMMC 视为路线图事项,那么分包商可能无法在 DFARS 252.204-7021 条款规定的日期前提供 CMMC Level 2 的证据。因此,原生支持 CMMC,而不是标注“即将推出”,已经成为一个实际的采购问题。
网络安全成熟度模型认证(CMMC)2.0 是美国国防部用于确保国防承包商和分包商保护受控非密信息(CUI)和联邦合同信息(FCI)的框架。随着 CMMC 最终规则于 2024 年底发布且执法现已启动,国防工业基础(DIB)中的每个组织都需要证明其达到相应级别的合规要求,否则将面临失去合同的风险。
CMMC 2.0 将原有五级模型简化为三级。Level 1 涵盖 17 项用于保护 FCI 的基础保障实践。Level 2,也就是大多数承包商所需的级别,对应 NIST SP 800-171 Rev 2 的 110 项安全要求。Level 3 针对最敏感的 CUI 环境,增加了来自 NIST SP 800-172 的要求。
在做出任何工具决策之前,需要先作出一个判断:范围决定成本。在采购任何工具之前,每花一小时缩小 CUI 边界,都会带来数倍回报,因为相关实践适用于边界内的一切内容。将 CUI 放入小型、明确隔离区的承包商,最终会得到一个可管理的计划。让 CUI 扩散到企业网络各处的承包商,则是在为保护整个公司买单。
本指南评估了 CMMC 2.0 的顶级合规平台,重点关注 NIST 800-171 映射、跨框架能力,以及在管理 CMMC 的同时处理其他合规义务的实际情况。
CMMC 2.0 级别一览
Level 1(基础):与 FAR 52.204-21 对齐的 17 项实践。自我评估。保护 FCI。
Level 2(高级):与 NIST SP 800-171 Rev 2 对齐的 110 项实践。关键 CUI 需要第三方评估(C3PAO);部分项目可进行自我评估。保护 CUI。
Level 3(专家):110+ 项实践,包括 NIST SP 800-172 子集。政府主导评估。保护最高敏感度的 CUI。
🔍
评估标准
选择 CMMC 2.0 平台时应关注什么
CMMC 合规在几个重要方面不同于 SOC 2 或 ISO 27001。该框架以实践为基础、以评估为驱动,并且直接关系到合同资格。您选择的平台必须能够处理这些特定要求。
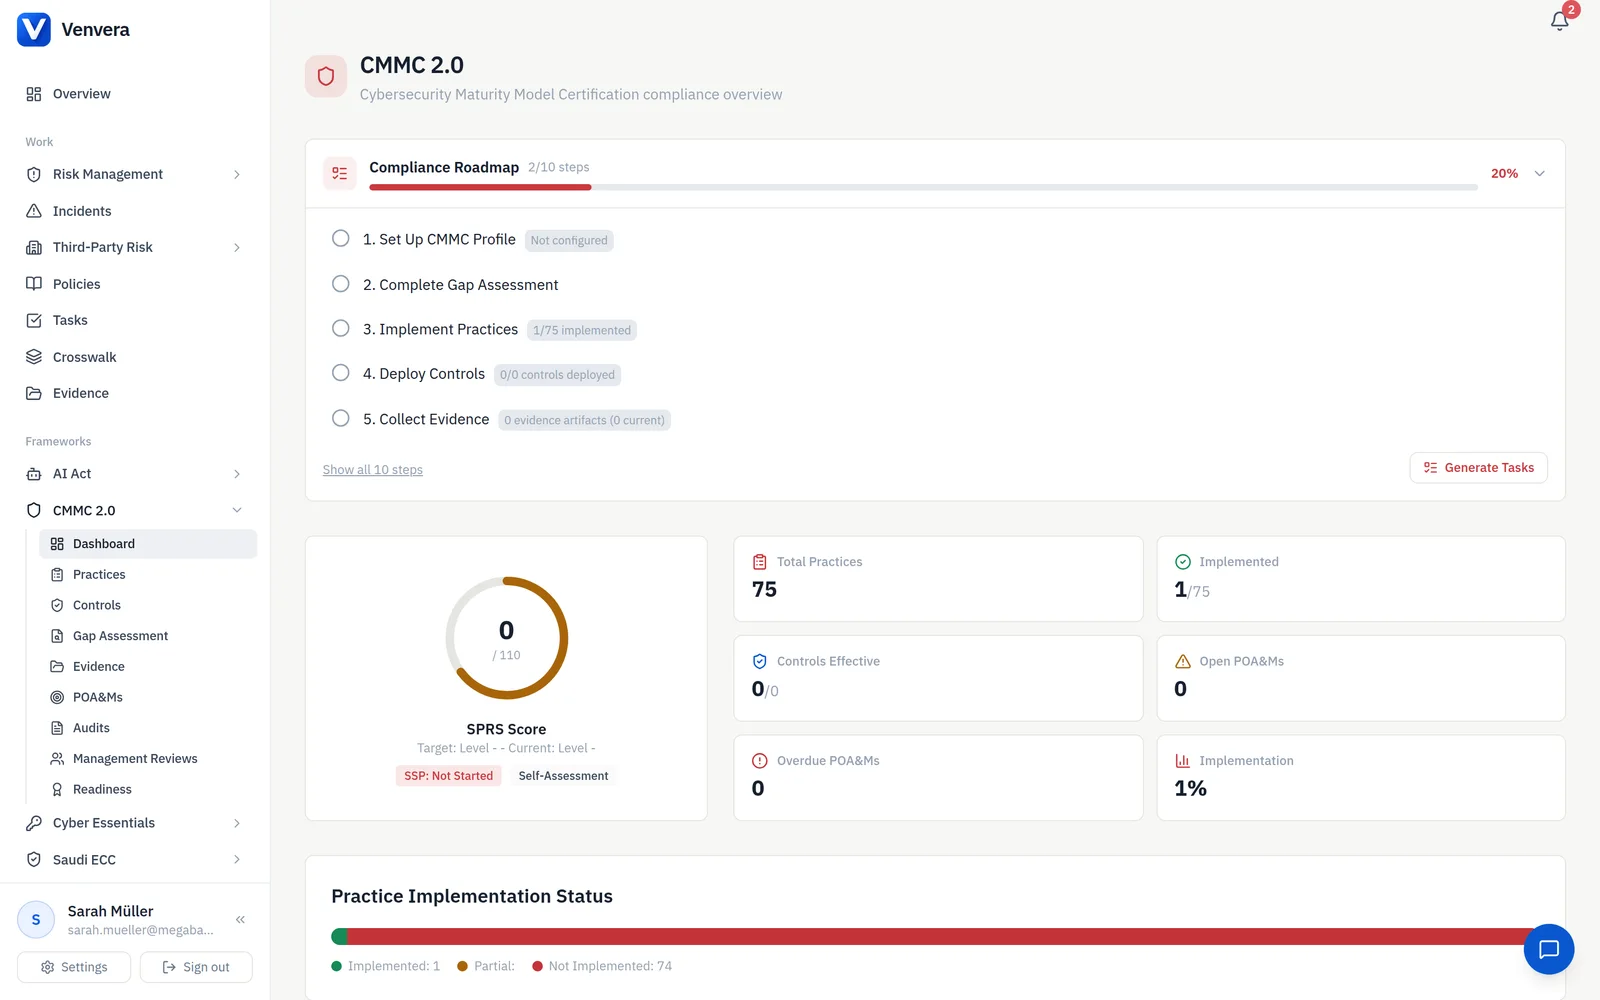
NIST 800-171 Rev 2 映射
CMMC Level 2 直接纳入了 NIST SP 800-171 Rev 2 的全部 110 项要求,并组织为 14 个族。平台必须将每项 CMMC 实践映射到其 800-171 来源要求。
SSP & POA&M 支持
系统安全计划以及行动计划与里程碑是 CMMC 的核心工件。平台应生成并维护这些文档,而不是要求您在 Word 中自行构建。不过需要调低预期:评估人员会仔细阅读 SSP,一份无人编辑过的生成文档读起来就完全像生成文档。无论工具产出什么,都要为叙述性内容预留真实的撰写时间。
评估就绪度
CMMC Level 2 要求由 C3PAO 进行第三方评估。平台应跟踪就绪度、识别差距,并为评估人员整理证据。
SPRS 分数跟踪
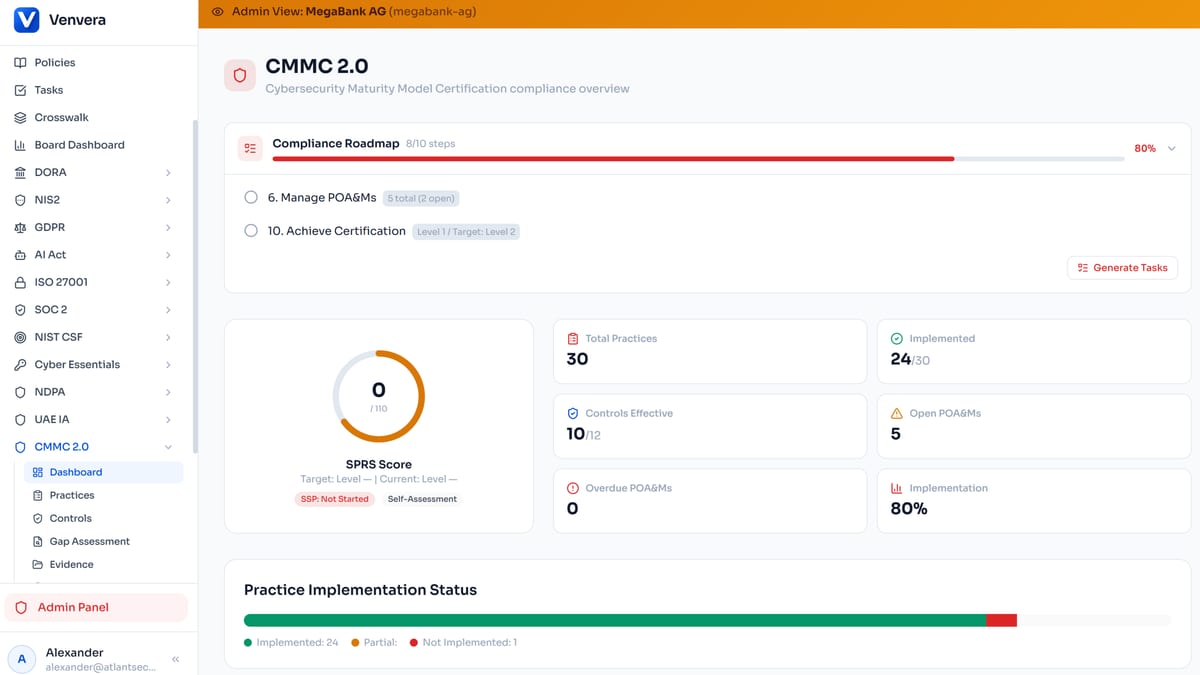
必须计算并提交供应商绩效风险系统分数(范围为 -203 到 110)。平台应根据已实施的实践自动完成此计算。算术很简单,难的是其中的博弈。分数会被合同另一方的主承包商和项目办公室看到,因此诚实的低分会引来棘手问题,而乐观的分数则是一项您必须在评估中承担责任的声明。
跨框架映射
许多国防承包商还需要 ISO 27001、SOC 2 或 NIST CSF。CMMC 实践与这些框架存在大量重叠。跨框架映射可以消除重复工作。
CUI 范围管理
界定 CUI 边界对 CMMC 至关重要。平台应帮助记录哪些系统、网络和流程处理 CUI,并跟踪您的合规边界范围。请在购买前完成这项工作。如果边界仍在变化时就选择平台,意味着您已经填写的每一组控制措施都要重新界定范围。
🏆
平台评测
2026 年排名前 5 的 CMMC 2.0 合规平台

| 我们如何比较这些平台 | |
|---|---|
| 制作时间 | 2026 年 7 月,基于公开的供应商文档以及对 Venvera 产品的实际使用。 |
| 竞品 | 未进行实际上手测试。描述基于 2026 年 7 月审阅的公开供应商文档。 |
| 方法 | 采用定性方法,使用 CMMC 2.0 特定标准,而非数字评分。标准包括原生 CMMC 实践覆盖范围、NIST 800-171 Rev 2 映射、SSP 和 POA&M 支持、评估就绪度以及跨框架复用。 |
| 证据标签 | Venvera 能力已在产品中验证。竞品能力根据公开文档描述(请验证),或标注为无法从 2026 年 7 月审阅的公开文档中确认,这并不等同于确认不存在。 |
| 请验证 | 供应商能力和定价经常变化;在决策前请向各供应商确认当前详情。 |
我们的平台
1. Venvera
Venvera 将 CMMC 作为原生支持的框架,并将 CMMC Level 2 实践完整映射到其 NIST SP 800-171 Rev 2 来源要求。平台按照 14 个 NIST 800-171 系列组织实践,包括 Access Control、Awareness and Training、Audit and Accountability、Configuration Management 等,提供结构化实施路径,与 C3PAO 评估机构评估您环境的方式保持一致。
一个值得关注的能力是跨框架映射。Venvera 的 150+ 项映射将 CMMC 实践连接到 NIST CSF、ISO 27001 和 SOC 2 控制措施。实施 CMMC AC.L2-3.1.1(Authorised Access Control)后,Venvera 会自动将其映射到 ISO 27001 A.9.1.1、NIST CSF PR.AC-1 和 SOC 2 CC6.1。对于同时服务需要 SOC 2 的商业客户(商业双用途场景常见)或需要 ISO 27001 的国际客户(国际防务合作常见)的国防承包商,这避免了在三个独立框架中重复实施同一控制措施三次。
CMMC、SOC 2、ISO 27001 和其他框架均提供透明定价,价格从 €399/月起。需要 CMMC 和 SOC 2(商业双用途场景常见),或 CMMC 和 ISO 27001(国际防务合作常见)的国防承包商,可以在一个工作区中同时运行两者。对于有跨大西洋要求的组织,可选择位于阿姆斯特丹的欧洲数据托管。
证据:已在 Venvera 产品中验证。
110
NIST 800-171 实践
150+
跨框架映射
EU
数据托管
2. Secureframe
Secureframe 的公开文档介绍了专门的 CMMC 支持,包括将 CMMC 实践映射到 NIST 800-171、SSP 模板以及 POA&M 跟踪。其从云和身份服务提供商自动收集证据的能力,被描述为既适用于 SOC 2,也适用于 CMMC 相关控制措施。
其公开文档还列出了 SOC 2、ISO 27001 和 美国《健康保险流通与责任法案》(HIPAA),适合有商业合规需求的国防承包商。我们在 2026 年 7 月审阅的公开文档中,未确认其支持欧盟特定框架(欧盟《数字运营韧性法案》(DORA)、欧盟 NIS2 指令、欧盟《通用数据保护条例》(GDPR))。请直接向 Secureframe 确认 CMMC 的打包方式和定价。
证据:见 2026 年 7 月审阅的公开供应商文档所述(请向供应商核实);未进行上手测试。
优势
专用 CMMC 模块
优势
SOC 2 + HIPAA 组合
弱点
无 EU 框架
3. Vanta
Vanta 的公开文档主要围绕 SOC 2 和 ISO 27001。文档提到了 NIST 800-171 映射,但我们在 2026 年 7 月审阅的公开文档中,未找到专用 CMMC 工具,例如 SSP 生成、SPRS 评分或 C3PAO 评估就绪度工作流。需要这些特定 CMMC 材料的团队,应向 Vanta 确认当前支持情况。
对于主要需求是面向商业客户取得 SOC 2 的国防承包商,Vanta 更广泛的平台仍可能值得评估。请直接向供应商确认 CMMC 支持的深度,以及 CMMC 的打包和定价方式。
证据:见 2026 年 7 月审阅的公开供应商文档所述(请向供应商核实);未进行上手测试。
4. Drata
我们在 2026 年 7 月审阅的 Drata 公开文档中,未找到原生 CMMC 支持。其持续监控和基础设施层面的检查可以支持许多 CMMC 技术控制措施,但如果没有专用的 CMMC 实践映射、SSP 工具或 SPRS 评分,国防承包商很可能需要在自定义框架之上自行搭建 CMMC 特定结构。请向 Drata 确认当前 CMMC 计划。
Drata 广泛用于 SOC 2 和 ISO 27001 等商业合规;它是否适合以 CMMC 为主导的项目,取决于您需要多少 CMMC 专用工具。
证据:见 2026 年 7 月审阅的公开供应商文档所述(请向供应商核实);未进行上手测试。
5. StrikeGraph
StrikeGraph 的公开文档描述了 NIST 800-171 映射能力,其以认证为中心的工作流可用于 CMMC 评估准备。其定位主要面向中端市场,因此较大的主承包商应确认 CMMC 工具是否匹配其规模。
对于正在推进 CMMC Level 1 或较为直接的 Level 2 自评估的小型国防分包商,StrikeGraph 可能较为合适。若大型组织需要经 C3PAO 评估的 Level 2,并同时处理多个其他框架,则应根据自身要求核验其跨框架映射能力。
证据:见 2026 年 7 月审阅的公开供应商文档所述(请向供应商核实);未进行上手测试。
📊
正面对比
CMMC 2.0 平台对比
| 能力 | Venvera | Secureframe | Vanta | Drata | StrikeGraph |
|---|---|---|---|---|---|
| 原生 CMMC 支持 | ✓ | ✓ | 基础 | 未确认 | 基础 |
| NIST 800-171 映射 | 完整 (110) | 完整 (110) | 部分 | 未确认 | 部分 |
| NIST CSF 交叉映射 | ✓ | 基础 | 基础 | 基础 | 未确认 |
| ISO 27001 交叉映射 | ✓ | 基础 | 基础 | 基础 | 未确认 |
| SOC 2 | 已包含 | ✓ | ✓ | ✓ | ✓ |
| DORA / EU 框架 | 已包含 | 未确认 | 未确认 | 未确认 | 未确认 |
| 定价模式 | 透明的分层定价 | 向供应商核实 | 向供应商核实 | 向供应商核实 | 向供应商核实 |
如何阅读此表:Venvera 条目已在 Venvera 产品中验证。竞品条目来自 2026 年 7 月审阅的公开供应商文档,属于定性判断;“未确认”是指在已审阅的公开文档中未找到该能力,并不表示该供应商不具备该能力。未对竞品进行上手测试,请向各供应商核实当前能力和定价。
🔗
跨框架智能
CMMC 实践映射到 NIST CSF、ISO 27001 和 SOC 2

CMMC Level 2 直接建立在 NIST SP 800-171 Rev 2 之上,而后者本身源自 NIST SP 800-53。这一传承关系意味着 CMMC 实践天然可以映射到 NIST 网络安全框架(CSF)(该框架也引用 SP 800-53)、ISO 27001 和 SOC 2。已经持有 ISO 27001 认证或已实施 SOC 2 控制措施的国防承包商,在 CMMC 上具有显著先发优势。但需要把握分寸:这种优势主要体现在技术实践上,而 CMMC 期望的文档化具体程度,是 SOC 2 就绪度工作很少能够产出的。可以复用控制措施,但随后要计划重写证据。
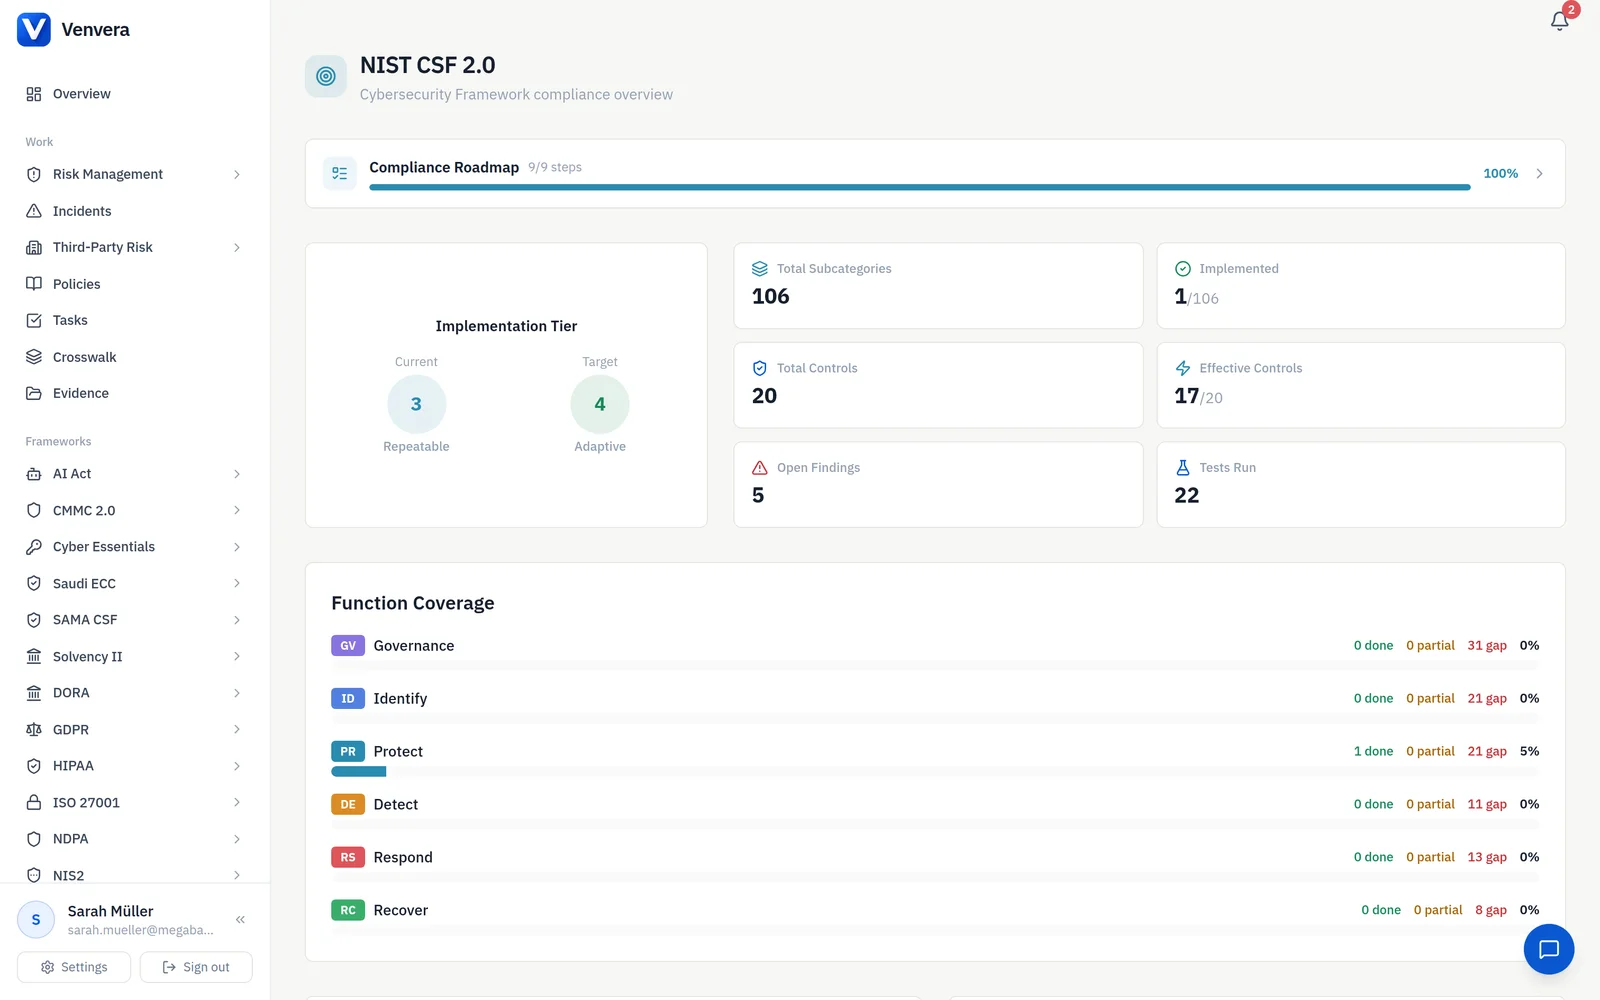

| CMMC 实践 | NIST 800-171 | NIST CSF | ISO 27001 | SOC 2 |
|---|---|---|---|---|
| AC.L2-3.1.1 | 3.1.1 | PR.AC-1 | A.9.1.1 | CC6.1 |
| AU.L2-3.3.1 | 3.3.1 | DE.CM-1 | A.12.4.1 | CC7.2 |
| CM.L2-3.4.1 | 3.4.1 | ID.AM-1 | A.8.1.1 | CC3.1 |
| IR.L2-3.6.1 | 3.6.1 | RS.RP-1 | A.16.1.1 | CC7.3 |
| RA.L2-3.11.1 | 3.11.1 | ID.RA-1 | A.12.6.1 | CC9.1 |
| SC.L2-3.13.1 | 3.13.1 | PR.AC-5 | A.13.1.1 | CC6.6 |
国防承包商的优势
借助 Venvera,同时服务商业市场的国防承包商可以通过一次实施工作推进 CMMC 和 SOC 2 就绪度。您的 CMMC 访问控制措施可映射到 SOC 2 CC6.1、ISO 27001 A.9 和 NIST CSF PR.AC,因此,一个统一项目可以同时支撑多个框架,而无需分别走政府与商业两条路径。
💰
成本分析
CMMC 合规软件的真实成本
如果把 C3PAO 评估成本、差距整改以及维护 110 项安全实践的运营开销都计算在内,CMMC 合规本已成本高昂。国防承包商最不需要的,是一个在已经紧张的预算之上再叠加按框架收费的合规平台。
请直截了当地向管理层说明各项成本占比。软件是这项预算中最小的一项。整改和评估才是主要成本,平台的价值在于缩短整改所需时间,而不是消除整改本身。
多数国防承包商至少需要 CMMC 加 SOC 2(用于商业两用场景),或 CMMC 加 ISO 27001(用于国际合作)。在按框架收费的平台上,每增加一个框架都可能增加订阅费用;如果为 EU 国防合作增加 NIST CSF 或 DORA,单独计价的框架数量还会继续上升。请直接向各供应商确认其当前定价模式。
Venvera 以每月 €399 起的透明价格提供 CMMC、SOC 2、ISO 27001、NIST CSF 和欧盟《数字运营韧性法案》(DORA),并通过交叉映射复用重叠工作。对于需要同时应对政府与商业要求交汇点的国防承包商,这能在范围扩大时保持定价可预期。
哪类平台适合哪类买方
Venvera - 最适合同时承担商业或 EU 义务的国防承包商,希望在一个工作区内将 CMMC 与 ISO 27001、SOC 2 和 NIST CSF 进行框架映射(已在产品中验证)。
Secureframe - 最适合希望在 SOC 2 和 HIPAA 之外拥有专用 CMMC 模块的团队(公开文档中有描述,请核实)。
Vanta - 最适合以 SOC 2 为主线,并将 CMMC 作为次要路径加入的团队(公开文档中有描述,请核实)。
Drata - 最适合优先考虑持续基础设施监控,并将在其上构建 CMMC 专项结构的团队(公开文档中有描述,请核实)。
StrikeGraph - 最适合正在推进 Level 1 或较为直接的 Level 2 自评估的小型分包商(公开文档中有描述,请核实)。
这些说明描述的是各工具如何支持就绪度,并不保证获得认证或通过评估。请向各供应商核实当前能力和价格。
发布于 2026 年 3 月 · CMMC 2.0 合规平台对比 · venvera.com