


合规指南
VASP 的网络安全策略不是走形式。VARA《技术和信息规则手册》规则 I.B.1 要求您在许可流程中将其提交给 VARA 评估,并在此后任何被要求时再次提交。规则 I.B.3 明确说明了它必须覆盖的内容。
2026 年 7 月 14 日更正:本文此前称共有 18 项标准,并列出了 18 个在规则手册中根本不存在的标题。自 2025 年 6 月 19 日起生效的《技术和信息规则手册》列出的最低标准为 (a) 至 (s),即 19 项。18 这个数字来自 2023 年 2 月 7 日版本,该版本到 (r) 结束。标准 (s),共享网络威胁信息和情报,是新增内容。以下每一项标准现均引用自规则本身。
规则 I.B 实际要求什么
第 I 部分 B 节有三条具有操作性的规则,值得作为一组来阅读。
- 规则 I.B.1。您必须“创建并实施一项策略,概述其用于保护电子系统以及存储在这些系统上的客户和交易对手数据的程序”。该策略作为许可的一部分提交给 VARA 评估,并在之后按要求提交。
- 规则 I.B.2。该策略必须“至少每年由其 CISO 审核并更新一次”。不是由 CTO,也不是由外部顾问单独签字确认,而是指定的 CISO。审核本身只是一个下午的工作;企业在这一项上失败通常不是因为投入不够,而是因为证据不足,因为审核在一次会议中发生,却从未形成日期、版本号和签名。
- 规则 I.B.3。该策略必须包含“符合行业最佳实践的健全程序和安全机制”,使您能够遵守所有适用的信息安全、数据保护和数据隐私法律,包括规则手册第 II 部分和 UAE PDPL,同时“始终保持数据机密性”。随后规定该策略“必须处理以下最低标准”,并从 (a) 列至 (s)。
规则 I.B.3 中有两个词承担了很多含义。“最低”意味着该清单是底线:您可以做得更多,但不能低于它。而每一项标准的起草方式,都是策略必须处理的主题,而不是控制措施规范。VARA 是在告诉您,您的策略必须对哪些事项给出经过审慎考虑的答案。
19 项强制性标准,(a) 至 (s)
这些是规则 I.B.3 中的标准,按规则手册列示顺序排列。其中大多数您已经在某处处理过。请重点阅读表格中三项真正需要新增起草工作的内容:(f),关于共识协议方法和智能合约验证;(n),关于不受您控制的核心协议变更;以及 (s),关于威胁情报共享。其余内容很大程度上是在您已有的策略上重新命名标题。
| 编号 | 准则 | 规则内容 |
|---|---|---|
| (a) | 信息安全 | 总括性标准。该策略必须列明保护 VASP 电子系统以及其中保存的客户和交易对手数据的程序与安全机制。 |
| (b) | 数据治理和分类 | 对 VASP 持有的数据进行分类,以及围绕这些数据的治理。 |
| (c) | 访问控制措施 | 谁可以访问哪些系统,以及依据是什么。 |
| (d) | 容量和性能规划 | 也作为技术治理和风险评估框架的一部分出现在规则 I.A.4 中,因此两者需要保持一致。 |
| (e) | 系统运行和可用性事项 | 系统的运营运行及其可用性。 |
| (f) | 系统和网络安全、共识协议方法、代码和智能合约验证及审计流程 | 一个标准,四个主题。共识协议和智能合约这两部分,通常正是通用 IT 安全策略失效的地方。 |
| (g) | 系统和应用开发以及质量保证 | 开发和 QA 实践,附表 1 将其扩展为安全开发生命周期,并要求在部署前设置强制性安全评审关口。 |
| (h) | 物理安全和环境控制措施 | 明确包括与访问场所和系统相关的程序。 |
| (i) | 客户发起的 VA 交易程序 | 该规则要求针对以下交易制定程序,“包括但不限于考虑多因素认证 (MFA) 或任何更高标准”:超过客户设定交易限额的交易,例如某一期间内的累计限额;以及客户更改个人详情后发起的交易,例如 VA 钱包地址变更后发起的交易。 |
| (j) | 客户认证和会话控制措施 | 列明的示例包括:输入密码的最大错误尝试次数、适当的超时控制措施,以及密码有效期。 |
| (k) | 客户详情变更的认证检查 | 在请求更改客户账户信息或联系方式时,进行充分的认证检查。 |
| (l) | 客户数据隐私 | 在规则手册第二部分之外,还包括:信息传输方式的安全性和认证,最大限度降低数据损坏和未授权访问的风险,以及防止信息泄露。 |
| (m) | 供应商和第三方服务提供商管理 | 第三方技术风险,公司规则手册中的外包规则随后以此为基础进一步展开。 |
| (n) | 监测并实施不由 VASP 直接控制的核心协议变更 | 这一标准在主流安全标准中没有对应项。链分叉和协议升级即便不受您控制,也仍然是您需要处理的问题。 |
| (o) | 事件响应 | 包括根本原因分析以及防止再次发生的整改活动。 |
| (p) | 供应商诚信和员工审查程序 | 同时针对供应商侧和人员侧进行审查。 |
| (q) | 治理框架和升级程序 | 用于有效决策,并妥善管理和控制风险及紧急事件,“包括但不限于应对勒索软件及其他形式的网络攻击”。 |
| (r) | 硬件和基础设施标准 | 包括网络锁定、服务和桌面安全以及防火墙标准。 |
| (s) | 与其他 VASP 和实体共享网络威胁信息和情报 | 第十九项标准,也是自 2023 年以来新增的一项。其适用于共享符合整个虚拟资产市场最佳利益的情形,并且仅在共享不会增加 VASP 风险或迫使其披露机密信息时适用。 |
最常被误读的三项标准
(i) 并不是一项全面的 MFA 强制要求
标准 (i) 经常被表述为“VARA 要求每一笔虚拟资产交易都使用 MFA”。规则文本比这更窄,也更柔性。它要求就 VASP 促成客户发起的虚拟资产交易制定程序,“包括但不限于考虑多因素认证或任何更高标准”,适用于两类特定情形:超过客户设定交易限额的交易,例如一段时间内的累计限额;以及客户更改个人详细信息后发起的交易,例如 VA Wallet 地址变更。
因此,该标准关注的是一套可辩护、已记录成文并覆盖这两类触发情形的程序,并且它鼓励采用强于 MFA 的控制措施,而不是将 MFA 固定为唯一标准。更明确的 MFA 预期出现在 Schedule 1,其中的认证控制措施标准要求“对所有访问带有加密密钥的系统的访问采用多因素认证”。两者都应写入您的策略,但它们是规则手册不同部分的不同要求。把其中一项引用成另一项,正是策略无法通过审查的原因。实际做法是:对两类触发情形都适用强认证,并明确写清楚。您在技术上可以主张规则只是要求考虑这一点,但在刚审完 Schedule 1 的评估人员面前,这种表述会显得很不好。
(n) 在 ISO 27001 或 NIST 中没有等同要求
标准 (n) 要求策略覆盖“在适用情况下,监控并实施并非由 VASP 直接控制的核心协议变更”。链升级、硬分叉和共识变更都是外生事件,可能破坏托管、结算或会计处理。通用信息安全标准中没有任何内容要求您为这些事项编写程序。如果您是从 ISO 27001 项目中复制策略模板,缺失的正会是这一条款。
(s) 是让总数变为 19 项的那条标准
标准 (s) 要求策略覆盖与其他 VASP 和实体共享网络威胁信息和情报。规则附加了两个条件:共享必须“符合虚拟资产市场整体的最佳利益,以增强运营韧性、管理威胁,并在可行情况下尽量减少和/或缓解该威胁的影响”;并且适用前提是“共享此类信息不会增加 VASP 的任何风险,和/或不会强制披露与共享此类信息的 VASP 相关的保密信息”。
在实践中,这意味着策略需要为共享指定决策负责人,设置判断共享何时有助于市场的测试,并设置保密关口。按照 2023 年规则手册起草的策略不会包含这一点。
可测试细节所在之处:Schedule 1
Rule I.B.3 列明主题。同一规则手册中的 Schedule 1,即关于 Technology Governance and Risk Assessment Framework 的指南,才是出现数字要求的地方。这些才是评估人员能够实际检查的内容,也应纳入必须回应上述标准的策略中。请先检查日志留存这一行。1 年的最低要求长于若干云日志记录默认值,而在事件发生期间才发现这一点,会是一次代价高昂的教训。
- 审计日志。捕获所有安全相关事件,以防篡改留痕的方式安全存储日志,“日志至少保留一年”,并针对安全事件实施实时告警。
- 安全测试。“由合格第三方每年开展渗透测试”、“每季度开展漏洞评估”、持续自动化安全扫描,以及正式的补救跟踪。
- 多重签名。对于高价值操作,签名人最低数量 M 必须大于签署人总数 N 除以 2,并且签名权限应按地理位置分布。
- 认证。对所有访问带有加密密钥的系统的访问采用多因素认证,对关键操作采用基于硬件的认证,并持续验证会话真实性。
- 智能合约。静态和动态代码分析,部署前进行独立第三方审计,全面渗透测试,以及对已部署合约进行定期重新评估。
- 人员队伍。对所有可访问生产系统的设备强制实施端点保护,对可访问敏感或关键系统的人员开展背景调查,并正式化入职和离职流程。
策略周边还需要什么
有四项义务通常会写入 Cybersecurity Policy,尽管它们在规则手册的其他部分规定。请理清交叉引用,因为该策略按 Rule I.B.3 进行评估,而这些义务则按各自条款单独评估。
| 规则 | 义务 |
|---|---|
| I.I.1 | 任命一名 CISO,负责遵守 Part I 和 Part III。“CISO must be a separate individual from the CO however the CISO may also take on the responsibilities of the Data Protection Officer under Rule II.B.2.” Rule I.I.2 仅补充要求 CISO 必须“of sufficiently good standing and appropriately experienced”。 |
| I.C.1 | 遵守迪拜电子安全中心根据 2022 年第 (9) 号法律提出的电子安全要求,遵守 PDPL 和 UAE Data Office 要求,并遵守 CBUAE 根据 2021 年第 (444) 号通知发布的 Consumer Protection Regulation。 |
| I.E.1 | 聘请合格且独立的第三方审计师进行漏洞评估和渗透测试,包括在相关情况下进行智能合约审计,且“at least on an annual basis and prior to the introduction of any new systems, applications and products”。 |
| I.K.1 and II.C.2 | 对于重大网络安全事件,或对运营产生重大影响且触发 BCDR 的事件,应在发现后不晚于 72 小时内报告。另行要求是,在向数据监管机构或数据主体告知影响个人数据的事件后 24 小时内通知 VARA。 |
规则手册实际点名的证据
规则手册并未发布针对 Cybersecurity Policy 的证据清单。它实际说明的内容范围更窄,但比通用证据检查清单更有用:
- 该策略本身需在许可申请过程中以及应要求提交给 VARA(Rule I.B.1)。
- CISO 的年度审核必须已经完成,因此该策略需要有审核日期和审核人(Rule I.B.2)。
- “Evidence of tests and audits must be documented by VASPs and made immediately available by them for inspection by VARA, upon VARA's request”(Rule I.E.3)。Immediately 是关键词。这排除了依赖给去年已完成项目的顾问发邮件来取得证据的流程。
- 漏洞评估、渗透测试及任何独立审计的结果需应要求提供给 VARA(Rules I.E.1 and I.E.4)。
- 关键访问权限变更应记录在审计日志中,并且每季度执行一次用户访问权限移除的内部审计(Rule I.D.2)。
超出上述清单的任何事项都是合理实践,而非 VARA 要求。在构建提交给监管机构的文件时,您应当诚实区分哪些是要求,哪些是实践。

常见问题
VARA 网络安全策略必须涵盖多少项标准,18 项还是 19 项?
19 项,依据自 2025 年 6 月 19 日起生效的 Technology and Information Rulebook。Rule I.B.3 列出了从 (a) 到 (s) 的最低标准。2023 年 2 月 7 日版规则手册止于 (r),18 项这一数字由此而来。新增的标准 (s) 是与其他 VASP 和实体共享网络威胁信息与情报。
VARA 是否要求每笔虚拟资产交易都使用多因素认证?
并未使用这样的表述。Rule I.B.3 的标准 (i) 要求针对客户发起的交易制定程序,“including, but not limited to, considering multi-factor authentication or any better standard”,适用于超过客户设定交易限额的交易,以及客户个人信息变更后发起的交易。另行而言,Schedule 1 authentication control standard 期望对所有访问持有加密密钥系统的行为采用多因素认证。
谁必须审核网络安全策略,频率如何?
CISO,至少每年一次。规则 I.B.2 规定,VASP“必须确保其网络安全策略至少每年由其 CISO 审查和更新一次”。
CISO 是否也可以兼任合规官或数据保护官?
CISO 不能兼任合规官。规则 I.I.1 要求 CISO 必须是与 CO 不同的独立个人。同一规则允许 CISO 根据规则 II.B.2 承担数据保护官职责。
网络安全策略是否必须提交给 VARA?
是。规则 I.B.1 要求 VASP 在许可流程中将网络安全策略提交给 VARA 评估,并在此后 VARA 要求时随时提交。
是否有 VARA 网络安全策略模板?
VARA 未发布此类模板。规则手册在规则 I.B.3 中列明了策略必须涵盖的 19 个主题,并在附表 1 中列明了风险缓解标准。根据通用 ISO 27001 模板起草的策略通常会缺少标准 (n),即 VASP 无法控制的核心协议变更,以及标准 (s),即威胁情报共享。
在 Venvera 中保持策略可审查
Venvera 目前未随附 VARA 控制措施目录,因此没有预加载的 19 项 VARA 标准可供逐项勾选。平台提供的是规则对该文件所要求的生命周期:
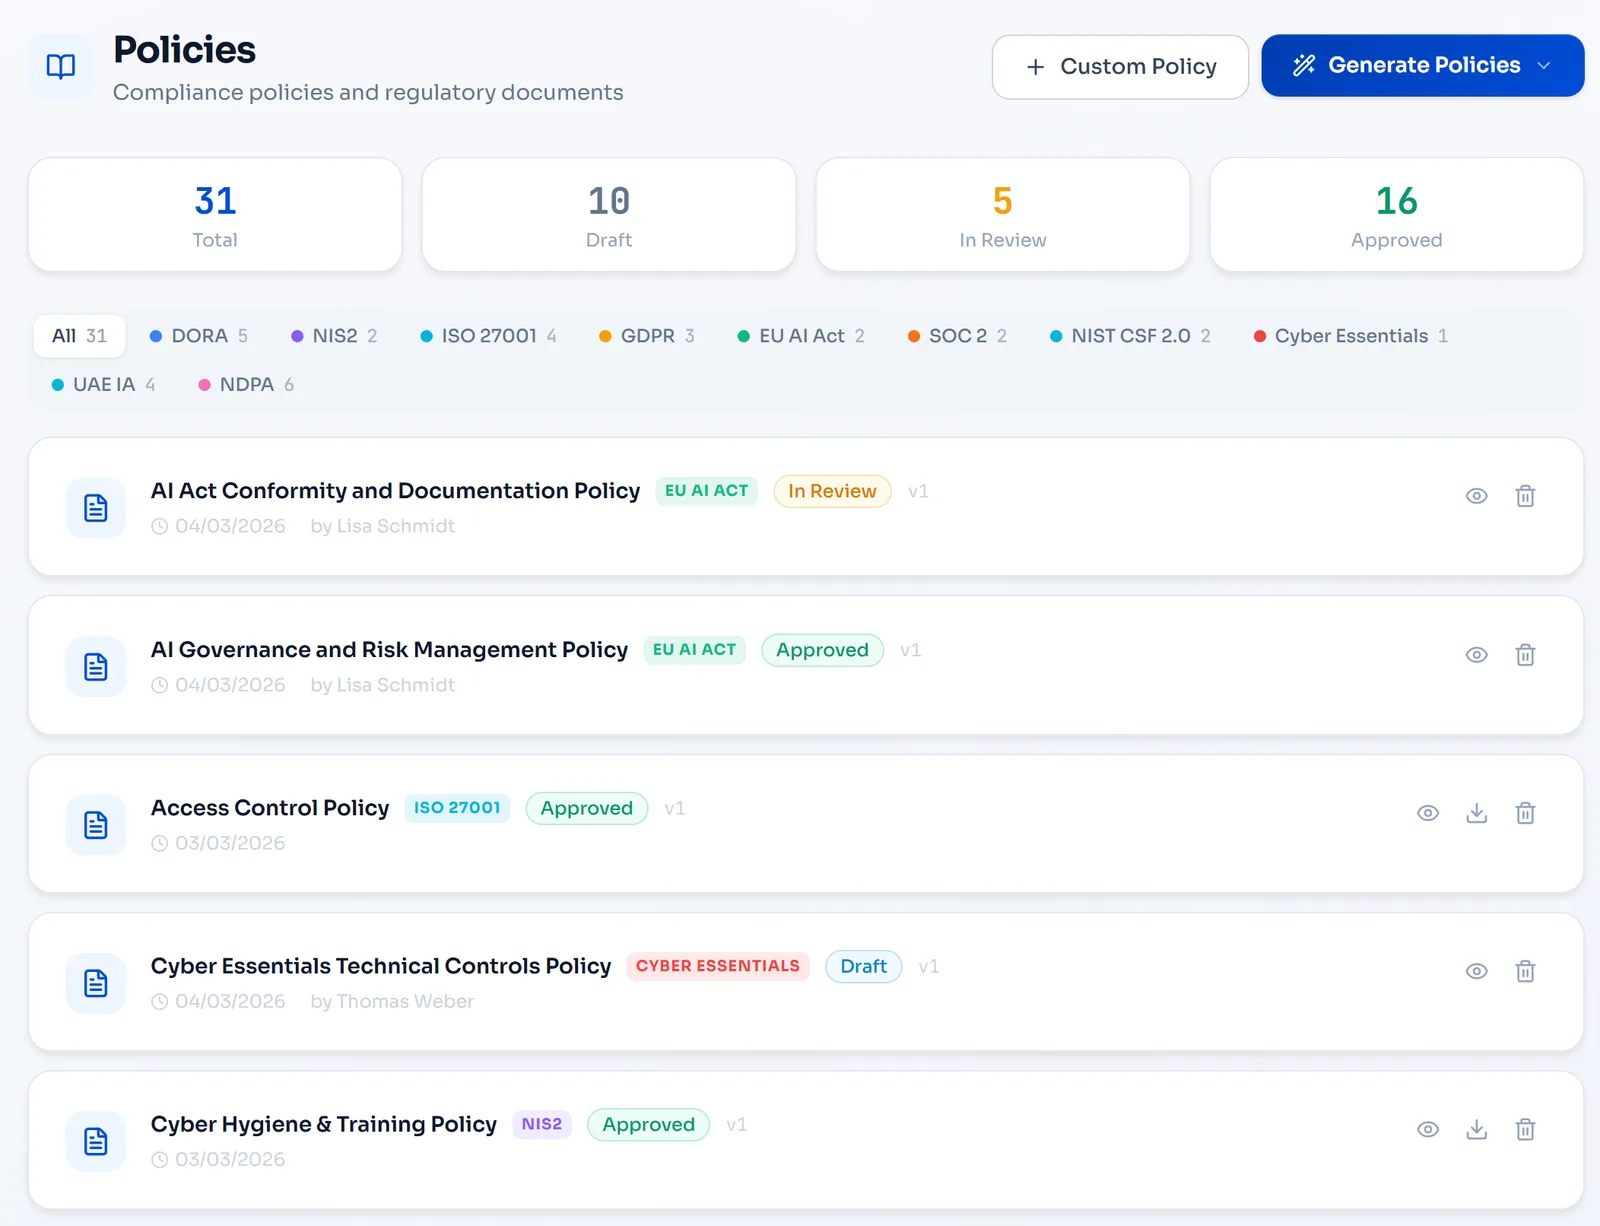
- 策略模块对策略进行版本管理,并推动其经过草稿、审核中和已批准等状态,记录指定批准人和批准日期,这正是规则 I.B.2 所要求的年度 CISO 审查必须留下的审计追踪(已在产品中验证)。
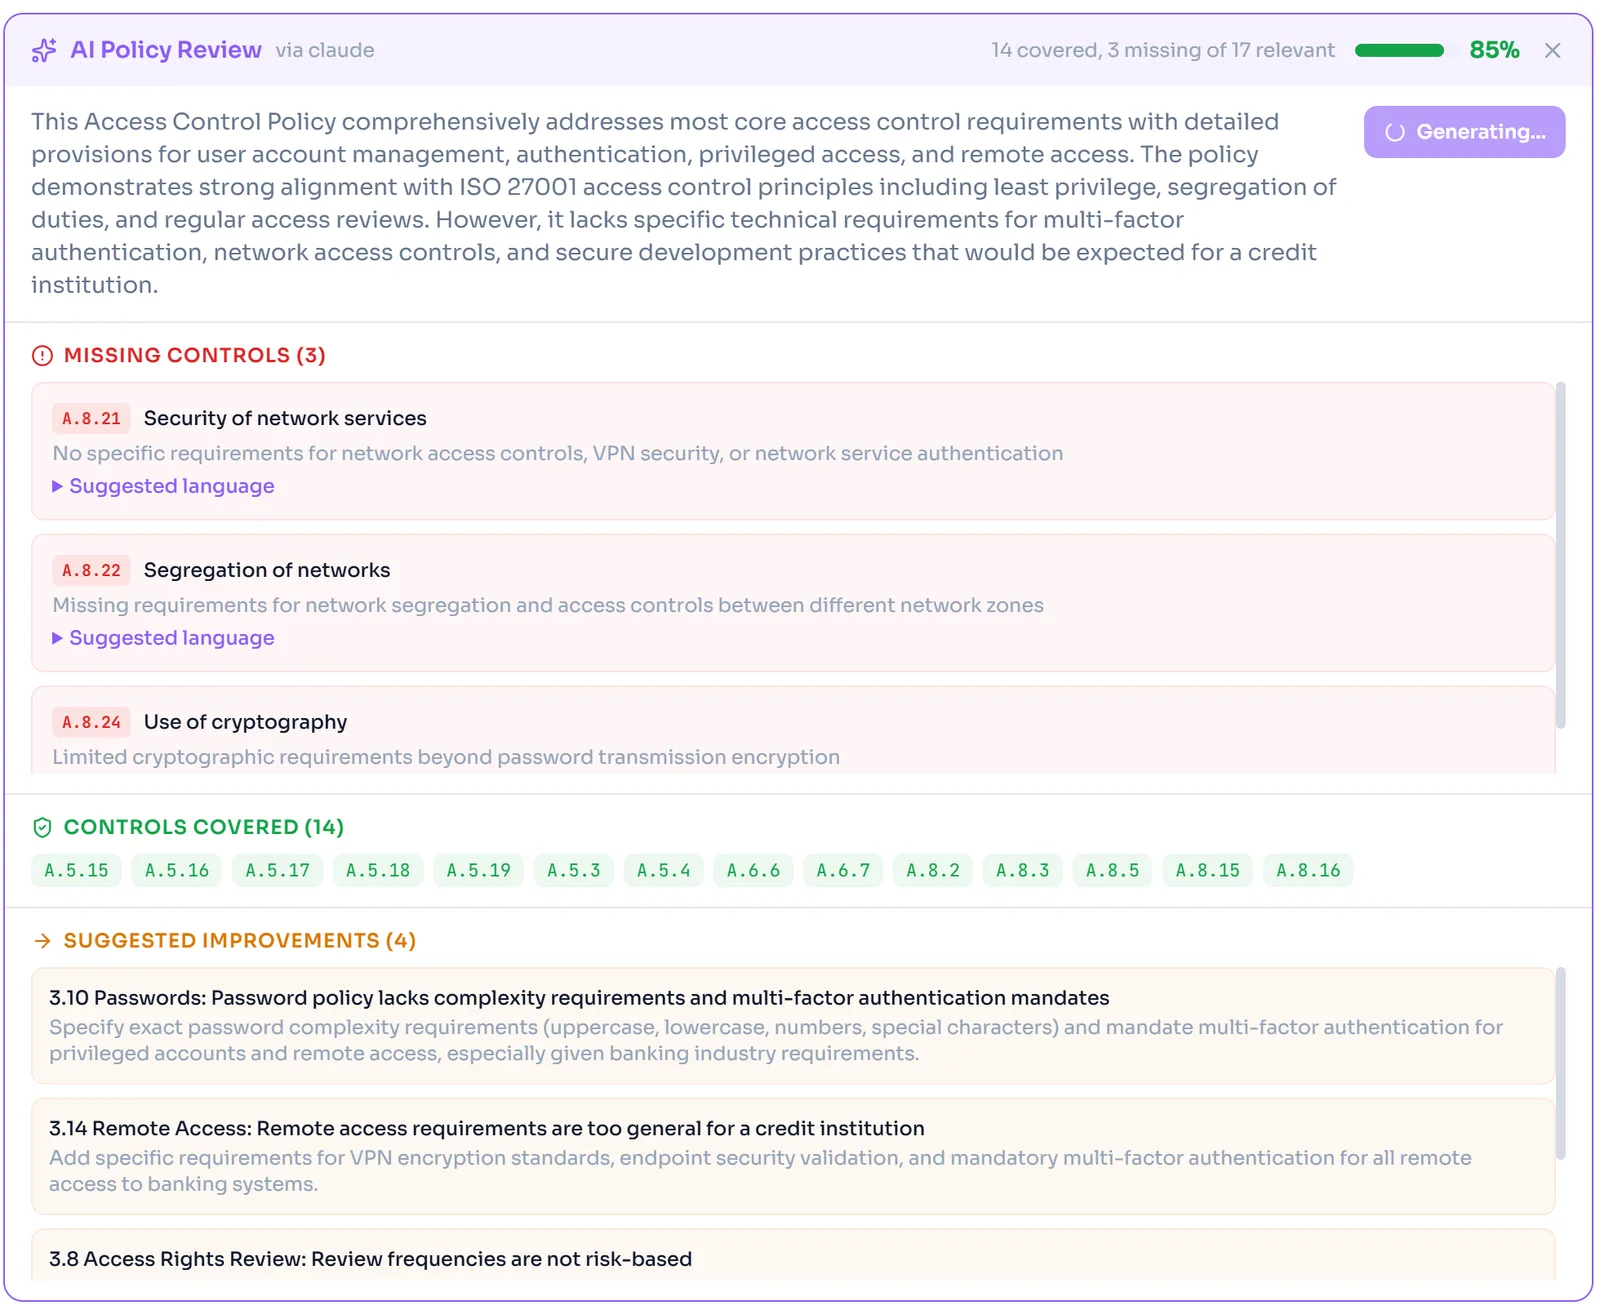
- AI 策略审查会将现有策略与某一框架对照并返回差距,因此草稿可在提交给监管机构之前完成检查(已在产品中验证)。
- 证据库保存渗透测试和审计报告,这些报告是规则 I.E.3 所述在收到要求后必须立即出具的材料(已在产品中验证)。
- 框架映射引擎在目录中的各框架之间复用控制措施和证据,包括 UAE IA 和 ISO 27001;对于迪拜 VASP,大部分底层安全工作通常已经在这些框架中开展(已在产品中验证)。
如果您想快速了解自身安全计划的现状,请进行一次免费合规检查。

主要来源
上述每一项标准均引自 VARA 已发布的规则手册。在依赖某项具体规则之前,请确认当前文本。
- VARA Technology and Information Rulebook,Part I Section B:Cybersecurity Policy - 规则 I.B.1、I.B.2 和 I.B.3,最低标准 (a) 至 (s)。
- VARA Technology and Information Rulebook - 2025 年 6 月 19 日生效,包括规则 I.C、I.D、I.E、I.I、I.K、Part II 和 Schedule 1。
- Schedule 1:Technology Governance and Risk Assessment Frameworks 指引 - 风险缓解标准,包括日志记录、测试、多重签名和认证。
- VARA rulebook archive - 2023 年 2 月 7 日版 Technology and Information Rulebook,其标准列表止于 (r)。
最后更新:2026 年 7 月。本文为一般信息,不构成法律意见。请向 VARA 或合格法律顾问确认您的义务。

