

合规指南
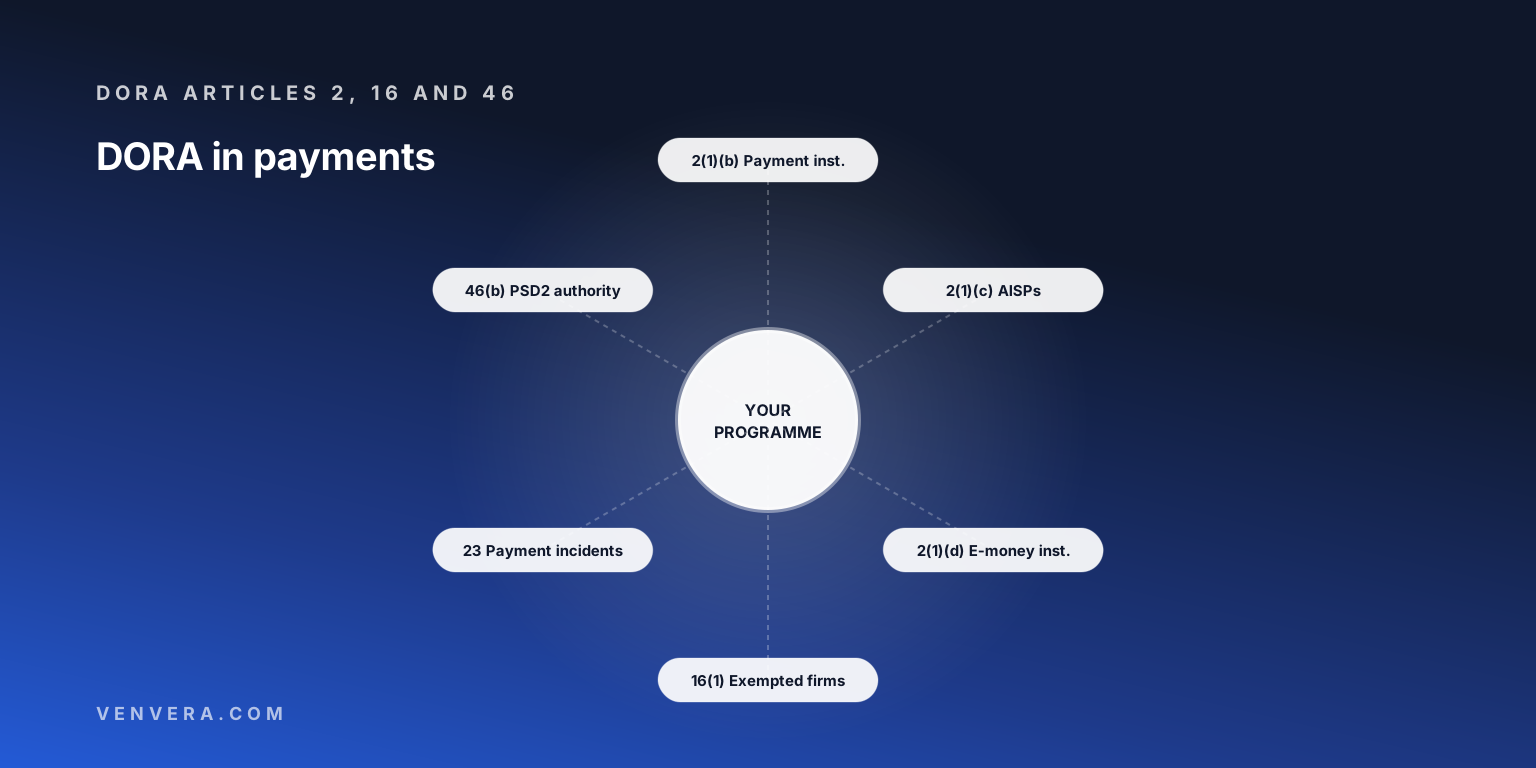
欧盟《数字运营韧性法案》(DORA)依据 (EU) 2022/2554 号条例第 2(1) 条第 (b)、(c)、(d) 项,适用于以下机构:支付机构,包括根据欧盟第二版《支付服务指令》(PSD2)获得豁免的支付机构;账户信息服务提供商;以及电子货币机构,包括获得豁免的电子货币机构。该法案自 2025 年 1 月 17 日起适用。第 2(3) 条规定的排除情形均不涉及支付企业,因此不存在规模门槛:小型的获授权支付机构同样在适用范围之内。规模所改变的是适用规则的版本。获豁免的支付机构和获豁免的电子货币机构适用第 16 条规定的简化 ICT 风险管理框架。获授权的机构则须执行第 5 条至第 15 条规定的完整框架,并按照第 4 条的相称性原则进行调整;只有属于微型企业的机构,才能在特定义务上获得较轻的处理。
第二项变化发生在 PSD2 本身。(EU) 2022/2556 号指令为这些企业停用了 PSD2 中关于重大事件报告的各款规定,而 DORA 第 23 条则将其事件报告章节扩展适用于与支付相关的运营或安全事件,无论这些事件是否与 ICT 相关。对于支付机构而言,所有重大事件现在都按照 DORA 的时限执行。本指南将依次讨论各个部分:适用范围、较轻的监管制度、PSD2、事件、测试和第三方。整体情况请参阅我们关于 DORA 要求的指南。
| 实体 | 是否在 DORA 适用范围内? | 适用哪种框架 | 法律依据 |
|---|---|---|---|
| 获授权的支付机构 | 是 | 完整框架,第 5 条至第 15 条,按相称性原则执行 | Art. 2(1)(b), Art. 4 |
| 根据 PSD2 第 32(1) 条获得豁免的支付机构 | 是 | 简化框架 | Art. 2(1)(b), Art. 16(1) |
| 账户信息服务提供商 | 是 | 完整框架,第 5 条至第 15 条,按相称性原则执行 | Art. 2(1)(c) |
| 获授权的电子货币机构 | 是 | 完整框架,第 5 条至第 15 条,按相称性原则执行 | Art. 2(1)(d) |
| 根据第二版《电子货币指令》(EMD2)第 9(1) 条获得豁免的电子货币机构 | 是 | 简化框架 | Art. 2(1)(d), Art. 16(1) |
DORA 覆盖哪些支付企业?
第 2(1) 条列出了二十类金融实体。第 (b) 项是支付机构,包括根据 (EU) 2015/2366 号指令获得豁免的支付机构;第 (c) 项是账户信息服务提供商;第 (d) 项是电子货币机构,包括根据 2009/110/EC 号指令获得豁免的电子货币机构。第 3 条中的定义回溯到各项支付指令:支付机构是指 PSD2 第 4(4) 条所定义的支付机构,获豁免的支付机构是指根据 PSD2 第 32(1) 条获得豁免的支付机构,账户信息服务提供商是指 PSD2 第 33(1) 条所指的服务提供商,获豁免的电子货币机构则是指根据第二版《电子货币指令》第 9(1) 条获得豁免的电子货币机构。
第 2(3) 条随后排除了六类主体:部分另类投资基金管理人、不受 Solvency II 约束的小型保险公司、成员不超过 15 人的职业养老金计划、根据《金融工具市场指令 II》(MiFID II)获得豁免的人员、属于微型、小型或中型企业的保险中介机构,以及邮政汇划机构。其中没有一类是支付企业。第 46(b) 条指明了监管机构:对于支付机构、电子货币机构和账户信息服务提供商(包括获豁免的机构),监管机构是根据 PSD2 第 22 条指定的主管机构。
小型和获豁免的支付机构是否适用较轻的制度?
减免有两种,而且很容易混淆。第一种是第 16 条。该条第 1 款规定,第 5 条至第 15 条不适用于小型非关联投资公司、根据 PSD2 获得豁免的支付机构、部分获豁免的信贷机构、根据《电子货币指令》获得豁免的电子货币机构,以及小型职业养老金计划。这些企业转而执行简化的 ICT 风险管理框架。获授权的支付机构或电子货币机构无论规模多小,都不在该名单上,账户信息服务提供商也不在其中。
第二种是微型企业例外。第 3(60) 条将微型企业定义为雇员少于 10 人,且年营业额和/或年度资产负债表总额不超过 EUR 200 万的金融实体。有若干义务是专门针对微型企业以外的金融实体规定的。例如,第 6(5) 条允许微型企业定期而非每年审查其 ICT 风险管理框架,第 25(3) 条允许其将基于风险的方法与测试的战略规划相结合,第 26(1) 条使其无需进行威胁导向渗透测试,第 28(2) 条也不要求微型企业或第 16 条所涵盖的实体制定 ICT 第三方风险战略。第 5 条至第 15 条的其余部分仍然适用。如果在解读该条例时忽略这两种例外,就会高估小型企业的工作量;而如果认为所有小型企业都适用第 16 条,又会低估工作量。
DORA 对 PSD2 作了哪些修改?
(EU) 2022/2556 号指令与欧盟《数字运营韧性法案》(DORA)一同通过,用于协调各行业指令,成员国必须自 2025 年 1 月 17 日起适用该指令。其第 7 条在对支付企业至关重要的四处修改了 PSD2。根据第 5(1) 条提交的授权申请材料,在 ICT 服务使用安排、事件监测和处理程序以及 ICT 业务连续性方面,现在均援引 DORA。第 19(6) 条现在将 ICT 系统列为重要运营职能之一,此类职能的外包不得实质性损害内部控制。第 95(1) 条规定的运营和安全风险义务,现在在不影响 DORA 第 II 章的前提下适用。此外,新增的第 96(7) 条要求成员国确保第 96 条第 1 款至第 5 款(即 PSD2 的重大事件报告规则)不适用于信贷机构、电子货币机构、支付机构、账户信息服务提供商、获豁免的支付机构以及获豁免的电子货币机构。
DORA 则从另一侧填补了这一空白。第 3(9) 条将与支付相关的运营或安全事件定义为:无论是否与 ICT 相关,对与支付相关数据的可用性、真实性、完整性或机密性,或对所提供的与支付相关服务产生不利影响的事件;第 23 条则规定,当这些事件以及其中的重大事件涉及信贷机构、支付机构、账户信息服务提供商和电子货币机构时,整个事件报告章节均适用。2022/2556 号指令序言第 33 段阐明了立法意图:建立单一、完全统一的事件报告机制,无论事件是否与 ICT 相关。支付企业不再需要单独执行一套 PSD2 流程。
支付机构必须在多长时间内报告重大事件?
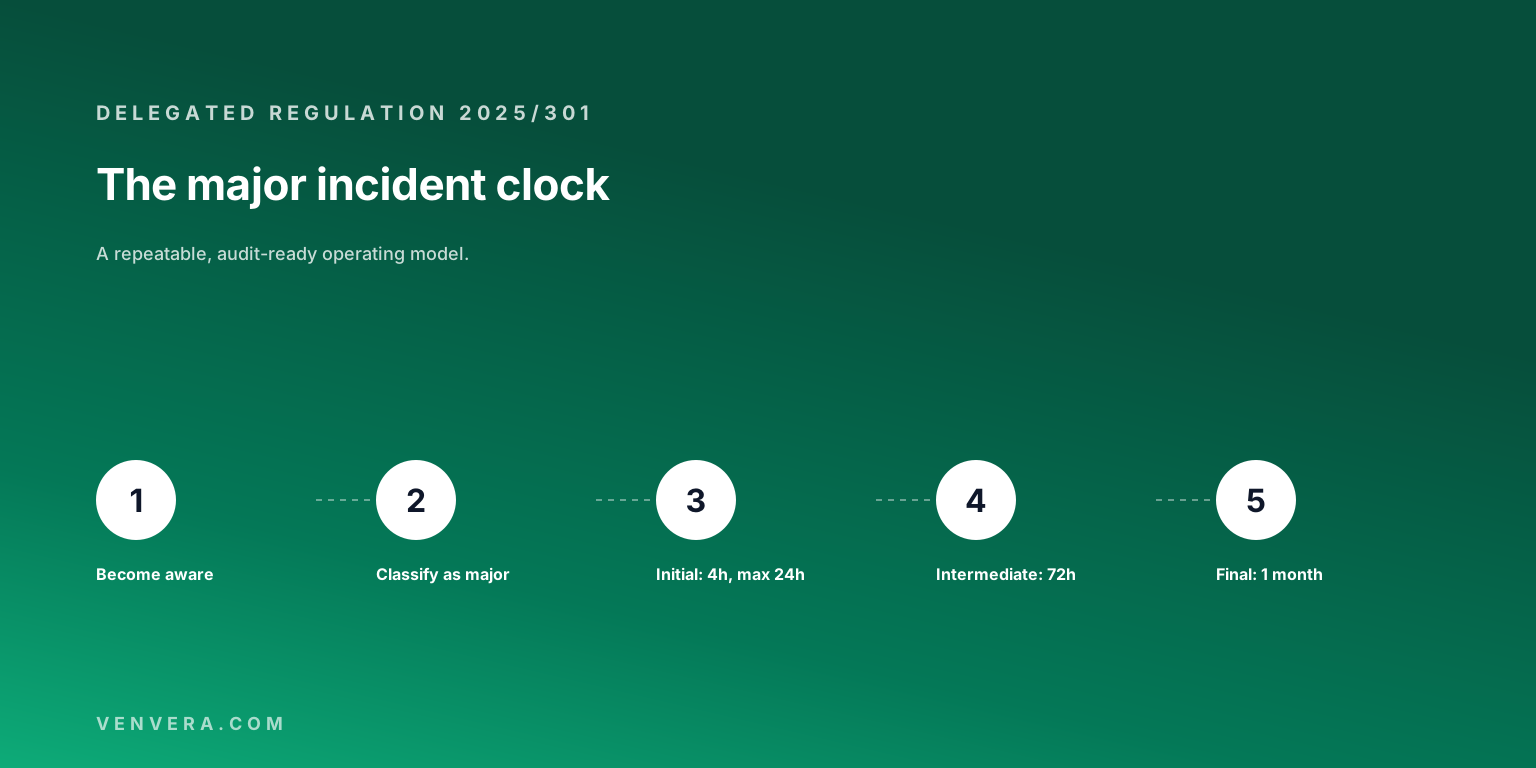
第 19 条要求向主管机构报告重大事件,而 (EU) 2025/301 号授权条例第 5 条规定了时限:初始通知须在将事件归类为重大事件后四小时内提交,且不迟于知悉事件后 24 小时;中期报告须在初始通知后 72 小时内提交;最终报告不迟于最近一次中期报告后一个月提交。如果事件在最初 24 小时之后才被归类为重大事件,第 5(2) 条要求在归类后四小时内提交初始通知。
如果截止期限适逢周末或银行假日,第 5(4) 条允许实体在下一个工作日中午之前提交。第 5(5) 条规定,就初始通知和中期报告而言,信贷机构、中央对手方、交易场所运营者以及根据 NIS2 被认定为基本实体或重要实体的机构不享有这一宽限。支付机构和电子货币机构不在其列,而且支付服务也不属于 NIS2 指令任一附件中所列的行业。第 5(6) 条允许主管机构对其认为重要或具有系统重要性的实体照样撤销这一宽限。请确认您的主管机构是否已经这样做。分类阈值请参阅我们关于 DORA 重大事件分类的指南。
哪些支付企业必须进行威胁导向渗透测试?
第 26(1) 条要求经主管机构认定的金融实体至少每三年进行一次威胁导向渗透测试 (TLPT)。该条从一开始就排除了第 16(1) 条所涵盖的实体和微型企业,因此获豁免的支付机构永远不会受其约束。(EU) 2025/1190 号授权条例规定了 TLPT 主管机构如何认定其余实体,其第 2(2) 条包含一项针对支付企业的默认标准。
如果支付机构在评估前的两个日历年中,每年的支付交易总值(定义见 PSD2 第 4(5) 条)均超过 EUR 1500 亿,就必须进行 TLPT。对于电子货币机构,如果在这两年中每年的支付交易总值均超过 EUR 1500 亿,或未偿电子货币均超过 EUR 400 亿,就必须进行 TLPT。如果主管机构根据第 2(1) 条对影响、金融稳定和 ICT 风险状况所作的评估认为无需进行测试,该要求即不再适用;而同一评估也允许主管机构认定低于上述阈值的企业。
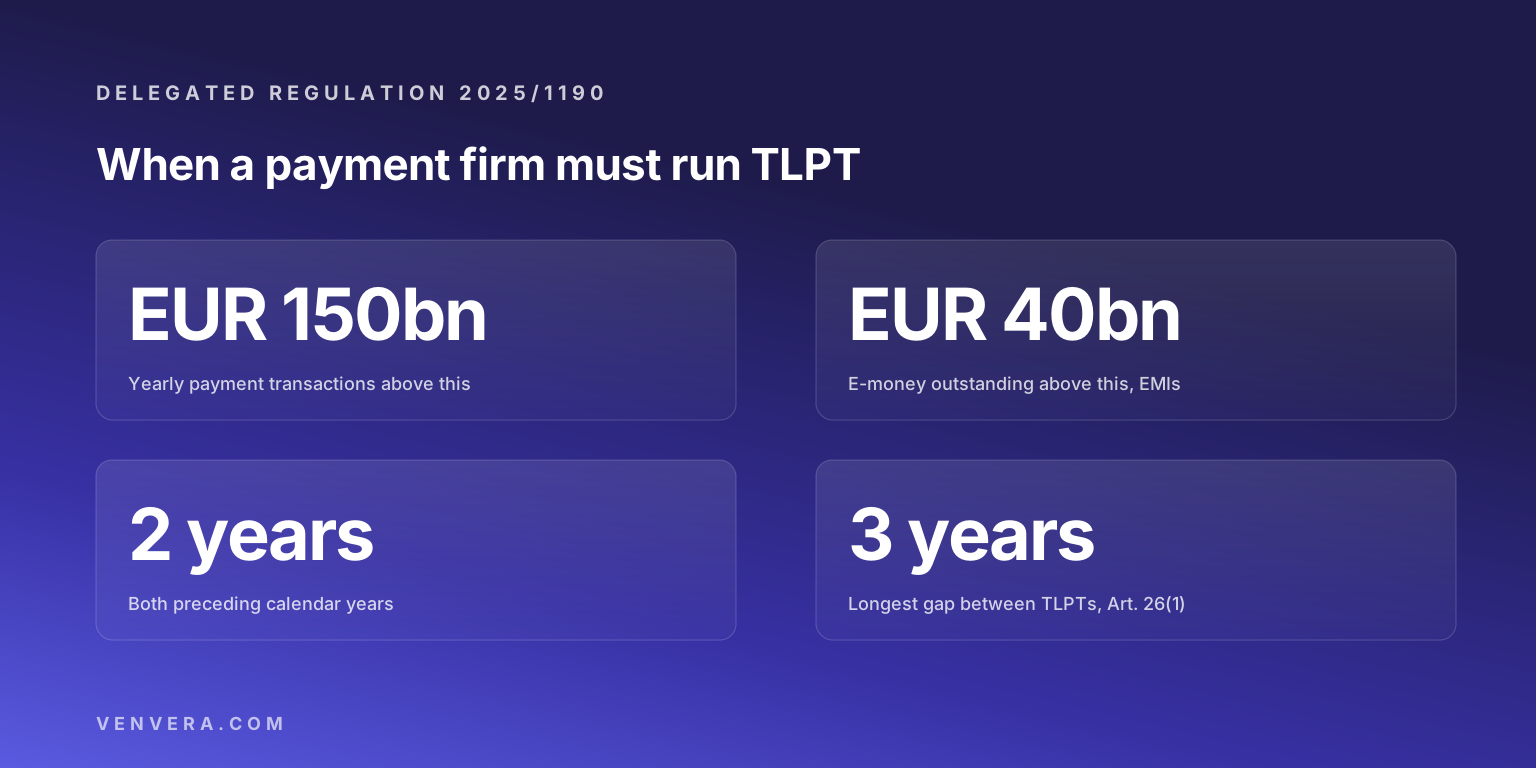
低于上述阈值时,第 24 条规定的测试计划仍适用于除微型企业以外的所有适用范围内企业:至少每年对支持关键或重要职能的所有 ICT 系统和应用程序进行适当测试。三年周期如何运作,请参阅我们关于 DORA 威胁导向渗透测试的指南。
DORA 对支付处理商、云服务和其他 ICT 服务提供商有哪些要求?
第 28(3) 条要求就所有 ICT 服务合同安排建立信息登记册,并在实体层面以及次级合并和合并层面加以维护。第 28(8) 条要求为支持关键或重要职能的 ICT 服务制定退出战略,第 30 条则规定了最低合同条款。支付企业往往构建在他人的技术之上,因此登记册很少会很短:以服务形式运行的支付平台、云托管、欺诈筛查和身份验证、发卡和处理服务,以及嵌入代理商和分销商安排中的 ICT 服务。判断其中哪些支持关键或重要职能,是监管机构首先会审视的判断。报送格式请参阅我们关于 DORA 信息登记册的指南。
其他搜索结果的错误之处
该搜索词的第一页结果大多是供应商和咨询公司撰写的 DORA 通用解读文章,其中有三点很容易出错。第一点是日期。一份指南称 DORA 于 2022 年 12 月 27 日生效;另一份则称是 2023 年 1 月 17 日。实际上,DORA 于 2022 年 12 月 27 日在《欧盟官方公报》上公布,于公布后第二十天即 2023 年 1 月 16 日生效,并自 2025 年 1 月 17 日起适用。
第二点是罚款。一份面向银行和金融科技公司的指南警告说,每违规一天,罚款最高可达日营业额的 1%。这实际上是第 35(8) 条的规定,即牵头监管机构可以对关键 ICT 第三方服务提供商处以的定期罚款,按该服务提供商的全球平均日营业额计算。它不适用于支付机构。对于金融实体,第 50 条将行政处罚和补救措施交由各成员国规定。
第三点是缺失的内容。我们找到的那份专门面向支付行业的欧盟《数字运营韧性法案》(DORA)指南在介绍 TLPT 时,没有提及 2025/1190 号授权条例中 EUR 1500 亿和 EUR 400 亿的默认阈值,而这正是一家成长中的支付机构或电子货币机构首先需要对照检查的内容。
贵公司目前处于什么位置?
请按法律实体逐一填写。空白单元格就是下一项工作。
| 问题 | 您的回答 | 为什么重要 |
|---|---|---|
| 该实体是获授权的,还是根据 PSD2 第 32(1) 条获得豁免,或根据 EMD2 第 9(1) 条获得豁免? | 决定适用第 5 条至第 15 条还是第 16 条。 | |
| 该实体的雇员是否少于 10 人,且营业额或资产负债表总额不超过 EUR 200 万? | Art. 3(60) 规定的微型企业例外。 | |
| 管理机构最近一次批准 ICT 风险管理框架是在什么时候? | Art. 5(2) 和 Art. 6(5)。 | |
| 事件处理程序是否将非 ICT 支付事件转入 DORA 报告路径? | Art. 3(9) 和 Art. 23;PSD2 Art. 96(7)。 | |
| 非工作时间由谁将事件归类为重大事件?您的主管机构是否已取消周末宽限? | 2025/301 号授权条例,Art. 5(4) 至 (6)。 | |
| 每一项平台、处理和筛查服务是否都已列入登记册? | Art. 28(3),在实体层面和合并层面。 | |
| 过去两年中,您每年的支付交易额和未偿电子货币分别是多少? | 2025/1190 中的 TLPT 默认阈值,Art. 2(2)。 |
如果该列大部分为空,请先从适用范围入手,然后处理事件程序。我们关于 DORA 合规成本的指南为每一项列出了预算项目,免费合规检查可为您提供基线,而 DORA 框架页面则展示了登记册、事件时限和测试如何作为带有负责人和证据的控制措施进行跟踪。
常见问题
DORA 是否适用于支付机构?
适用。支付机构(包括根据 PSD2 获得豁免的支付机构)属于第 2(1)(b) 条所指的金融实体,DORA 自 2025 年 1 月 17 日起已适用于它们。第 2(3) 条的任何排除情形都不涉及它们。
DORA 是否适用于电子货币机构和账户信息服务提供商?
适用。电子货币机构(包括获豁免的机构)由第 2(1)(d) 条涵盖,账户信息服务提供商则由第 2(1)(c) 条涵盖。
支付机构是否仍需根据 PSD2 报告重大事件?
不需要。由 (EU) 2022/2556 号指令新增的 PSD2 第 96(7) 条规定,PSD2 中关于重大事件报告的各款不适用于这些机构,而 DORA 第 23 条涵盖与支付相关的运营或安全事件,无论其是否与 ICT 相关。
小型支付机构是否有简化的 DORA 制度?
仅适用于获豁免的机构。第 16(1) 条涵盖根据 PSD2 获得豁免的支付机构,以及根据《电子货币指令》获得豁免的电子货币机构。获授权的企业须执行第 5 条至第 15 条,如果属于第 3(60) 条所指的微型企业,则可适用特定的例外。
NIS2 是否适用于支付机构?
支付服务未列入欧盟 NIS2 指令的附件 I 或附件 II。对于根据 NIS2 被认定的金融实体,欧盟《数字运营韧性法案》(DORA)是适用于该行业的专门法规。我们关于 DORA 与 NIS2 对比的指南阐述了两者的分工。
主要来源
适用范围、定义和义务引自 (EU) 2022/2554 号条例第 2 条至第 6 条、第 16 条、第 19 条、第 23 条至第 26 条,以及第 28、30、35、46、50 和 64 条;PSD2 的修订内容引自 (EU) 2022/2556 号指令第 7 条和序言第 33 段,以及 (EU) 2015/2366 号指令的修订后文本;报告时限引自 (EU) 2025/301 号授权条例第 5 条;TLPT 标准引自 (EU) 2025/1190 号授权条例第 2 条;NIS2 行业清单引自 (EU) 2022/2555 号指令附件 I 和附件 II。在依赖某一具体条款之前,请先确认现行文本。

