

Научете
Накратко
Има една официална оценка, на която си струва да се опрете. Оценката на въздействието към германския законопроект за въвеждане на NIS2 определя цената на директивата за германската икономика на приблизително 2,1 млрд. EUR еднократно и 2,2 млрд. EUR всяка година, разпределени между около 30 000 субекта в обхвата. Разделете: повтарящият се разход е средно близо 70 000 EUR на субект годишно, което е много над годишната сума, цитирана в повечето статии на доставчици.
Тази сметка е най-полезният факт за бюджетирането по NIS2 и сочи грешката, която правят повечето бюджети: да третират NIS2 като проект с краен срок, а не като постоянен оперативен разход. По-долу ще видите къде отиват парите, множителя, който никой не планира, и как да изчислите собствената си сума.
На тази страница
- Колко струва съответствието с NIS2?
- Единствената официална оценка и как да я четете
- Какво бъркат другите източници за разходите по NIS2
- Седемте пера, които съдържа всеки бюджет за NIS2
- Множителят, който никой не бюджетира: държавите членки
- Защо повтарящият се разход е истинската сума
- Изчислете собствения си бюджет за NIS2
- Как да намалите сумата, без да намалявате съответствието
- Често задавани въпроси
Колко струва съответствието с NIS2?
Всяка отделна цифра е грешна, докато не са известни четири неща: в колко държави членки работите, дали сте съществен или важен субект, колко зряла е вече програмата ви за сигурност и колко от десетте мерки по член 21 можете вече да докажете с доказателства, а не само да декларирате.
Полезният ход е да спрете да питате за цена и да започнете да четете единствената оценка на ниво съвкупност, която правителство действително е публикувало, след което да я коригирате спрямо собственото си положение. Тази оценка следва по-долу.
Единствената официална оценка и как да я четете
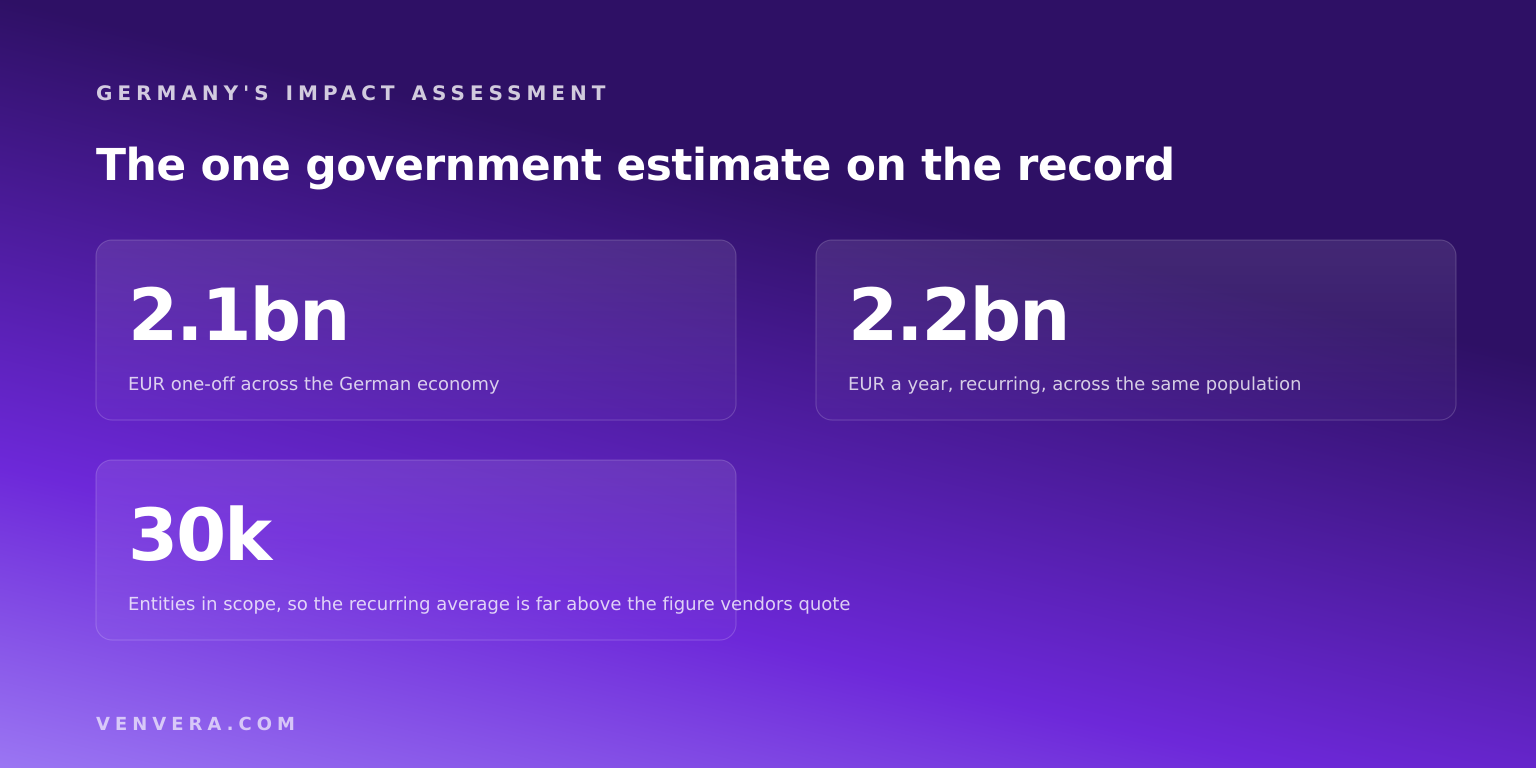
Директива (ЕС) 2022/2555 се транспонира в националното право от всяка държава членка, а германската законодателна практика изисква всеки законопроект да съдържа оценка на тежестта по спазването, която налага, т.нар. Erfüllungsaufwand. Оценката към германския законопроект за въвеждане на NIS2 определя тежестта за германската икономика на приблизително 2,1 млрд. EUR еднократно и приблизително 2,2 млрд. EUR повтарящи се разходи всяка година, разпределени между около 30 000 субекта, попадащи в обхвата.
От това следват три неща, като третото е това, което да занесете на съвета.
- Това са оценки, направени за законодателни цели, които описват цяла национална икономика, включително много организации, далеч по-големи и далеч по-малки от вашата. Те са отправна точка, а не оферта.
- Това са германски данни. Обхватът, праговете и задълженията за регистрация се различават според транспонирането, така че съвкупността и тежестта на субект варират между държавите членки.
- Повтарящата се сума е приблизително колкото еднократната. Това е изводът, по който си струва да действате. NIS2 не е проект, който приключвате; годишната тежест, която прогнозира германското правителство, е съпоставима с първоначалното изграждане, всяка година, безсрочно.
Публикуваният законопроект и оценката на въздействието към него са достъпни от германското Федерално министерство на вътрешните работи, а законопроектът е преработван неведнъж, затова проверете актуалната версия, преди да цитирате цифра в документ за съвета.
Какво бъркат другите източници за разходите по NIS2
Две грешки се повтарят в страниците, които се класират за това търсене, и двете правят бюджетите твърде малки.
Годишната сума се подценява. Широко разпространено твърдение съчетава германската еднократна сума на субект от около 70 000 EUR с годишна сума от около 30 000 EUR. Това съчетание не съответства на съвкупната стойност, от която е извлечено: около 2,2 млрд. EUR, разпределени между около 30 000 субекта, дават средно много по-близо до 70 000 EUR годишно, отколкото до 30 000 EUR. Ако сте бюджетирали ниската сума, сте заложили по-малко от половината от повтарящия се разход, който самият източник предполага. Направете делението сами, преди да приемете каквато и да е сума на субект.
Санкциите се представят като разход. Няколко източника отговарят на въпроса „колко струва NIS2“ с максималните размери на глобите: 10 млн. EUR или 2 процента от световния оборот за съществените субекти, 7 млн. EUR или 1,4 процента за важните. Тези суми са реални и ги разглеждаме в глоби и санкции по NIS2, но те са цената на неуспеха, а не цената на съответствието. Бюджет, изграден върху експозицията на глоби, не ви казва нищо за това колко и за какво да похарчите.
Седемте пера, които съдържа всеки бюджет за NIS2
1. Определяне на обхвата. Установяване кои от вашите субекти са в обхвата, в кои държави и дали всеки от тях е съществен или важен. Евтино за дружество в една държава, значително за група. Започнете с какво е NIS2 и кой трябва да я спазва.
2. Анализ на пропуските. Оценяване на собственото състояние спрямо десетте мерки за управление на риска по член 21, с доказателства, а не с мнения.
3. Отстраняване на пропуските. Най-голямото и най-променливото перо, защото обхваща всичко, което анализът на пропуските установи. За организация със съществуваща система за управление то е малко; за организация без такава може да включва въвеждане на многофакторна автентикация, резервни копия и управление на кризи, контрол на достъпа и управление на активите.
4. Сигурност на веригата на доставки. Член 21 изисква да отчитате сигурността на своите доставчици и доставчици на услуги, включително техните практики. Това означава да ги оценявате, да документирате оценката и да я поддържате актуална. Перото расте с броя на доставчиците и редовно се пропуска в първите бюджети.
5. Готовност за инциденти. Способността да откривате, класифицирате и докладвате в сроковете по член 23: ранно предупреждение в рамките на 24 часа, уведомление в рамките на 72 часа и окончателен доклад в рамките на един месец. Разходът тук е за капацитет извън работно време и за учения, а не за софтуер.
6. Регистрация и взаимодействие с националните органи. Регистриране пред компетентния орган, за всяка държава, в националния формат.
7. Поддържане и доказване на програмата. Поддържане на мерките актуални, изпитване на тяхната ефективност, както изисква член 21, поддържане на оценките на доставчиците и документиране на одобреното от ръководния орган. Това е повтарящото се перо и според германската оценка то е приблизително колкото всичко изброено по-горе взето заедно, всяка година.
Множителят, който никой не бюджетира: държавите членки
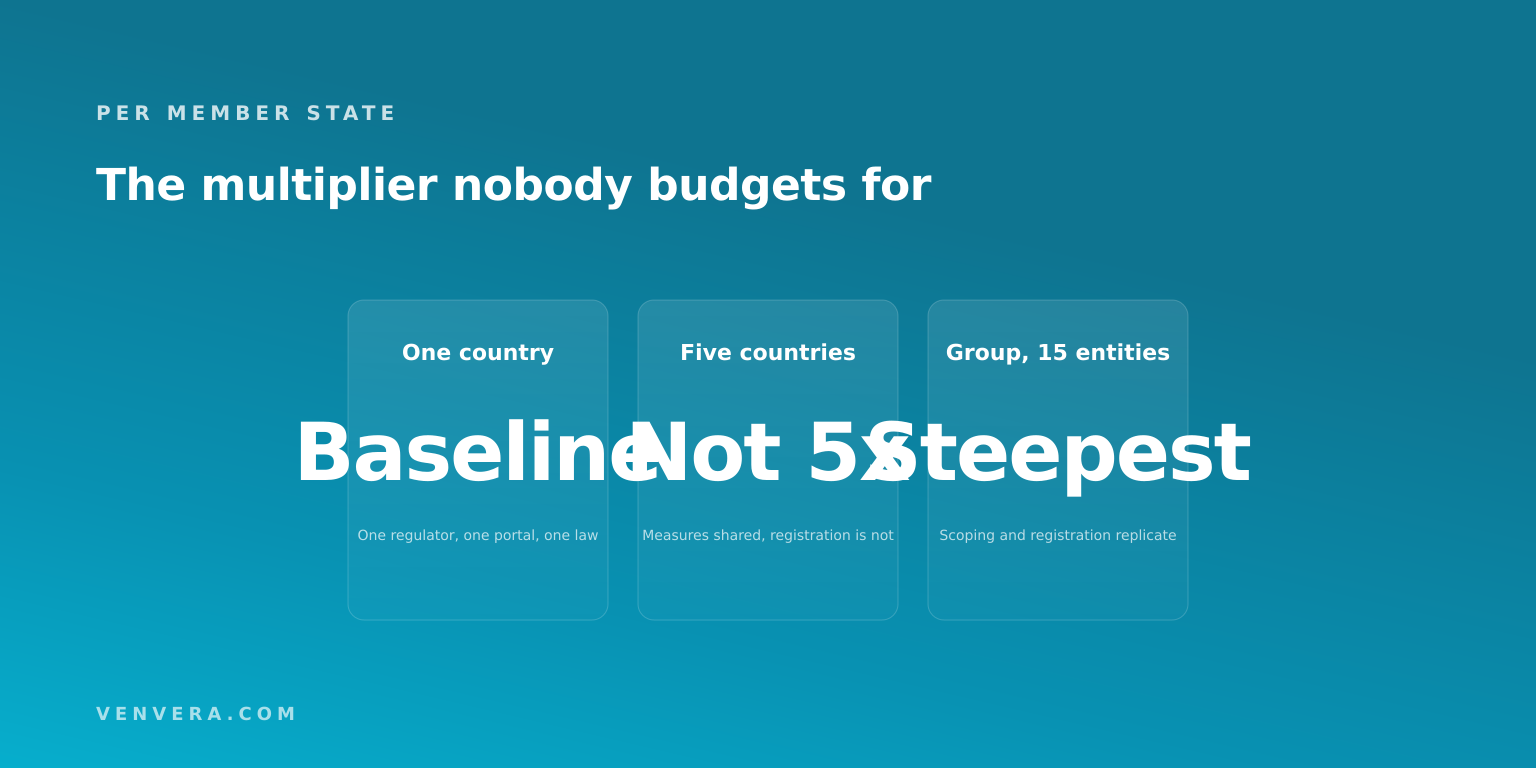
NIS2 е директива, така че задължаващо за вас е националното транспониране, а не текстът на директивата. За дружество, което работи в една държава членка, това е подробност. За група, която работи в няколко, това е структурен фактор за разходите, защото някои пера се повтарят за всяка държава, а други не.
| Бюджетно перо | Повтаря ли се за всяка държава членка? | Защо |
|---|---|---|
| Мерки по член 21 | Не | Един набор от контроли може да удовлетвори транспонирането във всяка държава |
| Събиране на доказателства | Не | Едни и същи доказателства отговарят на една и съща мярка навсякъде |
| Определяне на обхвата и класификация | Да | Праговете и дефинициите на секторите се различават според транспонирането |
| Регистрация | Да | Всеки компетентен орган има собствен процес и портал |
| Канал за докладване на инциденти | Да | Различен CSIRT, формат и национални срокове в рамките на общата рамка |
| Местен правен преглед | Да | Националното право добавя изисквания, които директивата не съдържа |
Изводът за бюджетирането е, че пет държави не означават пет пъти по-висок разход, при условие че изградите един набор от контроли и една библиотека с доказателства и третирате като работа по държави само регистрацията, каналите за докладване и местния правен преглед. Организациите, които вместо това поддържат отделна програма за всяка държава, плащат нещо много по-близко до простото умножение.
Защо повтарящият се разход е истинската сума
Повечето бюджети за NIS2 са написани като проект: оценка, отстраняване, регистрация, готово. Германските данни показват друго, както и текстът на директивата. Член 21 изисква политики за оценка на ефективността на мерките, а това е повтаряща се дейност. Сигурността на доставчиците трябва да отразява текущата практика. Ръководният орган трябва да упражнява постоянен надзор върху изпълнението, което означава, че трябва да има какво да надзирава и запис, че го е направил. Капацитетът за реакция при инциденти деградира без учения.
Практическият тест за бюджета: ако втората година е малка част от първата, планът вероятно е финансирал изграждането на мерките, но не и доказването им. Това е програма, която минава първата си година и получава неблагоприятна констатация в третата. Графикът има същата форма, затова нашето ръководство за колко време отнема съответствието с NIS2 разделя фазите на изграждане от работата по доказване, която никога не свършва.
Изчислете собствения си бюджет за NIS2
| Въпрос | Ефект върху вашата сума |
|---|---|
| В колко държави членки сте в обхвата? | Умножете само перата за обхват, регистрация и канали за докладване |
| Съществен или важен субект? | Съществените субекти подлежат на проактивен надзор, така че качеството на доказателствата трябва да е по-високо от първия ден |
| Имате ли ISO 27001 или еквивалентна система за управление? | По-голямата част от перото за отстраняване отпада и работата се свежда до съотнасяне и доказване |
| Колко доставчици подлежат на оценка? | Определя пряко перото за веригата на доставки, и то се повтаря |
| Можете ли да докажете днес, че ефективността на мерките се изпитва? | Ако не, заложете повтарящото се перо реално, а не като закръгляне |
| Прилагате ли други рамки с припокриващи се контроли? | Общите контроли превръщат няколко програми в една и това е най-голямата възможна икономия |
Как да намалите сумата, без да намалявате съответствието
- Изградете един набор от контроли за всички рамки, които прилагате. Мерките по член 21 се припокриват в голяма степен с ISO 27001 и с DORA за субектите, обхванати и от двете. Поддържането на отделна програма за всяка рамка е най-скъпият начин да стигнете до същото положение.
- Определете обхвата правилно веднъж. Да се третирате като обхванати в държава, в която всъщност не сте, е чиста загуба, а обратното е констатация.
- Автоматизирайте доказателствата, а не отстраняването. Отстраняването е реална работа, която трябва да се свърши. Събирането на доказателства е повтарящо се и именно там се натрупва повтарящият се разход.
- Упражнете докладването на инциденти, преди да ви потрябва. Пропуснат 24-часов срок е евтино да се предотврати и скъпо да се обяснява.
- Бюджетирайте втората година, преди да одобрите първата. Ако никой не може да каже колко струва втората година, първата не е план.
Направете това във Venvera
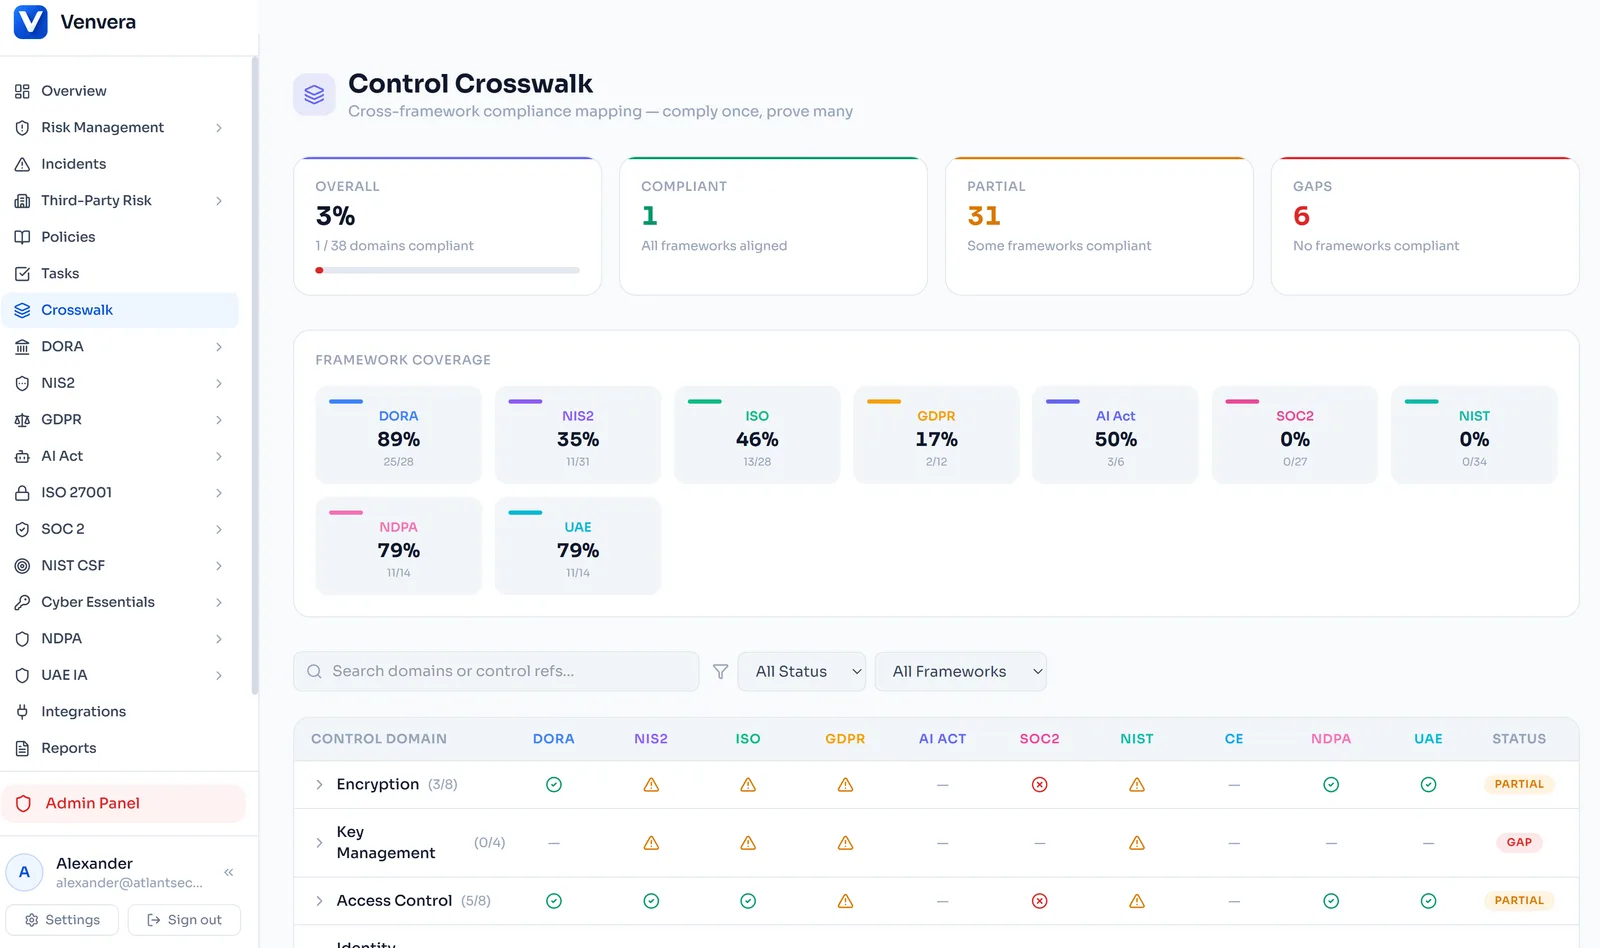
Venvera управлява NIS2 като поддържан набор от контроли, който обхваща мерките по член 21, разликите в транспонирането между държавите, оценките на доставчиците, класификацията на инциденти със сроковете по член 23 и запис за съвета какво е одобрено и кога. Доказателство, прикачено веднъж, се използва повторно от всяка рамка, която изисква същата контрола, и точно този лост превръща повтарящото се перо от кратно в единна сума. Разгледайте работното пространство за NIS2 или започнете с безплатния чеклист за съответствие с NIS2, за да откриете пропуските си, преди да ангажирате бюджет. Цените са публикувани и фиксирани, от 399 EUR на месец.
Често задавани въпроси
Колко струва съответствието с NIS2?
Единствените данни на ниво съвкупност, публикувани от правителство, идват от оценката на въздействието към германския законопроект за въвеждане на NIS2: приблизително 2,1 млрд. EUR еднократно и 2,2 млрд. EUR годишно за около 30 000 субекта. Средно това е близо 70 000 EUR на субект годишно като повтарящ се разход. Вашата собствена сума зависи от броя на държавите, класификацията на субекта, съществуващата зрялост на сигурността и броя на доставчиците.
Наистина ли годишният разход по NIS2 е толкова висок, колкото първоначалният?
Според собствените данни на германското правителство повтарящата се тежест е съпоставима с еднократната. Това отразява изискванията на директивата: изпитване на ефективността на мерките, поддържане на актуални оценки на доставчиците, осигуряване на надзор от ръководния орган и поддържане на готовност за реакция при инциденти.
Струва ли NIS2 повече, ако работим в няколко държави от ЕС?
Да, но по-малко от пропорционално, ако програмата е изградена правилно. Мерките по член 21 и доказателствата за тях могат да бъдат общи за всички държави. Определянето на обхвата, регистрацията, каналите за докладване на инциденти и местният правен преглед се повтарят за всяка държава членка.
Намалява ли ISO 27001 разходите по NIS2?
Значително. Съществуващата система за управление покрива голяма част от изискванията на член 21, така че перото за отстраняване се свива и работата се свежда до съотнасяне и доказване. Икономията зависи от това контролите да са общи за всички рамки, а не дублирани за всяка рамка.
Трябва ли да бюджетираме глоби?
Глобите са цената на неуспеха, а не цената на съответствието, така че нямат място в бюджета за внедряване. Те имат значение при приоритизирането, тъй като максималните размери са високи, а членовете на ръководните органи носят лична отговорност, което е разгледано в глоби и санкции по NIS2.
Кой разход по NIS2 се подценява най-често?
Повтарящото се перо, следвано от оценката на веригата на доставки. И двете са текущи задължения, които бюджетите за първата година обикновено третират като еднократни задачи.

